
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-7771 — रस्ट-आधारित PoC एक्सप्लॉइट CVE-2025-7771 के लिए, जो एक कमजोर ड्राइवर के माध्यम से मनमाना रीड/राइट प्रिमिटिव प्रदान करता है, साथ ही वर्चुअल-से-फिजिकल एड्रेस अनुवाद और Win32 सर्विस प्रबंधन रैपर शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/lzty/cve-2025-7771
मेमोरी फोरेंसिकभेद्यता विश्लेषणशोषणरिवर्स इंजीनियरिंगपेलोड डेवलपमेंटबाइनरी शोषण
GitHublzty/cve-2025-7771

CVE-2025-7771

रस्ट-आधारित PoC एक्सप्लॉइट CVE-2025-7771 के लिए, जो एक कमजोर ड्राइवर के माध्यम से मनमाना रीड/राइट प्रिमिटिव प्रदान करता है, साथ ही वर्चुअल-से-फिजिकल एड्रेस अनुवाद और Win32 सर्विस प्रबंधन रैपर शामिल हैं।

रिपॉजिटरी देखें
2148 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Rust में लिखा गया एक एक्सप्लॉइट ऐप CVE-2025-7771 के लिए

सोर्स कोड की एक झलक

  • data.rs, कमजोर ड्राइवर बाइनरी को स्टैटिक ऐरे के रूप में संग्रहीत करता है
  • exploit.rs, उस कमजोर ड्राइवर पर आधारित आर्बिट्ररी रीड/राइट प्रिमिटिव लागू करता है
  • filemap.rs, win32 फ़ाइल मैपिंग ऑप्स के लिए एक सरल रैपर
  • nt.rs, Rust में लागू किए गए कुछ nt फीचर्स
  • services.rs, win32 सर्विस मैनेजमेंट (create/delete, start/stop/pause/continue) के लिए एक सरल रैपर
  • spf.rs, superfetch पर आधारित वर्चुअल एड्रेस से फिजिकल एड्रेस अनुवाद लागू करता है

कंपाइल और रन करें

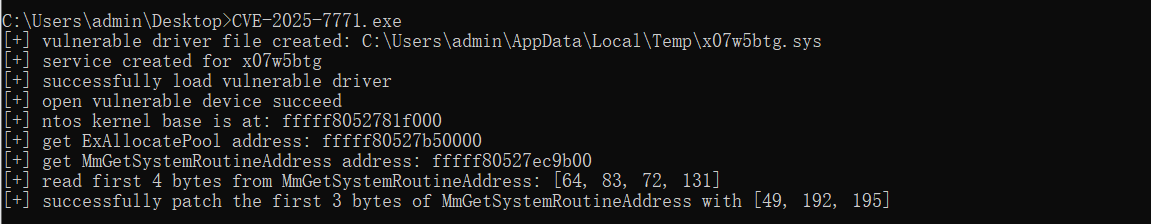
इसे कंपाइल करने पर एक एक्ज़ीक्यूटेबल फ़ाइल मिलेगी, इसे कमांड लाइन प्रॉम्प्ट में चलाएँ और यह इस प्रकार कुछ आउटपुट उत्पन्न करेगा:
alt text

टूल डाउनलोड करें