lloydlabs/wsb-detect
wsb-detect आपको यह पता लगाने में सक्षम बनाता है कि क्या आप Windows Sandbox ("WSB") में चल रहे हैं।

wsb-detect आपको यह पता लगाने में सक्षम बनाता है कि क्या आप Windows Sandbox ("WSB") में चल रहे हैं। सैंडबॉक्स का उपयोग Windows Defender द्वारा डायनामिक विश्लेषण के लिए किया जाता है, और आमतौर पर सुरक्षा विश्लेषकों और इसी तरह के लोगों द्वारा मैन्युअल रूप से किया जाता है। 2019 के अंत में, Microsoft ने Windows Sandbox (संक्षेप में WSB) नामक एक नई सुविधा शुरू की। WSB को फिंगरप्रिंट करने के लिए उपयोग की जाने वाली तकनीकों का वर्णन नीचे, तकनीक अनुभाग में किया गया है। यदि आपके पास कोई फिंगरप्रिंटिंग विचार हैं तो बेझिझक एक pull request सबमिट करें 🎉। मैं समय-समय पर इसके साथ खिलवाड़ कर रहा हूं, जल्द ही Windows Sandbox पर और अधिक जानकारी आएगी।
Windows Sandbox आपको 15 सेकंड के भीतर जल्दी से, क्लिपबोर्ड शेयरिंग, डायरेक्टरी मैपिंग आदि जैसी सभी गुणों वाली एक डिस्पोजेबल Hyper-V आधारित वर्चुअल मशीन बनाने की अनुमति देता है। सैंडबॉक्स, Microsoft Defender Application Guard (WDAG) के लिए भी आधार है, जो Hyper-V सक्षम होस्ट पर डायनामिक विश्लेषण के लिए है और इसे किसी भी Windows 10 Pro या Enterprise मशीन पर सक्षम किया जा सकता है। यह विशेष रूप से दिलचस्प नहीं है, लेकिन फिर भी इम्प्लांट विकास में उपयोगी साबित हो सकता है। मेरे मित्र Jonas L को धन्यवाद, जब मैं सैंडबॉक्स की आंतरिक संरचना की खोज कर रहा था (इस पर और अधिक आने वाला है) तो उन्होंने मार्गदर्शन दिया।
detect.h हेडर सभी फ़ंक्शनों को निर्यात करता है जिन्हें संयोजित करके यह पता लगाया जा सकता है कि क्या
#include <stdio.h>
#include "detect.h"

int main(int argc, char** argv)
{
  // example vmsmb & username check
  if (wsb_detect_dev() || wsb_detect_username())
  {
    puts("We're in Windows Sandbox!");
    return 0;
  }

  return 1;
}
wsb_detect_procCExecSvc.exe की जाँच करता है, जो कंटेनर निष्पादन सेवा है, जो आंतरिक रूप से अधिकांश भारी काम संभालती है।
wsb_detect_timeसैंडबॉक्स की इमेज Saturday, December 7, 2019, 9:14:52 AM पर बनी प्रतीत होती है - यह लगभग उस समय है जब Windows Sandbox सार्वजनिक रूप से जारी किया गया था। यह जाँच mountmgr ड्राइवर पर निर्माण टाइमस्टैम्प को क्रॉस-रेफरेंस करती है।
wsb_detect_usernameयह विधि जाँच करेगी कि क्या वर्तमान उपयोगकर्ता नाम WDAGUtilityUserAccount है, जो सैंडबॉक्स में डिफ़ॉल्ट रूप से उपयोग किया जाने वाला खाता है।
wsb_detect_suffixयह विधि GetAdaptersAddresses का उपयोग करेगी, एडेप्टर की सूची पर चलेगी, और DNS सफ़िक्स की तुलना mshome.net से करेगी - जो सैंडबॉक्स में डिफ़ॉल्ट रूप से उपयोग किया जाता है।
wsb_detect_devजाँच करता है कि क्या रॉ डिवाइस \\.\GLOBALROOT\device\vmsmb खोला जा सकता है, जिसका उपयोग होस्ट के साथ SMB पर संचार के लिए किया जाता है।
wsb_detect_cmdस्टार्टअप पर, HKEY_LOCAL_MACHINE में RunOnce कुंजी के अंतर्गत एक कमांड खोजता है जो पासवर्ड को कभी समाप्त न होने पर सेट करता है।
wsb_detect_genuineसैंडबॉक्स डिटेक्शन के मामले में एक अधिक सामान्य विधि, हालांकि परीक्षणों से विंडोज़ VM में वैध के रूप में सत्यापित नहीं होता प्रतीत होता है।
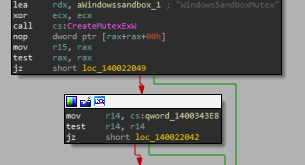
यदि आप मुझसे अधिक तेज़ी से संपर्क करना चाहते हैं, तो बेझिझक मुझसे Twitter या ई-मेल पर संपर्क करें। साथ ही, होस्ट पर यह पता लगाना संभव है कि क्या सैंडबॉक्स चल रहा है, यह जाँच करके कि क्या आप WindowsSandboxMutex नामक एक म्यूटेक्स बना सकते हैं। यह सैंडबॉक्स को प्रति होस्ट एक वर्चुअल-मशीन तक सीमित करता है, हालांकि, आप केवल हैंडल की नकल करके और ReleaseMutex को कॉल करके इस म्यूटेक्स को रिलीज़ कर सकते हैं - वॉइला, आपके पास कई इंस्टेंस हो सकते हैं।