
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/liuyc26/submon
टोहीस्क्रिप्टिंग और स्वचालनजानकारी एकत्र करनावेब सुरक्षासबडोमेन एनुमरेशनDNS विश्लेषण
GitHubliuyc26/submon

SubMon

एक और सबडोमेन मॉनिटर।

रिपॉजिटरी देखें
1418 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

SubMon

कुछ लोग कहते हैं कि बग बाउंटी सिर्फ बग ढूंढने के बारे में नहीं है, बल्कि उन्हें ढूंढने वाला "पहला" होने के बारे में है। मैं यह टूल हैकर्स को सूचित करने के लिए बना रहा हूं जब नए सबडोमेन दिखाई देते हैं।
विशेषताएं

डैशबोर्ड

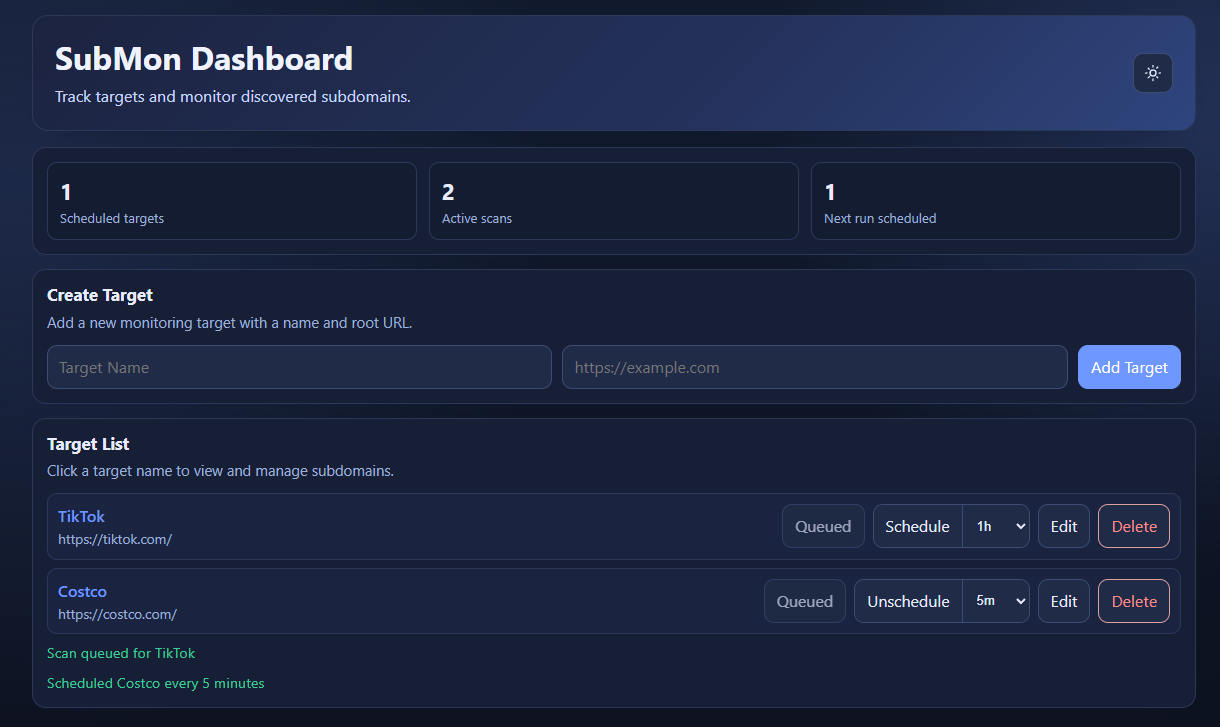
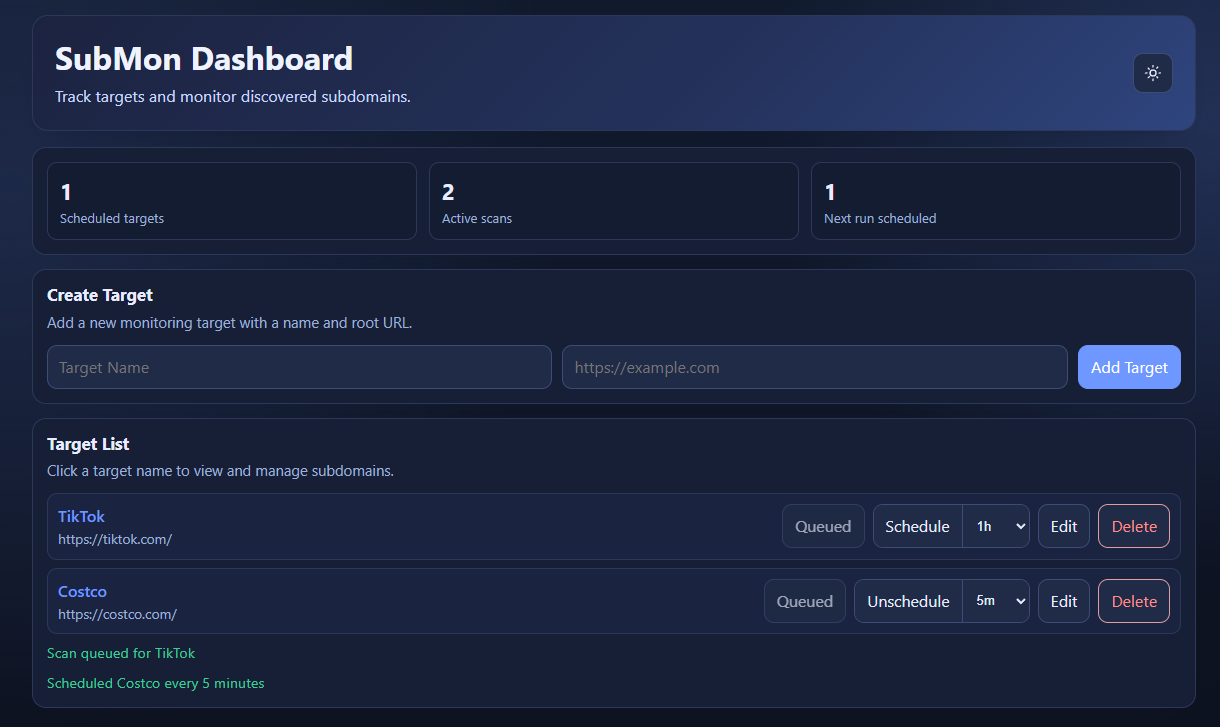
  • आप अपना पसंदीदा लक्ष्य जोड़ सकते हैं: नाम + डोमेन।
  • फिर आप या तो scan पर क्लिक कर सकते हैं या स्कैन शेड्यूल कर सकते हैं।
  • जब स्कैन समाप्त होता है, तो आपको एक डिस्कॉर्ड अलर्ट मिलेगा।
  • यदि आप शेड्यूलर सेट करते हैं, तो जब भी यह नए सबडोमेन ढूंढता है, आपको डिस्कॉर्ड सूचना मिलेगी।

लक्ष्य पृष्ठ

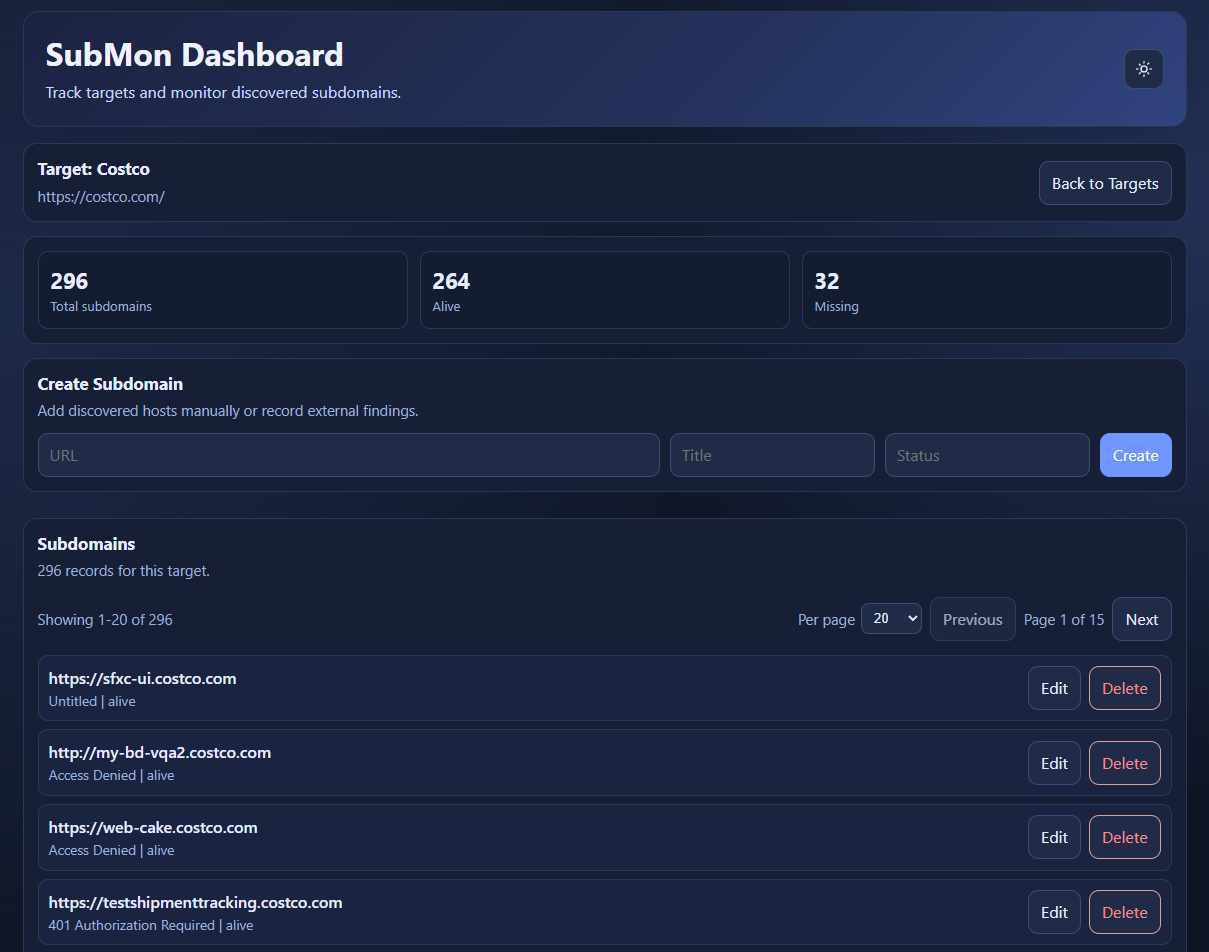
  • यहां आप पिछले स्कैन का परिणाम देख सकते हैं: कौन सा सबडोमेन नया है, कौन सा गायब है।
  • आप उस सबडोमेन का शीर्षक भी देखेंगे, लेकिन यह सटीक नहीं हो सकता है।

तकनीकी स्टैक

बैकएंड: FastAPI

  • ORM: SQLModel
  • डेटा सत्यापन: Pydantic
  • SQL DB: SQLite

फ्रंटएंड: React

  • ViteVibe कोडिंग

स्कैनिंग टूल्स

  • subfinder
  • dnsx
  • httpx

इसे स्वयं आजमाएं

  • डिस्कॉर्ड वेबहुक बनाना

मैन्युअल इंस्टॉल

cd backend

# install tools
go install -v github.com/projectdiscovery/subfinder/v2/cmd/subfinder@latest
go install -v github.com/projectdiscovery/dnsx/cmd/dnsx@latest
go install -v github.com/projectdiscovery/httpx/cmd/httpx@latest

# add GOPATH/bin to PATH
export PATH=$PATH:$(go env GOPATH)/bin
# save the above command to `~/.bashrc`
source ~/.bashrc  # or ~/.zshrc
# optional env vars for backend
export DB_NAME="database.db"
export DISCORD_WEBHOOK_URL="YOUR-DISCORD-WEBHOOK"
# create a virtual env
python -m venv venv
source venv/bin/activate
pip install -r requirements.txt

# run fastapi service
python -m app.main

# run worker in a new terminal
python -m app.services.worker

# check Swagger doc
http://localhost:8000/docs

# check ReDoc
http://localhost:8000/redoc

cd frontend

# run frontend
npm i
npm install node
npm run dev

डॉकर कंपोज़ (अनुशंसित)

प्रोजेक्ट रूट से:

# optional: create env file and set Discord webhook for alerts
cp .env.example .env
# then edit .env and set DISCORD_WEBHOOK_URL

# build and start frontend + backend + worker
docker compose up --build -d

खोलें:

  • फ्रंटएंड: http://localhost:5173
  • API दस्तावेज़: http://localhost:8000/docs
# stop services
docker compose down

कार्यप्रवाह

flowchart TD
    U[User / Frontend] -->|Scan Target| A[FastAPI Backend]
    U -->|Schedule Scan| A

    A -->|Create or update ScanRun = queued| DB[(SQLite)]
    W[Worker Loop] -->|Poll queued jobs + enqueue due schedules| DB
    W -->|Pick next queued ScanRun| S[Scanner Pipeline]

    S --> SF[subfinder]
    SF --> DX[dnsx]
    DX --> HX[httpx]
    HX --> D[Diff with existing subdomains]

    D -->|Insert new subdomain| DB
    D -->|Mark missing subdomain| DB
    D -->|Send new findings| DIS[Discord Webhook]

    S -->|success / failed| W
    W -->|Update ScanRun status| DB
  1. फ्रंटएंड स्कैन या शेड्यूल एंडपॉइंट ट्रिगर करता है।
  2. API स्टेट को ScanRun (queued, running, success, failed) में स्टोर करता है।
  3. वर्कर क्यू और शेड्यूल किए गए जॉब्स के माध्यम से लूप करता है।
  4. स्कैनर subfinder -> dnsx -> httpx चलाता है, परिणामों का अंतर निकालता है, DB अपडेट करता है, और नए सबडोमेन के लिए डिस्कॉर्ड अलर्ट भेजता है।



  • रिलीज़ नोट्स
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




