
 liamg/dismember
🔪 मेमोरी में सीक्रेट और अधिक की खोज करें। शायद अंततः एक पूर्ण /proc टूलकिट।

Dismember एक कमांड-लाइन टूलकिट है जो Linux के लिए है जिसका उपयोग सभी प्रक्रियाओं (या विशिष्ट प्रक्रियाओं) की मेमोरी को सामान्य रहस्यों और कस्टम नियमित अभिव्यक्तियों के लिए स्कैन करने के लिए किया जा सकता है, अन्य चीजों के साथ।
यह अंततः एक पूर्ण /proc टूलकिट बन जाएगा।
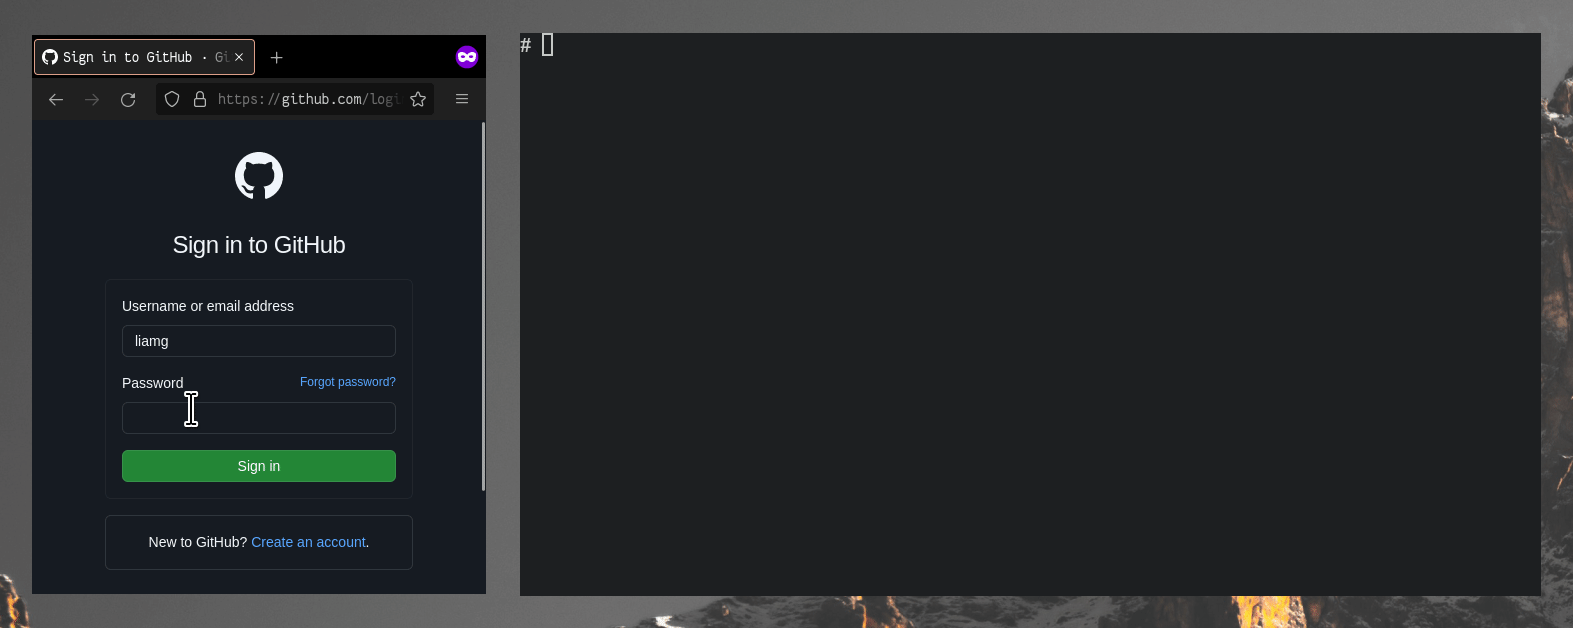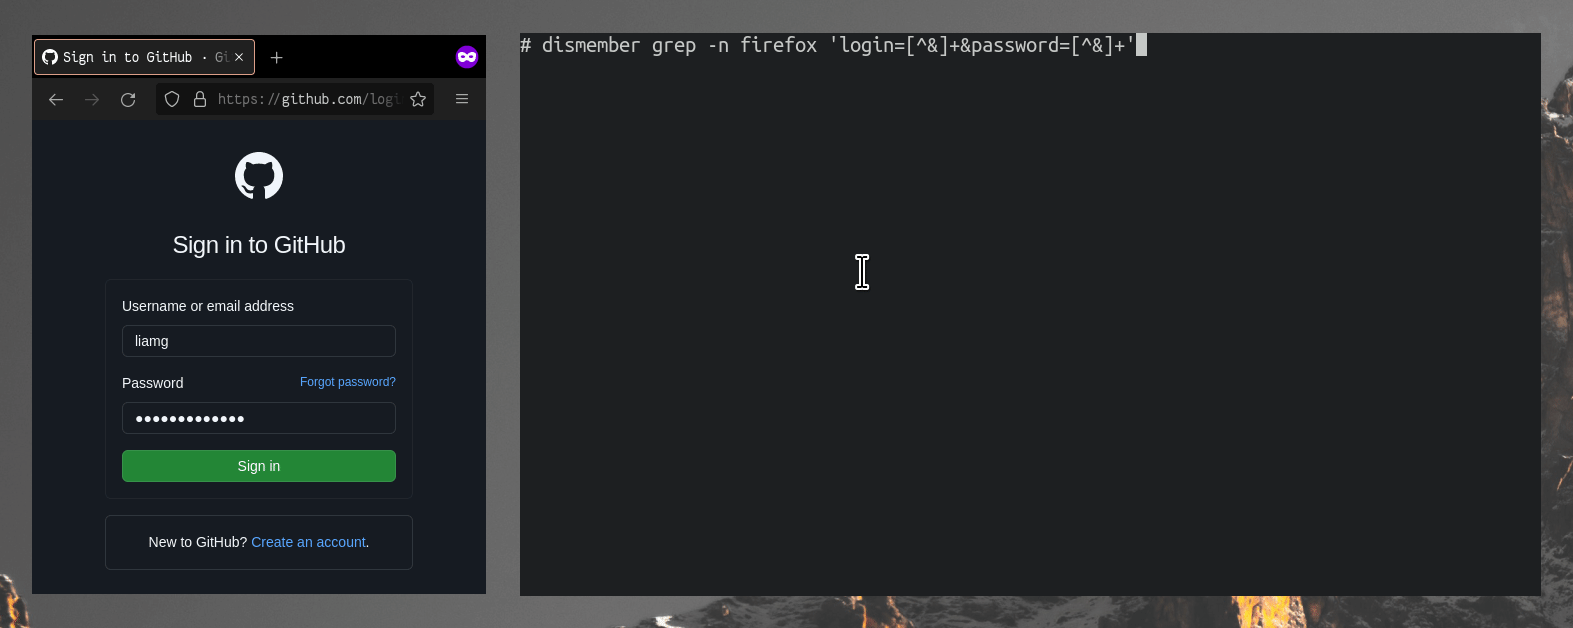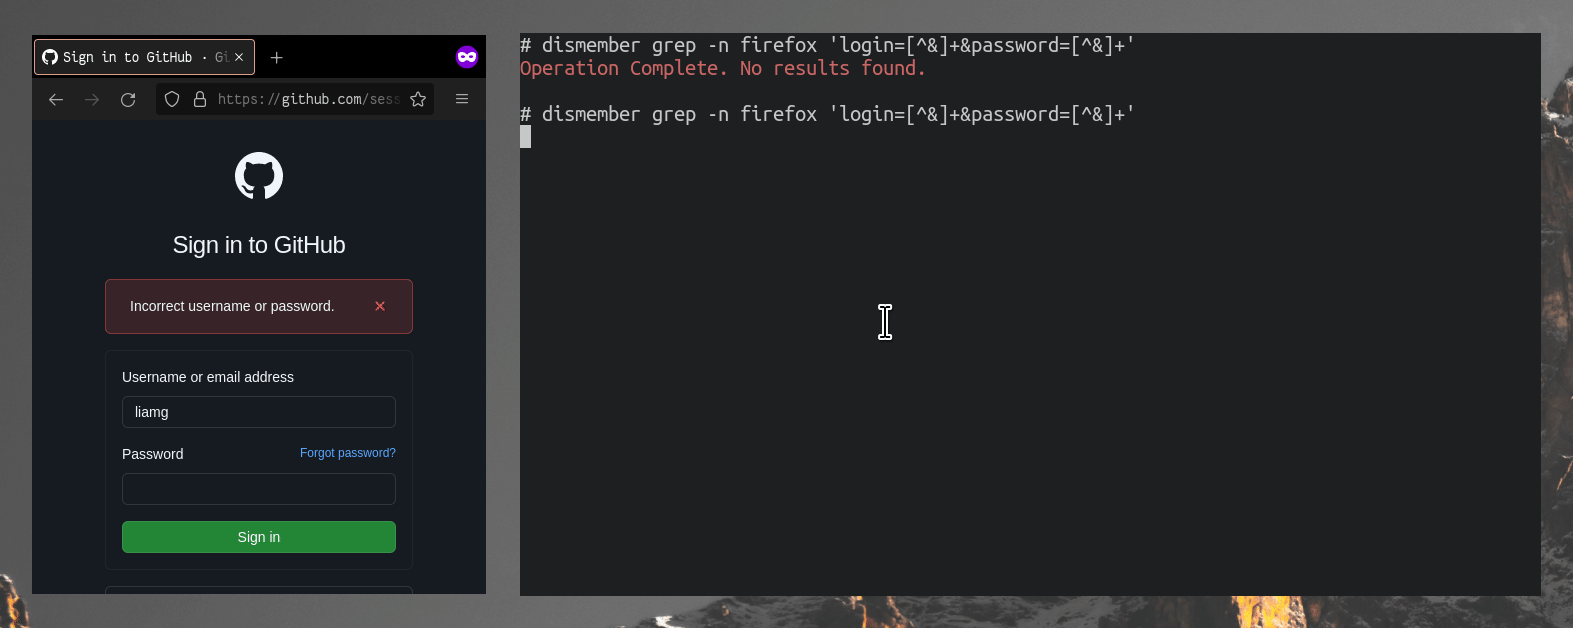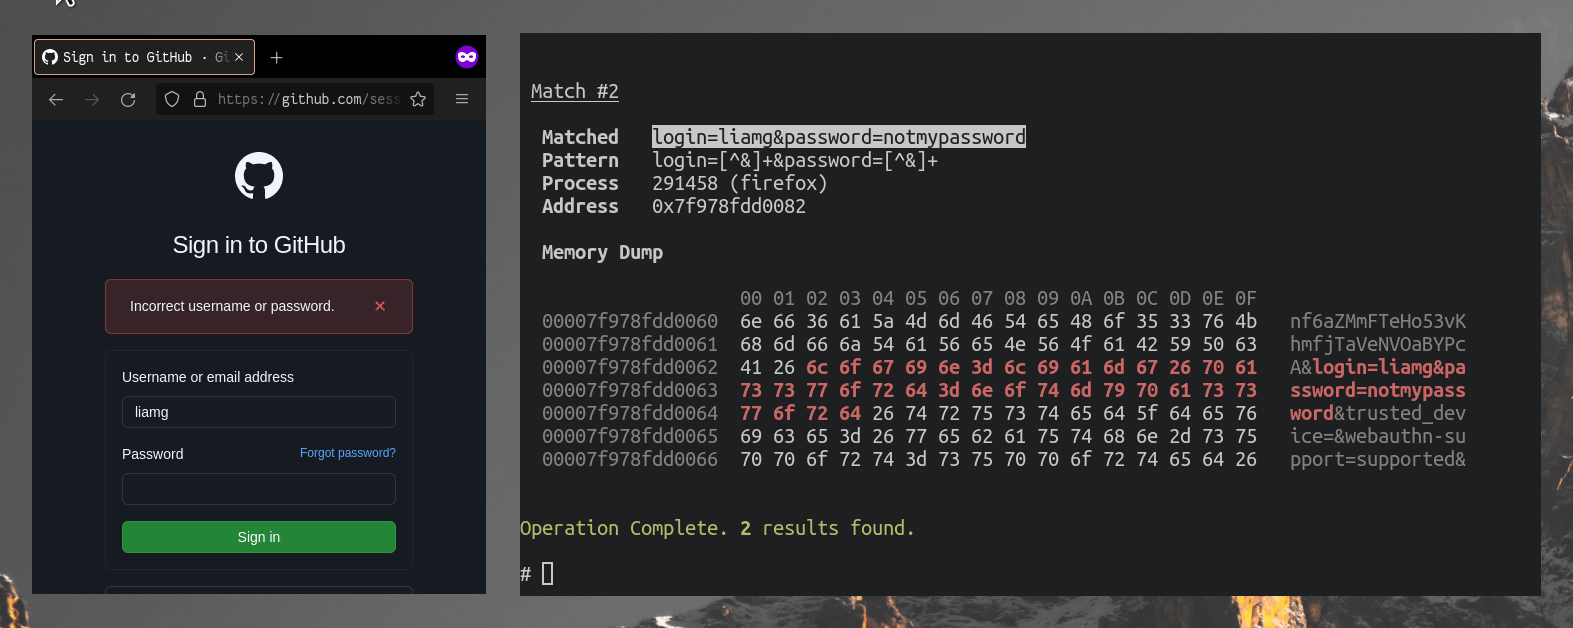
grep कमांड का उपयोग करके, यह सभी (सुलभ) प्रक्रियाओं की सभी मेमोरी में एक नियमित अभिव्यक्ति का मिलान कर सकता है। इसका उपयोग मेमोरी में संवेदनशील डेटा खोजने, किसी प्रक्रिया को उसकी मेमोरी में शामिल किसी चीज़ से पहचानने, या किसी प्रक्रिया की मेमोरी से दिलचस्प जानकारी प्राप्त करने के लिए किया जा सकता है।
scan कमांड के माध्यम से कई अंतर्निहित पैटर्न शामिल हैं, जो प्रभावी रूप से आपकी मशीन की मेमोरी पर एक गुप्त स्कैनर के रूप में काम करता है।
Dismember का उपयोग उन सभी प्रक्रियाओं की मेमोरी खोजने के लिए किया जा सकता है जिन तक इसकी पहुंच है, इसलिए इसे रूट के रूप में चलाना सबसे प्रभावी तरीका है।
प्रक्रियाओं को सूचीबद्ध करने, प्रक्रिया स्थिति और संबंधित जानकारी का पता लगाने, प्रक्रिया वृक्ष बनाने, और अधिक के लिए कमांड भी शामिल हैं।
| Command | Description |
|---|---|
grep | किसी दिए गए स्ट्रिंग या रेगेक्स के लिए प्रक्रिया मेमोरी खोजें |
scan | पूर्वनिर्धारित गुप्त पैटर्न के एक सेट के लिए प्रक्रिया मेमोरी खोजें |
| Command | Description |
|---|---|
files | किसी प्रक्रिया द्वारा एक्सेस की जा रही फ़ाइलों की सूची दिखाएं |
find | प्रक्रिया नाम दिए जाने पर PID खोजें। यदि कई प्रक्रियाएं मेल खाती हैं, तो पहली वापस की जाती है। |
info | किसी प्रक्रिया के बारे में जानकारी दिखाएं |
kernel | कर्नेल के बारे में जानकारी दिखाएं |
kill | SIGKILL का उपयोग करके एक प्रक्रिया (या प्रक्रियाओं) को समाप्त करें |
list | सिस्टम पर वर्तमान में उपलब्ध सभी प्रक्रियाओं को सूचीबद्ध करें |
resume | SIGCONT का उपयोग करके एक निलंबित प्रक्रिया को फिर से शुरू करें |
suspend | SIGSTOP का उपयोग करके एक प्रक्रिया को निलंबित करें (निलंबन छोड़ने के लिए 'dismember resume' का उपयोग करें) |
tree | एक प्रक्रिया और उसके सभी चाइल्ड का ट्री आरेख दिखाएं (डिफ़ॉल्ट PID 1)। |
नवीनतम रिलीज़ से एक बाइनरी प्राप्त करें और इसे अपने PATH में जोड़ें।
# प्रक्रिया 1234 के स्वामित्व वाली मेमोरी खोजें
dismember grep -p 1234 'the password is .*'
# "nginx" नामक प्रक्रियाओं के स्वामित्व वाली मेमोरी में लॉगिन फॉर्म सबमिशन खोजें
dismember grep -n nginx 'username=liamg&password=.*'
# सभी प्रक्रियाओं में एक GitHub API टोकन खोजें
dismember grep 'gh[pousr]_[0-9a-zA-Z]{36}'
# सभी सुलभ मेमोरी में सामान्य गुप्त जानकारी खोजें
dismember scan
क्या यह सारी जानकारी सिर्फ
/procमें नहीं है?
काफी हद तक। Dismember ज्यादातर इसे पढ़ता और प्रस्तुत करता है। यदि आप grep whatever /proc/[pid]/blah से काम चला सकते हैं तो वह करें! मैंने इसे एक शैक्षिक अनुभव के रूप में बनाया क्योंकि मैं एक रात सो नहीं सका और देर रात तक proc मैन-पेज पढ़ता रहा (मैं एक अत्यंत रॉक 'एन' रोल जीवनशैली जीता हूं)। यह मौजूदा उपकरणों का प्रतिस्थापन नहीं है, लेकिन शायद यह उन्हें पूरक कर सकता है।
क्या आप जानते हैं कि संदर्भ से बाहर पढ़े जाने पर इनमें से कुछ कमांड कितने भयावह लगते हैं?
हाँ.






