




MemProcFS-Analyzer
MemProcFS-Analyzer.ps1 एक PowerShell स्क्रिप्ट है जिसका उपयोग MemProcFS के उपयोग को सरल बनाने और आपकी मेमोरी विश्लेषण कार्यप्रवाह को अनुकूलित करने के लिए किया जाता है।
MemProcFS - Ulf Frisk द्वारा मेमोरी प्रोसेस फ़ाइल सिस्टम
https://github.com/ufrisk/MemProcFS
विशेषताएं:
- तेज़ और आसान मेमोरी विश्लेषण!
- आप मेमोरी स्नैपशॉट (रॉ फिजिकल मेमोरी डंप या Microsoft क्रैश डंप) को डिस्क इमेज की तरह माउंट कर सकते हैं और Windows पर मेमोरी कम्प्रेशन सुविधा को संभाल सकते हैं
- MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd, ImportExcel, IPinfo CLI, jq, Kibana, lnk_parser, RECmd, SBECmd, xsv, YARA और Zircolite का ऑटो-इंस्टॉल
- MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd (Maps सहित), ImportExcel, IPinfo CLI, jq, Kibana, lnk_parser, RECmd, SBECmd, xsv, YARA और Zircolite का ऑटो-अपडेट
- जब ClamAV का नया संस्करण या नया Dokany File System Library Bundle उपलब्ध हो तो अपडेट-जानकारी
- Pagefile समर्थन
- OS फ़िंगरप्रिंटिंग
- कस्टम YARA नियमों के साथ स्कैन (जैसे Chronicle और Elastic Security द्वारा 447 नियम शामिल हैं)
- Windows के लिए ClamAV के साथ मल्टी-थ्रेडेड स्कैन
- आगे के विश्लेषण के लिए ClamAV द्वारा पहचानी गई संक्रमित फ़ाइलों का संग्रह (PW: infected)
- आगे के विश्लेषण के लिए MemProcFS PE_INJECT द्वारा पहचाने गए इंजेक्टेड मॉड्यूल का संग्रह (PW: infected)
- IPv4/IPv6 निकालना
- IPinfo CLI के साथ IP2ASN मैपिंग और GeoIP → https://ipinfo.io/signup पर अपना टोकन मुफ़्त में प्राप्त करें
- संदिग्ध पोर्ट नंबरों की जाँच करना
- Process Tree (TreeView) जिसमें संपूर्ण Process Call Chain शामिल है (Dominik Schmidt को विशेष धन्यवाद)
- प्रक्रियाओं में असामान्य Parent-Child संबंधों और इंस्टेंस की संख्या की जाँच करना
- प्रक्रियाओं में असामान्य यूज़र संदर्भ की जाँच करना
- Process Path Masquerading और Process Name Masquerading की जाँच करना (Damerau Levenshtein Distance)
- वेब ब्राउज़र इतिहास (Google Chrome, Microsoft Edge और Firefox)
- Windows इवेंट लॉग फ़ाइलें निकालना और EvtxECmd → Timeline Explorer के साथ प्रोसेस करना (EZTools Eric Zimmerman द्वारा)
- इवेंट लॉग अवलोकन
- Zircolite के साथ Windows इवेंट लॉग्स की प्रोसेसिंग - EVTX के लिए एक स्टैंडअलोन SIGMA-आधारित डिटेक्शन टूल
- निकाली गई Amcache.hve का Amcacheparser के साथ विश्लेषण (EZTools Eric Zimmerman द्वारा)
- AppCompatcacheParser के साथ Application Compatibility Cache उर्फ ShimCache का विश्लेषण (EZTools Eric Zimmerman द्वारा)
- RECmd के साथ Syscache का विश्लेषण (EZTools Eric Zimmerman द्वारा)
- RECmd के साथ UserAssist आर्टिफैक्ट्स का विश्लेषण (EZTools Eric Zimmerman द्वारा)
- RECmd के साथ ShellBags आर्टिफैक्ट्स का विश्लेषण (EZTools Eric Zimmerman द्वारा)
- सरल Prefetch दृश्य (Forensic Timeline पर आधारित)
- RECmd के साथ Auto-Start Extensibility Points (ASEPs) का विश्लेषण (EZTools Eric Zimmerman द्वारा)
- RECmd के साथ RecentDocs, Office Trusted Document का विश्लेषण (EZTools Eric Zimmerman द्वारा)
- DFIR RECmd बैच फ़ाइल के साथ Registry का विश्लेषण (DFIR Batch File Andrew Rathbun द्वारा)
- रिकवर किए गए प्रोसेस मॉड्यूल के मेटाडेटा का विश्लेषण (प्रयोगात्मक)
- Windows शॉर्टकट फ़ाइलें (LNK) निकालना
- दुर्भावनापूर्ण Windows शॉर्टकट फ़ाइलों (LNK) की खोज करना
- Doug Finke द्वारा PowerShell मॉड्यूल ImportExcel का एकीकरण
- Timeline Explorer के साथ विश्लेषण के लिए CSV आउटपुट डेटा (जैसे timeline-reverse.csv, findevil.csv, web.csv)
- एविडेंस फ़ाइलें एकत्र करना (Secure Archive Container → PW: MemProcFS)
- और भी बहुत कुछ
डाउनलोड
MemProcFS-Analyzer का नवीनतम संस्करण Releases अनुभाग से डाउनलोड करें।
उपयोग
Windows PowerShell (या Windows PowerShell ISE या PSVersion: 5.1 के साथ Visual Studio Code) को Administrator के रूप में लॉन्च करें और MemProcFS-Analyzer.ps1 खोलें/चलाएँ।
File-Browser
चित्र 1: अपना मेमोरी स्नैपशॉट चुनें और अपना pagefile.sys चुनें (वैकल्पिक)
Auto-Install
चित्र 2: MemProcFS-Analyzer निर्भरताओं को स्वतः इंस्टॉल करता है (पहला रन)
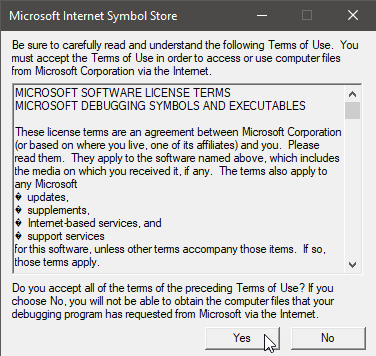
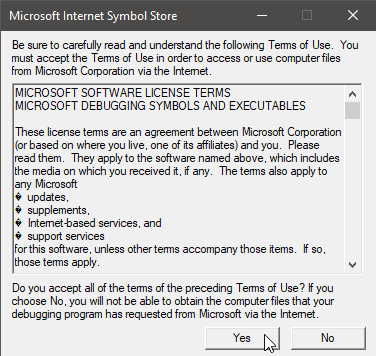
चित्र 3: उपयोग की शर्तें स्वीकार करें (पहला रन)
MemProcFS
चित्र 4: यदि आपको MemProcFS उपयोगी लगता है, तो कृपया https://github.com/sponsors/ufrisk पर प्रायोजक बनें
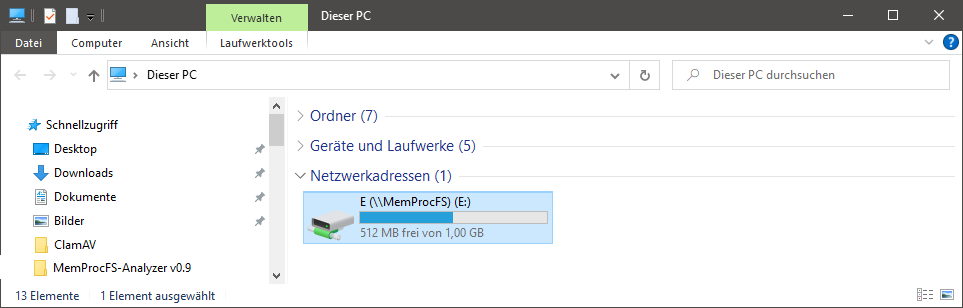
चित्र 5: आप ड्राइव लेटर को एक्सप्लोर करके माउंटेड मेमोरी डंप की जाँच कर सकते हैं
Auto-Update
चित्र 6: MemProcFS-Analyzer अपडेट की जाँच करता है (दूसरा रन)
नोट: इंस्टॉलेशन के बाद "Updater" फ़ंक्शन को अनकमेंट/अक्षम करने की अनुशंसा की जाती है। स्क्रिप्ट के नीचे "Main" देखें।
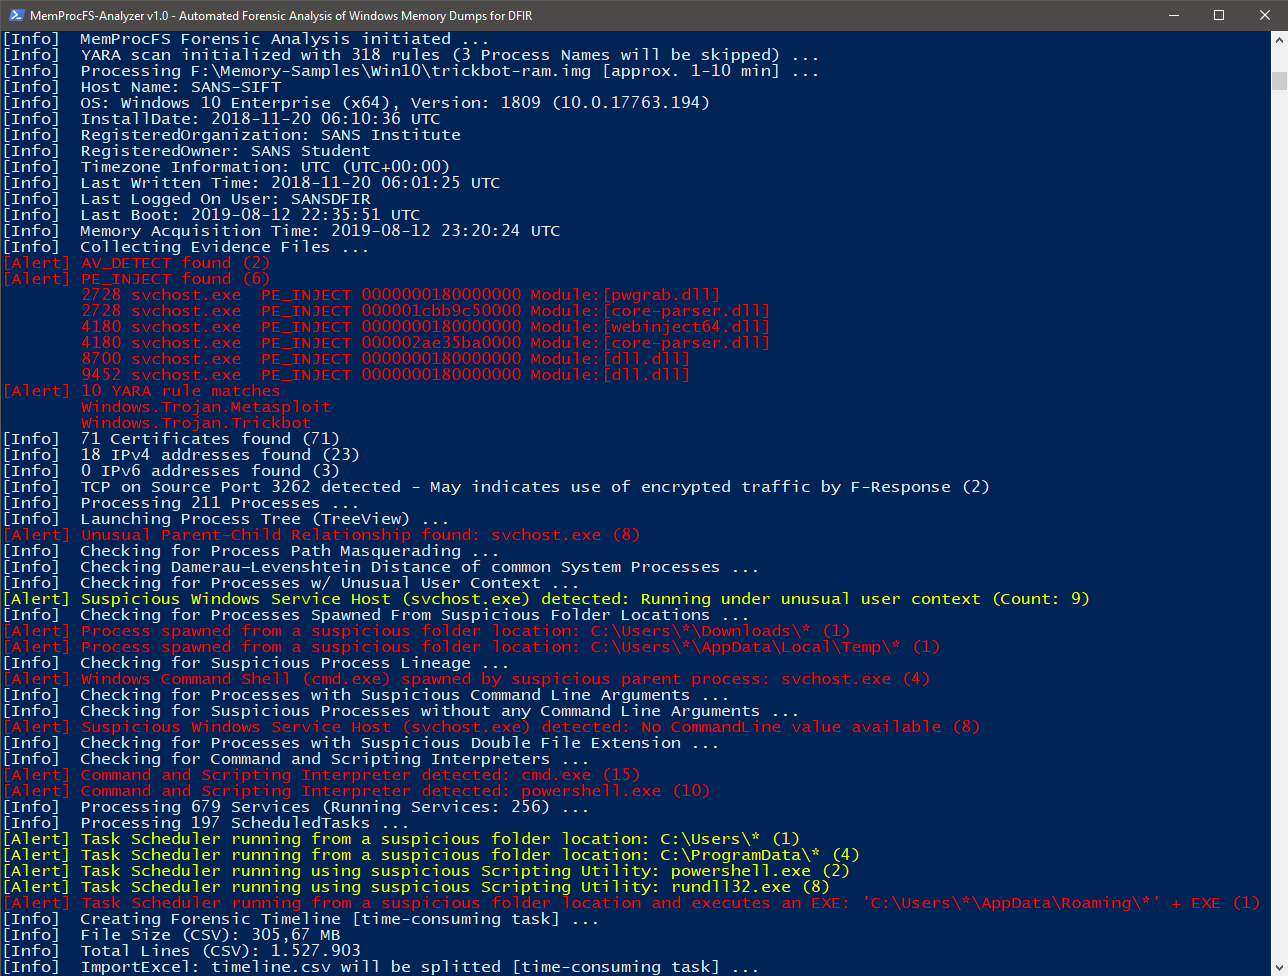
चित्र 7: FindEvil फीचर और अतिरिक्त एनालिटिक्स
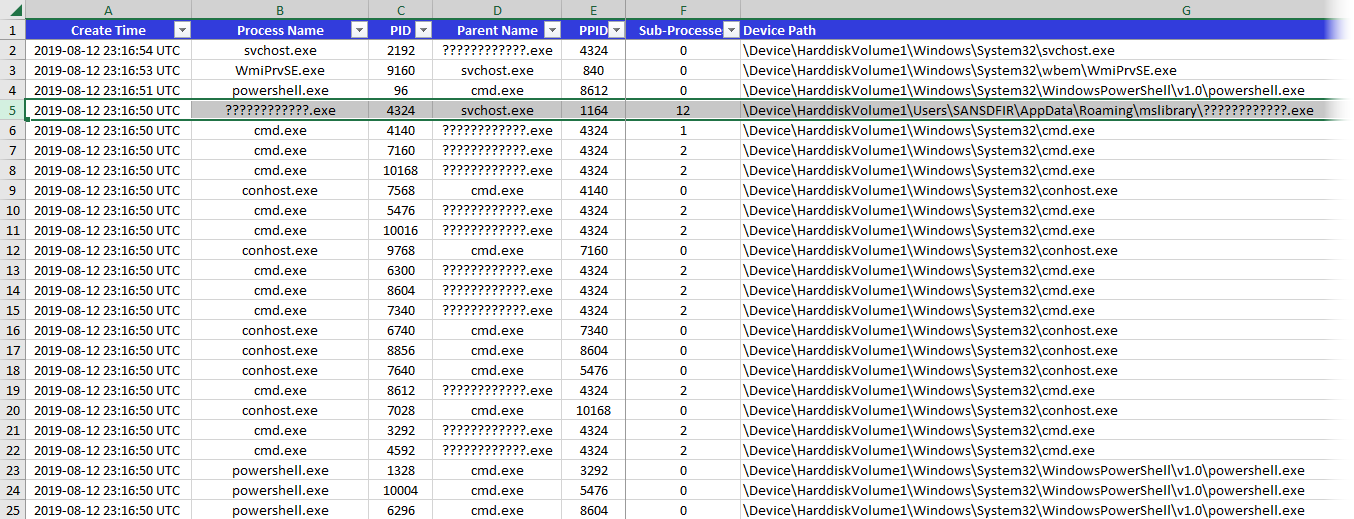
चित्र 8: प्रक्रियाएँ
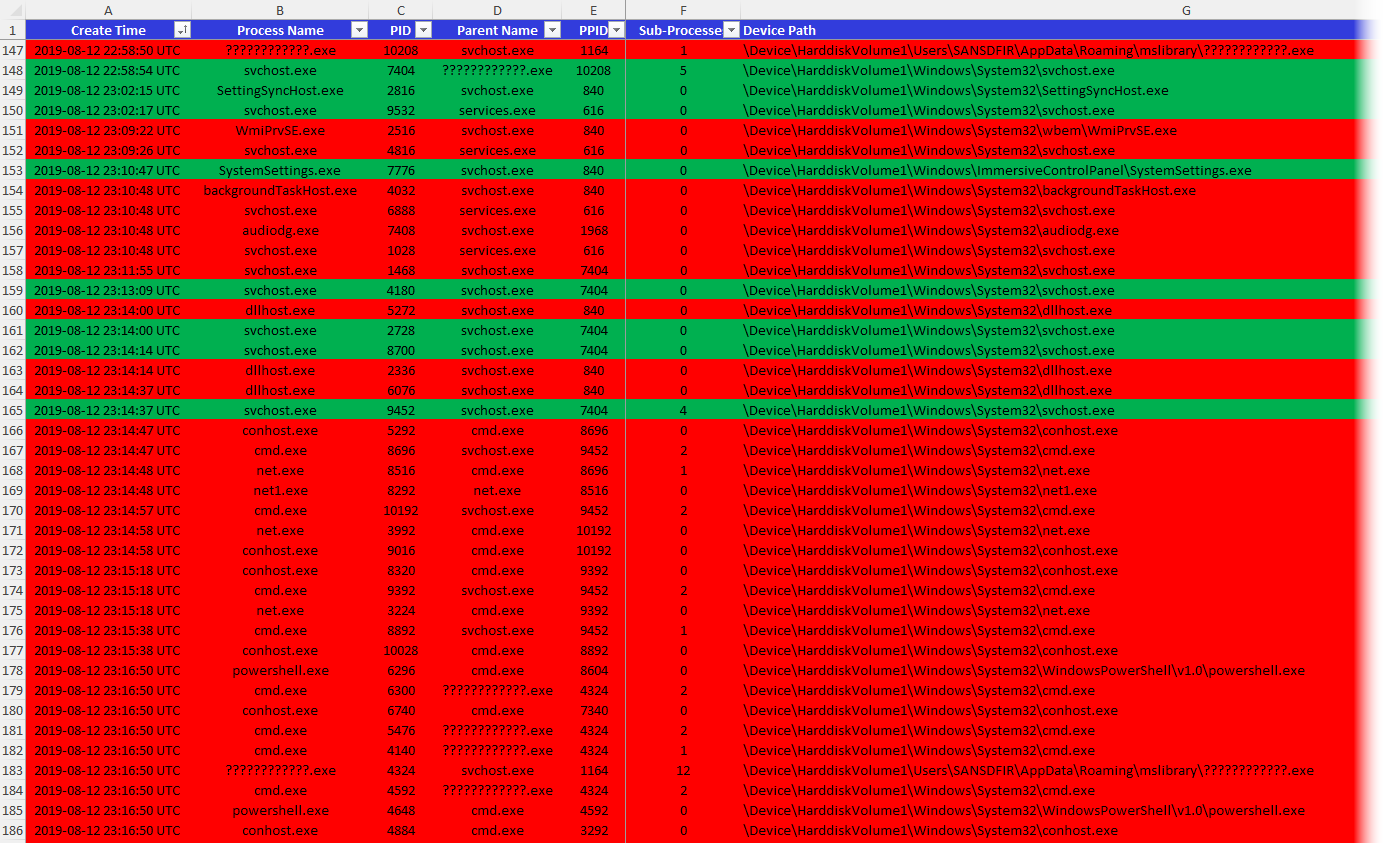
चित्र 9: चल रही और बाहर निकली प्रक्रियाएँ
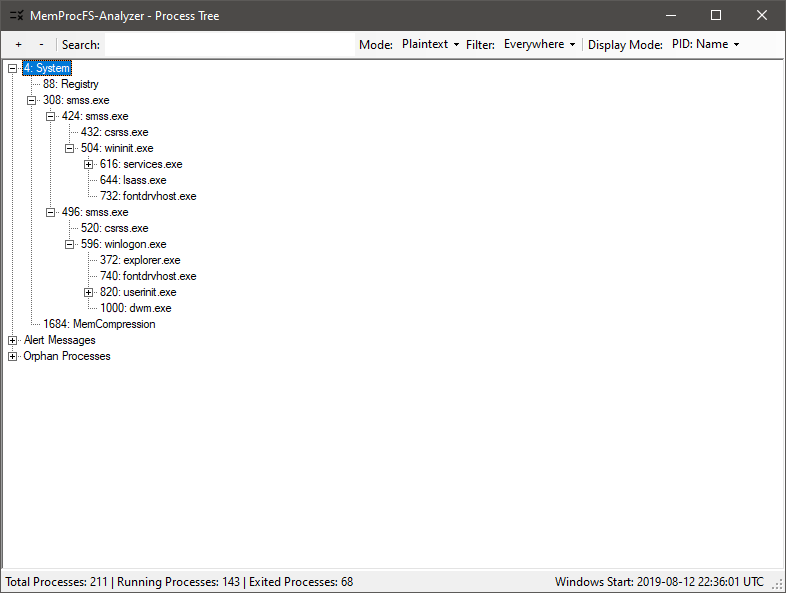
चित्र 10: प्रोसेस ट्री (GUI)
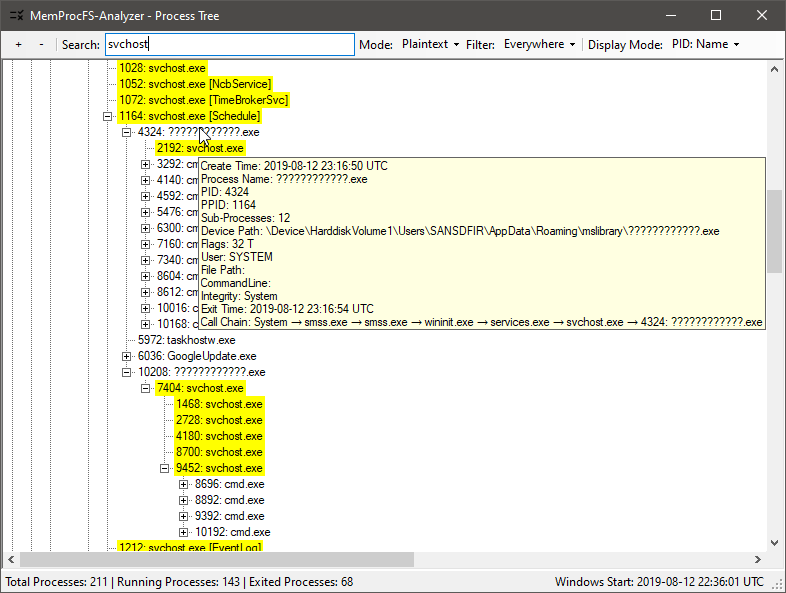
चित्र 11: प्रोसेस ट्री की जाँच करना (विसंगतियों को खोजने के लिए)
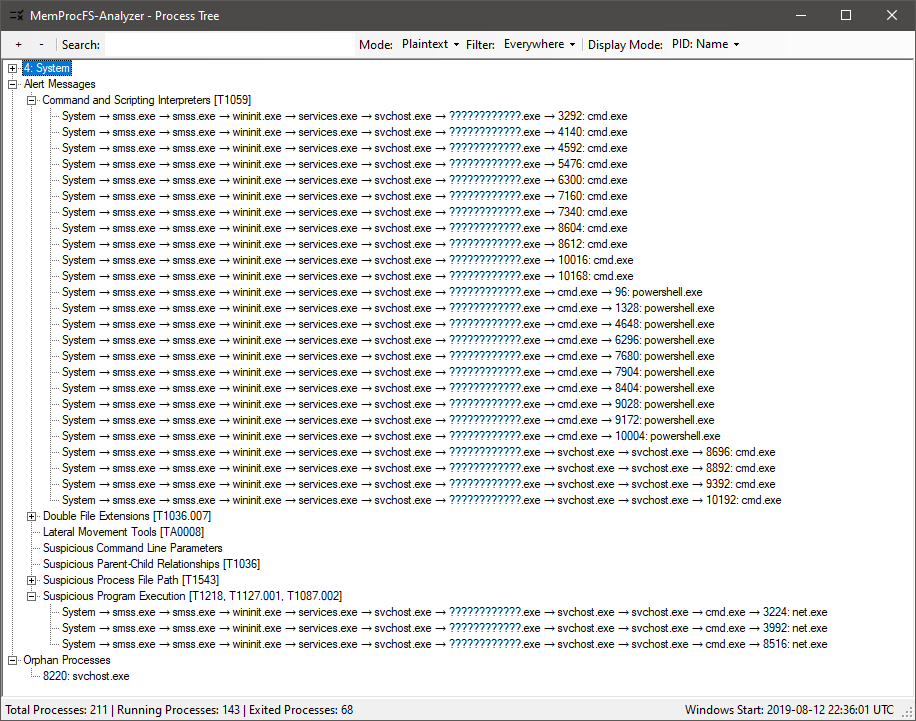
चित्र 12: प्रोसेस ट्री: Process Call Chain के साथ अलर्ट संदेश
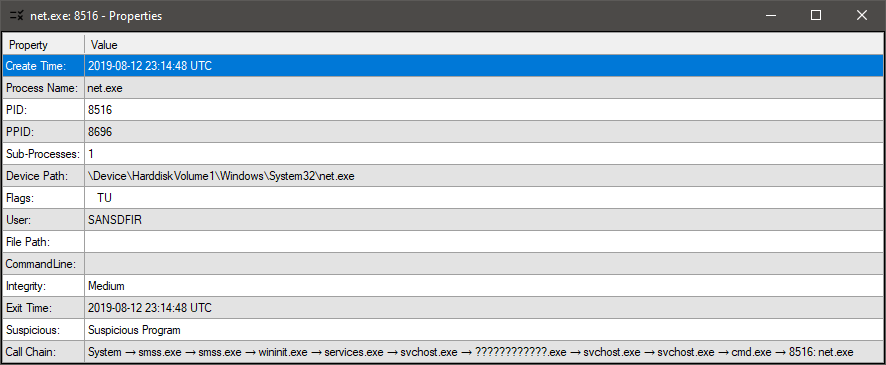
चित्र 13: प्रोसेस ट्री: गुण दृश्य → किसी प्रक्रिया या अलर्ट संदेश पर डबल-क्लिक करें