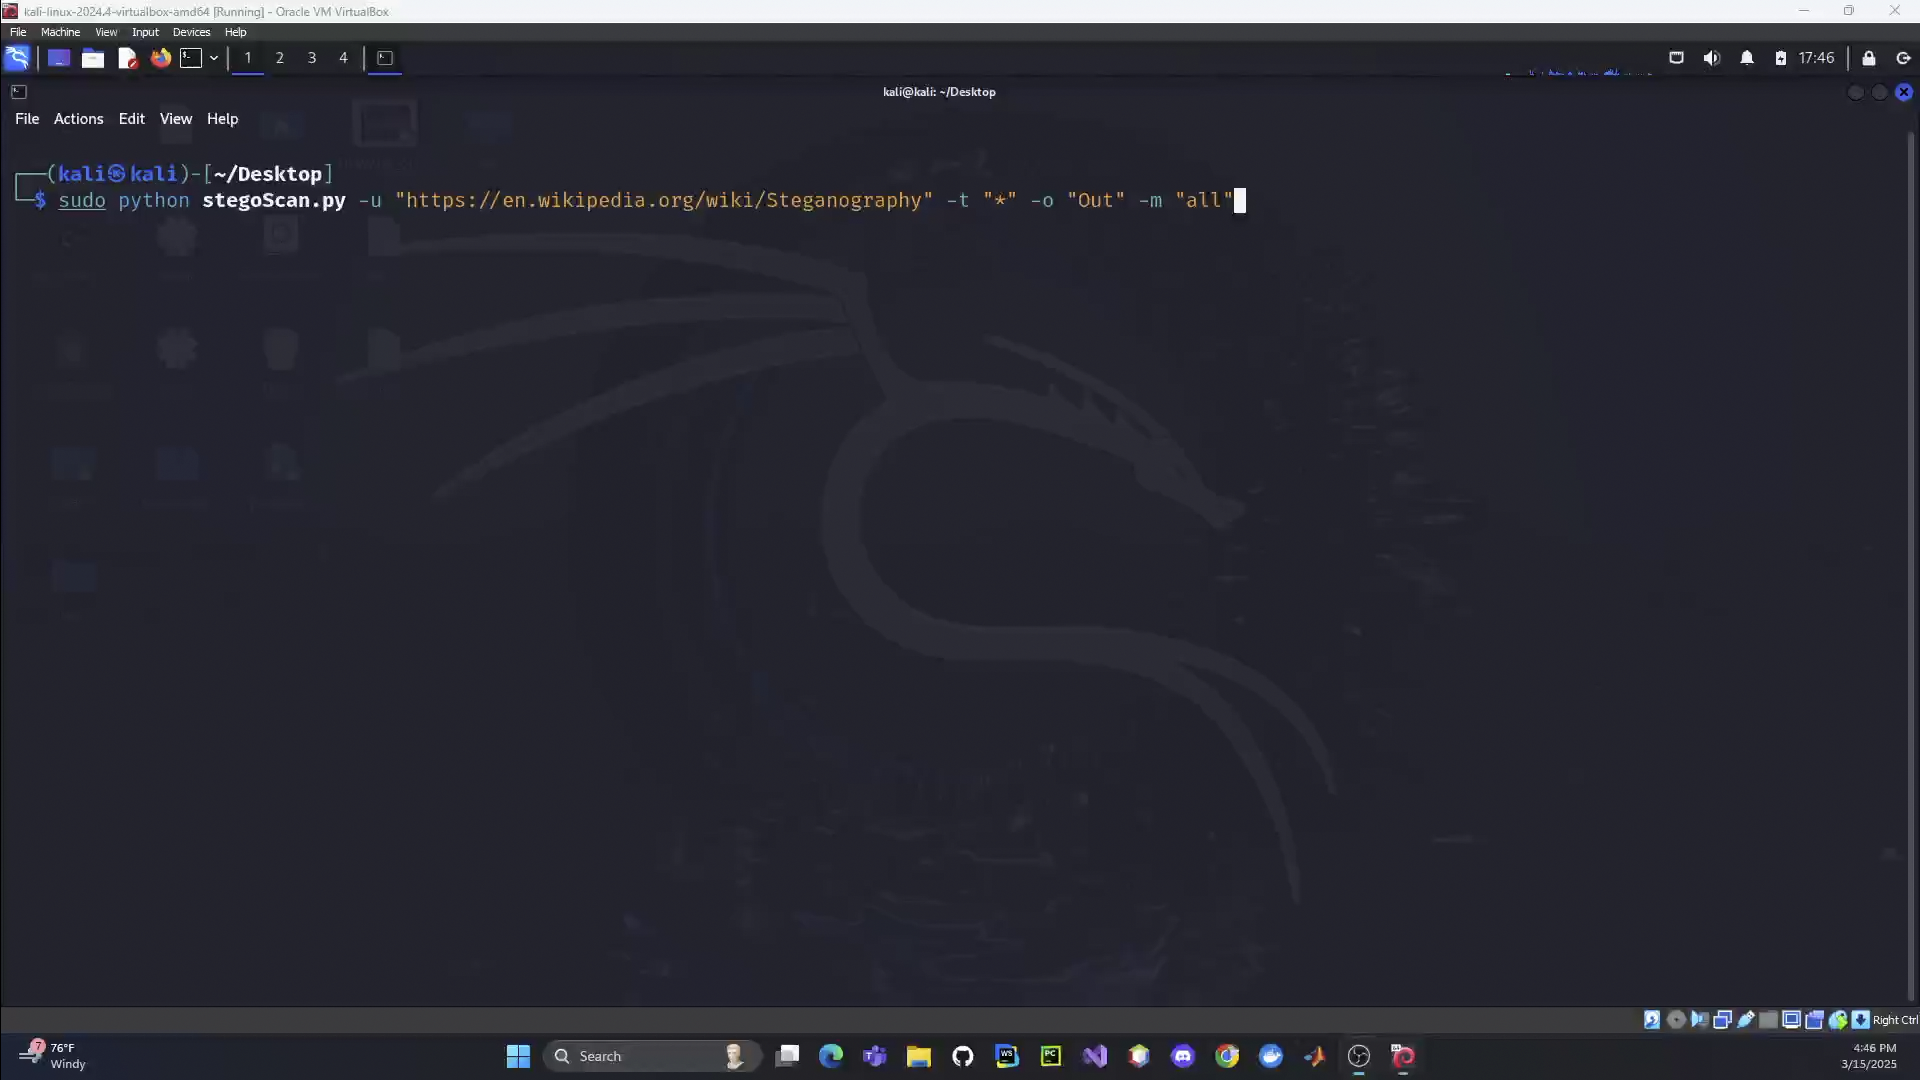

वेबसाइटों, वेब सर्वरों और स्थानीय निर्देशिकाओं को स्कैन करने वाला स्वचालित स्टेग्नोग्राफ़ी पहचान उपकरण, जो AI-संचालित वस्तु/पाठ पहचान और छवियों, ऑडियो, PDF, और बाइनरी फ़ाइलों में गहन फ़ाइल विश्लेषण का उपयोग करता है।
StegoScan.py वेबसाइटों, वेब सर्वरों और स्थानीय निर्देशिकाओं में स्वचालित स्टेगानोग्राफी पहचान के लिए एक शक्तिशाली, अगली पीढ़ी का उपकरण है, जो AI-संचालित ऑब्जेक्ट और टेक्स्ट पहचान को गहन फ़ाइल विश्लेषण के साथ एकीकृत करता है। पारंपरिक स्टेगानोग्राफी पहचान उपकरणों के विपरीत जो फ़ाइल प्रकारों के एक सीमित सेट पर ध्यान केंद्रित करते हैं या मैन्युअल प्रसंस्करण की आवश्यकता होती है, StegoScan.py व्यापक, स्वचालित स्कैनिंग के लिए डिज़ाइन किया गया है—वेबसाइटों को स्क्रैप करना, एम्बेडेड फ़ाइलों को विच्छेदित करना, और PNG, JPG, BIN, PDF, DOCX, WAV, और MP3 सहित प्रारूपों की एक विस्तृत श्रृंखला में छिपे संदेशों का पता लगाना।
यह उपकरण वेबसाइट और वेब सर्वर स्कैनिंग क्षमताओं का दावा करता है, जो सुरक्षा शोधकर्ताओं के लिए अवैध डेटा आदान-प्रदान की निगरानी या कानून प्रवर्तन के लिए साइबर अपराधियों पर नज़र रखने में अमूल्य है। एक ही कमांड पूरे डोमेन या IP रेंज का विश्लेषण कर सकता है, छिपे हुए संचार के लिए संदिग्ध मीडिया और दस्तावेज़ों को प्राप्त और निरीक्षण कर सकता है। चाहे वह डार्क वेब मार्केटप्लेस में गुप्त आदान-प्रदान का पता लगाना हो, गलत सूचना अभियानों में एम्बेडेड प्रचार की पहचान करना हो, या आतंकवादी नेटवर्क के भीतर छिपे निर्देशों को उजागर करना हो, StegoScan.py स्टेगानोग्राफ़िक खतरों में अद्वितीय दृश्यता प्रदान करता है।
इसकी स्टेगानोग्राफी पहचान में सुधारों में से एक AI मॉडल जैसे YOLO और TrOCR का एकीकरण है, जो छवियों और ऑडियो फ़ाइलों के भीतर ऑब्जेक्ट और टेक्स्ट का पता लगाने के लिए है, जिन्हें पहले मैन्युअल रूप से सत्यापित करना पड़ता था। पारंपरिक OCR (ऑप्टिकल कैरेक्टर रिकॉग्निशन) उपकरण कुख्यात रूप से अविश्वसनीय हैं, जो अक्सर शोर, विकृतियों या गैर-मानक फोंट के कारण छवियों में छिपे बुनियादी टेक्स्ट को भी पहचानने में विफल होते हैं। StegoScan.py वैकल्पिक AI-संवर्धित टेक्स्ट पहचान प्रदान करके इस पर काबू पाता है, छवियों, स्कैन किए गए दस्तावेज़ों, और यहां तक कि ऑडियो फ़ाइलों के स्पेक्ट्रोग्राम से छिपे संदेशों को निकालने की क्षमता में नाटकीय रूप से सुधार करता है। यह फोरेंसिक विश्लेषकों, साइबर सुरक्षा पेशेवरों और कानून प्रवर्तन एजेंसियों के लिए एक गेम-चेंजर है, जिन्हें समझौता किए गए मीडिया से उच्च-विश्वास वाले टेक्स्ट निष्कर्षण की आवश्यकता होती है।
एक और नवीन विशेषता गहन फ़ाइल निष्कर्षण है—स्टेगानालिसिस में एक महत्वपूर्ण प्रगति। StegoScan.py केवल PDF और DOCX फ़ाइलों की सतह को स्कैन नहीं करता; यह आगे बढ़ता है, उनके भीतर एम्बेडेड फ़ाइलों को निकालता और विश्लेषण करता है। इसका मतलब है कि अनुलग्नकों या गहराई से निहित दस्तावेज़ों के अंदर छिपी स्टेगानोग्राफ़िक सामग्री को उजागर किया जा सकता है, जो पारंपरिक स्कैनिंग उपकरणों में एक बड़े अंधे स्थान को संबोधित करता है।
एकीकृत परीक्षण में कई स्टेगानालिसिस तकनीकों को मिलाकर, StegoScan.py फ़ाइलों का एक विस्तृत और बहु-स्तरीय विश्लेषण प्रदान करता है, जो सुरक्षा टीमों, डिजिटल फोरेंसिक विशेषज्ञों और साइबर सुरक्षा शोधकर्ताओं को एक विकसित डिजिटल खतरे के लिए एक अत्याधुनिक समाधान प्रदान करता है। जैसे-जैसे स्टेगानोग्राफी तकनीकें अधिक परिष्कृत होती जाती हैं, पारंपरिक उपकरण कम पड़ जाते हैं—StegoScan.py यह सुनिश्चित करता है कि संगठन उन चीज़ों का पता लगाकर बुरे अभिनेताओं से आगे रहें जो दूसरे चूक जाते हैं। स्टेगानोग्राफी और इसके उपयोग के बारे में अधिक विस्तृत विवरण के लिए "स्टेगोस्कैन की पृष्ठभूमि और तर्क" शीर्षक वाले अनुभाग की समीक्षा करें।
StegoScan अपना स्वयं का समर्पित Python वातावरण स्थापित करके, एक स्थानीय कार्यक्षेत्र बनाकर, और अपनी विश्लेषण सुविधाओं के सेट को शक्ति प्रदान करने के लिए सभी आवश्यक उपकरणों और पैकेजों को स्थापित करके शुरू होता है। एक बार सब कुछ जगह पर होने के बाद, यह प्रदान किए गए किसी भी IP पते (यदि चयनित है) को सत्यापित करता है ताकि यह सुनिश्चित हो सके कि वे सक्रिय वेब सर्वरों से संबंधित हैं।
लक्ष्यों की पुष्टि होने के बाद, StegoScan काम पर लग जाता है—दिए गए IP पतों और URL से निर्दिष्ट प्रकारों की सभी उपलब्ध फ़ाइलों को स्क्रैप करता है। यदि कोई स्थानीय निर्देशिका चुनी जाती है, तो यह वहां से भी फ़ाइलें एकत्र करता है। प्रत्येक एकत्रित फ़ाइल को प्रकार के अनुसार बड़े करीने से व्यवस्थित किया जाता है और चयनित निर्देशिका में संग्रहीत किया जाता है।
इसके बाद, StegoScan एक परिणाम निर्देशिका तैयार करता है और अपनी स्टेगानोग्राफी पहचान परीक्षणों का सूट शुरू करता है। कौन से परीक्षण उपलब्ध हैं, इसके बारे में अधिक जानकारी के लिए "स्टेगानोग्राफी परीक्षण" शीर्षक वाले अनुभाग की समीक्षा करें। जैसे ही छिपा हुआ डेटा उजागर होता है, फ़ाइलों को श्रेणीबद्ध किया जाता है और उस विशिष्ट परीक्षण के अनुरूप उप-फ़ोल्डरों में संग्रहीत किया जाता है जिसने उन्हें पहचाना। एक बार सभी परीक्षण चलने के बाद, StegoScan प्रक्रिया को अंतिम रूप देता है और निष्पादन समाप्त करता है।
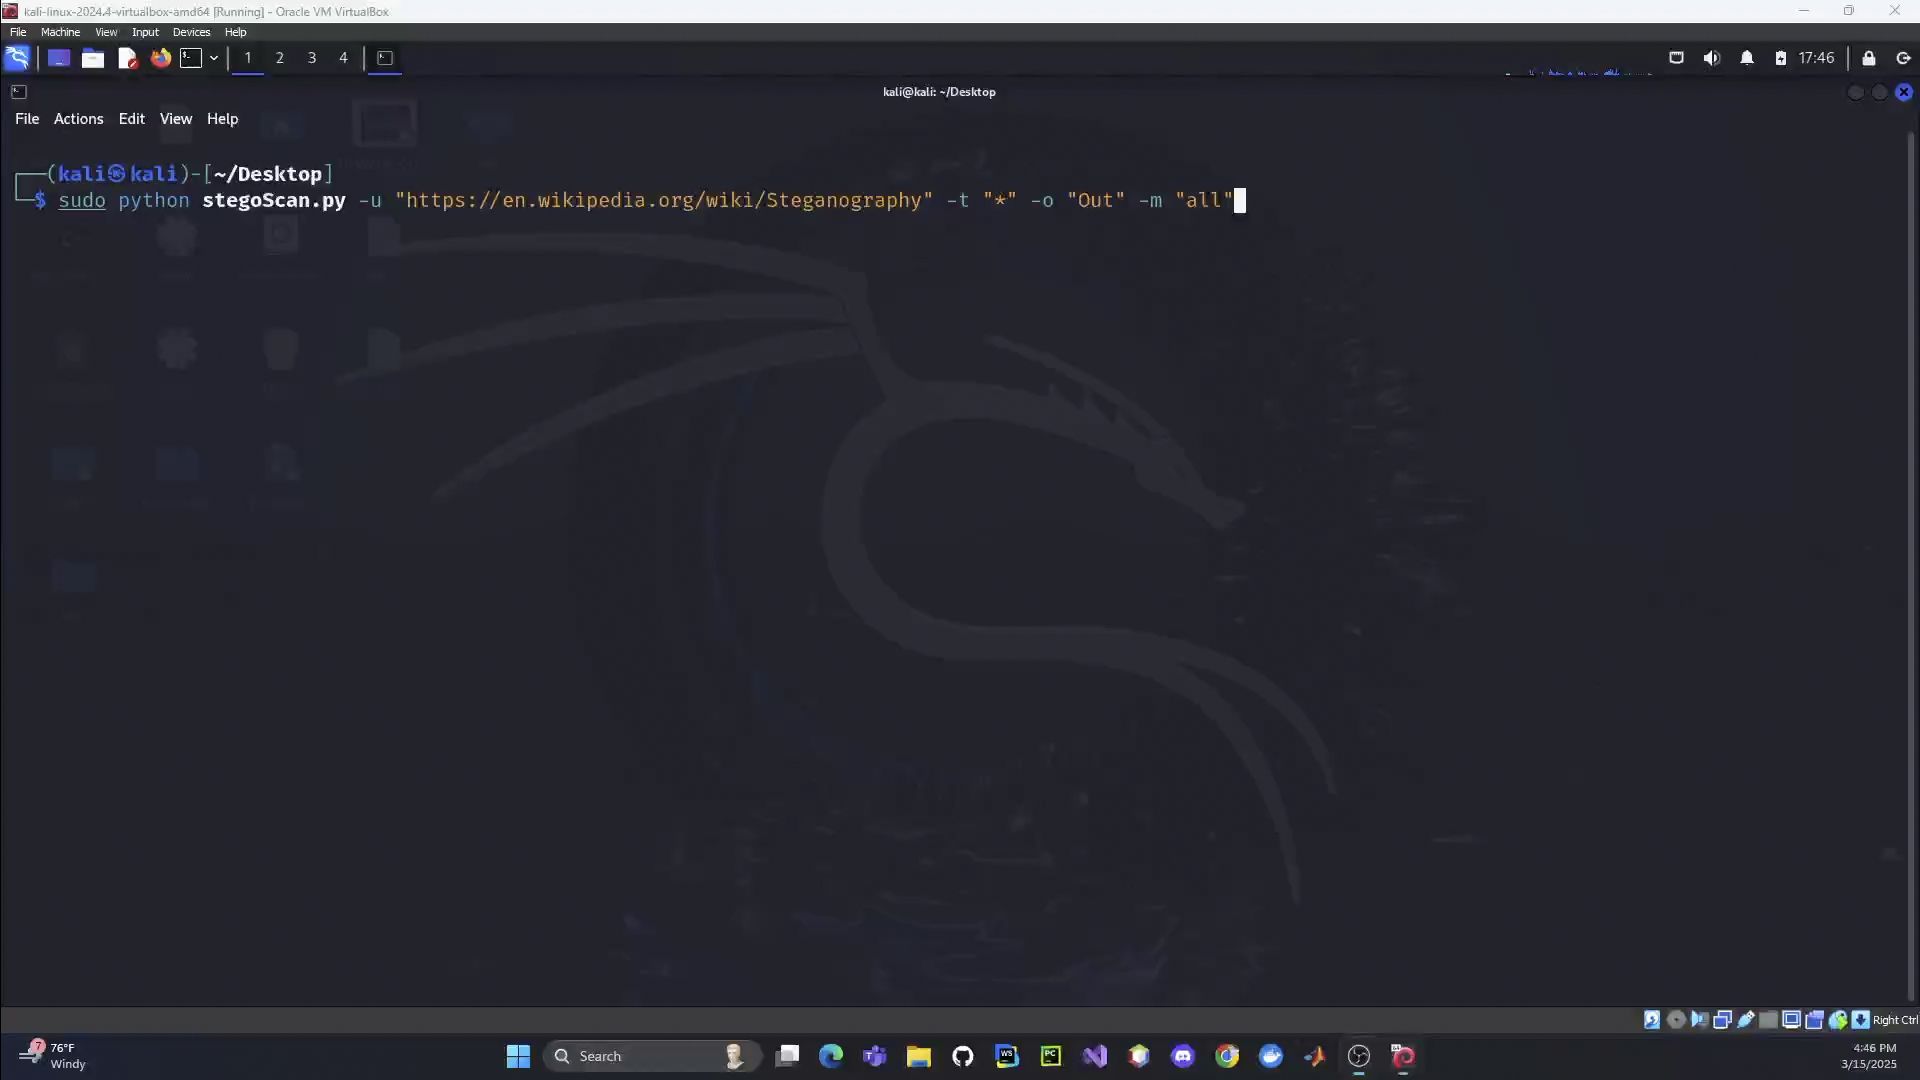
वेबसाइट और वेब सर्वर स्कैनिंग क्षमताएं – पारंपरिक स्टेगानालिसिस उपकरणों के विपरीत जो केवल स्थिर फ़ाइलों पर ध्यान केंद्रित करते हैं, StegoScan.py सक्रिय रूप से पूरी वेबसाइटों, IP रेंजों और वेब सर्वरों को छिपे हुए संदेशों के लिए स्कैन करता है। चाहे डार्क वेब मार्केटप्लेस, साइबर अपराधी फ़ोरम, या समझौता किए गए कॉर्पोरेट साइटों की जांच हो, यह एम्बेडेड स्टेगानोग्राफ़िक सामग्री के लिए फ़ाइलों को प्राप्त करने और विश्लेषण करने की पूरी प्रक्रिया को स्वचालित करता है। अब मैन्युअल डाउनलोडिंग और सॉर्टिंग की आवश्यकता नहीं—StegoScan आपके लिए यह सब करता है!
छवियों और ऑडियो फ़ाइलों पर AI ऑब्जेक्ट और टेक्स्ट डिटेक्शन – पारंपरिक OCR (ऑप्टिकल कैरेक्टर रिकॉग्निशन) अविश्वसनीय है, जो अक्सर विकृत टेक्स्ट, गैर-मानक फोंट या शोर वाली छवियों पर विफल होता है। StegoScan.py टेक्स्ट निष्कर्षण और ऑब्जेक्ट पहचान को बढ़ाने के लिए YOLO और TrOCR जैसे उन्नत AI मॉडल को एकीकृत करता है, जो छिपे हुए संदेशों को प्रकट करता है जिन्हें मानक OCR पूरी तरह से अनदेखा कर देता है। यहां तक कि ऑडियो स्पेक्ट्रोग्राम को भी स्टेगानोग्राफ़िक सामग्री के लिए स्कैन किया जा सकता है, जो छिपे हुए डेटा आदान-प्रदान में अंतर्दृष्टि प्रदान करता है।
PDF और DOCX फ़ाइलों में गहन फ़ाइल निष्कर्षण – अधिकांश उपकरण दस्तावेज़ फ़ाइलों का विश्लेषण करते समय मुश्किल से सतह को खरोंचते हैं, लेकिन StegoScan.py गहराई में जाता है! यह स्वचालित रूप से PDF, DOCX दस्तावेज़ों और अन्य जटिल प्रारूपों के भीतर छिपी एम्बेडेड फ़ाइलों को निकालता है, और स्टेगानोग्राफ़िक डेटा के लिए उनका विश्लेषण करता है। यह एक बड़े अंधे स्थान को समाप्त करता है—निर्दोष दिखने वाले दस्तावेज़ों के अंदर छिपे पेलोड अब पहचान से सुरक्षित नहीं हैं। अब कोई अनदेखी छिपी फ़ाइलें नहीं—यदि यह वहां है, तो StegoScan इसे ढूंढ लेगा।
विस्तृत फ़ाइल विश्लेषण के लिए संयुक्त उपकरण परीक्षण – StegoScan.py कोई एक-ट्रिक वाला घोड़ा नहीं है। यह कई स्टेगानोग्राफी पहचान विधियों को एक एकल, शक्तिशाली परीक्षण में जोड़ता है, जिससे प्रत्येक स्कैन की गई फ़ाइल का स्तरित, गहन विश्लेषण सुनिश्चित होता है। एकल पहचान तकनीक पर निर्भर रहने के बजाय (जिसे आसानी से टाला जा सकता है), StegoScan पहचान सटीकता को अधिकतम करने के लिए एकाधिक विधियों का उपयोग करके फ़ाइलों को क्रॉस-चेक करता है।
स्वचालित और Linux के लिए अनुकूलित – निर्भरताओं से जूझते-जूझते थक गए? StegoScan.py प्लग-एंड-प्ले है। यह स्वचालित रूप से अपनी ज़रूरत की चीज़ें स्थापित करता है, बिना मैन्युअल सेटअप के एक सुचारू, कुशल स्कैनिंग प्रक्रिया सुनिश्चित करता है। गति और दक्षता के लिए निर्मित, यह Linux पर सहजता से चलता है, जो इसे साइबर सुरक्षा पेशेवरों, पेनिट्रेशन टेस्टर्स और फोरेंसिक विश्लेषकों के लिए एकदम सही उपकरण बनाता है।
वेब स्क्रैपिंग और फ़ाइल डाउनलोडिंग – URL, IP पतों और IP रेंजों से विशिष्ट फ़ाइल प्रकारों के निष्कर्षण और डाउनलोडिंग को स्वचालित करता है, जिससे बड़े पैमाने पर वेब सामग्री विश्लेषण संभव होता है।
स्थानीय निर्देशिका निष्कर्षण और परीक्षण – स्टेगानोग्राफ़िक सामग्री के लिए स्थानीय निर्देशिकाओं को स्कैन करता है, संग्रहीत फ़ाइलों के भीतर छिपे हुए संदेशों की पहचान करता है।
इमेज प्रोसेसिंग और स्टेगानोग्राफी विश्लेषण – छवियों पर गहन स्टेगानोग्राफ़िक परीक्षण करता है, छिपे हुए डेटा को उजागर करने के लिए कई पहचान तकनीकों का उपयोग करता है।
PDF और DOCX से एम्बेडेड फ़ाइल निष्कर्षण – PDF और DOCX दस्तावेज़ों से छवियों और एम्बेडेड फ़ाइलों को निकालता और विश्लेषण करता है, जो गहराई से छिपी स्टेगानोग्राफ़िक सामग्री की पहचान करने में एक महत्वपूर्ण कदम है।

