
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2017-7269-Echo-PoC — CVE-2017-7269 इको PoC, दूरस्थ भेद्यता का पता लगाने के लिए। | Kitploit
उपकरण/GitHubGitHub/lcatro/cve-2017-7269-echo-poc
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरिमोट एक्सेस टूल
GitHublcatro/cve-2017-7269-echo-poc

CVE-2017-7269-Echo-PoC

CVE-2017-7269 इको PoC, दूरस्थ भेद्यता का पता लगाने के लिए।

रिपॉजिटरी देखें
8933198 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2017-7269 दूरस्थ कोड निष्पादन इको सत्यापन


हमारी टीम द्वारा इस CVE-2017-7269 भेद्यता का विश्लेषण रिपोर्ट: https://ht-sec.org/cve-2017-7269-vulnerabilities/

डिफ़ॉल्ट PoC केवल calc.exe चला सकता है, अब इसे अनुरोधों का जवाब देने के लिए संशोधित किया गया है, कमांड प्रारूप:

CVE-2017-7269_remote_echo.py ip_address port


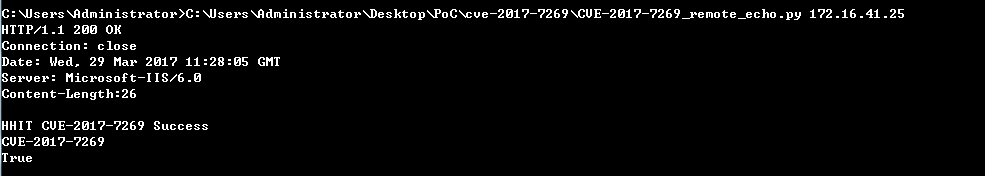
प्रभाव इस प्रकार है:
टूल डाउनलोड करें