 ksgassama-lab/msteams---vulnerability---remediation
PowerShell का उपयोग करके CVE-2025-53783 (Teams RCE) का स्वचालित उपचार

यह परियोजना एक भेद्यता प्रबंधन कार्यप्रवाह (Vulnerability Management Workflow) प्रदर्शित करती है। Azure VM का उपयोग करके, मैंने Microsoft Teams में उच्च-गंभीरता वाली "रिमोट कोड एक्सेक्यूशन" (RCE) त्रुटि की पहचान की, PowerShell के माध्यम से इसके अस्तित्व को सत्यापित किया, और Windows Package Manager का उपयोग करके एक प्रोग्रामेटिक समाधान तैनात किया।
Microsoft Teams for Desktop (संस्करण 25122.1415.3698.6812 से पहले) में हीप-आधारित बफर ओवरफ्लो भेद्यता थी। इससे अनधिकृत हमलावर नेटवर्क पर दुर्भावनापूर्ण कोड निष्पादित कर सकते थे—अनिवार्य रूप से उन्हें सिस्टम में एक "बैकडोर" देते हुए।
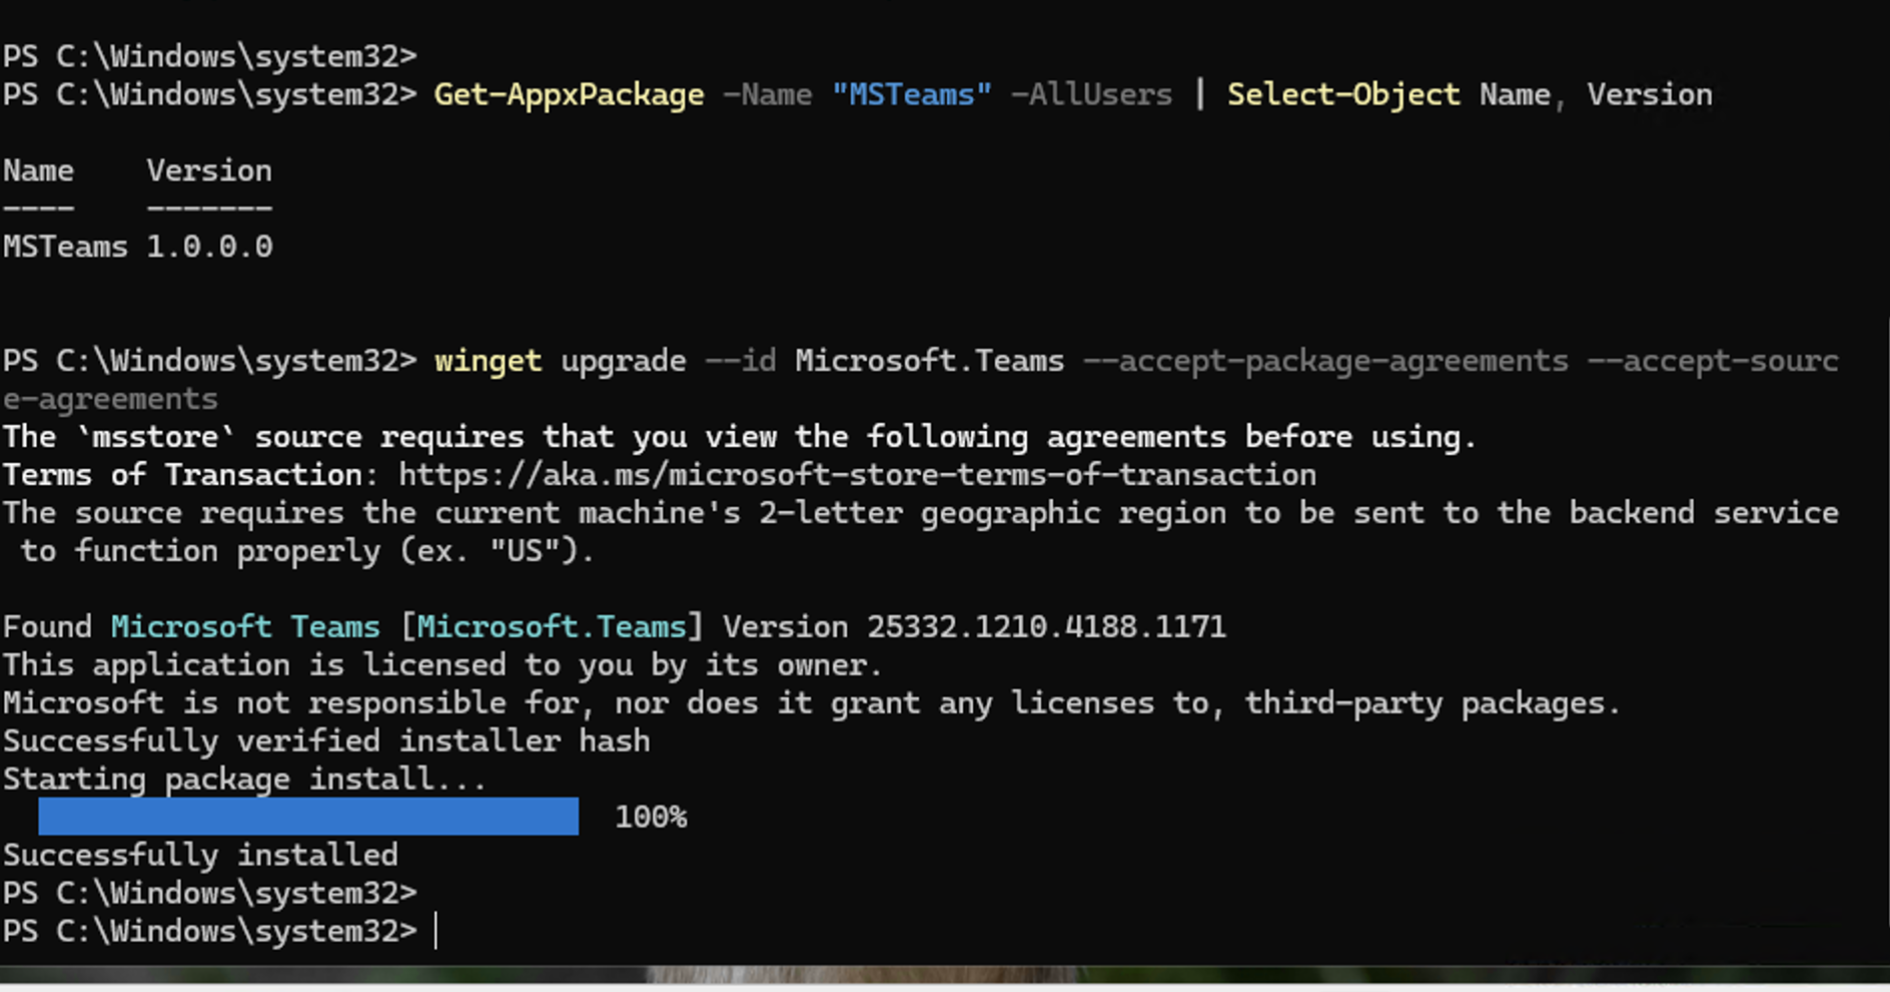
मैंने अपने Azure VM पर Tenable स्कैन चलाकर शुरुआत की। स्कैन ने एक रिमोट कोड एक्सेक्यूशन (RCE) भेद्यता को फ्लैग किया क्योंकि मेरा Teams संस्करण काफी पुराना हो चुका था।
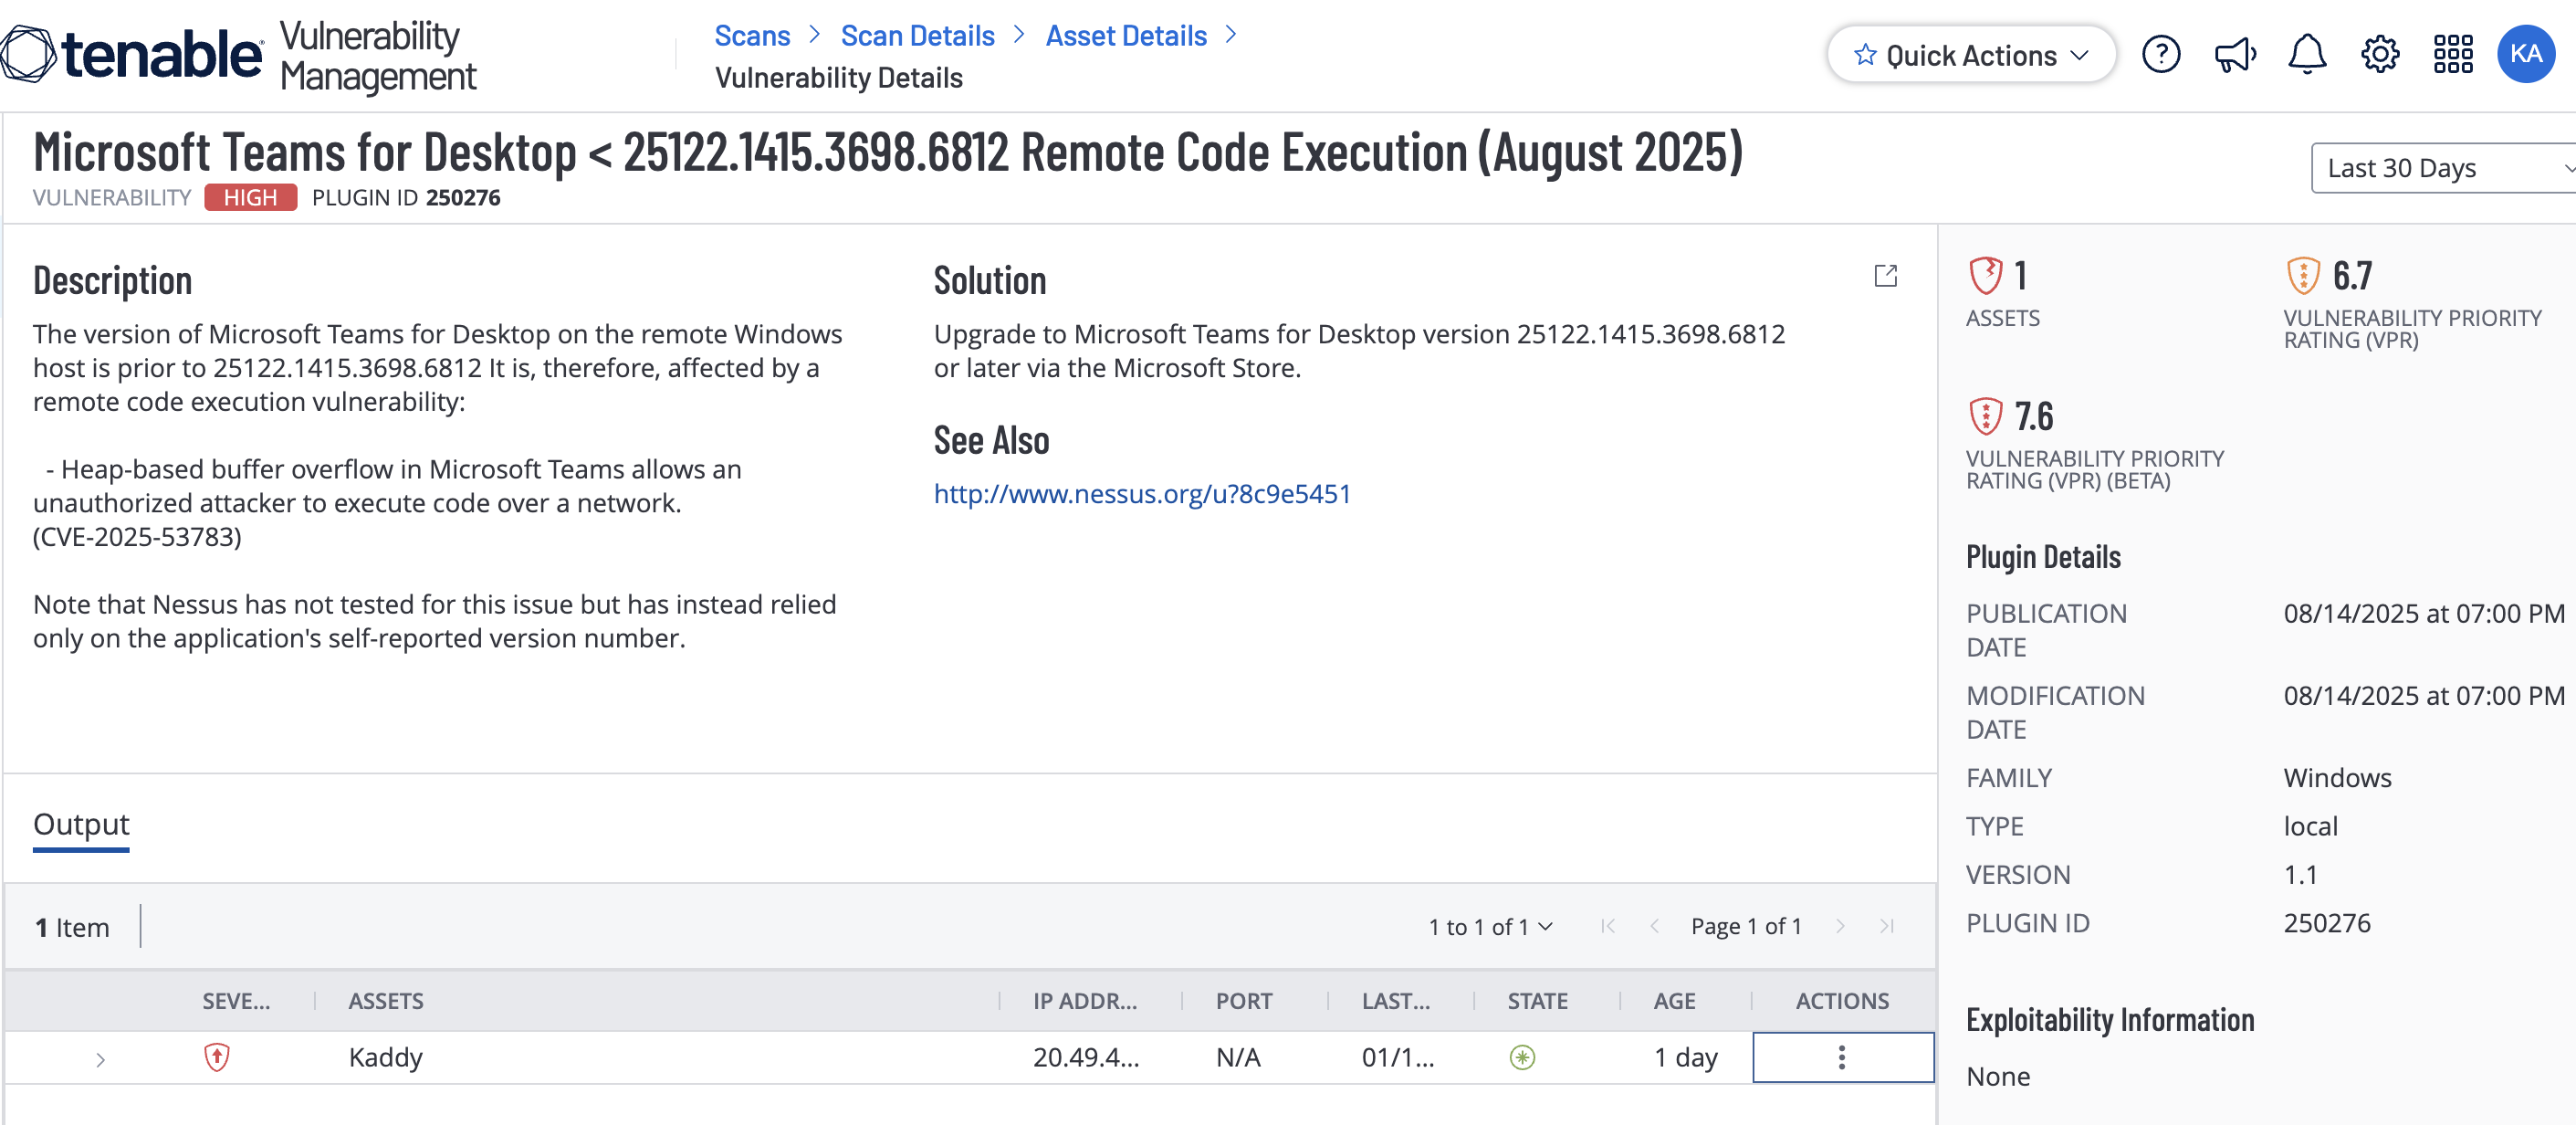
मैंने "New Teams" क्लाइंट का संस्करण जाँचने के लिए एक PowerShell कमांड चलाया। इसमें संस्करण 1.0.0.0 दिखा—निश्चित रूप से भेद्य!
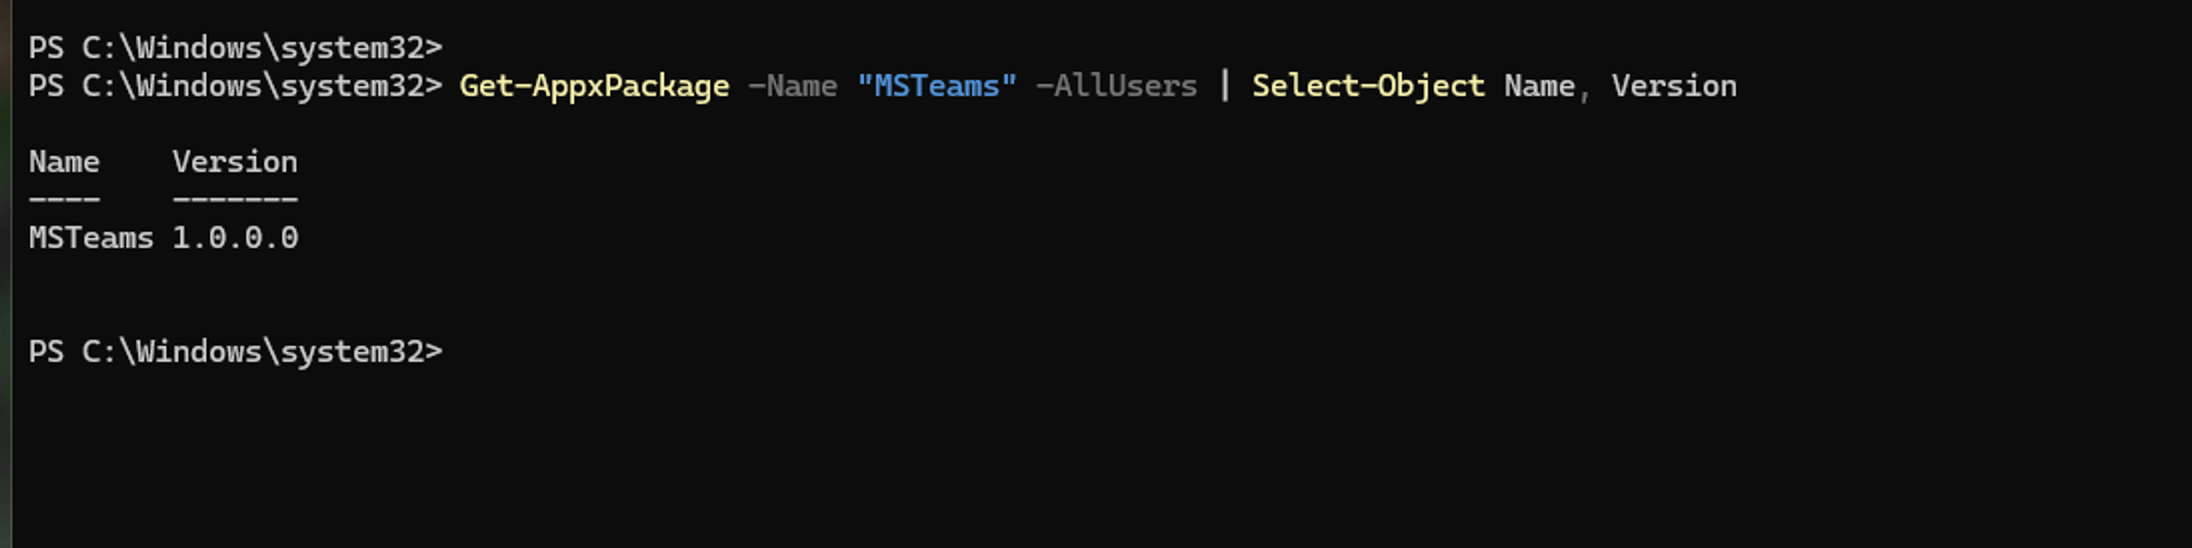
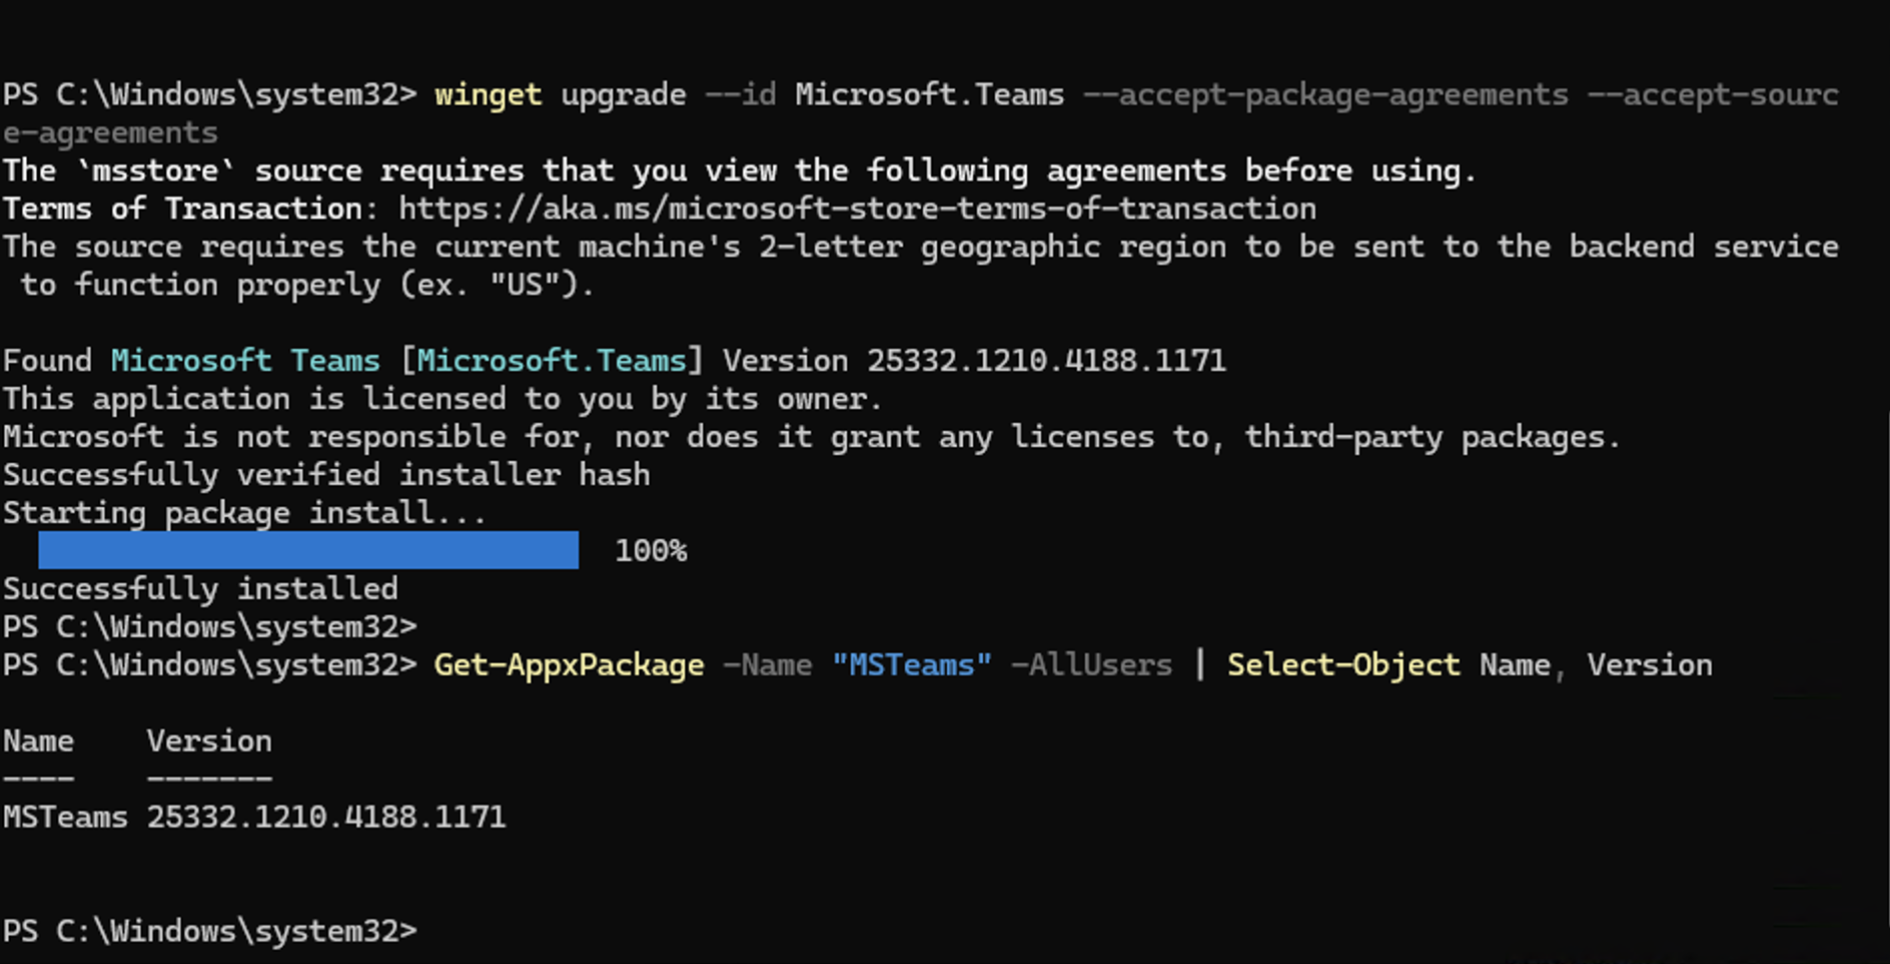
मैंने इसे संभालने के लिए एक PowerShell स्क्रिप्ट का उपयोग किया। यह तेज़ है और यदि आपके पास सैकड़ों कंप्यूटरों को ठीक करना हो तब भी काम करता है। मैंने सीधे Microsoft से नवीनतम सुरक्षित संस्करण लाने के लिए winget का उपयोग किया।
प्रयुक्त कमांड:
winget upgrade --id Microsoft.Teams
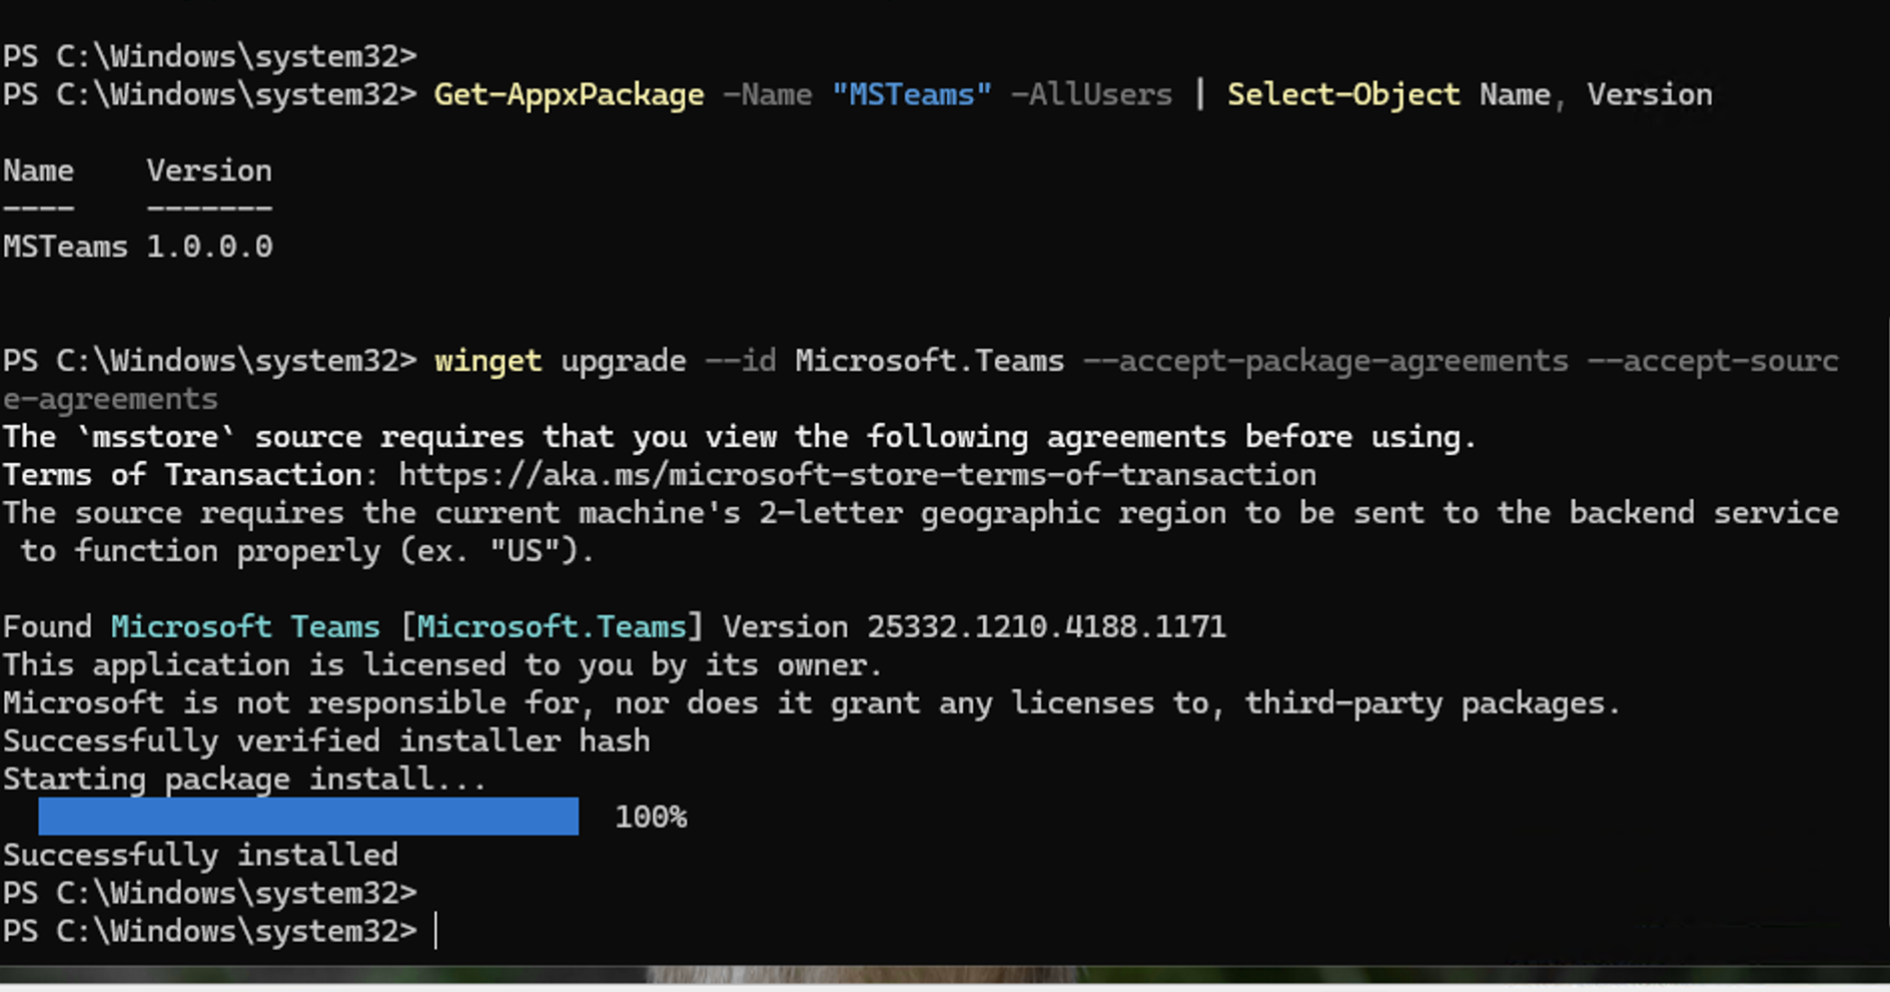
स्क्रिप्ट समाप्त होने के बाद, मैंने फिर से संस्करण जाँच चलाई। जैसा कि आप नीचे देख सकते हैं, संस्करण अब अपडेट हो गया है और "छेद" बंद हो गया है!
मुख्य निष्कर्ष और सीखे गए पाठ प्लेसहोल्डर जोखिम: नए तैनात किए गए Azure VM में अक्सर "डिफ़ॉल्ट रूप से भेद्य" ऐप स्टब (v1.0.0.0) होते हैं। सुरक्षा टीमों को तैनाती के तुरंत बाद इन्हें पैच करना चाहिए।
स्क्रिप्टिंग > GUI: PowerShell और winget का उपयोग "साइलेंट" समाधान की अनुमति देता है, जो पेशेवर IT वातावरण के लिए आवश्यक है जहाँ मैन्युअल क्लिकिंग एक विकल्प नहीं है।
निरंतर निगरानी: सुरक्षा एक चक्र है। यह परियोजना उद्योग-मानक लूप पहचानें → सत्यापित करें → ठीक करें → ऑडिट करें का अनुसरण करती है।
