 kobukovui/dll_injection_on_vlc
DLL इंजेक्शन और CVE-2010-3124

यह प्रोजेक्ट DLL (डायनेमिक लिंक लाइब्रेरी) इंजेक्शन के विषय की पड़ताल करता है और विशेष रूप से CVE-2010-3124 पर ध्यान केंद्रित करता है।
CVE-2010-3124 VLC मीडिया प्लेयर संस्करण 1.1.3 और उससे पहले के संस्करण में पाई गई एक अविश्वसनीय खोज पथ कमजोरी को संदर्भित करता है।
यहां कुछ मुख्य बिंदु दिए गए हैं जो इस परियोजना के बारे में एक बेहतर अवलोकन प्राप्त करने में आपकी सहायता कर सकते हैं:
ध्यान दें ⚠️ ⚠️ ⚠️
हमारे कोड, दस्तावेज़ीकरण और इस रिपॉजिटरी के भीतर किसी भी अतिरिक्त संसाधनों का अन्वेषण करने के लिए स्वतंत्र महसूस करें। इस ज्ञान का जिम्मेदारी और नैतिक रूप से उपयोग करना याद रखें। हैप्पी हैकिंग! 🚀🔍🔐
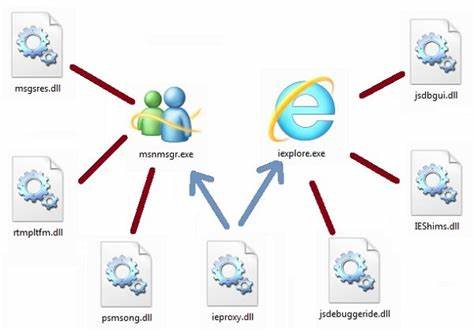
DLL का मतलब डायनेमिक लिंक लाइब्रेरी है और DLL फ़ाइलें मॉड्यूल हैं जिनमें फ़ंक्शन और डेटा होते हैं जिनका उपयोग अन्य प्रोग्राम या DLL द्वारा किया जा सकता है। DLL फ़ाइलें प्रोग्राम को सामान्य कार्यक्षमता साझा करने और मेमोरी उपयोग को कम करने की अनुमति देती हैं। वे प्रोग्राम को विंडोज ऑपरेटिंग सिस्टम और उसके घटकों के साथ बातचीत करने में भी सक्षम बनाती हैं।
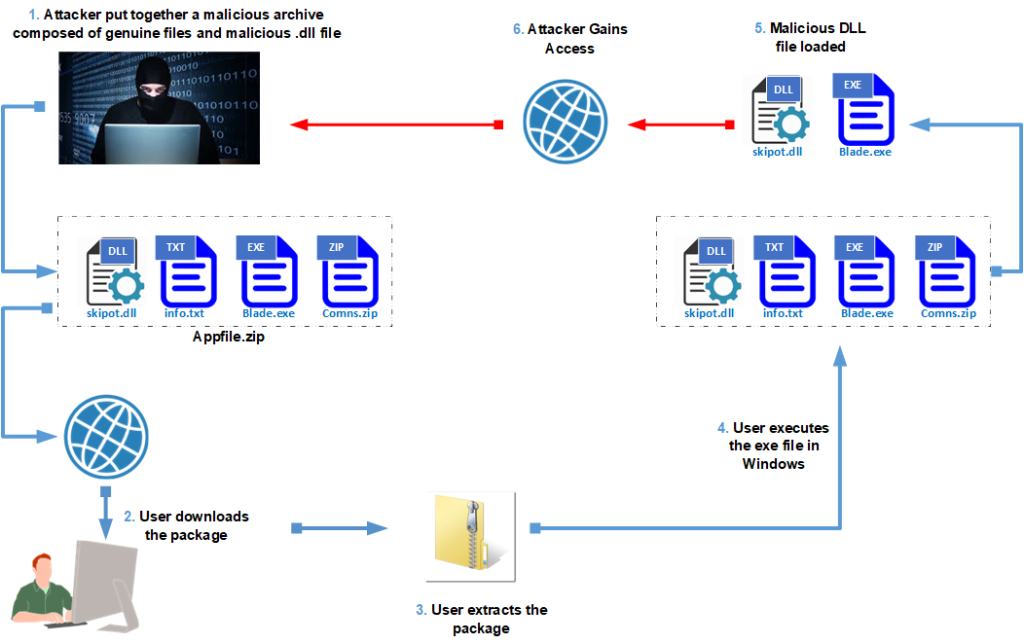
DLL इंजेक्शन एक तकनीक है जिसका उपयोग किसी अन्य प्रक्रिया के एड्रेस स्पेस के भीतर कोड चलाने के लिए किया जाता है, उसे एक दुर्भावनापूर्ण डायनेमिक-लिंक लाइब्रेरी (DLL) लोड करने के लिए मजबूर करके। DLL इंजेक्शन हमले में, हमलावर लक्ष्य प्रक्रिया में कमजोरियों का शोषण करके दुर्भावनापूर्ण DLL इंजेक्ट करता है। सफलतापूर्वक इंजेक्ट होने के बाद, दुर्भावनापूर्ण DLL विभिन्न दुर्भावनापूर्ण कार्य कर सकता है, जैसे संवेदनशील जानकारी चुराना, एप्लिकेशन के व्यवहार को संशोधित करना, या आगे के हमलों की सुविधा प्रदान करना।
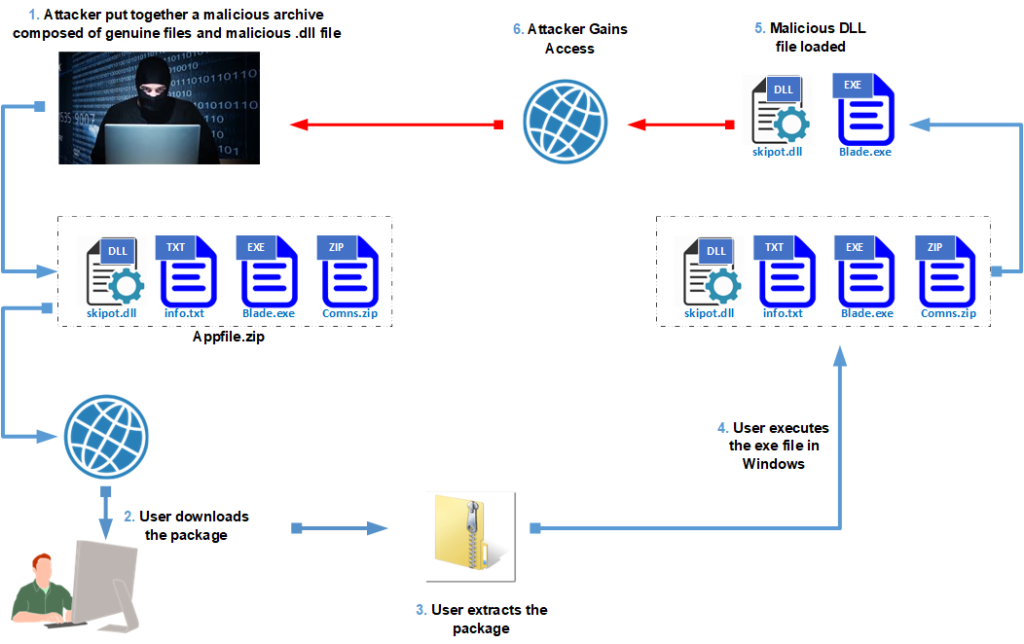
अविश्वसनीय खोज पथ कमजोरी bin/winvlc.c में VLC मीडिया प्लेयर 1.1.3 और उससे पहले के संस्करण में, स्थानीय उपयोगकर्ताओं और संभावित रूप से दूरस्थ हमलावरों को, एक .mp3 फ़ाइल के समान फ़ोल्डर में स्थित एक ट्रोजन हॉर्स wintab32.dll के माध्यम से मनमाना कोड निष्पादित करने और DLL अपहरण हमले करने की अनुमति देती है। आप इस CVE के बारे में अधिक यहाँ देख सकते हैं।