

आपके द्वारा वास्तव में शिप किए जाने वाले ऐप्स के लिए सुरक्षा प्रशिक्षण। अपना ब्राउज़र खोलें और हैकिंग शुरू करें।
<div align="center">
<h1>OSS - OopsSec Store</h1>
</div>
<div align="center">
<p>
<b>उन ऐप्स के लिए सुरक्षा प्रशिक्षण जिन्हें आप वास्तव में शिप करते हैं।</b>
</p>
<p>
<b>वेब, API, प्रमाणीकरण, बिज़नेस लॉजिक, क्रिप्टोग्राफी, सप्लाई चेन, AI एजेंट और MCP</b> में 36 चुनौतियाँ।
</p>
<p>
<b>Next.js, React, TypeScript और Prisma</b> पर बने एक जानबूझकर कमज़ोर ई-कॉमर्स ऐप को तोड़ें।<br>
बग खोजें। उनका शोषण करें। समझें कि वे क्यों काम करते हैं।
</p>
<p>
<a href="https://hub.docker.com/r/leogra/oss-oopssec-store">Docker Hub</a> ·
<a href="https://www.npmjs.com/package/create-oss-store">npm</a> ·
<a href="https://koadt.github.io/oss-oopssec-store/roadmap">रोडमैप</a> ·
<a href="https://koadt.github.io/oss-oopssec-store">वॉकथ्रू</a> ·
<a href="https://github.com/kOaDT/oss-oopssec-store/blob/main/CONTRIBUTING.md">योगदान</a> ·
<a href="https://github.com/users/kOaDT/projects/3/views/6">शुरुआती योगदान के लिए अच्छे इश्यू</a>
</p>
[](https://vwad.owasp.org/app/oopssec-store/)
[](https://tryhackme.com/jr/oopssecstorethesummeraudit)
<br>
[](https://github.com/kOaDT/oss-oopssec-store/blob/main/LICENSE)
[](https://github.com/kOaDT/oss-oopssec-store/pulls)
[](https://github.com/users/kOaDT/projects/3/views/6)
<br>
[](https://github.com/kOaDT/oss-oopssec-store/stargazers)
[](https://github.com/kOaDT/oss-oopssec-store/network)
</div>
```bash
____ ____ ____ ____ ____ ____ _
/ __ \/ __// __/ / __ \ ___ ___ ___ / __/ ___ ____ / __/ / /_ ___ ____ ___
/ /_/ /\ \ _\ \ / /_/ // _ \ / _ \(_-<_\ \ / -_)/ __/_\ \ / __// _ \ / __// -_)
\____/___//___/ \____/ \___// .__/___/___/ \__/ \__//___/ \__/ \___//_/ \__/
/_/
# Start with Node.js
npx create-oss-store my-ctf-lab && cd my-ctf-lab && npm start
# Start with Docker
docker run -p 127.0.0.1:3000:3000 leogra/oss-oopssec-store
# Then open http://localhost:3000 and start hacking
```
<div align="center">
<table>
<tr>
<td width="50%" align="center">
<a href="https://github.com/koadt/oss-oopssec-store/blob/main/public/oopssec-store-storefront-0.png"><img src="https://assets.kitploit.com/production/public/readmes/12463/2656002fea49e81bc7876fc998d1bf1ddf664257bb023c03705e322e6dada5fb/9a5c520942d272122aeba14fd7a799dfecf60a99e0990904bff05e59ba634d37-display-v1.webp" alt="OopsSec Store storefront" width="100%"></a>
<br><sub><b>Storefront</b> · वह ई-कॉमर्स ऐप जिस पर आप हमला कर रहे हैं</sub>
</td>
<td width="50%" align="center">
<a href="https://github.com/koadt/oss-oopssec-store/blob/main/public/oopssec-store-storefront-1.png"><img src="https://assets.kitploit.com/production/public/readmes/12463/a3edf2b1a9311abfe35c5cb956302c0e6568a5c8ba891f0d2c4056defa19b078/24355e727585878af96376d809ee68dce57dd5823691ccd00b8fb8ae424750f6-display-v1.webp" alt="Player dashboard tracking captured flags" width="100%"></a>
<br><sub><b>Player dashboard</b> · प्रगति, कठिनाई और श्रेणी-वार विवरण</sub>
</td>
</tr>
<tr>
<td width="50%" align="center">
<a href="https://github.com/koadt/oss-oopssec-store/blob/main/public/oopssec-store-storefront-2.png"><img src="https://assets.kitploit.com/production/public/readmes/12463/05a9601b40eb202f0ef72eae225d69bfceb5a6600361408be681131a51d29da7/41e77928d6eb00585c020ca88a60f8fcef577c5741c8fba826ed8ac1982c362e-display-v1.webp" alt="OSSBot AI customer support assistant" width="100%"></a>
<br><sub><b>OSSBot</b> · वह AI सहायता सहायक जिसमें आप prompt-inject करते हैं</sub>
</td>
<td width="50%" align="center">
<a href="https://github.com/koadt/oss-oopssec-store/blob/main/public/oopssec-store-storefront-3.png"><img src="https://assets.kitploit.com/production/public/readmes/12463/91565414292b83d7dca7b97206404d899358e7b94ae9acad9c2a30d1886b8751/beac914224c61942f48311d8d3405292def762be276cffd16400ec6b6e2ec473-display-v1.webp" alt="Challenge roadmap across 11 chapters" width="100%"></a>
<br><sub><b>Roadmap</b> · वे बग जो प्रोडक्शन कोड में शिप होते हैं</sub>
</td>
</tr>
</table>
<sub>पूर्ण आकार में देखने के लिए किसी भी स्क्रीनशॉट पर क्लिक करें।</sub>
</div>
---
## शुरुआत करना
<table>
<tr>
<td width="56" align="center" valign="top"><img src="https://img.shields.io/badge/1-15803d?style=for-the-badge" alt="Step 1"></td>
<td valign="top">
<b>लैब शुरू करें</b><br>
<code>npx create-oss-store my-ctf-lab && cd my-ctf-lab && npm start</code><br>
<sub>या <a href="#docker">इसे Docker के साथ चलाएँ</a>। स्टोर <a href="http://localhost:3000">localhost:3000</a> पर आता है।</sub>
</td>
</tr>
<tr>
<td width="56" align="center" valign="top"><img src="https://img.shields.io/badge/2-15803d?style=for-the-badge" alt="Step 2"></td>
<td valign="top">
<b>चैलेंज #1 पर जाएँ</b><br>
<a href="http://localhost:3000/vulnerabilities/public-env-variable">Public env variable leak</a>: एक पेमेंट सीक्रेट जिसे Next.js क्लाइंट बंडल में बेक कर देता है।<br>
<sub>आसान · 15–20 मिनट · बस आपके ब्राउज़र devtools के अलावा कुछ नहीं।</sub>
</td>
</tr>
<tr>
<td width="56" align="center" valign="top"><img src="https://img.shields.io/badge/3-15803d?style=for-the-badge" alt="Step 3"></td>
<td valign="top">
<b>अटक गए? वॉकथ्रू पढ़ें</b><br>
हर चैलेंज के लिए एक है, कमज़ोरी से लेकर शोषण से लेकर समाधान तक।<br>
<sub>पहला: <a href="https://koadt.github.io/oss-oopssec-store/posts/next-public-env-variable-leak/">Reading Secrets From the Browser: The NEXT_PUBLIC_ Trap in Next.js</a>।</sub>
</td>
</tr>
<tr>
<td width="56" align="center" valign="top"><img src="https://img.shields.io/badge/4-15803d?style=for-the-badge" alt="Step 4"></td>
<td valign="top">
<b>फ़्लैग सत्यापित करें</b><br>
<code>OSS{...}</code> को फ़्लैग चेकर में पेस्ट करें, जो हर पेज पर तैरता हुआ विजेट है।<br>
<sub>आपका <a href="http://localhost:3000/player-dashboard">player dashboard</a> ट्रैक करता है कि क्या बचा है।</sub>
</td>
</tr>
<tr>
<td width="56" align="center" valign="top"><img src="https://img.shields.io/badge/5-15803d?style=for-the-badge" alt="Step 5"></td>
<td valign="top">
<b>अगला चुनें</b><br>
<a href="https://koadt.github.io/oss-oopssec-store/roadmap">roadmap</a> हर चैलेंज को अध्यायों में क्रमबद्ध करता है: कठिनाई, समय अनुमान, पूर्वापेक्षाएँ।<br>
<sub>अगला कार्ड लें, फिर चरण 2 पर वापस जाएँ। ↻</sub>
</td>
</tr>
</table>
> [!TIP]
> सभी कैप्चर हो गए? [Hall of Fame में शामिल हों](#hall-of-fame), रेपो को स्टार करें, और अपना रास्ता [Show your solve](https://github.com/kOaDT/oss-oopssec-store/discussions/categories/show-your-solve) में पोस्ट करें।
<sub>offensive security में नए हैं? <a href="https://tryhackme.com/jr/oopssecstorethesummeraudit">TryHackMe room</a> पहले फ़्लैग्स को एक निर्देशित कथा में लपेटता है।</sub>
---
## विषय-सूची
- [विशेषताएँ](#features)
- [OopsSec Store क्यों?](#why-oopssec-store)
- [इंस्टॉलेशन](#installation)
- [त्वरित शुरुआत (npm)](#quick-start)
- [Docker](#docker)
- [मौजूदा इंस्टॉल को अपडेट करना](#updating-an-existing-install)
- [हॉल ऑफ फ़ेम](#hall-of-fame)
- [समुदाय](#community)
- [प्रोजेक्ट संरचना](#project-structure)
- [परीक्षण](#testing)
- [अस्वीकरण](#disclaimer)
- [योगदान](#contributing)
- [Educator Kit](#-using-oopssec-store-in-a-course-or-ctf)
- [प्रोजेक्ट आँकड़े](#project-stats)
---
> [!WARNING]
> इस एप्लिकेशन में जानबूझकर सुरक्षा दोष शामिल हैं और इसे कभी भी उत्पादन परिवेश में तैनात नहीं किया जाना चाहिए।
## विशेषताएँ
- जानबूझकर असुरक्षित ई-कॉमर्स ऐप (XSS, CSRF, IDOR, JWT हमले, पाथ ट्रैवर्सल, SQL इंजेक्शन, और बहुत कुछ)
- Next.js (App Router), React, TypeScript, Prisma, और SQLite के साथ निर्मित
- प्रलेखित हमला वेक्टरों के साथ REST API
- 11 अध्यायों में फैले 36 CTF चैलेंज, एक संरचित [लर्निंग रोडमैप](https://koadt.github.io/oss-oopssec-store/roadmap) के रूप में व्यवस्थित
- प्रत्येक चैलेंज के लिए भेद्यता प्रलेखन और समुदाय वॉकथ्रू
- एक निर्देशित [TryHackMe रूम](https://tryhackme.com/jr/oopssecstorethesummeraudit): _The Summer Audit_, 8 कार्य और 7 फ़्लैग, नवागंतुओं के लिए एक कथात्मक प्रवेश-द्वार के रूप में
- स्वचालित परीक्षण जो सत्यापित करते हैं कि एक्सप्लॉइट अभी भी काम करते हैं (जो PR गलती से किसी भेद्यता को ठीक कर देंगे, वे CI में विफल होंगे)
## OopsSec Store क्यों?
आधुनिक फ़्रेमवर्क बदल देते हैं कि सुरक्षा भेद्यताएँ कहाँ प्रकट होती हैं और उन्हें कैसे ठीक किया जाना चाहिए। OopsSec Store क्लासिक भेद्यता वर्गों को उस स्टैक में रखता है जिसका उपयोग आज कई डेवलपर्स करते हैं: Next.js App Router, React, TypeScript और Prisma।
सर्वर-रेंडर किए गए कंपोनेंट, मिडलवेयर और ORM अलग-अलग ट्रस्ट बाउंड्रीज़ और विफलता मोड पेश करते हैं। कई चैलेंज इस स्टैक के विरुद्ध प्रकाशित CVE को भी पुनः उत्पन्न करते हैं।
पाठ्यक्रम AI-सहायित विकास के साथ आए हमला सतह को भी कवर करता है: ग्राहक-सहायता एजेंट के विरुद्ध प्रॉम्प्ट इंजेक्शन, MCP टूल पॉइज़निंग, एक बैकडोर वाली कोडिंग-एजेंट नियम फ़ाइल, और एक npm टाइपोस्क्वाट श्रृंखला जिसे शुरू से अंत तक सिम्युलेट किया गया है।
| | OopsSec Store | Juice Shop | DVWA |
| ---------------------------------------------- | ------------------------------------------------------- | ---------------------------------------------------------------- | ------------------------- |
| स्टैक | Next.js · React · TypeScript · Prisma | Node.js · Express · Angular | PHP · MySQL |
| सेटअप | `npx create-oss-store` (< 1 min) / Docker | Docker / npm | Docker / मैन्युअल LAMP |
| CTF फ़्लैग्स | ✅ अंतर्निहित (स्थिर फ़्लैग्स) | ✅ ऑप्ट-इन, प्रति-इंस्टेंस फ़्लैग्स (`CTF_KEY`); CTFd/RootTheBox/FBCTF | ❌ |
| निर्देशित लर्निंग रोडमैप | ✅ 1 रोडमैप, 11 अध्याय, 36 फ़्लैग्स | ❌ केवल स्कोर बोर्ड | आंशिक (सुरक्षा स्तर) |
| प्रत्येक चैलेंज के लिए वॉकथ्रू | ✅ | ✅ साथी गाइड | आंशिक (संकेत) |
| LLM प्रॉम्प्ट इंजेक्शन | ✅ एक मुफ़्त API कुंजी प्लग करें | ✅ v20+, अपना LLM लाएँ और कॉन्फ़िगर करें | ❌ |
| MCP टूल पॉइज़निंग | ✅ | ❌ | ❌ |
| AI कोडिंग-एजेंट बैकडोर (ज़हरीली रूल्स फ़ाइल) | ✅ | ❌ | ❌ |
| सप्लाई-चेन हमला श्रृंखला | ✅ सिम्युलेटेड एंड टू एंड: npm typosquat → rules backdoor | आंशिक (केवल पहचान) | ❌ |
| वास्तविक CVE पर आधारित चैलेंज | ✅ Next.js / React फ़्रेमवर्क CVE | आंशिक (कमज़ोर npm निर्भरताएँ) | ❌ |
| खिलाड़ियों के लिए Hall of Fame | ✅ | ❌ | ❌ |
<sub>अंतिम सत्यापन सितंबर 2026, Juice Shop v20 और DVWA 2.x के विरुद्ध। कोई त्रुटि दिखी? [एक issue खोलें](https://github.com/kOaDT/oss-oopssec-store/issues) या [एक PR खोलें](https://github.com/kOaDT/oss-oopssec-store/pulls)।</sub>
## इंस्टॉलेशन
### त्वरित शुरुआत
```bash
npx create-oss-store my-ctf-lab
cd my-ctf-lab
npm start
```
फिर अपने ब्राउज़र में http://localhost:3000 खोलें।
### मैन्युअल सेटअप
रेपो को क्लोन करें और सेटअप स्क्रिप्ट चलाएँ:
```bash
git clone https://github.com/kOaDT/oss-oopssec-store.git
cd oss-oopssec-store
npm run setup
```
यह `.env` फ़ाइल बनाता है, निर्भरताएँ इंस्टॉल करता है, SQLite डेटाबेस सेट अप करता है, उसमें CTF फ़्लैग्स भरता है, और ऐप को पोर्ट 3000 पर शुरू करता है।
### Docker
Node.js की आवश्यकता नहीं। बस [Docker](https://docs.docker.com/get-docker/)।
> `127.0.0.1:3000:3000` लैब को केवल आपकी अपनी मशीन से पहुँच योग्य रखता है। सादा `-p 3000:3000` केवल उस अलग-थलग VM पर उपयोग करें जिसे आप नियंत्रित करते हैं।
#### Docker Hub से (सबसे तेज़)
```bash
docker run -p 127.0.0.1:3000:3000 leogra/oss-oopssec-store
```
डेटा को पुनः आरंभ के बाद भी बनाए रखने के लिए:
```bash
docker run -p 127.0.0.1:3000:3000 -v oss-data:/app/data leogra/oss-oopssec-store
```
#### स्रोत से (Docker Compose)
```bash
git clone https://github.com/kOaDT/oss-oopssec-store.git
cd oss-oopssec-store
docker compose up -d # Start in background (builds the image on first run)
docker compose logs -f # Follow container logs
docker compose down # Stop the container
docker compose down -v # Stop and wipe data for a fresh start
```
npm इंस्टॉल होने के साथ, वही चार हैं `npm run docker:up`, `docker:logs`, `docker:down` और `docker:reset`।
डेटाबेस पहली बार शुरू होने पर इनिशियलाइज़ होता है। Docker named volumes के माध्यम से रीस्टार्ट के बीच डेटा बना रहता है, जिसमें flag प्रगति, उपयोगकर्ता और अपलोड शामिल हैं।
### मौजूदा इंस्टॉल को अपडेट करना
एक नया संस्करण आमतौर पर नई चुनौतियाँ लाता है, और उनके साथ ऐसी तालिकाएँ और पंक्तियाँ भी जिन्हें आपके डेटाबेस ने कभी नहीं देखा। breaking changes के लिए [changelog](https://github.com/koadt/oss-oopssec-store/blob/main/CHANGELOG.md) देखें, फिर बिना शुरू से शुरू किए अपडेट करें:
```bash
npm run db:upgrade # local clone
docker compose up -d --build # Docker: the entrypoint upgrades on start
```
यह क्लाइंट को फिर से जनरेट करता है, स्कीमा को पुश करता है, फिर उन पंक्तियों को दोबारा लागू करता है जिनकी हर इंस्टॉल को आवश्यकता होती है — फ़्लैग, संकेत और SQL इंजेक्शन कैनरी। आपके ऑर्डर, कैप्चर किए गए फ़्लैग, उपयोगकर्ता और अपलोड अछूते रहते हैं; पहले से जारी किए गए टोकन अपना मूल्य बनाए रखते हैं।
जो चीज़ हस्तांतरित नहीं होती वह डेमो कैटलॉग है: `prisma/seed.ts` में जोड़ी गई पंक्तियाँ केवल किसी नए इंस्टॉल तक ही पहुँचती हैं, और पूरे सीड को दोबारा चलाने से आपके ऑर्डर फिर से बन जाएँगे।
ऐप ऐसे डेटाबेस के विरुद्ध शुरू होने से इंकार कर देता है जो स्कीमा से एक कदम पीछे है, और चलाने के लिए कमांड का नाम बताता है। इसके बजाय सब कुछ मिटाकर नए सिरे से शुरू करने के लिए, `npm run docker:reset` (Docker) या `npm run setup` (npm) का उपयोग करें।
## हॉल ऑफ़ फ़ेम
सभी फ़्लैग मिल गए? [हॉल ऑफ़ फ़ेम](https://github.com/koadt/oss-oopssec-store/blob/main/hall-of-fame/data.json) में शामिल होने के लिए एक पुल रिक्वेस्ट खोलें। अपनी प्रविष्टि `hall-of-fame/data.json` में जोड़ें और आपकी प्रोफ़ाइल ऐप में `/hall-of-fame` पेज पर दिखाई देगी।
एक बार आपकी प्रविष्टि मर्ज हो जाने के बाद, आपके लिए एक बैज जनरेट किया जाता है और डॉक्स साइट से सर्व किया जाता है:
[](https://github.com/kOaDT/oss-oopssec-store#hall-of-fame)
```markdown
[](https://github.com/kOaDT/oss-oopssec-store#hall-of-fame)
```
एक 1200x630 सोशल कार्ड उसी पथ पर `.png` एक्सटेंशन के साथ उपलब्ध है।
[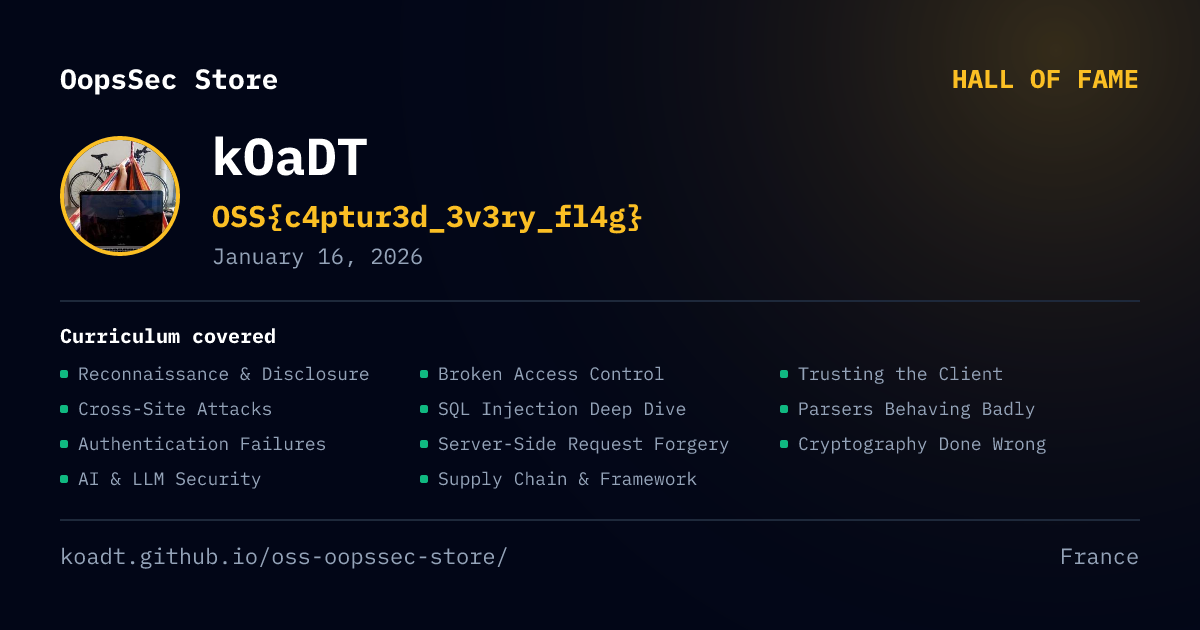](https://github.com/kOaDT/oss-oopssec-store#hall-of-fame)
```markdown
[](https://github.com/kOaDT/oss-oopssec-store#hall-of-fame)
```
दोनों ही आपके कार्ड से `/hall-of-fame` पेज पर, Markdown, HTML या सादे URL के रूप में कॉपी-पेस्ट के लिए तैयार हैं।
## समुदाय
प्रश्न, समाधान और प्रतिक्रिया [Discussions](https://github.com/kOaDT/oss-oopssec-store/discussions) में मिलते हैं।
| कहाँ जाएँ | किसके लिए |
| --------------------------------------------------------------------------------------------------------------------- | ----------------------------------------------------- |
| [🧩 किसी चुनौती पर अटके हैं](https://github.com/kOaDT/oss-oopssec-store/discussions/new?category=stuck-on-a-challenge) | एक्सप्लॉइट नहीं चल रहा, फ़्लैग मान्य नहीं हो रहा |
| [🛠️ सेटअप और इंस्टॉल](https://github.com/kOaDT/oss-oopssec-store/discussions/new?category=setup-and-install) | लैब शुरू करने में Docker, npm या Node की समस्याएँ |
| [🏆 अपना समाधान दिखाएँ](https://github.com/kOaDT/oss-oopssec-store/discussions/new?category=show-your-solve) | फ़्लैग तक पहुँचने का एक मार्ग जो वॉकथ्रू में शामिल नहीं है |
| [💡 चुनौती के विचार](https://github.com/kOaDT/oss-oopssec-store/discussions/new?category=challenge-ideas) | पाठ्यक्रम में जोड़ने योग्य एक भेद्यता श्रेणी |
| [🎓 OopsSec के साथ शिक्षण](https://github.com/kOaDT/oss-oopssec-store/discussions/new?category=teaching-with-oopssec) | किसी कक्षा, बूटकैंप या टीम के साथ लैब चलाना |
| [Issues](https://github.com/kOaDT/oss-oopssec-store/issues) | लैब में ही मौजूद बग, और केवल वही |
## प्रोजेक्ट संरचना
| फ़ोल्डर | विवरण |
| -------------------------- | -------------------------------------------------------------------------------------------------- |
| `app/` | Next.js App Router: पेज, API रूट, React कंपोनेंट |
| `app/api/` | REST API एंडपॉइंट (auth, cart, orders, products, flags, आदि) |
| `app/components/` | React UI कंपोनेंट (Header, Footer, ProductCard, आदि) |
| `app/vulnerabilities/` | प्रत्येक भेद्यता का दस्तावेज़ीकरण करने वाले पेज |
| `content/vulnerabilities/` | भेद्यताओं और हमले के तरीकों का Markdown विवरण |
| `lib/` | साझा उपयोगिताएँ: DB क्लाइंट, auth, API हेल्पर, टाइप्स |
| `prisma/` | डेटाबेस स्कीमा, सीड स्क्रिप्ट, और `flags.ts`: CTF फ़्लैग और उनके संकेत |
| `public/` | स्थिर एसेट और एक्सप्लॉइट पेलोड (जैसे, CSRF डेमो) |
| `hooks/` | कस्टम React हुक (प्रमाणीकरण, आदि) |
| `scripts/` | सेटअप और ऑटोमेशन स्क्रिप्ट |
| `docs/` | समुदाय वॉकथ्रू के साथ स्थिर डॉक्स साइट |
| `hall-of-fame/` | उन खिलाड़ियों की प्रोफ़ाइल जिन्होंने सभी फ़्लैग खोजे |
| `packages/` | स्कैफ़ोल्डिंग के लिए NPM पैकेज `create-oss-store` (और `react-toastfy` जैसे लैब क्वारंटीन आर्टिफ़ैक्ट) |
| `lab/quarantine/` | सप्लाई-चेन चुनौतियों के लिए निष्क्रिय दुर्भावनापूर्ण पेलोड (इन्हें डेटा मानें, कभी निर्देश नहीं) |
| `tests/` | Jest यूनिट और API टेस्ट जो एक्सप्लॉइट को मान्य करते हैं |
| `cypress/` | पूर्ण शोषण वर्कफ़्लो के लिए E2E टेस्ट |
## परीक्षण
परियोजना में सुरक्षा रिग्रेशन परीक्षण शामिल हैं जो सुनिश्चित करते हैं कि सभी एक्सप्लॉइट चेन और फ़्लैग अभी भी काम करते हैं। ये परीक्षण जानबूझकर असुरक्षित व्यवहार को मान्य करते हैं। वे हर PR पर चलते हैं, इसलिए यदि आप गलती से किसी भेद्यता को पैच कर देते हैं, तो CI इसे पकड़ लेगा।
### परीक्षण चलाना
```bash
# Unit tests (utility functions: MD5 hashing, JWT, input filters)
npm run test:unit
# API exploitation tests (requires a running server)
npm run test:api
# E2E exploitation tests (requires a running server)
npm run test:e2e
# Open Cypress interactive mode
npm run test:e2e:open
# All tests
npm run test:ci
```
## अस्वीकरण
> [!CAUTION]
> यह प्रोजेक्ट केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण के लिए है।
> इसमें जानबूझकर कमज़ोरियाँ और असुरक्षित कॉन्फ़िगरेशन शामिल हैं। लेखक किसी भी दुरुपयोग, क्षति या अनधिकृत पहुँच के लिए ज़िम्मेदार नहीं हैं। इसे पृथक वातावरण में उपयोग करें।
## योगदान
OSS – OopsSec Store MIT-लाइसेंस प्राप्त है। योगदान का स्वागत है।
योगदान देने के तरीके:
- नई सुरक्षा चुनौतियाँ जोड़ें
- वॉकथ्रू लिखें या सुधारें
- एप्लिकेशन का विस्तार करें
---
[Read more](https://github.com/koadt/oss-oopssec-store)

