 khenryaegis/vulnbot
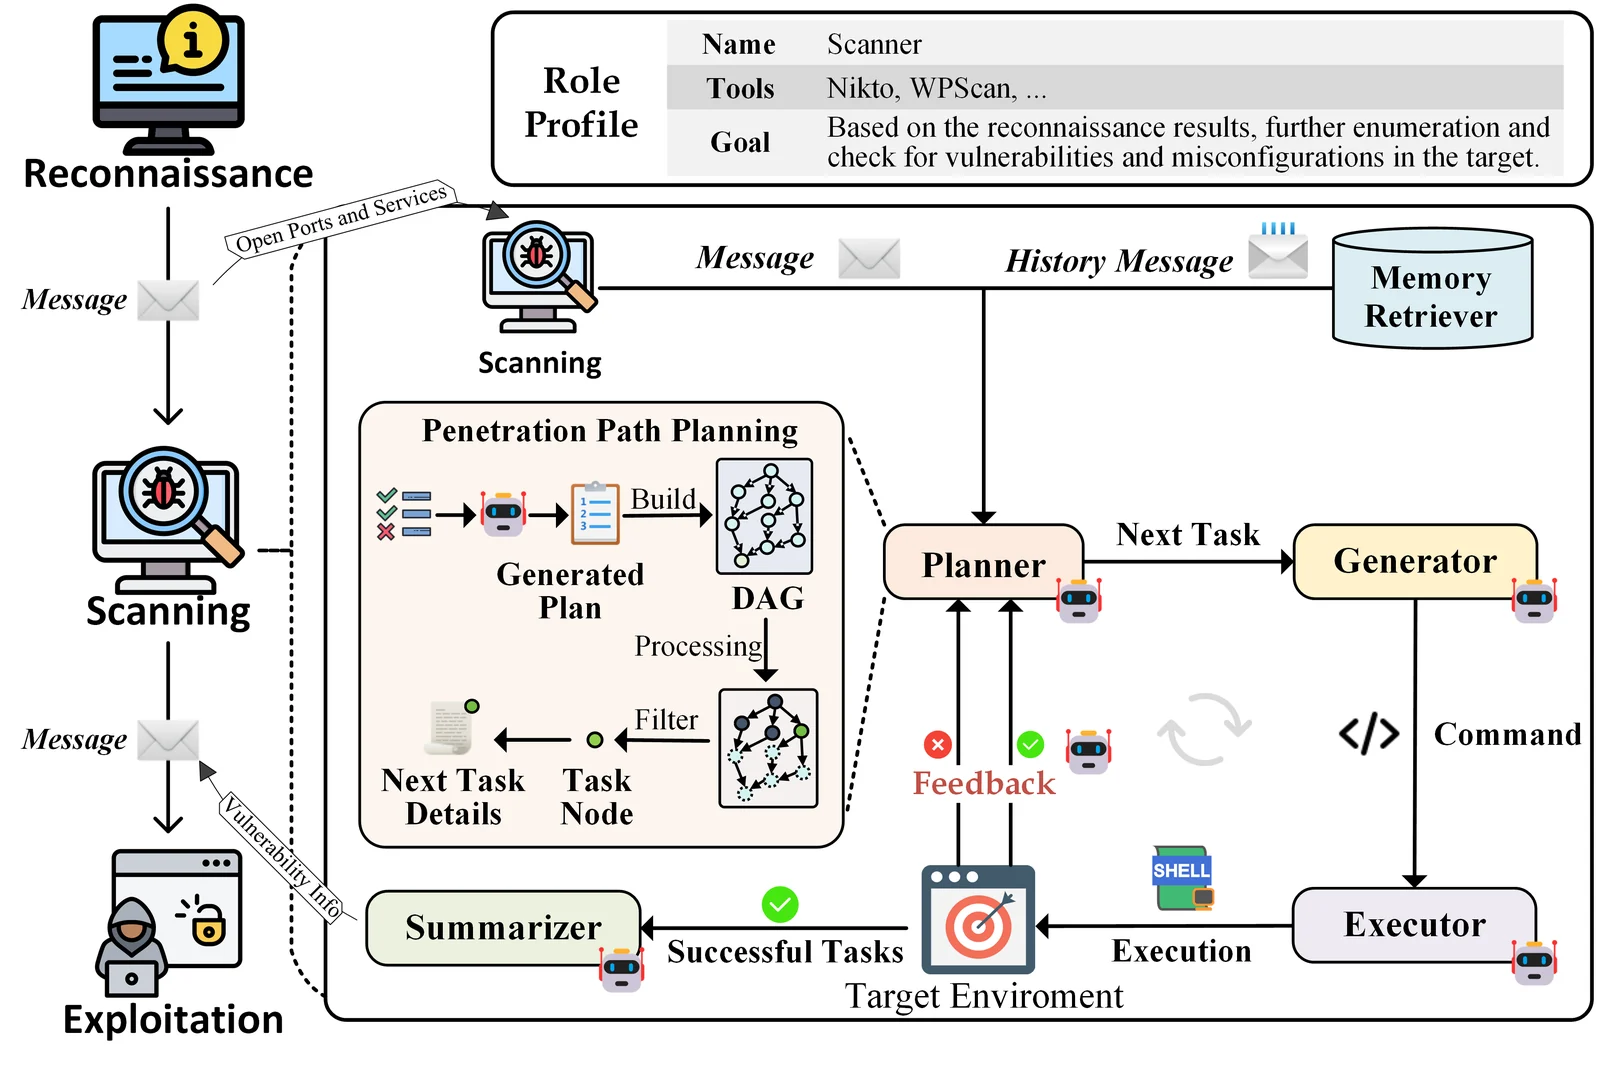
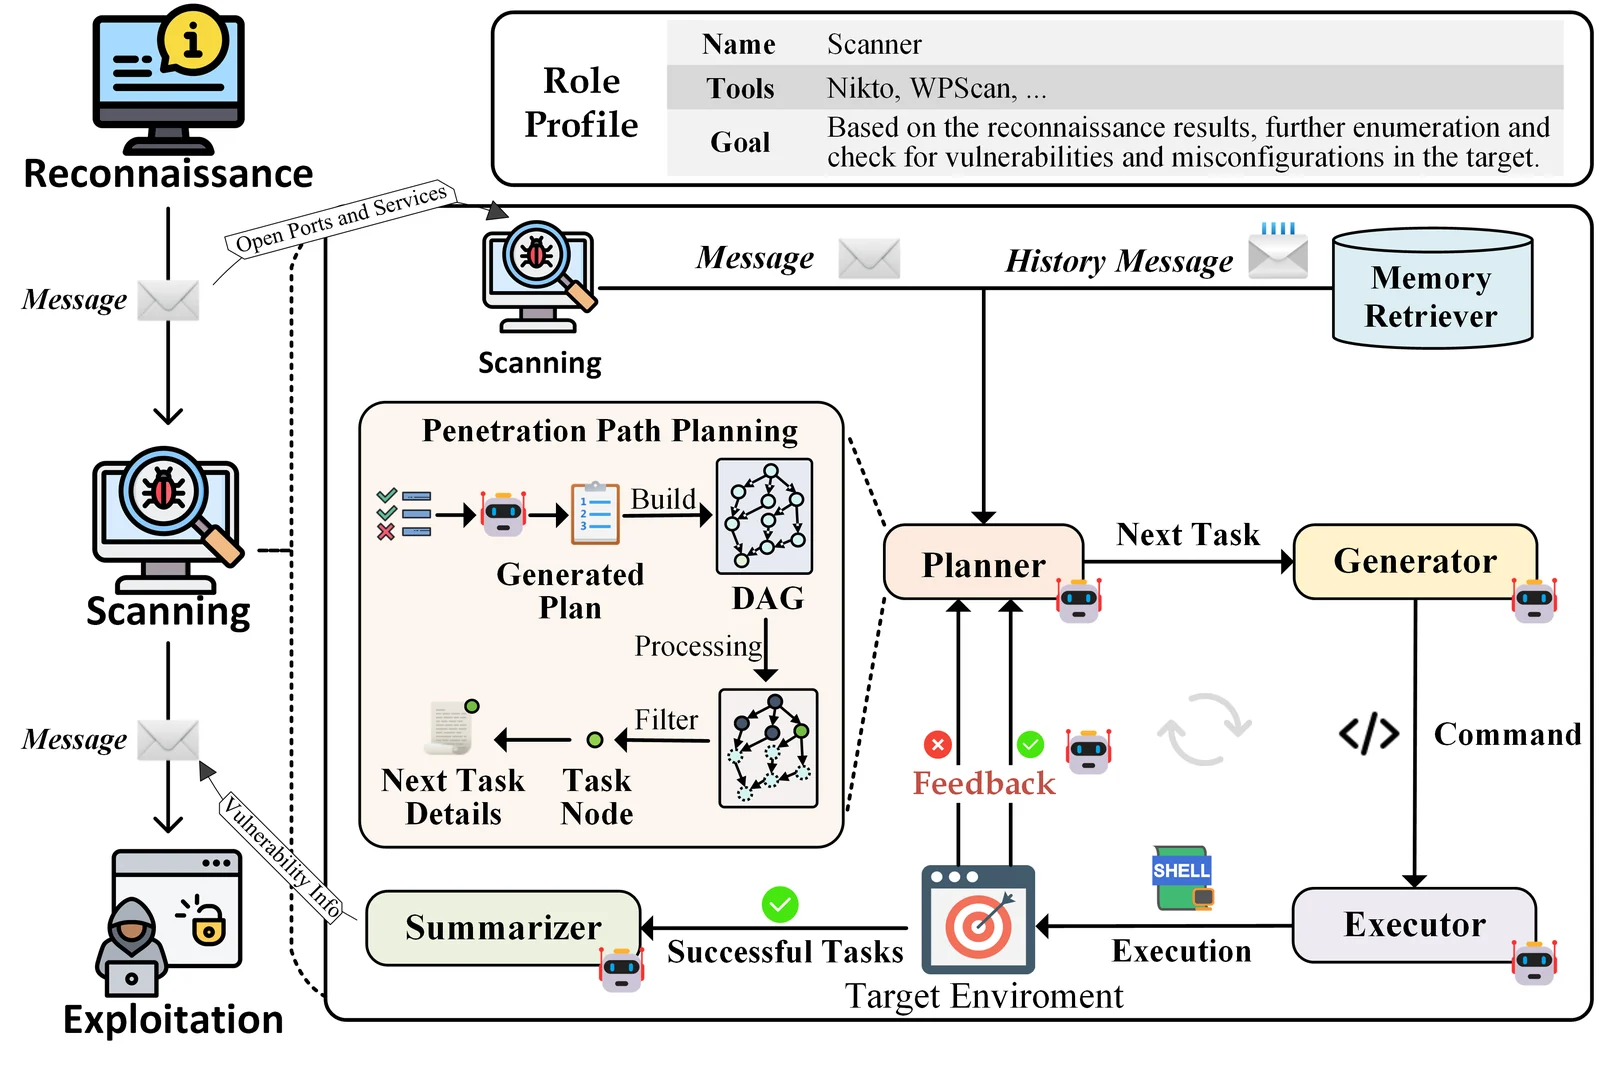
LLM-संचालित मल्टी-एजेंट फ्रेमवर्क जो मानव पेनेट्रेशन टेस्टिंग वर्कफ़्लो को स्वायत्त रूप से दोहराता है, सुरक्षा आकलन के लिए Kali Linux टूलिंग और RAG ज्ञान पुनर्प्राप्ति का संचालन करता है।

नोट:
VulnBot एक उन्नत स्वचालित पेनेट्रेशन टेस्टिंग फ्रेमवर्क है जो बहु-एजेंट प्रणाली के भीतर मानव पेनेट्रेशन टेस्टिंग टीमों के कार्यप्रवाह की नकल करने के लिए बड़े भाषा मॉडल (LLMs) का उपयोग करता है। यह नवीन दृष्टिकोण सुरक्षा आकलन में दक्षता, सहयोग और अनुकूलनशीलता को बढ़ाता है।
यह RAG कार्यान्वयन Langchain-Chatchat पर आधारित है। लेखकों को विशेष धन्यवाद।
आगे बढ़ने से पहले सुनिश्चित करें कि आपका वातावरण निम्नलिखित आवश्यकताओं को पूरा करता है:
निम्नलिखित में से किसी एक विधि का उपयोग करके VulnBot इंस्टॉल करें:
VulnBot रिपॉज़िटरी को क्लोन करें:
git clone https://github.com/KHenryAegis/VulnBot
प्रोजेक्ट निर्देशिका में जाएँ:
cd VulnBot
निर्भरताएँ इंस्टॉल करें:
pip install -r requirements.txt
VulnBot को प्रारंभ करने से पहले, आपको सिस्टम सेटिंग्स कॉन्फ़िगर करनी होंगी। निम्नलिखित को संशोधित करने के विस्तृत निर्देशों के लिए Configuration Guide देखें:
enable_rag को true पर सेट करें और milvus तथा kb_name कॉन्फ़िगर करें)VulnBot का उपयोग करने से पहले, प्रोजेक्ट को प्रारंभ करें:
python cli.py init
python cli.py start -a
VulnBot को निष्पादित करने के लिए, इसका उपयोग करें:
python cli.py vulnbot -m {max_interactions}
{max_interactions} को इंटरैक्शन की वांछित संख्या से बदलें।
यदि आप शैक्षणिक उद्देश्यों के लिए VulnBot का उपयोग करते हैं, तो कृपया हमारे paper को उद्धृत करें:
@misc{kong2025vulnbotautonomouspenetrationtesting,
      title={VulnBot: Autonomous Penetration Testing for a Multi-Agent Collaborative Framework},
      author={He Kong and Die Hu and Jingguo Ge and Liangxiong Li and Tong Li and Bingzhen Wu},
      year={2025},
      eprint={2501.13411},
      archivePrefix={arXiv},
      primaryClass={cs.SE},
      url={https://arxiv.org/abs/2501.13411},
}
यदि आपके कोई प्रश्न या सुझाव हैं, तो कृपया GitHub पर एक issue खोलें। योगदान, चर्चाएँ और सुधार सदैव स्वागत योग्य हैं!

