 karollooool/cve-2026-119987-writeup
CVE-2026-119987: Windows App Store में विशेषाधिकार वृद्धि

Microsoft ने CVE-2026-119987 को Important Windows App Store elevation of privilege के रूप में प्रकाशित किया, CVSS 7.8, CWE-426 (Untrusted Search Path)।
समस्या InstallService के पैकेज प्लग-इन हैंडलिंग में है। InstallService LocalSystem के रूप में चलता है, लेकिन यह एक मानक उपयोगकर्ता द्वारा इंस्टॉल किए गए MSIX पैकेज से InstallServicePlugin.dll लोड कर सकता है। पैकेज को हस्ताक्षरित या डेवलपमेंट मोड में पंजीकृत होने की भी आवश्यकता नहीं है, और यही बात मेरे लिए इसे दिलचस्प बनाती है।
मैंने इसकी रिपोर्ट जुलाई में की थी। यहाँ जिस पुनरुत्पादन की मैं बात कर रहा हूँ, वह वही है जो मैंने 12 सितंबर को MSRC को भेजा था, जिसमें WindowsApps के अंतर्गत इंस्टॉल किया गया एक अहस्ताक्षरित, गैर-डेवलपमेंट MSIX का उपयोग किया गया था। कोई Developer Mode नहीं, कोई loose development package नहीं, और कॉलर की ओर से मशीन-व्यापी प्लग-इन रजिस्ट्री स्थिति में कोई लेखन नहीं। MSRC ने शुरू में इसे खारिज कर दिया क्योंकि उनका मानना था कि ये सभी चीज़ें आवश्यक हैं। उन्होंने 30 अक्टूबर को पुष्टि की कि ऐसा नहीं था, इसे Important के रूप में आंका और फिर भी रिपोर्ट को डुप्लिकेट के रूप में रखा। 6 नवंबर को मुझे पूरा $8,000 का बाउंटी प्राप्त हुआ। दुर्भाग्य से मैं अभी भी PoC, पूरी टाइमलाइन या अतिरिक्त विवरण प्रकाशित नहीं कर सकता, इस कहानी में और भी बहुत कुछ है जिसके बारे में मैं अभी बात नहीं कर सकता।
InstallService svchost.exe में चलता है और इसके इंस्टॉल कार्य के लिए एक प्लग-इन तंत्र है। कुछ पहचानकर्ता अंतर्निहित हैं, जैसे WU और ChainedWork, लेकिन एक पैकेज प्लग-इन पथ भी है। उसके लिए, पहचानकर्ता को पैकेज फ़ैमिली नाम के रूप में व्याख्यायित किया जाता है, सेवा अनुरोध करने वाले उपयोगकर्ता के लिए पैकेज को हल करती है और फिर उसकी इंस्टॉलेशन निर्देशिका लेकर InstallServicePlugin.dll जोड़ देती है।
PluginHelpers::ActivatePlugin में दिलचस्प हिस्सा इस पर आता है:
pluginId = work.FulfillmentPluginId
package = resolve_package_for_requesting_user(pluginId)
pluginPath = package.InstalledLocation + "\InstallServicePlugin.dll"
module = LoadLibraryW(pluginPath)
entry = GetProcAddress(module, "ActivatePlugin")
plugin = entry(...)
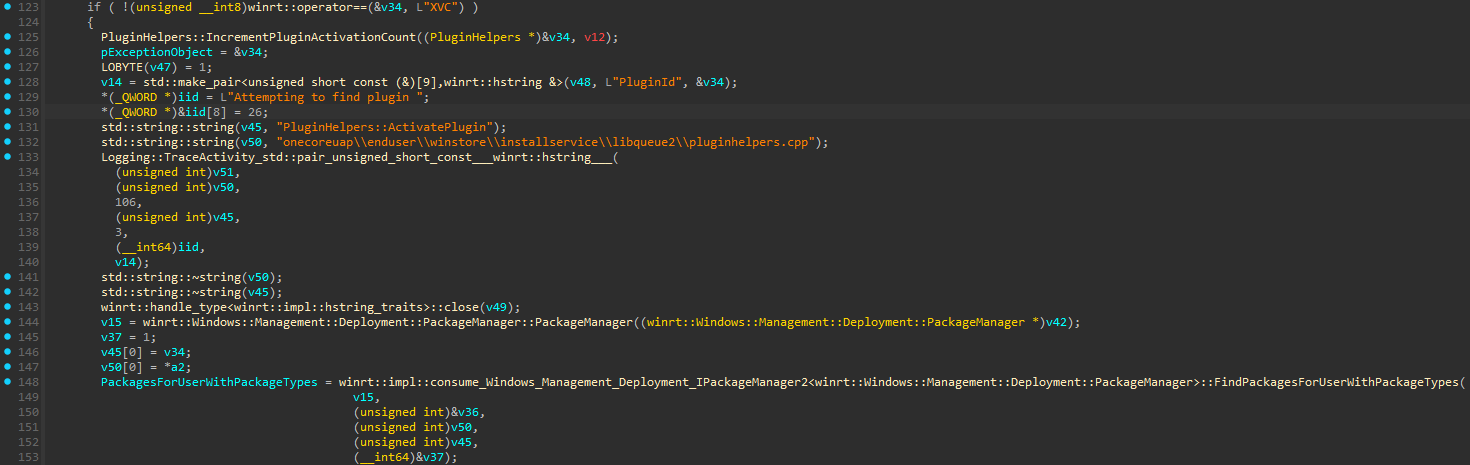
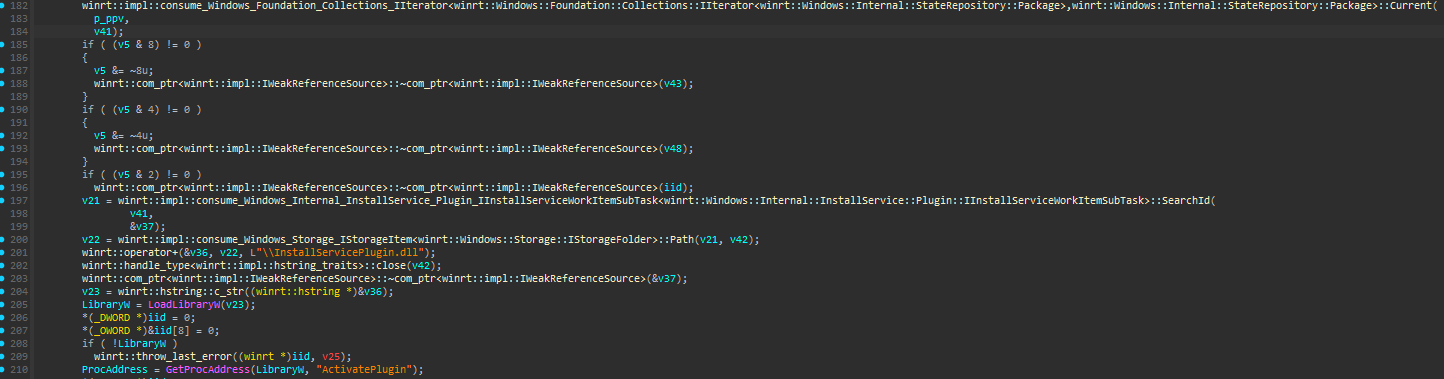
यहाँ समस्या यह है कि मैं स्वयं LoadLibraryW को कोई DLL पथ नहीं दे रहा हूँ, मैं केवल पैकेज फ़ैमिली नाम प्रदान करता हूँ और InstallService पैकेज को हल करता है, DLL पथ बनाता है और उसे SYSTEM के अंतर्गत लोड करता है, भले ही पैकेज और उसकी सामग्री एक मानक उपयोगकर्ता से आई हो।
Microsoft ने इसे CWE-426 के रूप में वर्गीकृत किया, हालाँकि यह सामान्य DLL सर्च ऑर्डर समस्या नहीं है। फ़ाइल नाम निश्चित है और निर्देशिका उस पैकेज से आती है जिसे कॉलर ने चुना है।
मैंने एक अहस्ताक्षरित MSIX मुख्य पैकेज का उपयोग किया जिसके रूट में InstallServicePlugin.dll है और Microsoft.WindowsAppRuntime.CBS.2 पर एक uap10:HostRuntimeDependency है। मैनिफ़ेस्ट में कोई एप्लिकेशन या एक्सटेंशन नहीं है जो इस DLL को एंट्री पॉइंट के रूप में घोषित करता हो। InstallService ही वह है जो उस फ़ाइल को एक नेटिव प्लग-इन के रूप में अर्थ देता है।
प्रासंगिक मैनिफ़ेस्ट प्रविष्टियाँ:
<Identity
    Name="Research.InstallService.NoDev.<unique value>"
    Publisher="CN=Unsigned, OID.2.25.311729368913984317654407730594956997722=1"
    Version="1.0.0.0" />

<uap10:HostRuntimeDependency
    Name="Microsoft.WindowsAppRuntime.CBS.2"
    Publisher="CN=Microsoft Corporation, O=Microsoft Corporation, L=Redmond, S=Washington, C=US"
    MinVersion="2.1.1.100" />
विशेष OID अहस्ताक्षरित पैकेज पहचान के लिए है। मैं किसी Microsoft पैकेज को प्रतिस्थापित नहीं कर रहा हूँ या यह दिखावा नहीं कर रहा हूँ कि पैकेज हस्ताक्षरित है, यह उपयोगकर्ता द्वारा प्रदान की गई एक नई पैकेज पहचान है।
इंस्टॉलेशन के लिए मैंने PackageManager.AddPackageByUriAsync का उपयोग किया, जिसमें विकास परिनियोजन अक्षम था और उस अनुरोध के लिए अहस्ताक्षरित परिनियोजन की अनुमति थी:
$options.DeveloperMode = $false
$options.AllowUnsigned = $true

$operation = $manager.AddPackageByUriAsync(
    [Uri]:https://raw.githubusercontent.com/karollooool/cve-2026-119987-writeup/main/:new($stagePackage),
    $options)
इंस्टॉलेशन के बाद यह IsDevelopmentMode=False और SignatureKind=None की रिपोर्ट करता है। पैकेज WindowsApps के नीचे स्थित होता है और मानक उपयोगकर्ता अब वहाँ स्थापित फ़ाइलों को संशोधित नहीं कर सकता। यह ठीक है, लेकिन सामग्री अभी भी उसी उपयोगकर्ता द्वारा प्रदान की गई थी। स्थापित निर्देशिका को लेखन से सुरक्षित करना उसके अंदर की DLL को InstallService के लिए विश्वसनीय कोड नहीं बनाता।
AllowUnsigned यहाँ प्रति-परिनियोजन विकल्प है, Developer Mode मशीन नीति नहीं। यह अंतर MSRC के साथ काफी आगे-पीछे का कारण भी था, क्योंकि पुनरुत्पादन Developer Mode पहले से सक्षम किए बिना काम करता है।
मेरे द्वारा उपयोग किया गया प्रवेश बिंदु Windows.Internal.InstallService.Control.InstallServiceControl है। मैं इसे RoActivateInstance के साथ सक्रिय करता हूँ, इंटरफ़ेस को क्वेरी करता हूँ और सीधे इसके ABI के माध्यम से CreateInstallServiceWork को कॉल करता हूँ, कोई जनरेट किया गया प्रोजेक्शन नहीं।
Runtime class: Windows.Internal.InstallService.Control.InstallServiceControl
Interface IID: {e4893a99-9270-42b9-9a62-683d6ceed250}
Method:        zero-based vtable slot 8, CreateInstallServiceWork
CreateInstallServiceWork छह HSTRING आर्ग्युमेंट लेता है और एक work ऑब्जेक्ट लौटाता है। इस अनुरोध के लिए पहले चार खाली हैं, पाँचवें में work प्रॉपर्टीज़ हैं और छठा {} है।
argument 1 = ""
argument 2 = ""
argument 3 = ""
argument 4 = ""
argument 5 = propertiesJson
argument 6 = "{}"
जो हिस्सा मायने रखता है वह FulfillmentPluginId है। इसे पैकेज फ़ैमिली नाम पर सेट किया गया है, दोनों properties में और serialized fulfillment data में। अन्य पैकेज पहचान फ़ील्ड उसी इंस्टॉल किए गए पैकेज को संदर्भित करते हैं।
{
  "SkipCatalogLookup": true,
  "IsDiscInstall": true,
  "IsInteractive": false,
  "RequiresElevation": false,
  "FulfillmentPluginId": "<package family name>",
  "PackageFullName": "<package full name>",
  "PackageFamilyName": "<package family name>",
  "SerializedFulfillmentData": "{...matching package identity and FulfillmentPluginId...}"
}
इसके लिए कॉलर को PluginList या StaticPluginMap को संशोधित करने की भी आवश्यकता नहीं है। पैकेज फ़ैमिली नाम पहले से ही कार्य अनुरोध से आ रहा है, और पैकेज को हल करते समय सेवा इसका उपयोग करती है।
एक बार वह पैकेज चुन लिए जाने के बाद, PluginHelpers::ActivatePlugin रूट DLL को LoadLibraryW के साथ लोड करता है। मेरे पुनरुत्पादन में ActivatePlugin एक्सपोर्ट स्वयं E_NOTIMPL लौटाता है, निष्पादन पहले से ही नेटिव लोड के दौरान होता है। परिणाम यह था कि InstallService में LocalSystem (S-1-5-18) के रूप में कोड चल रहा था, जो एक गैर-एडमिन उपयोगकर्ता द्वारा इंस्टॉल किए गए पैकेज से आ रहा था।
मैंने इसे Windows 11 25H2 build 26200.9445 और परीक्षण किए गए भविष्य के प्लेटफ़ॉर्म बिल्ड 29648.1000 और 29661.1000 पर, उसी गैर-विकास पैकेज सेटअप का उपयोग करके पुनरुत्पादित किया।
अभी नहीं : )






