 karim852/kumo-domain-recon-tool
डोमेन OSINT और सुरक्षा टोह ढाँचा जो DNS, पोर्ट, सबडोमेन, लीक हुए क्रेडेंशियल, उजागर एंडपॉइंट, CVE, और प्रौद्योगिकी फिंगरप्रिंटिंग के लिए 26 समानांतर मॉड्यूल चलाता है।




एक डोमेन। एक कमांड। सब कुछ।
Kumo एक डोमेन OSINT और सुरक्षा पुनर्जागरण (reconnaissance) फ्रेमवर्क है। एक डोमेन डालें — 26 समानांतर मॉड्यूल्स के माध्यम से वास्तविक समय में सब कुछ वापस पाएं: DNS, खुले पोर्ट, लीक हुए क्रेडेंशियल्स, infostealer संक्रमण, कमजोर एंडपॉइंट्स, सबडोमेन, CVE, मैलवेयर परिवार, और बहुत कुछ।```bash pip install requests flask
python3 kumo.py target.com # full CLI scan python3 kumo.py target.com --fast # fast mode (skips slow modules) python3 kumo.py --web # web UI → http://localhost:8888
---
## स्क्रीनशॉट
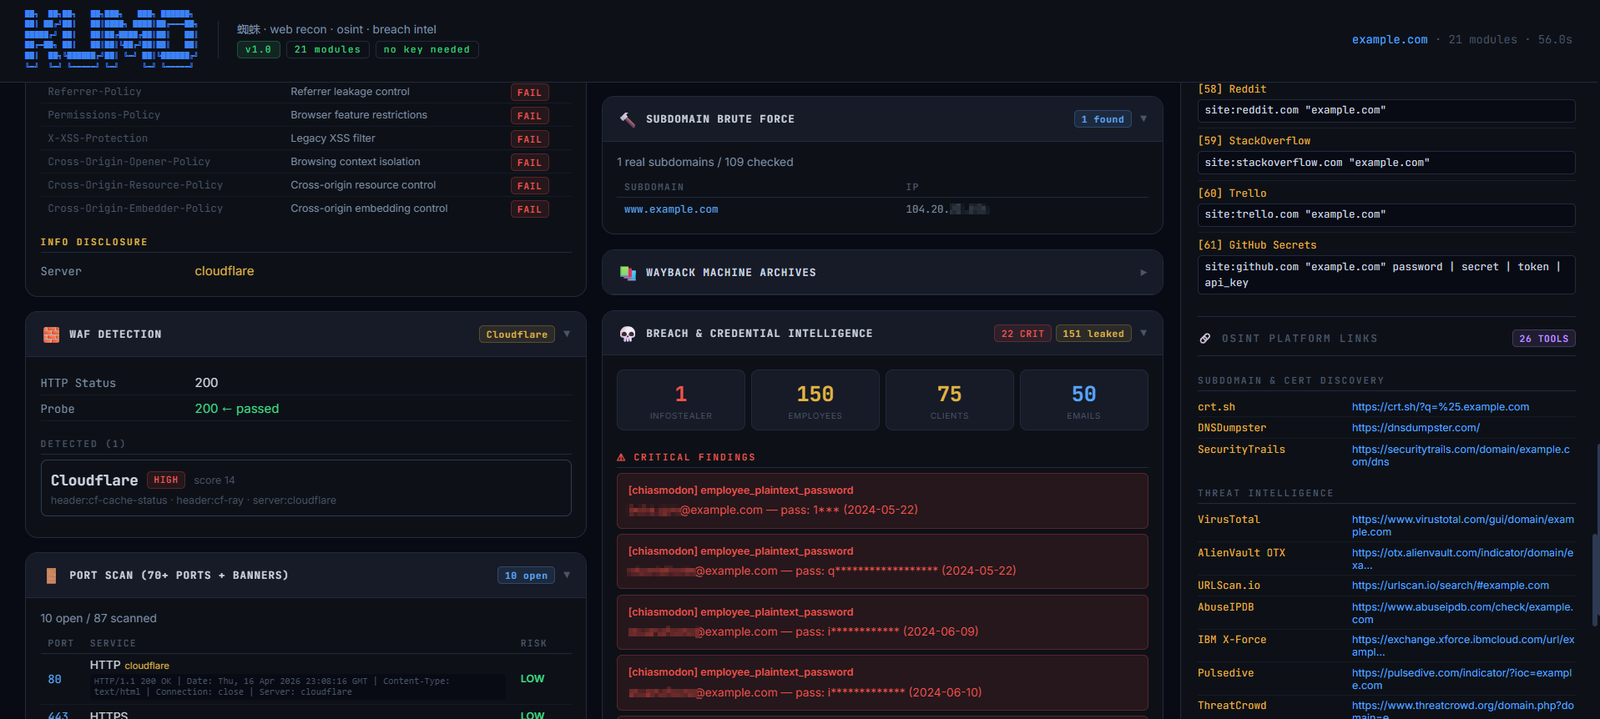
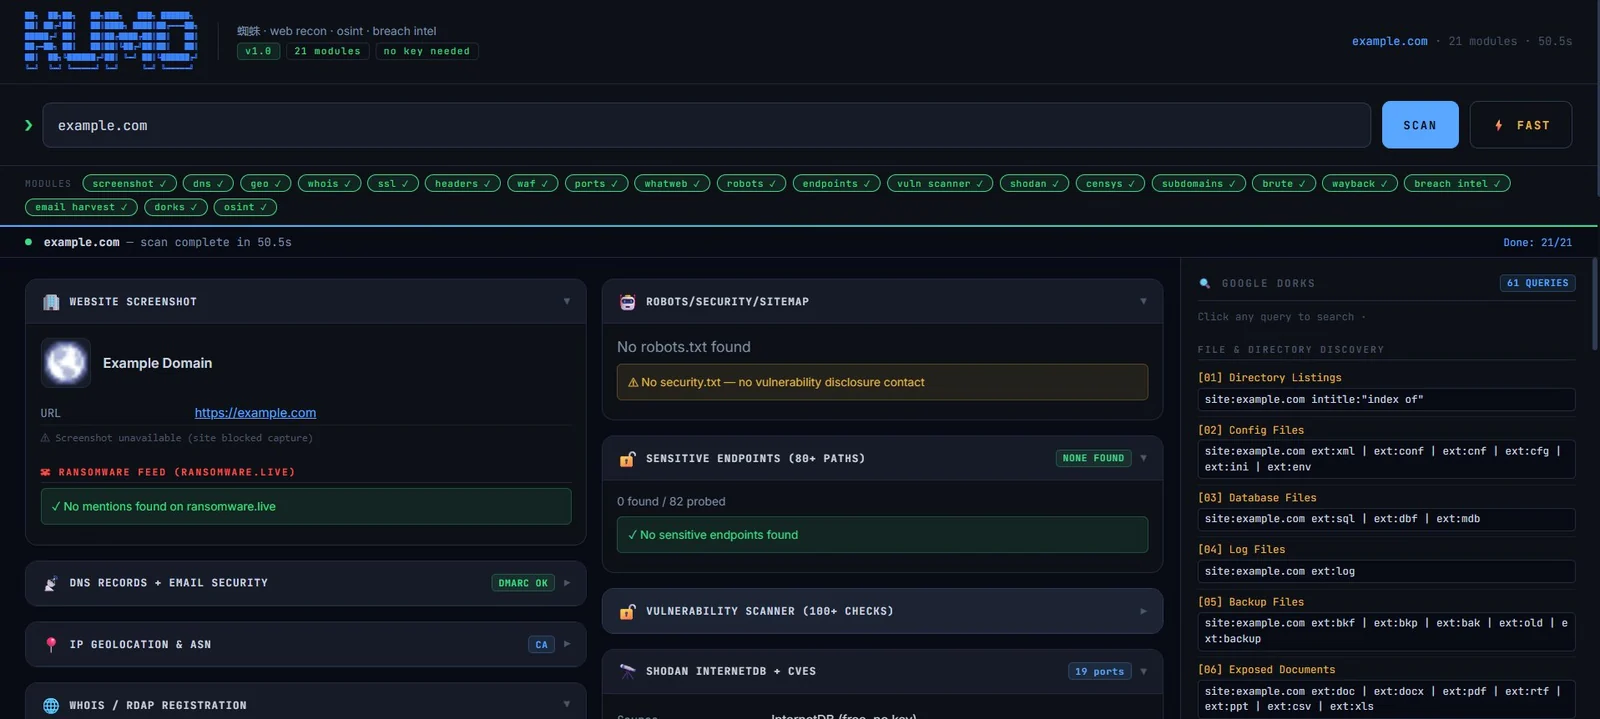
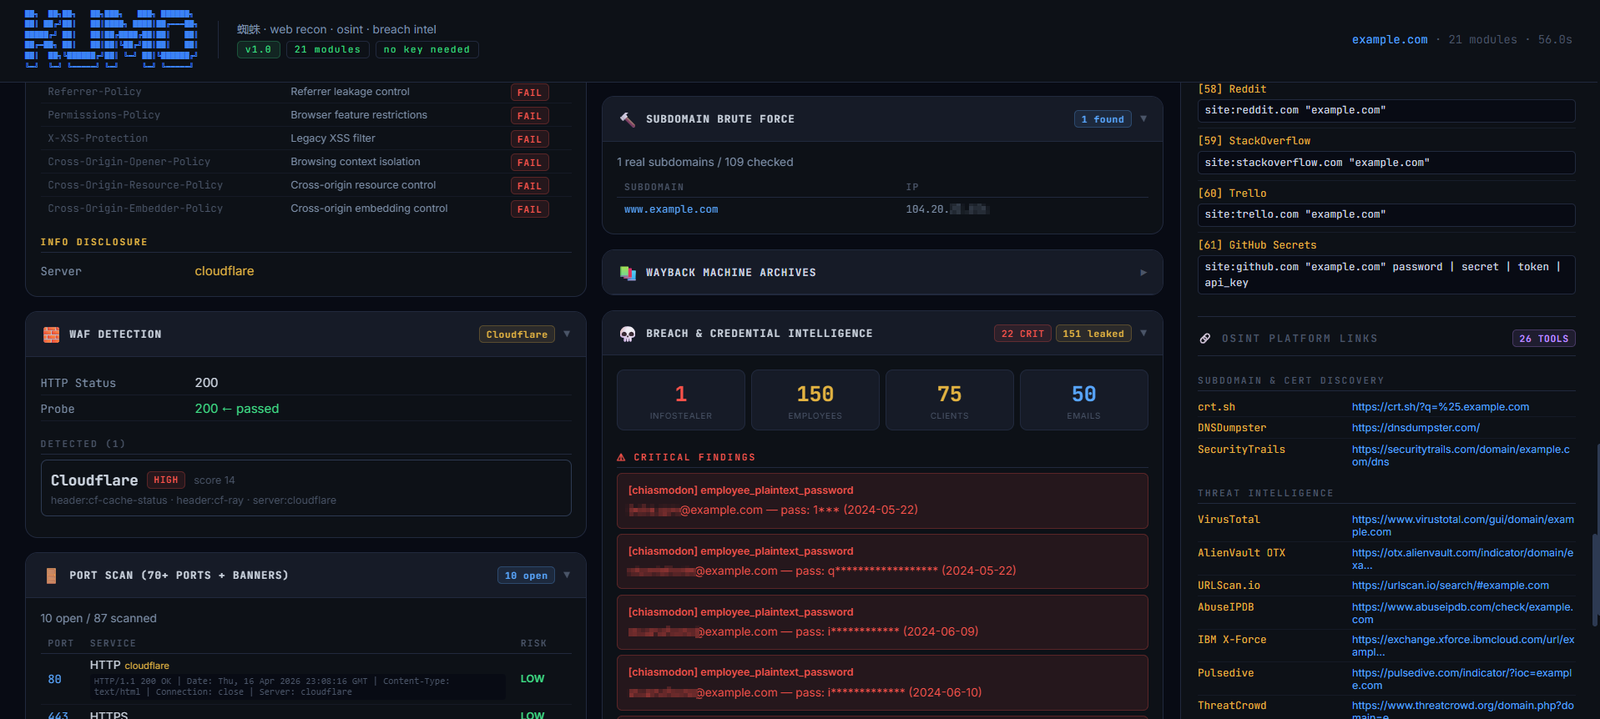
**वेब UI** — 26 मॉड्यूल रीयल टाइम में स्ट्रीम हो रहे हैं, परिणाम दाईं ओर, Google Dorks पैनल किनारे पर:
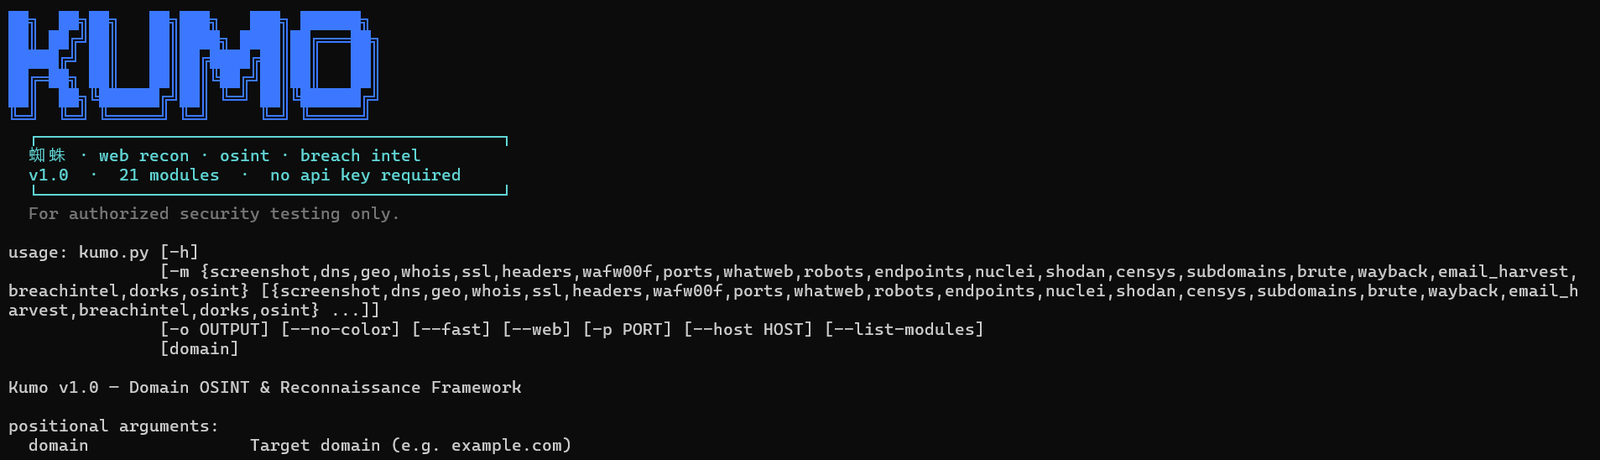
**CLI** — लॉन्च पर KUMO बैनर:
---
## मॉड्यूल
---
### 🖼️ स्क्रीनशॉट — वेबसाइट अवलोकन
लक्ष्य का लाइव स्क्रीनशॉट लेता है और इसे **ransomware.live** फ़ीड के विरुद्ध चलाता है। पेज शीर्षक, मेटा विवरण, फ़ेविकॉन, CMS फ़िंगरप्रिंट निकालता है, और जाँचता है कि डोमेन किसी भी रैनसमवेयर गैंग की लीक पोस्ट में दिखाई देता है या नहीं।```
URL https://corp.com
Title Corp — Enterprise Solutions
CMS WordPress 6.4
Favicon ✓ found
☠ RANSOMWARE FEED
✓ No mentions found on ransomware.live
ईमेल सुरक्षा पर सुरक्षा ग्रेड के साथ पूर्ण DNS एन्यूमरेशन। अनुपस्थित DMARC, कमजोर SPF नीतियों, अनुपस्थित DKIM, और खुले ज़ोन ट्रांसफर का पता लगाता है।``` A 203.0.113.10 MX mail.corp.com (priority 10) NS ns1.corp.com · ns2.corp.com TXT v=spf1 include:_spf.google.com ~all
EMAIL SECURITY DMARC ✗ Missing — anyone can spoof @corp.com SPF ⚠ Soft fail (~all) — not enforced DKIM ✗ No selector found
### 📍 जियोलोकेशन — IP + ASN

डोमेन को IPv4/IPv6 में रिज़ॉल्व करता है, प्रत्येक IP को जियोलोकेट करता है, और ASN, ISP, तथा संगठन डेटा प्राप्त करता है।```
  IP         203.0.113.10
  Country    🇺🇸 United States
  City       Ashburn, Virginia
  ASN        AS14618 — Amazon.com Inc.
  ISP        Amazon Web Services
निर्माण तिथि, समाप्ति तिथि, पंजीकरणकर्ता जानकारी और नेमसर्वर सहित पूर्ण रजिस्ट्रार रिकॉर्ड। जल्द ही समाप्त होने वाले डोमेन और गोपनीयता-संरक्षित पंजीकरणों का पता लगाता है।``` Registrar GoDaddy LLC Created 2010-03-14 Expires 2026-03-14 ← 337 days left Updated 2024-11-01 Status clientTransferProhibited Name servers ns1.corp.com · ns2.corp.com
---

### 🔒 SSL/TLS — प्रमाणपत्र विश्लेषण

पूरी प्रमाणपत्र श्रृंखला का निरीक्षण करता है — जारीकर्ता, समाप्ति, Subject Alternative Names, सिफर सूट, और प्रोटोकॉल संस्करण। समाप्त, स्व-हस्ताक्षरित, या गलत कॉन्फ़िगर किए गए प्रमाणपत्रों को चिह्नित करता है।```
  Subject     corp.com
  Issuer      Let's Encrypt — R11
  Valid from  2025-01-10
  Expires     2025-04-10  ← 89 days left
  SANs        corp.com · www.corp.com · api.corp.com · mail.corp.com
  Protocol    TLSv1.3  ✓
  Cipher      TLS_AES_256_GCM_SHA384  ✓
प्रत्येक सुरक्षा-संबंधित प्रतिक्रिया हेडर की जाँच करता है और कॉन्फ़िगरेशन को ग्रेड देता है। उन अनुपलब्ध हेडर को चिह्नित करता है जो साइट को XSS, क्लिकजैकिंग, MIME स्निफिंग, और सूचना प्रकटीकरण के प्रति असुरक्षित छोड़ देते हैं।``` Grade C
✗ Content-Security-Policy missing — XSS risk ✗ X-Frame-Options missing — clickjacking risk ✓ X-Content-Type-Options nosniff ✗ Strict-Transport-Security missing — HSTS not enforced ✗ Permissions-Policy missing ✓ Referrer-Policy no-referrer-when-downgrade ℹ Server nginx/1.24.0 ← version exposed ℹ X-Powered-By PHP/8.1.2 ← stack disclosed
---

### 🧱 WAF डिटेक्शन

हेडर, कुकीज़, सर्वर बैनर और सक्रिय प्रोब प्रतिक्रियाओं का उपयोग करके 40+ सिग्नेचर के साथ लक्ष्य के सामने मौजूद WAF या CDN की फिंगरप्रिंटिंग करता है। यदि कुछ भी डिटेक्ट नहीं होता है, तो यह स्पष्ट रूप से बताता है।```
  Source   Python fingerprinter (40+ signatures)

  ✓ Probably no WAF/CDN detected
  Based on header, cookie and active probe analysis.
  Note: absence of WAF signatures does not guarantee no protection.
या पता लगाने पर:``` [HIGH] Cloudflare cf-ray header · __cfduid cookie · CF-Cache-Status
[LOW] Akamai X-Check-Cacheable header
---

### 🚪 पोर्ट स्कैन — 70+ पोर्ट + बैनर

70+ सामान्य पोर्ट स्कैन करता है और प्रत्येक खुले पोर्ट के लिए सेवा बैनर प्राप्त करता है। उपलब्ध होने पर Shodan और Censys के डेटा से समृद्ध किया जाता है।```
  PORT     STATE    SERVICE     BANNER
  22/tcp   open     SSH         OpenSSH 8.9p1 Ubuntu
  80/tcp   open     HTTP        nginx/1.24.0
  443/tcp  open     HTTPS       nginx/1.24.0
  3306/tcp open     MySQL       5.7.42-log ← exposed to internet
  6379/tcp open     Redis       PONG       ← no auth required
  8080/tcp open     HTTP        Apache Tomcat/9.0.80
पूरा टेक स्टैक पहचानता है — CMS, फ्रेमवर्क, JavaScript लाइब्रेरीज़, एनालिटिक्स, CDN, सर्वर, और बहुत कुछ। एक भी इंट्रूसिव रिक्वेस्ट भेजे बिना 80+ सिग्नेचर चेक चलाता है।``` CMS WordPress 6.4.3 Server nginx 1.24.0 PHP 8.1.2 Framework jQuery 3.6.0 Analytics Google Analytics · Hotjar CDN Cloudflare Fonts Google Fonts SSL Let's Encrypt
### 🤖 रोबोट्स / सुरक्षा — क्रॉल नियम + प्रकटीकरण

`robots.txt` को अस्वीकृत और अनुमत पथों के लिए पार्स करता है, संवेदनशील पथों को हाइलाइट करता है, और `security.txt` भेद्यता प्रकटीकरण संपर्क की जाँच करता है। साथ ही साइटमैप्स की खोज करता है।```
  ✓ robots.txt found (23 rules)

  ⚠ SENSITIVE DISALLOWED PATHS
  /admin/
  /wp-admin/
  /config/
  /backup/
  /.git/

  ✓ ALLOWED PATHS
  /api/public/
  /sitemap.xml
  /Darklord

  ✗ No security.txt — no vulnerability disclosure contact
80+ पथों की जाँच करता है जो आमतौर पर उजागर छोड़ दिए जाते हैं: एडमिन पैनल, बैकअप फ़ाइलें, कॉन्फ़िग फ़ाइलें, डीबग इंटरफ़ेस, API दस्तावेज़, सोर्स कंट्रोल, और इंफ्रास्ट्रक्चर फ़ाइलें। प्रत्येक हिट को गंभीरता-श्रेणी दी जाती है। एक 403 Forbidden प्रतिक्रिया अभी भी पुष्टि करती है कि पथ मौजूद है और स्वचालित रूप से एक गंभीरता स्तर नीचे कर दिया जाता है।```
12 found / 80 probed CRITICAL: 2 HIGH: 4 MEDIUM: 5 LOW: 1
CRITICAL /.env 200 ← credentials exposed CRITICAL /WEB-INF/web.xml 200 ← Java config leak HIGH /wp-admin/ 200 HIGH /phpmyadmin/ 200 HIGH /docker-compose.yml 200 HIGH /.git/HEAD 200 MEDIUM /api/swagger.json 200 MEDIUM /actuator/env 200 MEDIUM /.git/config [403] 403 ← exists, access denied LOW /.htaccess [403] 403
---

### 🔓 Vulnerability Scanner — 150+ अंतर्निहित जाँचें

शुद्ध Python, शून्य बाहरी टूल्स। वास्तविक Nuclei टेम्पलेट्स से प्रेरित 150+ HTTP-आधारित जाँचें — ज्ञात CVE, CMS कमज़ोरियाँ, उजागर एडमिन पैनल, क्लाउड मेटाडेटा एंडपॉइंट, CI/CD डैशबोर्ड, CORS गलत कॉन्फ़िगरेशन, और बहुत कुछ को कवर करती हैं। प्रत्येक जाँच **catch-all / WAF aware** है: पहले एक बेसलाइन फिंगरप्रिंट किया जाता है, ताकि होस्ट द्वारा हर पथ के लिए लौटाया जाने वाला सामान्य 403/404 पृष्ठ कभी भी निष्कर्ष के रूप में रिपोर्ट न हो। रॉ-फ़ाइल जाँचों (`.git`, `.env`, बैकअप) के लिए *वास्तविक* फ़ाइल सामग्री आवश्यक है, और 403 प्रतिक्रियाओं को डाउनग्रेड किया जाता है — कभी भी "उजागर" के रूप में रिपोर्ट नहीं किया जाता।```
  CRITICAL: 2   HIGH: 5   MEDIUM: 7

  CRITICAL  Log4Shell RCE (CVE-2021-44228)          200 — Confirmed
  CRITICAL  Laravel .env Exposed                    200 — Plaintext secrets
  HIGH      Git Repository Accessible               200
  HIGH      phpMyAdmin Public Access                200
  HIGH      Jenkins Dashboard (Unauthenticated)     200
  HIGH      AWS Keys in HTTP Response               200
  MEDIUM    Spring Boot Actuator /env               200
  MEDIUM    Grafana Default Credentials             200
जाँचों में शामिल हैं: Log4Shell · Spring4Shell · Drupalgeddon2 · Confluence OGNL · Oracle WebLogic · 15 WordPress plugin CVEs · CORS misconfiguration · Host header injection · Clickjacking और भी बहुत कुछ।
हालिया CVE डिटेक्शन (2024–2026) — केवल-डिटेक्शन टेम्पलेट्स का एक समर्पित सेट, जो नवीनतम, सक्रिय रूप से शोषित किए जा रहे CVEs के लिए एक्सपोज़र/वर्ज़न की फिंगरप्रिंटिंग करता है (कोई शोषण नहीं, केवल सहसंबंध):``` RECENT CVE cPanel / WHM Login Panel Exposed CVE-2026-41940 RECENT CVE Next.js Middleware Auth Bypass CVE-2025-29927 RECENT CVE SharePoint "ToolShell" RCE CVE-2025-53770 RECENT CVE SAP NetWeaver Visual Composer CVE-2025-31324 RECENT CVE Ivanti EPMM / Connect Secure CVE-2025-4427 RECENT CVE CrushFTP Auth Bypass CVE-2025-31161 ... 15 more (Fortinet · Palo Alto · Oracle EBS · Craft CMS · Vite · Langflow · Wazuh)
### 🔌 API Endpoint Fuzzer

स्मार्ट API डिस्कवरी। catch-all सर्वर का पता लगाने के लिए पहले एक रैंडम बेसलाइन की जाँच करता है, fuzzing से पहले पुष्टि करता है कि बेस API पथ वास्तव में मौजूद है, फिर लाइव endpoints खोजता है और **GraphQL introspection** की जाँच करता है। प्रत्येक hit अपनी HTTP स्थिति और प्रतिक्रिया **बाइट आकार** दिखाता है।```
  Base found   /api/v1
  GraphQL      /graphql — introspection enabled   [200]  1.2 KB

  API ENDPOINTS
  HIGH      /api/v1/users            200   8.9 KB
  HIGH      /api/v1/admin            401   512 B
  MEDIUM    /api/v1/config           200   2.1 KB
  MEDIUM    /api/swagger.json        200   14 KB
हार्डकोडेड सीक्रेट्स — API keys, tokens, क्लाउड क्रेडेंशियल्स, और प्राइवेट कीज़ — के लिए फर्स्ट-पार्टी JavaScript को खींचता और स्कैन करता है, स्पष्ट-पाठ आउटपुट और प्रत्येक हिट के लिए सटीक स्रोत पंक्ति के साथ।``` ⚠ Secrets Detected (clear text)
CRITICAL AWS Access Key AKIA................ app.min.js HIGH Google API Key AIza................ main.js HIGH Stripe Live Key sk_live_............. checkout.js MEDIUM JWT Token eyJhbGciOiJ......... auth.js
---

### 🧠 कंटेंट इंटेलिजेंस — JS/HTML एक्सट्रैक्शन

होमपेज HTML, इनलाइन स्क्रिप्ट्स, और हर फर्स्ट-पार्टी JS फ़ाइल को स्क्रैप करता है, फिर **मूल्यवान** सिग्नल निकालता है — केवल सीक्रेट्स ही नहीं। एंडपॉइंट्स, आंतरिक/बाहरी URL, API रूट्स, **डेटाबेस कनेक्शन URI**, क्लाउड स्टोरेज (S3 / GCS / Azure / Firebase), ईमेल, आंतरिक होस्ट, JWT, प्राइवेट कीज़, सोर्स मैप्स, और जोखिम भरी कोड टिप्पणियाँ। स्टैटिक एसेट्स (`.css`, `.js`, इमेज, फ़ॉन्ट्स) और डॉक्युमेंटेशन डोमेन (MDN, W3C) फ़िल्टर कर दिए जाते हैं; बाहरी URL को यूनिक थर्ड-पार्टी होस्ट्स में समेट दिया जाता है।```
  166 items extracted   ·   14 JS files   ·   3 inline

  🗄️ DATABASE URIS
     mongodb+srv://svc:****@cluster0.abcd.mongodb.net/prod
  ☁️ CLOUD STORAGE
     [AWS S3]  assets-prod.s3.amazonaws.com
  🔌 API ENDPOINTS (12)
     /api/v1/users   ·   /api/internal/config   ·   /graphql
  🔐 SENSITIVE INFO (21)
     [Credential-like assignment]  api_key = 7f3c9a12de...
     [JWT token]                   eyJhbGciOiJIUzI1NiIs...
     [Risky code comment]          // TODO: remove hardcoded admin creds
  🌐 EXTERNAL SOURCES (19 unique hosts)
     cdn.thirdparty.com · api.stripe.com · fonts.googleapis.com ...
favicon को फ़ेच करता है (पहले HTML-घोषित, फिर समानांतर में सामान्य पथ — सीमित ताकि यह कभी हैंग न हो), Shodan/Censys द्वारा उपयोग किए जाने वाले MMH3 hash की गणना करता है, और ज्ञात hashes को तकनीकों से मैप करता है। स्टैक की फिंगरप्रिंटिंग और समान favicon चलाने वाले अन्य होस्ट्स पर पिवट करने के लिए उपयोगी।``` Favicon https://corp.com/favicon.ico (33.2 KB) MMH3 hash -1319625119 Shodan http.favicon.hash:-1319625119 Match GitLab
---

### ☁️ क्लाउड स्टोरेज बकेट

डोमेन से प्राप्त संभावित **AWS S3 / GCP / Azure** बकेट नामों की गणना करता है और सार्वजनिक एक्सपोज़र की जाँच करता है। केवल एक पुष्ट **HTTP 200 (सार्वजनिक रूप से पठनीय)** की रिपोर्ट की जाती है — अविश्वसनीय 403 प्रतिक्रियाओं को कभी भी निष्कर्ष के रूप में चिह्नित नहीं किया जाता।```
  Checked   42 candidate buckets

  PUBLIC   corp-backups.s3.amazonaws.com          200  ← readable
  PUBLIC   corp-assets.storage.googleapis.com     200
खुले पोर्ट, CPEs, होस्टनाम, और CVEs के लिए Shodan InternetDB (मुफ़्त, कोई कुंजी नहीं) को क्वेरी करता है। प्रत्येक CVE को Shodan के मुफ़्त CVEDB API के माध्यम से CVSS स्कोर, गंभीरता, KEV फ़्लैग, और विवरण के साथ संवर्धित किया जाता है।``` Source InternetDB (free, no key) Ports 22, 80, 443, 3306, 6379, 8080 CVEs 4
CVE-2021-44228 CVSS 10.0 CRITICAL [KEV] EPSS 0.9741 Remote code execution via JNDI lookup in Log4j 2.x
CVE-2022-26134 CVSS 9.8 CRITICAL [KEV] EPSS 0.9689 Confluence Server OGNL injection — unauthenticated RCE
CVE-2021-26084 CVSS 9.8 CRITICAL [KEV] Confluence Server pre-auth remote code execution
### 🔬 Censys — होस्ट + प्रमाणपत्र

Censys से होस्ट डेटा और प्रमाणपत्र इंटेलिजेंस प्राप्त करता है। पूर्ण परिणामों के लिए वैकल्पिक API कुंजी के साथ संवर्धित।```
  IPs      203.0.113.10 · 203.0.113.11
  Certs    14 certificates found in CT logs

  CERT     corp.com  (valid)      → Let's Encrypt  exp. 2025-04-10
  CERT     dev.corp.com  (valid)  → Let's Encrypt  exp. 2025-03-22
  CERT     old.corp.com  (expired)→ DigiCert       exp. 2022-08-01 ⚠
crt.sh, HackerTarget, RapidDNS, और AlienVault OTX को एक साथ क्वेरी करता है, Certificate Transparency लॉग्स के साथ क्रॉस-रेफरेंस करता है, प्रत्येक परिणाम को रिज़ॉल्व करता है, जाँचता है कि यह सक्रिय है या नहीं, और संवेदनशील दिखने वाली किसी भी चीज़ को फ़्लैग करता है।``` Total found 52 Alive 34 ⚠ Sensitive 8
SUBDOMAIN IP FLAG admin.corp.com 203.0.113.10 ⚠ SENSITIVE dev.corp.com 203.0.113.24 ⚠ SENSITIVE staging.corp.com 203.0.113.31 ⚠ SENSITIVE intranet.corp.com 203.0.113.45 ⚠ SENSITIVE vpn.corp.com 203.0.113.88 ⚠ SENSITIVE api.corp.com 203.0.113.55 mail.corp.com 203.0.113.12 shop.corp.com 203.0.113.78 cdn.corp.com 203.0.113.92 ...
---

### 🔨 सबडोमेन ब्रूट फोर्स

DNS के माध्यम से हज़ारों सामान्य सबडोमेन नामों का परीक्षण करता है, वाइल्डकार्ड डिटेक्शन के साथ — झूठे पॉज़िटिव को स्वचालित रूप से हटा देता है। उन सबडोमेन को ढूँढता है जिन्हें पैसिव स्रोत पूरी तरह से छोड़ देते हैं।```
  Wordlist     5000 names
  Threads      50
  Wildcard     ✓ detected and filtered

  NEW (not in passive)
  backup.corp.com         203.0.113.101   ⚠ SENSITIVE
  jenkins.corp.com        203.0.113.102   ⚠ SENSITIVE
  vault.corp.com          203.0.113.103   ⚠ SENSITIVE
लक्ष्य के आर्काइव किए गए स्नैपशॉट के लिए Wayback Machine को क्वेरी करता है — पुराने एंडपॉइंट्स, भूल गए लॉगिन पेज, उजागर कॉन्फ़िग फ़ाइलें, और ऐसे पाथ्स की खोज करता है जो लाइव साइट पर अब मौजूद नहीं हैं लेकिन अटैक सरफेस के इतिहास को उजागर करते हैं।``` Snapshots 2,847 Date range 2011-03-14 → 2025-01-09
INTERESTING ARCHIVED PATHS /admin/old-login.php (2019-08-22) /config/database.yml (2021-03-10) /api/v1/debug/ (2022-06-18) /backup/db_export_2020.sql (2020-11-05) ← backup exposed /.env.backup (2023-01-14) ← secrets
---

### 💀 उल्लंघन और क्रेडेंशियल इंटेलिजेंस — 5 स्रोत

**5 मुफ़्त स्रोतों** से डेटा एकत्र करता है और Hudson Rock के डेटाबेस के विरुद्ध प्रति-ईमेल स्वचालित स्टीलर जाँच चलाता है — यह दिखाते हुए कि कौन-सी कर्मचारी मशीनें संक्रमित थीं, कौन-सा मैलवेयर चला, कौन-से पासवर्ड चुराए गए, और कौन-सी सेवाएँ समझौता-ग्रस्त हुईं।```
  ┌────────────────┬──────────────┬──────────────┬─────────────┐
  │     8024       │      12      │     183      │      6      │
  │  INFOSTEALER   │  EMPLOYEES   │   CLIENTS    │   EMAILS    │
  └────────────────┴──────────────┴──────────────┴─────────────┘

⚠ CRITICAL FINDINGS
  [hudsonrock] employees_infected_infostealer
               3 employee machines infected — last: 2025-03-14
  [hudsonrock] stealer_family_identified
               Primary malware: RedLine (3100 infections)
  [chiasmodon] employee_plaintext_password
               [email protected] — pass: S3cr*** (2024-08-11)
  [proxynova]  comb_credentials_found
               183 unique emails with plaintext passwords

HUDSON ROCK CAVALIER
  Employees 3 · Clients 8017 · 3rd Parties 21 · Records 8041
  Malware: RedLine: 3100 · Lumma: 1540 · Raccoon: 892 · StealC: 401
  Last employee hit: 2025-03-14

CHIASMODON (pages 1+2)
  EMAIL                PASSWORD     DATE
  [email protected]        S3c•••••    2024-08-11
  [email protected]       adm•••••    2024-11-02
  [email protected]         d3v•••••    2024-07-28

PROXYNOVA COMB (3.2B credentials)
  Records 247 · Emails 38
  [email protected]    bil*****   (len 11)
  [email protected]       inf****    (len 8)

HAVEIBEENPWNED
  ✓ No domain breaches found (972 indexed)

☠ STEALER CHECK  (per-email · 9 infected / 20 checked)
  [email protected]                                  ☠ INFECTED
  📅 2025-01-12   💻 JOHN-PC   🖥 Windows 10 Pro x64
  🦠 C:\Users\john\AppData\Roaming\update\svc.exe
  🔑 Passwords: S3cr***0 · c0rp***y · J0hn***!
  🏢 4 corp services stolen · 👤 89 personal
कई खुले स्रोतों में @domain कर्मचारी ईमेल पतों की खोज करता है, फिर ब्रीच इंटेलिजेंस स्कैन के दौरान पाए गए प्रत्येक पुष्ट ईमेल को इसमें मर्ज कर देता है।```
Confirmed 7 Patterns 20
Sources: crt.sh · web scraping · whois · DNS SOA · wayback
📧 CONFIRMED EMAILS [email protected] [email protected] [email protected] [email protected] [email protected]
💡 COMMON PATTERNS (may exist) [email protected] [email protected] [email protected] [email protected] ...
स्रोत: **Hunter.io** · **crt.sh** प्रमाणपत्र लॉग · वेब पेज स्क्रैपिंग (संपर्क / परिचय / टीम) · **DNS SOA** रिकॉर्ड · **WHOIS** संपर्क · **Wayback Machine** संग्रह · सामान्य व्यावसायिक उपसर्ग।

---

### 🔍 Google Dorks — 61 क्वेरीज़

डोमेन के लिए पहले से तैयार 61 लक्षित Google dork क्वेरीज़ उत्पन्न करता है — एक क्लिक में उन्हें Google में खोलता है। इसमें उजागर फ़ाइलें, लॉगिन पेज, संवेदनशील निर्देशिकाएँ, सबडोमेन, कैश्ड पेज, कोड रिपॉज़िटरी, और बहुत कुछ शामिल है।```
  FILE EXPOSURE
  site:corp.com filetype:pdf
  site:corp.com filetype:xlsx OR filetype:csv
  site:corp.com filetype:sql OR filetype:bak
  site:corp.com ext:env OR ext:config OR ext:yaml

  LOGIN & ADMIN
  site:corp.com inurl:login OR inurl:admin OR inurl:dashboard
  site:corp.com inurl:wp-admin

  SENSITIVE CONTENT
  site:corp.com intext:"password" OR intext:"api_key"
  site:corp.com intext:"BEGIN RSA PRIVATE KEY"

  SUBDOMAINS & INFRA
  site:*.corp.com -www
  site:corp.com inurl:dev OR inurl:staging OR inurl:test

  ... 51 more queries across 8 categories
सबसे उपयोगी OSINT प्लेटफ़ॉर्म पर लक्ष्य के लिए 26 जाँच लिंक पहले से जनरेट करता है — एक क्लिक और आप वहाँ पहुँच जाते हैं।``` THREAT INTEL VirusTotal https://virustotal.com/gui/domain/corp.com URLhaus https://urlhaus.abuse.ch/browse/?search=corp.com Shodan https://shodan.io/search?query=hostname:corp.com
BREACH & LEAKS HaveIBeenPwned https://haveibeenpwned.com/DomainSearch ProxyNova COMB https://proxynova.com/tools/[email protected] IntelX https://intelx.io/?s=corp.com DeHashed https://dehashed.com/search?query=corp.com LeakRadar https://leakradar.io/search?q=corp.com HudsonRock https://cavalier.hudsonrock.com/...
RECON & MAPPING Shodan Maps https://maps.shodan.io/#corp.com Censys https://search.censys.io/search?q=corp.com Fofa https://en.fofa.info/result?qbase64=... ZoomEye https://zoomeye.org/searchResult?q=corp.com
... 13 more across threat intel, archive, and code search
---

## ⚙️ वैकल्पिक API कुंजियाँ

सब कुछ बिना किसी कुंजी के काम करता है। ये अधिक समृद्ध डेटा अनलॉक करती हैं:

| वेरिएबल | अनलॉक करता है |
|----------|---------|
| `SHODAN_API_KEY` | पूर्ण Shodan होस्ट डेटा — बैनर, सेवाएँ, पूर्ण इतिहास |
| `CENSYS_API_ID` + `CENSYS_API_SECRET` | पूर्ण Censys होस्ट और प्रमाणपत्र खोज |
| `HIBP_API_KEY` | प्रति-ईमेल HaveIBeenPwned लुकअप |
| `CHIASMODON_API_KEY` | Chiasmodon प्रो टियर — अधिक परिणाम |
| `RANSOMWARE_LIVE_API_KEY` | Ransomware.live प्रो फ़ीड |
| `GOOGLE_CSE_KEY` + `GOOGLE_CSE_ID` | Google dorks लाइव निष्पादित करें |```bash
export SHODAN_API_KEY="your_key_here"
export HIBP_API_KEY="your_key_here"
# loaded at runtime — never hardcoded
python3 kumo.py target.com full scan python3 kumo.py target.com --fast skip slow modules python3 kumo.py target.com -m dns ssl ports specific modules only python3 kumo.py target.com -o report.json export to JSON python3 kumo.py --web web UI (port 8888) python3 kumo.py --web -p 9000 custom port python3 kumo.py target.com --no-color pipe-friendly output
fast mode skips: wayback · brute · subdomains · email_harvest
---

## 🌐 पारिस्थितिकी तंत्र

| | टूल | डोमेन |
|---|---|---|
| ☁️ | [**Kumo** 蜘蛛](https://github.com/karim852/KUMO-Domain-Recon-Tool) | डोमेन OSINT और पुनरावलोकन |
| 🌑 | [**Kage** 影](https://github.com/karim852/Kage-DFIR-toolkit) | DFIR होस्ट ट्राइएज |

---

> ⚠️ **केवल अधिकृत सुरक्षा परीक्षण के लिए।**
> केवल उन्हीं डोमेन को स्कैन करें जिनके आप स्वामी हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट लिखित अनुमति है।
> आप इस कोड का उपयोग, संशोधन और साझा करने के लिए शैक्षिक और व्यक्तिगत उद्देश्यों के लिए स्वतंत्र हैं।
> इस कार्य का उपयोग या संदर्भ देते समय उचित श्रेय दें।
> लेखक की स्पष्ट अनुमति के बिना व्यावसायिक उपयोग की अनुमति नहीं है।
<div align="center">
<br>
<sub>उन लोगों के लिए बनाया गया जो तेज़ी से आगे बढ़ते हैं। 蜘蛛.</sub>
</div>

