
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-31431-copyfail-rs — शुद्ध Rust प्रूफ-ऑफ-कॉन्सेप्ट CVE-2026-31431 के लिए, जो AF_ALG AEAD समर्थन वाले Linux x86_64 कर्नेल को लक्षित करता है। स्टैटिक musl बिल्ड, कोई रनटाइम निर्भरता नहीं, अधिकृत सुरक्षा अनुसंधान के लिए। | Kitploit
उपकरण/GitHubGitHub/kanbaraakihito/cve-2026-31431-copyfail-rs
शोषण फ्रेमवर्कभेद्यता विश्लेषणशोषणबाइनरी शोषण
GitHubkanbaraakihito/cve-2026-31431-copyfail-rs

CVE-2026-31431-copyfail-rs

शुद्ध Rust प्रूफ-ऑफ-कॉन्सेप्ट CVE-2026-31431 के लिए, जो AF_ALG AEAD समर्थन वाले Linux x86_64 कर्नेल को लक्षित करता है। स्टैटिक musl बिल्ड, कोई रनटाइम निर्भरता नहीं, अधिकृत सुरक्षा अनुसंधान के लिए।

रिपॉजिटरी देखें
444 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-31431 CopyFail

CVE-2026-31431 POC। विशुद्ध रूप से Rust में लिखा गया, कोई रनटाइम निर्भरता नहीं।

लक्ष्य

Linux x86_64 कर्नेल जिसमें CONFIG_CRYPTO_USER_API_AEAD=y (AF_ALG AEAD समर्थन) सक्षम हो और algif_aead मॉड्यूल लोड हो सके।

उपयोग विधि

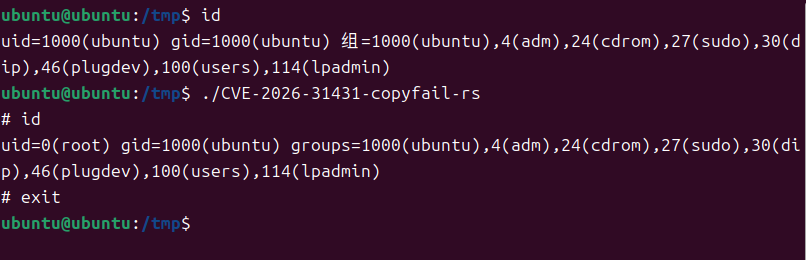
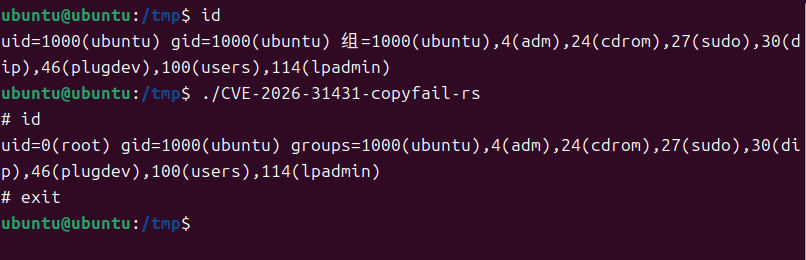
root@kitploit:~
./CVE-2026-31431-copyfail-rs

screenshot

निर्भरताएँ

  • संकलन समय: libc + flate2 (शुद्ध Rust zlib बैकएंड, C कंपाइलर की आवश्यकता नहीं)।
  • : कोई नहीं — musl स्टैटिक लिंकिंग के माध्यम से।
रनटाइम

फ़ाइल संरचना

root@kitploit:~
CVE-2026-31431-copyfail-rs/
├── Cargo.toml      
├── build.sh        
├── .cargo/
│   └── config.toml 
├── src/main.rs     
└── README.md

अस्वीकरण

यह टूल केवल सुरक्षा अनुसंधान और अधिकृत परीक्षण के लिए है। उपयोग से पहले लक्ष्य प्रणाली से स्पष्ट लिखित प्राधिकरण प्राप्त करना अनिवार्य है। उपयोगकर्ता को अपने स्थानीय कानूनों और विनियमों का पालन करना चाहिए; लेखक किसी भी अनधिकृत, अवैध या अनैतिक उपयोग के लिए ज़िम्मेदार नहीं है।

यदि कोई संबंधित भेद्यता मिलती है, तो कृपया ज़िम्मेदार भेद्यता प्रकटीकरण प्रक्रिया का पालन करें और तुरंत विक्रेता या संबंधित सुरक्षा संगठन को रिपोर्ट करें।

टूल डाउनलोड करें