Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
DarkTortilla-RAT-Telegram-Exfiltration-Payload-Extraction-Analysis — डार्कटॉर्टिला RAT का रिवर्स इंजीनियरिंग विश्लेषण, एक परिष्कृत मैलवेयर जो क्रेडिट कार्ड डेटा चुराता है, ब्राउज़र पासवर्ड डिक्रिप्ट करता है, और टेलीग्राम, SMTP और FTP के माध्यम से डेटा बाहर निकालता है। | Kitploit
उपकरण/GitHubGitHub/kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
पासवर्ड हमलेरिवर्स इंजीनियरिंगडेटा निष्कासनमालवेयर विश्लेषणडिजिटल फोरेंसिककमांड एंड कंट्रोलखतरा खुफिया
GitHub
साझा करें
kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis

DarkTortilla-RAT-Telegram-Exfiltration-Payload-Extraction-Analysis

डार्कटॉर्टिला RAT का रिवर्स इंजीनियरिंग विश्लेषण, एक परिष्कृत मैलवेयर जो क्रेडिट कार्ड डेटा चुराता है, ब्राउज़र पासवर्ड डिक्रिप्ट करता है, और टेलीग्राम, SMTP और FTP के माध्यम से डेटा बाहर निकालता है।

रिपॉजिटरी देखें
4991242 महीने पहलेKitploit द्वारा समीक्षित

1. क्रेडिट कार्ड चोरी – कार्ड डेटा निष्कर्षण

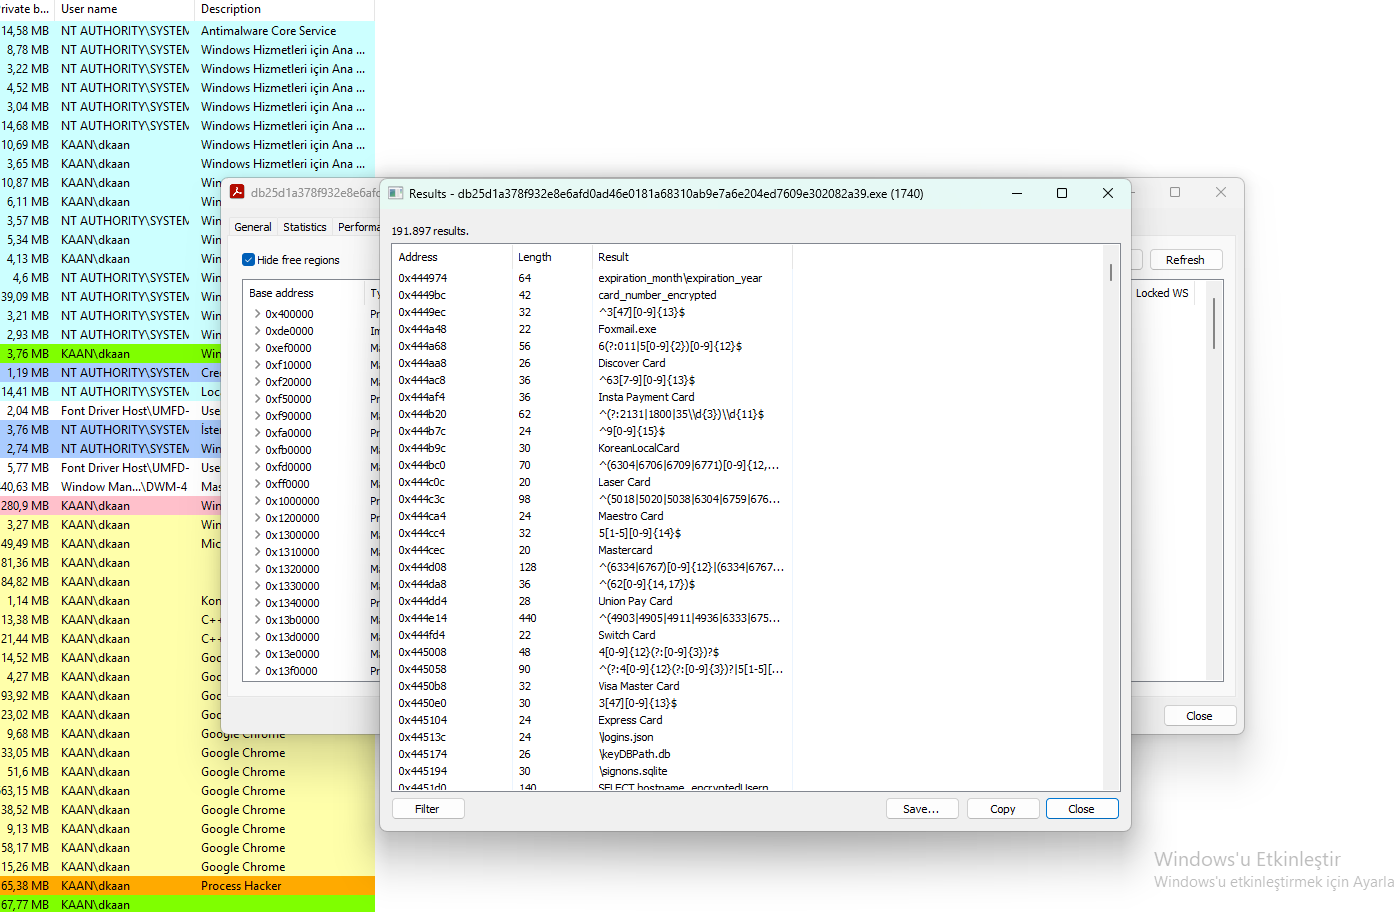
Process Hacker मेमोरी विश्लेषण से पता चलता है कि DarkTortilla RAT क्रेडिट कार्ड की जानकारी को लक्षित करता है, जिसमें कार्ड नंबर, समाप्ति तिथियाँ और कार्ड प्रकार शामिल हैं।

देखे गए मुख्य स्ट्रिंग्स:

  • card_number_encrypted – एन्क्रिप्टेड कार्ड नंबर।
  • expiration_month – समाप्ति माह।
  • expiration_year – समाप्ति वर्ष।
  • Mastercard – Mastercard कार्ड को लक्षित करता है।
  • Visa – Visa कार्ड को लक्षित करता है।
  • Discover Card – Discover कार्ड को लक्षित करता है।
  • Union Pay Card – Union Pay कार्ड को लक्षित करता है।
  • American Express – American Express कार्ड को लक्षित करता है।

यह क्यों महत्वपूर्ण है:

  • वित्तीय डेटा चोरी: मैलवेयर क्रेडिट कार्ड की जानकारी चुराता है।
  • एन्क्रिप्शन: card_number_encrypted बताता है कि डेटा बाहर भेजने से पहले एन्क्रिप्ट किया जाता है।
  • व्यापक दायरा: कई कार्ड प्रकारों का समर्थन करता है (Visa, Mastercard, Discover, Union Pay, Amex)।

दृश्य संदर्भ:

DarkTortilla क्रेडिट कार्ड चोरी Process Hacker दृश्य जिसमें क्रेडिट कार्ड से संबंधित स्ट्रिंग्स (card_number_encrypted, Mastercard, Visa, आदि) दिखाई दे रहे हैं।

2. ब्राउज़र डेटा चोरी और C2 पता (Binary Ninja)

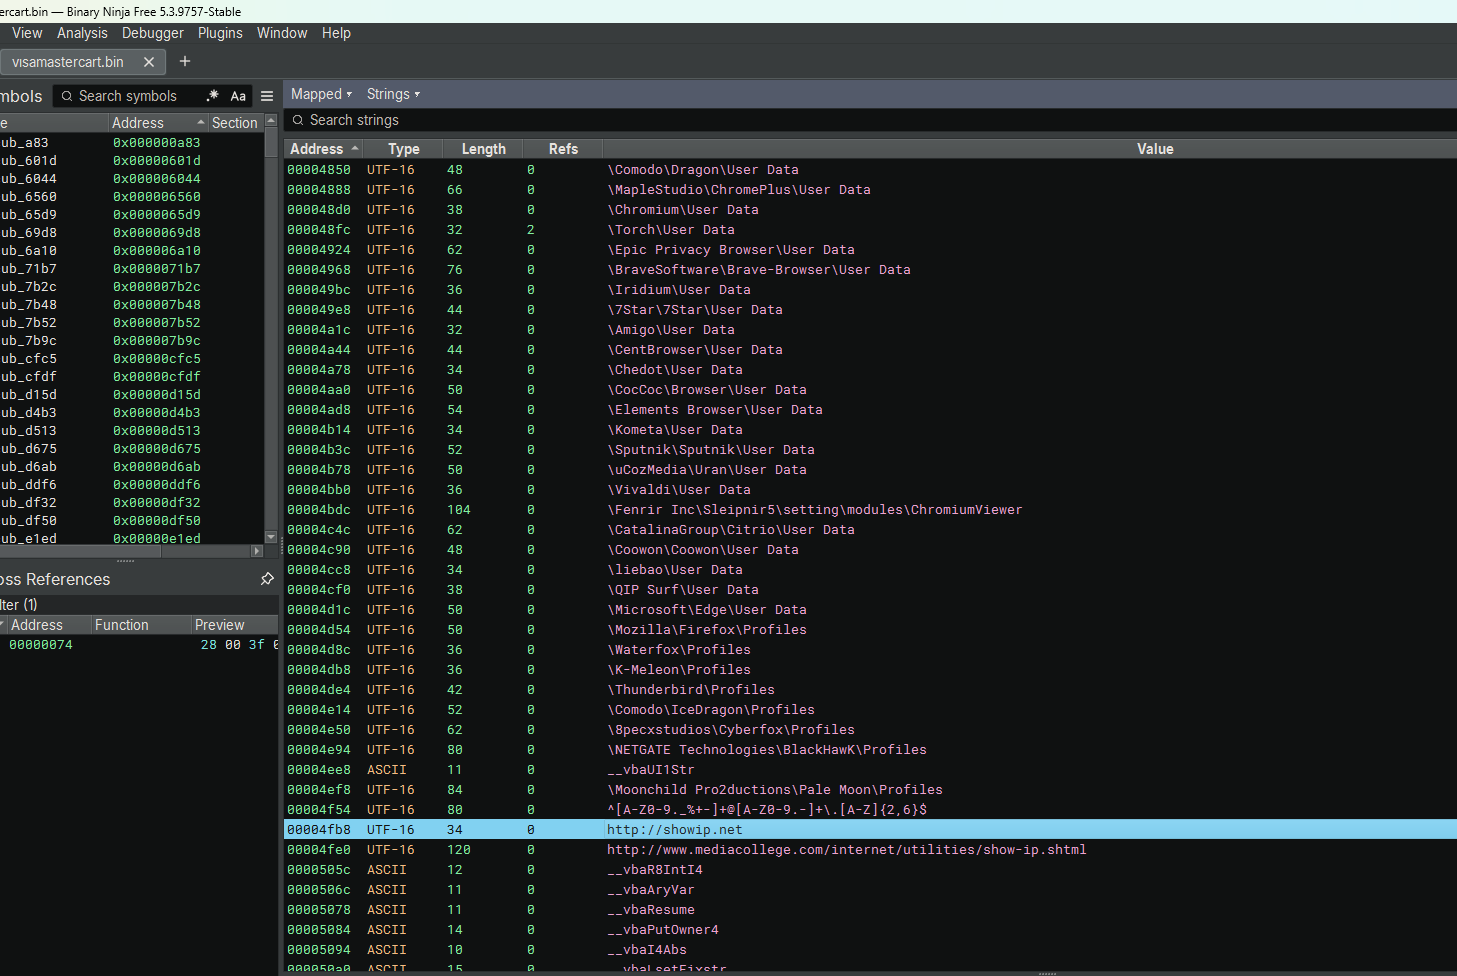
निकाले गए .bin फ़ाइल के Binary Ninja विश्लेषण से पता चलता है कि DarkTortilla RAT ब्राउज़र प्रोफ़ाइल को लक्षित करता है और C2 पते के रूप में showip.net का उपयोग करता है।

मुख्य अवलोकन:

  • ब्राउज़र प्रोफ़ाइल: Chrome, Edge, Firefox, Brave, Opera और कई अन्य ब्राउज़रों को लक्षित करता है।
  • C2 पता: showip.net – संभवतः IP पहचान और C2 संचार के लिए उपयोग किया जाता है।
  • ईमेल Regex: [A-Z0-9._%+-]+@[A-Z0-9.-]+\.[A-Z]{2,6} – ईमेल पते निकालने के लिए।
  • VBA फ़ंक्शन: __vbaResume, __vbaAryVar, __vbaPutOwner4 – VBA/मैक्रो उपयोग का संकेत देता है (संभावित फ़िशिंग)।

यह क्यों महत्वपूर्ण है:

  • डेटा चोरी: ब्राउज़र प्रोफ़ाइल (कुकीज़, पासवर्ड, इतिहास) चुराता है।
  • C2 संचार: showip.net का उपयोग पीड़ित के IP का पता लगाने के लिए किया जाता है।
  • ईमेल निष्कर्षण: Regex का उपयोग चुराए गए डेटा से ईमेल पते निकालने के लिए किया जाता है।

दृश्य संदर्भ:

DarkTortilla ब्राउज़र डेटा और C2 Binary Ninja दृश्य जिसमें ब्राउज़र प्रोफ़ाइल पथ और showip.net C2 पता दिखाई दे रहा है।

3. ब्राउज़र डिक्रिप्शन और डेटा संग्रहण

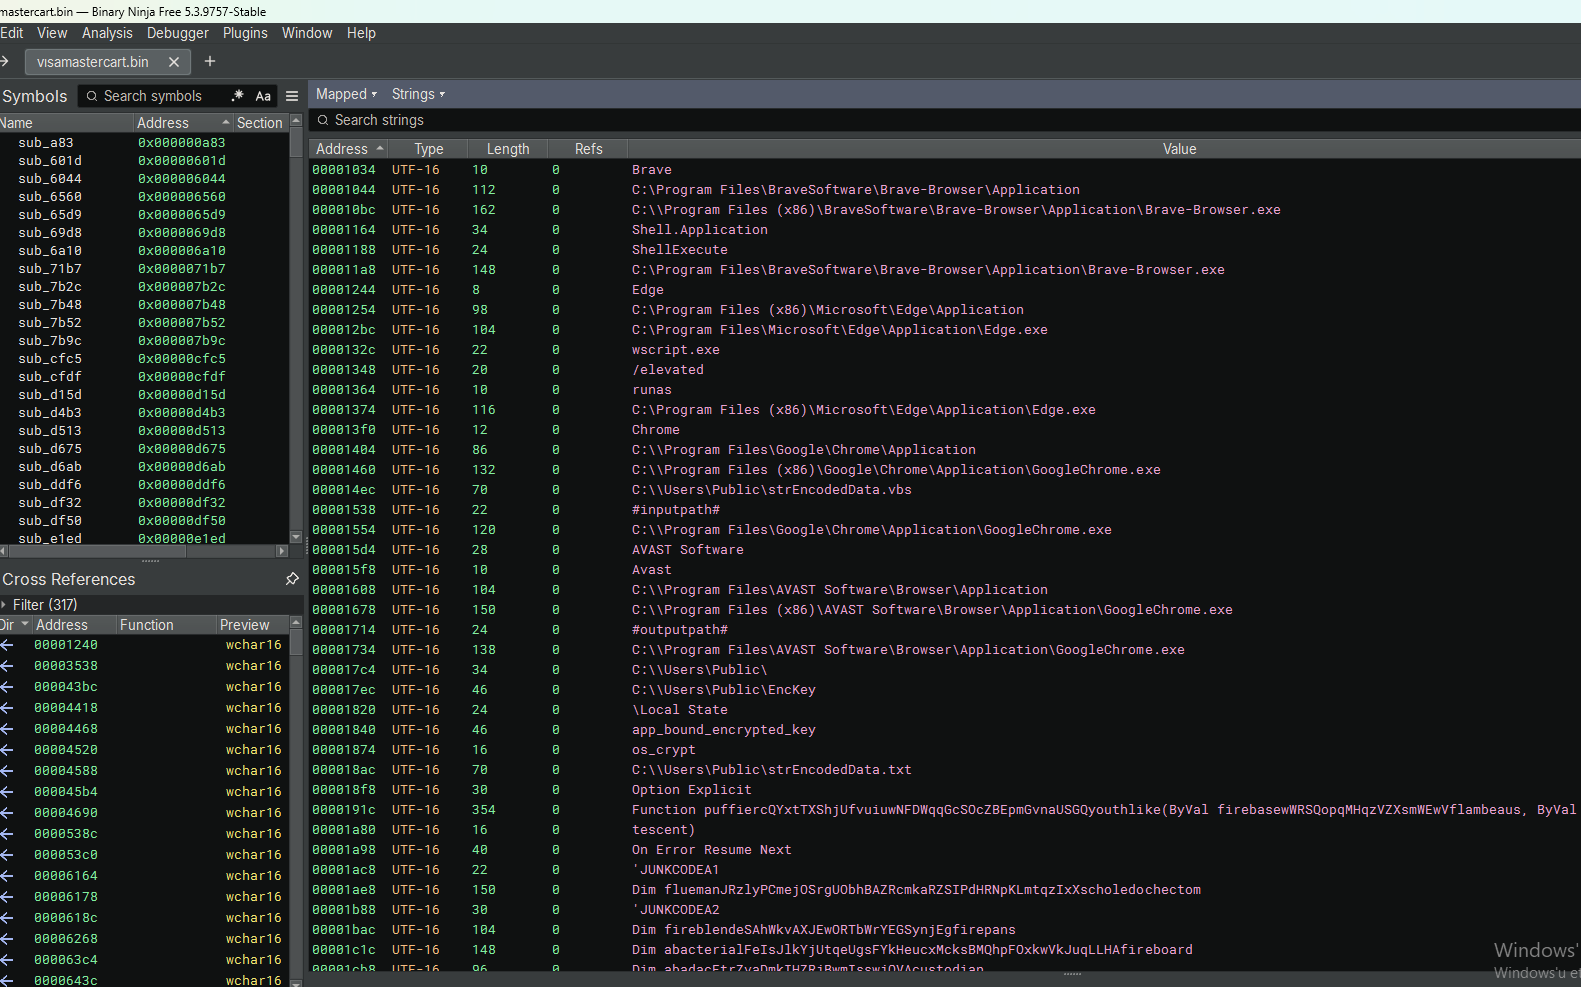
Binary Ninja विश्लेषण से पता चलता है कि DarkTortilla RAT ब्राउज़र एन्क्रिप्शन कुंजियों को लक्षित करता है और चुराए गए डेटा को एन्कोडेड फ़ाइलों में संग्रहीत करता है।

मुख्य अवलोकन:

  • ब्राउज़र पथ: Chrome, Edge, Brave और Avast Browser को लक्षित करता है।
  • एन्क्रिप्शन कुंजियाँ: app_bound_encrypted_key और os_crypt – सहेजे गए पासवर्ड को डिक्रिप्ट करने के लिए उपयोग किया जाता है।
  • संग्रहीत डेटा: C:\Users\Public\strEncodedData.txt – संभवतः चुराए गए क्रेडेंशियल शामिल हैं।
  • VBScript कोड: Option Explicit, On Error Resume Next – दृढ़ता या निष्पादन के लिए VBScript उपयोग का संकेत देता है।
यह क्यों महत्वपूर्ण है:

  • पासवर्ड डिक्रिप्शन: सहेजे गए पासवर्ड को डिक्रिप्ट करने के लिए ब्राउज़र एन्क्रिप्शन कुंजियों को निकालता है और उपयोग करता है।
  • डेटा संग्रहण: चुराया गया डेटा बाद में बाहर भेजने के लिए एक फ़ाइल में सहेजा जाता है।
  • व्यापक लक्ष्य: कई ब्राउज़रों का समर्थन करता है (Chrome, Edge, Brave, Avast)।

दृश्य संदर्भ:

DarkTortilla ब्राउज़र डिक्रिप्शन Binary Ninja दृश्य जिसमें ब्राउज़र पथ, एन्क्रिप्शन कुंजियाँ (app_bound_encrypted_key) और strEncodedData.txt दिखाई दे रहे हैं।

4. SQLite डेटाबेस और कार्ड डेटा निष्कर्षण

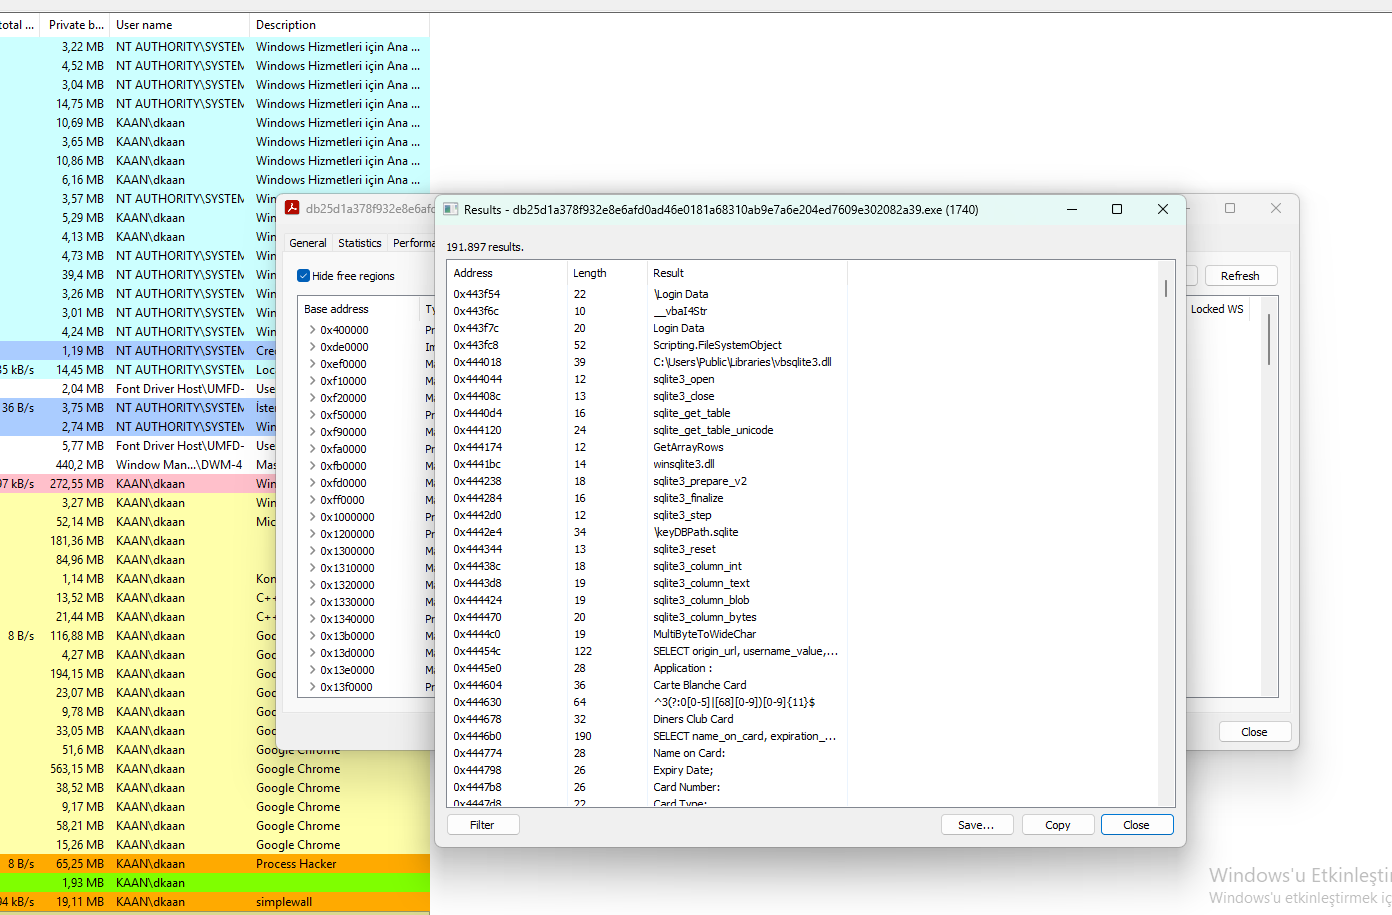
Process Hacker स्ट्रिंग्स विश्लेषण से पता चलता है कि DarkTortilla RAT ब्राउज़र क्रेडेंशियल और क्रेडिट कार्ड की जानकारी निकालने के लिए SQLite डेटाबेस का उपयोग करता है।

मुख्य अवलोकन:

  • लॉगिन डेटा: ब्राउज़र Login Data फ़ाइलों (पासवर्ड) को लक्षित करता है।
  • SQLite फ़ंक्शन: sqlite3_open, sqlite3_prepare_v2, sqlite3_step – डेटाबेस क्वेरी करने के लिए उपयोग किया जाता है।
  • कार्ड प्रकार: लक्ष्य सूची में Carte Blanche Card और Diners Club Card जोड़ता है।
  • आउटपुट: name_on_card, expiration_*, card_number निकालता है।
यह क्यों महत्वपूर्ण है:

  • क्रेडेंशियल चोरी: ब्राउज़रों से सहेजे गए पासवर्ड निकालता है।
  • SQLite उपयोग: मैलवेयर को संरचित डेटा (SQLite डेटाबेस) पढ़ने की अनुमति देता है।
  • व्यापक कवरेज: कई कार्ड प्रकारों का समर्थन करता है (Visa, Mastercard, Amex, Diners Club, Carte Blanche)।

दृश्य संदर्भ:

DarkTortilla SQLite और कार्ड डेटा Binary Ninja दृश्य जिसमें SQLite फ़ंक्शन और कार्ड से संबंधित स्ट्रिंग्स (Carte Blanche Card, Diners Club Card) दिखाई दे रहे हैं।

5. Telegram, SMTP और FTP बाहर भेजना

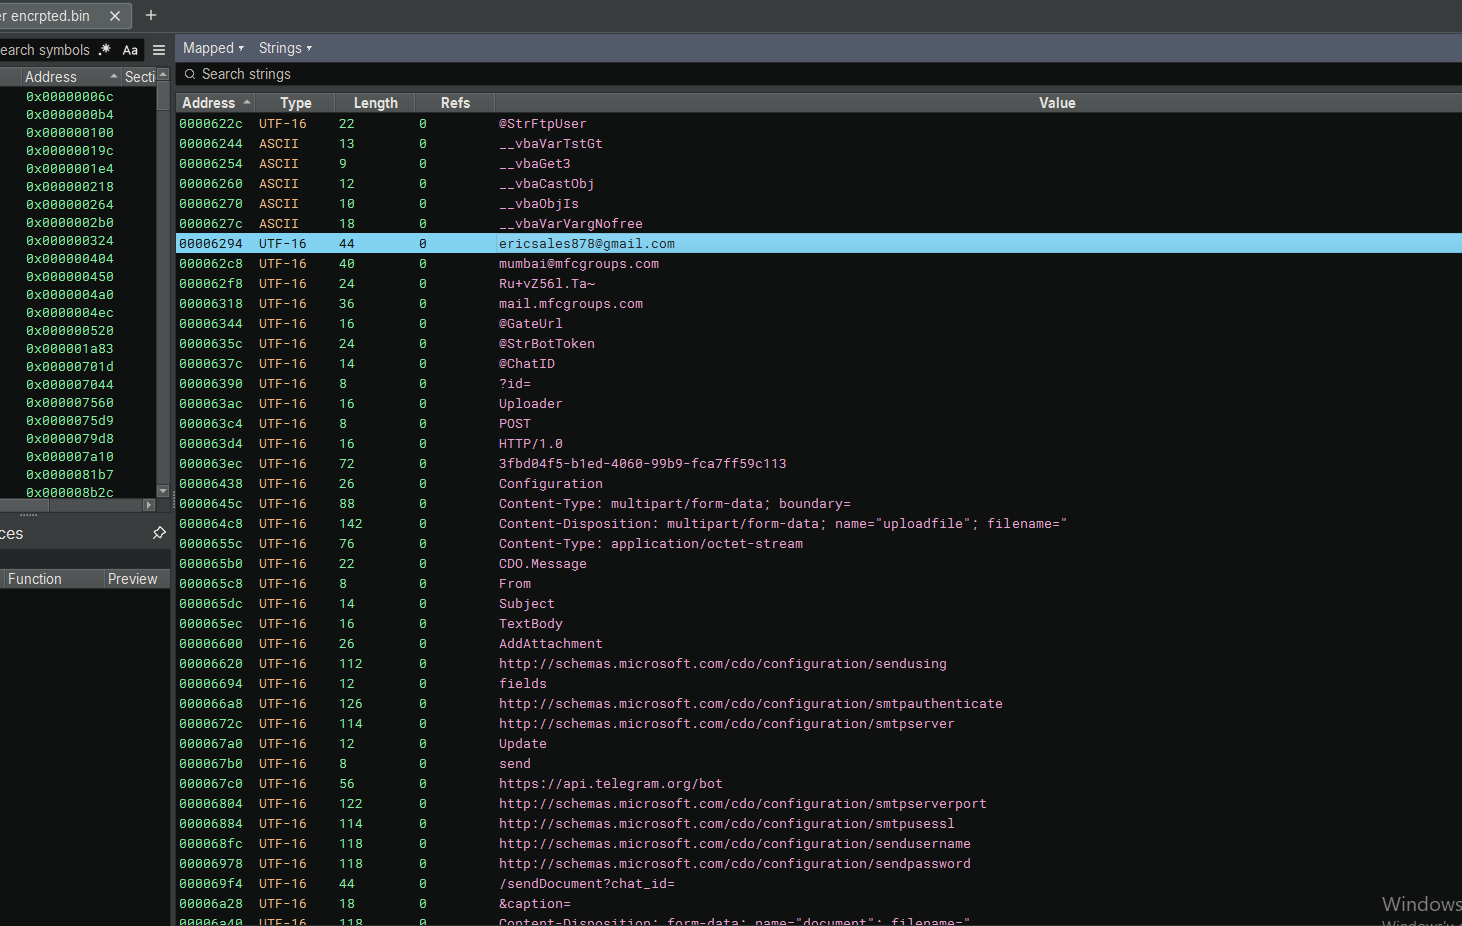
Binary Ninja विश्लेषण से पता चलता है कि DarkTortilla RAT कई बाहर भेजने के चैनलों का उपयोग करता है: Telegram Bot, SMTP (ईमेल) और FTP।

मुख्य अवलोकन:

  • Telegram Bot: https://api.telegram.org/bot के साथ @StrBotToken और @ChatID – चुराए गए डेटा को Telegram के माध्यम से भेजता है।
  • SMTP (ईमेल): CDO.Message, mail.mfcgroups.com, smtpserver, sendusername, sendpassword – डेटा को ईमेल के माध्यम से भेजता है।
  • FTP: @GateUrl, @StrFtpUser – डेटा को FTP के माध्यम से अपलोड करता है।
यह क्यों महत्वपूर्ण है:

  • कई बाहर भेजने के चैनल: सुनिश्चित करता है कि एक चैनल अवरुद्ध होने पर भी डेटा भेजा जाता है।
  • Telegram: वास्तविक समय में सूचना और डेटा वितरण।
  • ईमेल और FTP: बड़ी फ़ाइलों के लिए पारंपरिक बाहर भेजने के तरीके।

दृश्य संदर्भ:

DarkTortilla Telegram SMTP FTP Binary Ninja दृश्य जिसमें Telegram bot टोकन, SMTP सेटिंग्स और FTP से संबंधित स्ट्रिंग्स दिखाई दे रहे हैं।

निष्कर्ष

इस विश्लेषण से DarkTortilla RAT का पता चला है, जो एक परिष्कृत रिमोट एक्सेस ट्रोजन है जो व्यापक डेटा चोरी क्षमताओं को कई बाहर भेजने के चैनलों के साथ जोड़ता है।

मुख्य निष्कर्ष:

  • क्रेडिट कार्ड चोरी: कार्ड नंबर, समाप्ति तिथियों को लक्षित करता है और 10+ कार्ड प्रकारों (Visa, Mastercard, Amex, Diners Club, आदि) का समर्थन करता है।
  • ब्राउज़र डेटा चोरी: 20+ ब्राउज़रों (Chrome, Edge, Firefox, Brave, Opera, आदि) से पासवर्ड, कुकीज़ और प्रोफ़ाइल चुराता है।
  • एन्क्रिप्शन बाईपास: Chrome/Edge पासवर्ड डिक्रिप्ट करने के लिए app_bound_encrypted_key और os_crypt का उपयोग करता है।
  • SQLite डेटाबेस: ब्राउज़र Login Data फ़ाइलों से संरचित डेटा निकालता है।
  • बाहर भेजना: चुराए गए डेटा को Telegram Bot, SMTP (ईमेल) और FTP के माध्यम से भेजता है।
  • C2 पता: showip.net – IP पहचान और C2 संचार के लिए उपयोग किया जाता है।

पहचान संबंधी अनुशंसाएँ:

  • C2 डोमेन ब्लॉक करें: showip.net, api.telegram.org (यदि दुरुपयोग किया गया हो)।
  • Telegram Bot टोकन (@StrBotToken, @ChatID) की निगरानी करें।
  • संदिग्ध प्रक्रियाओं में SQLite फ़ंक्शन उपयोग (sqlite3_open, sqlite3_prepare_v2) का पता लगाएं।
  • app_bound_encrypted_key और os_crypt एक्सेस की निगरानी करें।

नमूना डाउनलोड

विश्लेषित DarkTortilla RAT नमूना MalwareBazaar पर उपलब्ध है, जो अपना स्वयं का विश्लेषण करने के इच्छुक लोगों के लिए है:


🔗 MalwareBazaar पर DarkTortilla RAT नमूना

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






