 k3ystr0k3r/cve-2023-32315-exploit
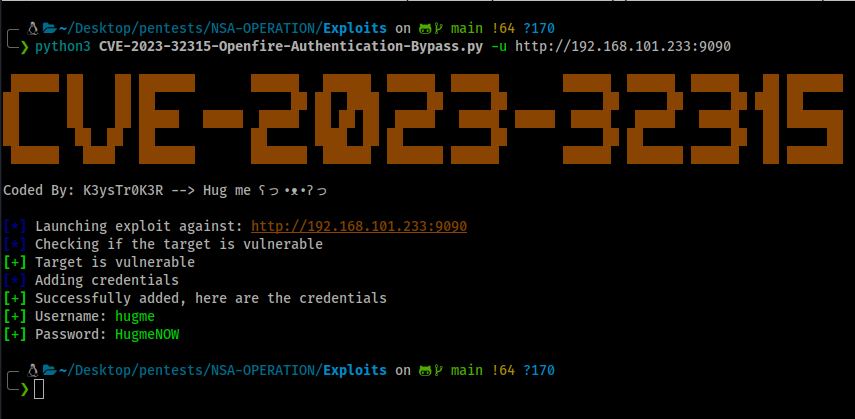
CVE-2023-32315 के लिए एक PoC एक्सप्लॉइट - Openfire प्रमाणीकरण बायपास

यह रिपॉजिटरी Openfire के विभिन्न संस्करणों को प्रभावित करने वाले एक उच्च सुरक्षा मुद्दे पर प्रकाश डालती है। Openfire, Ignite Realtime समुदाय द्वारा विकसित XMPP प्रोटोकॉल का उपयोग करने वाला एक क्रॉस-प्लेटफ़ॉर्म रीयल-टाइम सहयोग सर्वर है, जो अपने प्रशासनिक कंसोल (Admin Console) के भीतर एक गंभीर भेद्यता का सामना करता है।
भेद्यता वेब-आधारित प्रशासनिक कंसोल के भीतर स्थित है, जो सेटअप परिवेश के माध्यम से पाथ ट्रैवर्सल हमले की अनुमति देती है। यह दोष बिना प्रमाणीकरण वाले उपयोगकर्ताओं को पहले से कॉन्फ़िगर किए गए Openfire वातावरण में केवल प्रशासनिक उपयोगकर्ताओं के लिए निर्धारित प्रतिबंधित पृष्ठों तक पहुंचने की अनुमति देता है।
जबकि Openfire के पास पाथ ट्रैवर्सल सुरक्षा उपाय थे, यह UTF-16 वर्णों के लिए कुछ गैर-मानक URL एन्कोडिंग के खिलाफ बचाव करने में विफल रहा, जो उस समय उपयोग में आने वाले एम्बेडेड वेबसर्वर द्वारा समर्थित नहीं थी। एम्बेडेड वेबसर्वर के बाद के अपग्रेड ने इस गैर-मानक एन्कोडिंग के लिए समर्थन पेश किया, जिसे मौजूदा पाथ ट्रैवर्सल सुरक्षा उपायों ने कवर नहीं किया।
इसके अलावा, Openfire के API ने वाइल्डकार्ड पैटर्न का उपयोग करके लॉगिन पेज जैसे कुछ URL को वेब प्रमाणीकरण से बाहर करने की अनुमति दी। वाइल्डकार्ड पैटर्न मिलान और पाथ ट्रैवर्सल भेद्यता के इस संयोजन ने दुर्भावनापूर्ण उपयोगकर्ताओं को Admin Console पृष्ठों के लिए प्रमाणीकरण आवश्यकताओं को बायपास करने में सक्षम बनाया।
यह भेद्यता अप्रैल 2015 के बाद जारी किए गए सभी Openfire संस्करणों को प्रभावित करती है, जो संस्करण 3.10.0 से शुरू होती है। इस मुद्दे को रिलीज़ 4.7.5 और 4.6.8 में ठीक कर दिया गया है। आगे और संवर्द्धन 4.8 शाखा के आगामी संस्करण (संस्करण 4.8.0 के रूप में अपेक्षित) के लिए निर्धारित हैं।
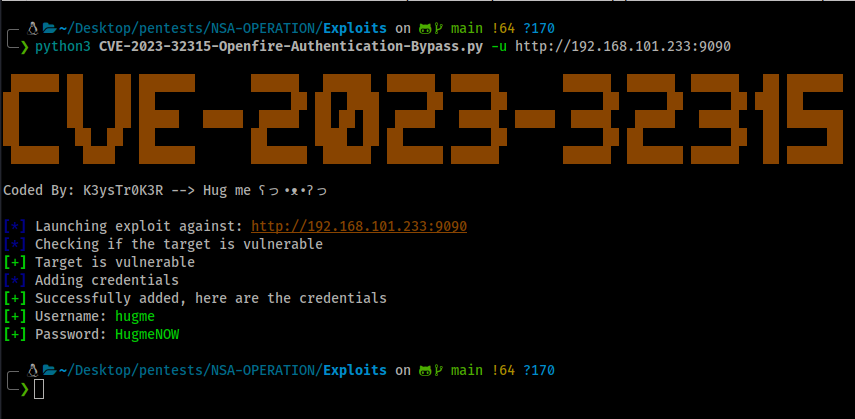


आप अपने कार्यों के लिए स्वयं जिम्मेदार हैं, इस PoC एक्सप्लॉइट का दुरुपयोग आपको मुसीबत में डाल सकता है।
