Telemetry Sourcerer
परिचय
टेलीमेट्री सोर्सरर विंडोज पर AV/EDR द्वारा उपयोग किए जाने वाले सामान्य टेलीमेट्री स्रोतों की गणना कर सकता है और उन्हें अक्षम कर सकता है।
रेड टीम के सदस्य और सुरक्षा उत्साही प्रयोगशाला वातावरण में इस उपकरण का उपयोग कर सकते हैं:
- उन उत्पादों में संग्रह-आधारित अंध स्थानों की पहचान करें जिनका वे सामना कर रहे हैं।
- यह निर्धारित करें कि टेलीमेट्री के कौन से स्रोत विशेष प्रकार की घटनाओं को उत्पन्न करते हैं।
- सत्यापित करें कि क्या टूल की छेड़छाड़ क्षमताओं का उपयोग पहचान का कारण बन सकता है।
एक निजी प्रयोगशाला बनाने के विवरण के लिए, निजी बुनियादी ढांचे पर EDR टेलीमेट्री को डायवर्ट करना पर मेरी पोस्ट पढ़ने पर विचार करें।
OPSEC चेतावनी: हालांकि लक्षित वातावरण में इसका उपयोग करना संभव है, किसी भी आक्रामक सुरक्षा उपकरण का जैसा है उपयोग करने पर OPSEC जोखिम होते हैं। आप इसके बजाय इस परियोजना के कोड का उपयोग अपने स्वयं के उपकरणों में कर सकते हैं और अन्य तकनीकों के साथ संयोजित करके इसके द्वारा बनाए गए पदचिह्न को कम कर सकते हैं।
विशेषताएँ
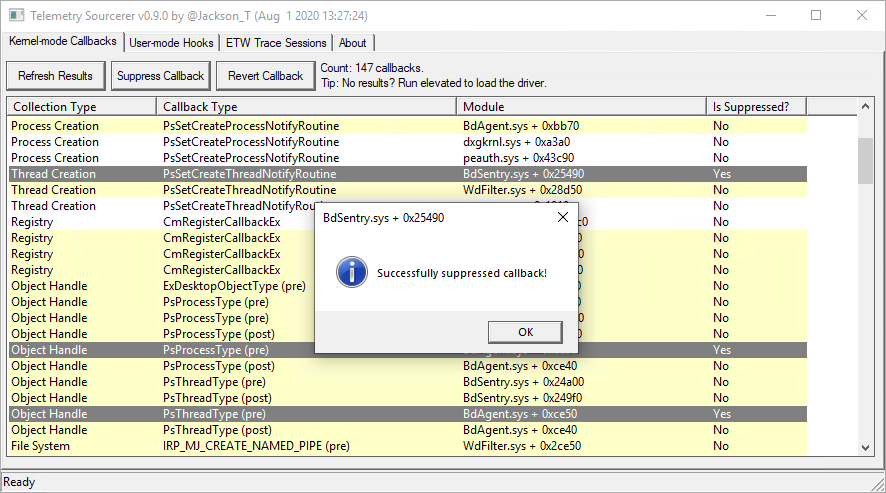
- विभिन्न कर्नेल-मोड कॉलबैक की गणना करता है और उन्हें दबाने की क्षमता रखता है।
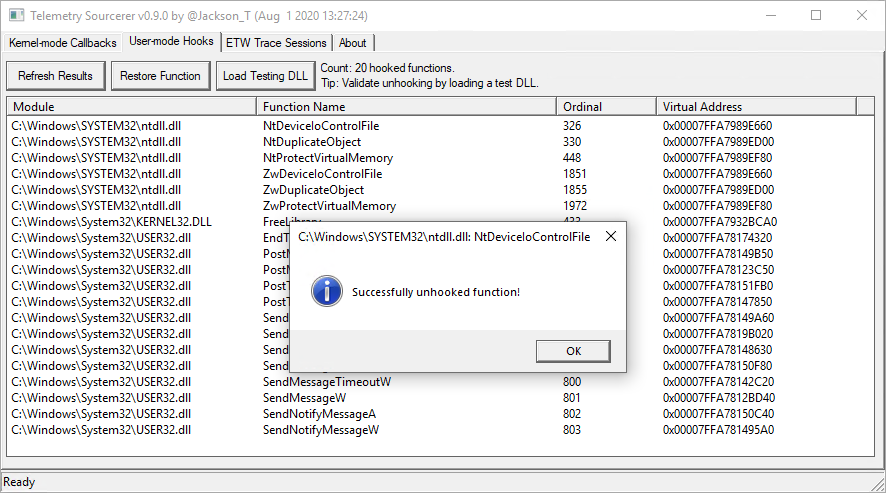
- प्रक्रिया के भीतर इनलाइन उपयोगकर्ता-मोड हुक का पता लगाता है, उन्हें अनहुक करने की क्षमता के साथ।
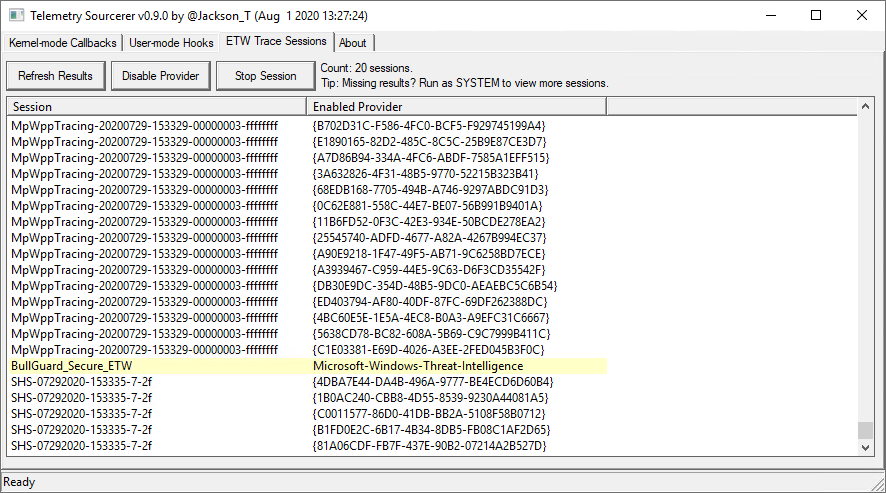
- ETW सत्रों और प्रदाताओं को सूचीबद्ध करता है और संभावित प्रासंगिक लोगों को अक्षम करने के लिए हाइलाइट करता है।
स्क्रीनशॉट
उपयोग निर्देश
- नवीनतम रिलीज़ डाउनलोड करें।
- फ़ाइलें निकालें।
- निष्पादन योग्य लॉन्च करें (कर्नेल-मोड कॉलबैक या अधिक ETW सत्रों के लिए उन्नत विशेषाधिकारों के साथ चलाएँ)।
कर्नेल-मोड कॉलबैक
कर्नेल-मोड कॉलबैक देखने के लिए, टूल को ड्राइवर लोड करने के लिए उन्नत विशेषाधिकारों के साथ चलाया जाना चाहिए। ड्राइवर हस्ताक्षरित नहीं आता है, इसलिए टेस्ट साइनिंग मोड को सक्षम करने, ड्राइवर सिग्नेचर एनफोर्समेंट (DSE) को अस्थायी रूप से अक्षम करने, या ड्राइवर को वैध प्रमाणपत्र के साथ हस्ताक्षरित करने पर विचार करें:
टेस्ट साइनिंग मोड
- BitLocker और Secure Boot को अक्षम करें।
- एक उन्नत कमांड प्रॉम्प्ट विंडो खोलें।
bcdedit.exe -set TESTSIGNING ON दर्ज करें।- सिस्टम को रीबूट करें।
- उन्नत विशेषाधिकारों के साथ Telemetry Sourcerer लॉन्च करें।
KDU के साथ DSE अक्षम करें
git clone https://github.com/hfiref0x/KDU.git- एक उन्नत कमांड प्रॉम्प्ट विंडो खोलें।
- DSE को अक्षम करने के लिए
kdu -dse 0 दर्ज करें।
- उन्नत विशेषाधिकारों के साथ Telemetry Sourcerer लॉन्च करें।
- DSE को सक्षम करने के लिए
kdu -dse 6 दर्ज करें।
यह विकल्प Windows 8.1+ पर KPP के साथ असंगत हो सकता है।
ड्राइवर पर हस्ताक्षर करें
- Windows SDK से SignTool और Microsoft Docs से उपयुक्त क्रॉस-प्रमाणपत्र प्राप्त करें।
signtool sign /a /ac "cross-cert.cer" /f "cert.pfx" /p "password" TelemetrySourcererDriver.sys- उन्नत विशेषाधिकारों के साथ Telemetry Sourcerer लॉन्च करें।
चेतावनियाँ और सीमाएँ
- यह उपकरण केवल शोध उद्देश्यों के लिए है और उत्पादन उपयोग के लिए OPSEC-सुरक्षित नहीं है।
- Visual Studio 2019 के साथ Windows 10 SDK (10.0.19041.0) और WDK (2004) का उपयोग करके संकलित किया गया।
- वर्तमान में IAT/EAT उपयोगकर्ता-मोड हुक या कर्नेल-मोड हुक की तलाश नहीं करता है।
- ड्राइवर का दुरुपयोग मामलों के लिए पूरी तरह से परीक्षण नहीं किया गया है।
- केवल Windows 7 और 10 (x64) पर परीक्षण किया गया।
श्रेय
यह उपकरण @Jackson_T द्वारा विकसित किया गया था लेकिन दूसरों के काम पर आधारित है:
संबंधित लेख और परियोजनाएँ
लाइसेंस
यह परियोजना Apache लाइसेंस 2.0 के तहत लाइसेंस प्राप्त है।

 jthuraisamy/telemetrysourcerer







