 jrokz2315/exploit-mapper
भेद्यता प्रबंधन प्लेटफ़ॉर्म जो स्कैनर रिपोर्ट आयात करता है, CISA KEV और Exploit-DB खुफिया जानकारी से समृद्ध करता है, और प्राथमिकता वाले सुधार के लिए प्रासंगिक जोखिम स्कोरिंग प्रदान करता है।

एक व्यापक भेद्यता प्रबंधन प्लेटफ़ॉर्म जो सुरक्षा स्कैन रिपोर्ट का विश्लेषण करता है, भेद्यता डेटा को एक्सप्लॉइट खुफिया जानकारी से समृद्ध करता है, और प्राथमिकता वाले सुधार के लिए कार्रवाई योग्य जोखिम स्कोरिंग प्रदान करता है।


*** पहले अपलोड पर CVE संवर्धन प्रक्रिया का उपयोग अपलोड प्रक्रिया को धीमा कर सकता है, यह केवल आपके स्कैन से शोषणीय के रूप में चिह्नित अपलोड की गई भेद्यताओं को समृद्ध करने का प्रयास करेगा, लेकिन अपलोड की गई फ़ाइल के आकार के आधार पर समय काफी भिन्न हो सकता है।***
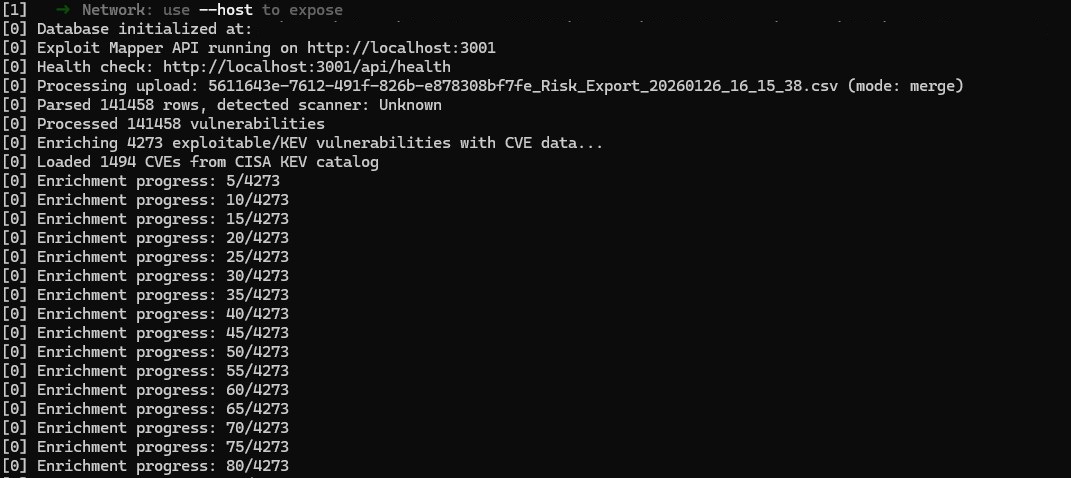
डैशबोर्ड आपकी सुरक्षा स्थिति का एक नज़र में अवलोकन प्रदान करता है:
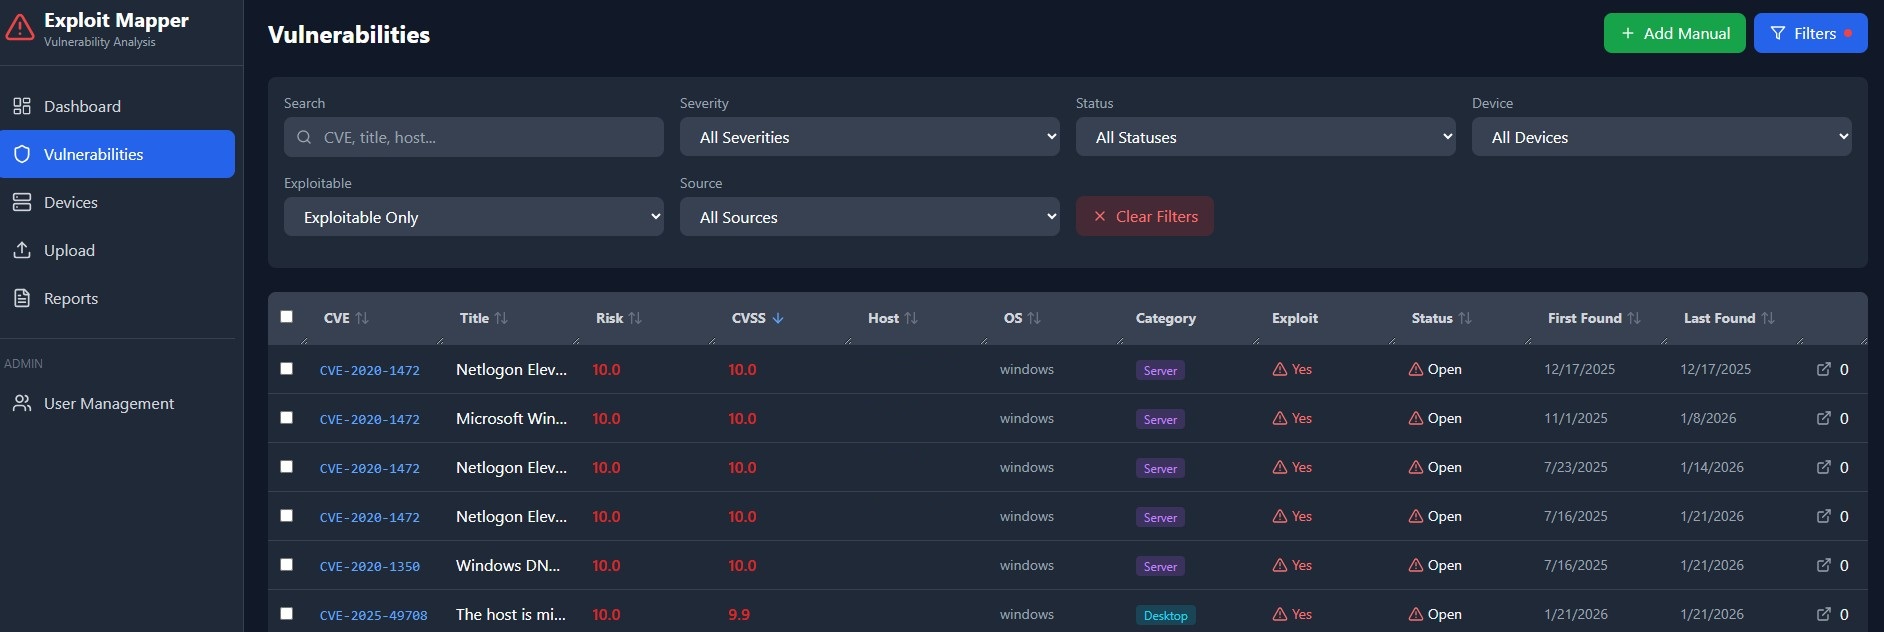
भेद्यताओं को ब्राउज़ करें, फ़िल्टर करें और इसके अनुसार सॉर्ट करें:
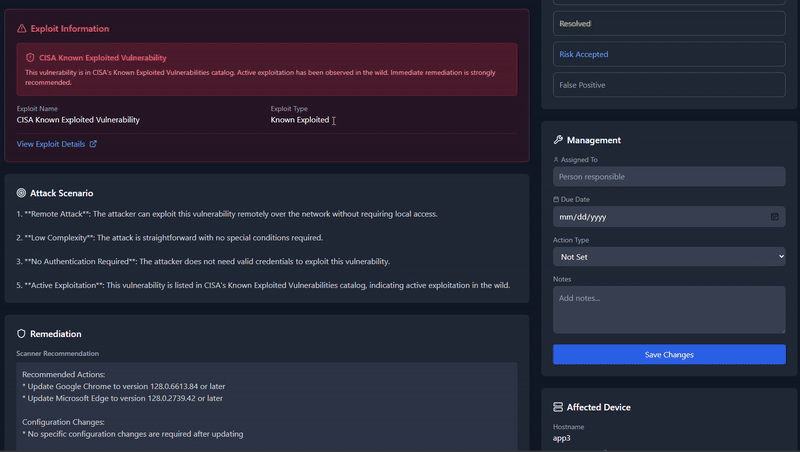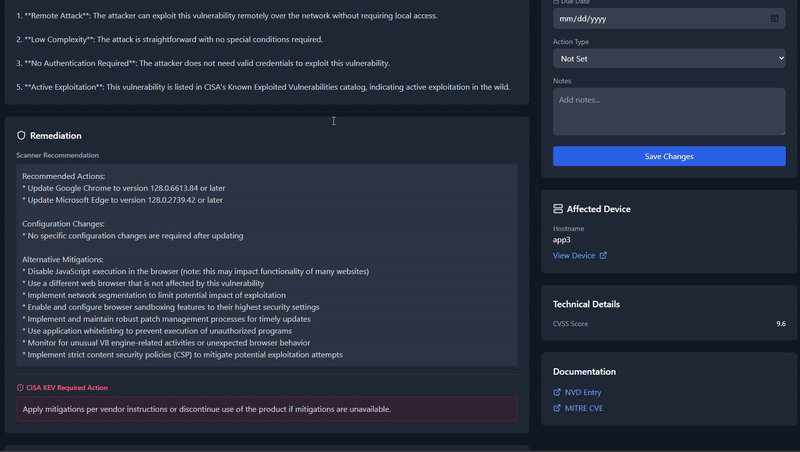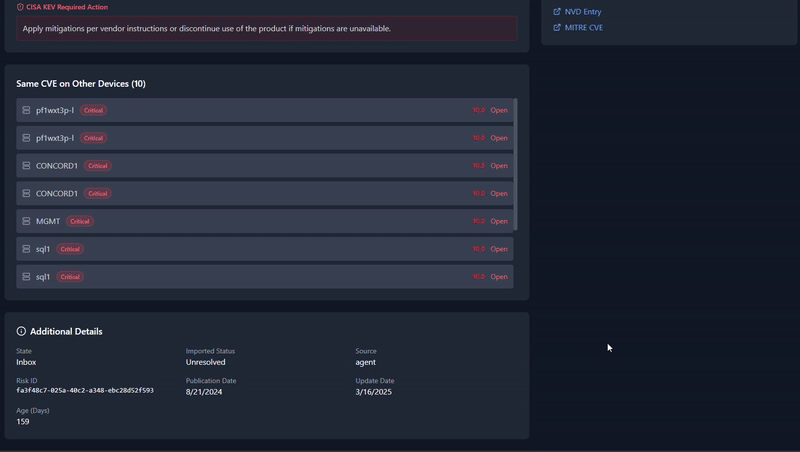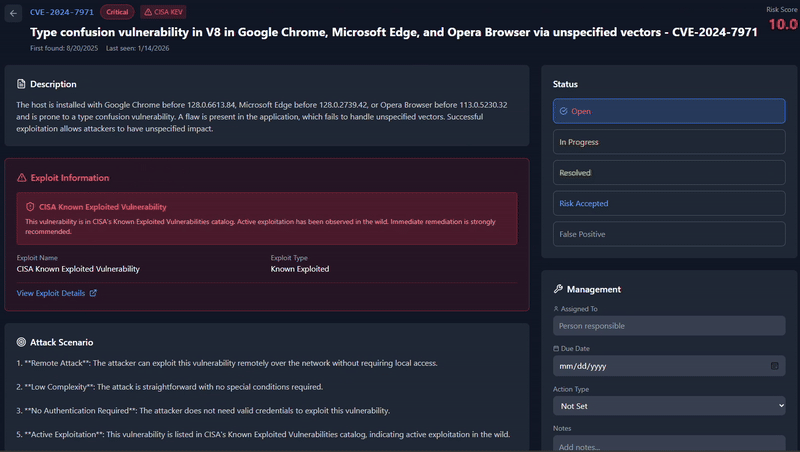
विस्तृत दृश्य जिसमें शामिल हैं:
विकल्प A: इंस्टॉलर का उपयोग करना
node --version
npm --version
विकल्प B: एक स्थिर Node संस्करण का उपयोग करें (अनुशंसित)
nvm install 22.12.0
nvm use 22.12.0
विकल्प C: winget का उपयोग करना (विंडोज पैकेज मैनेजर)
winget install OpenJS.NodeJS.LTS
winget install Git.Git
विकल्प D: Chocolatey का उपयोग करना
choco install nodejs-lts
choco install git
Homebrew का उपयोग करना:
brew install node
brew install git
या इंस्टॉलर डाउनलोड करें https://nodejs.org से
इंस्टॉलेशन सत्यापित करें:
node --version
npm --version
# नवीनतम LTS के लिए NodeSource रिपॉजिटरी का उपयोग करना
curl -fsSL https://deb.nodesource.com/setup_lts.x | sudo -E bash -
sudo apt-get install -y nodejs git

# सत्यापित करें
node --version
npm --version
macOS / लिनक्स:
git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper
विंडोज (कमांड प्रॉम्प्ट):
git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper
विंडोज (PowerShell):
git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper
सभी प्लेटफ़ॉर्म:
npm run install:all
या मैन्युअल रूप से स्थापित करें:
macOS / लिनक्स:
npm install
cd server && npm install
cd ../client && npm install
cd ..
विंडोज (कमांड प्रॉम्प्ट):
npm install
cd server && npm install
cd ..\client && npm install
cd ..
विंडोज (PowerShell):
npm install
cd server; npm install
cd ..\client; npm install
cd ..
नोट (विंडोज): यदि आपको
better-sqlite3के साथ त्रुटियाँ आती हैं, तो आपको विंडोज बिल्ड टूल्स स्थापित करने की आवश्यकता हो सकती है:npm install --global windows-build-toolsया https://visualstudio.microsoft.com/visual-cpp-build-tools/ से "Desktop development with C++" वर्कलोड के साथ विज़ुअल स्टूडियो बिल्ड टूल्स स्थापित करें
डेवलपमेंट मोड (हॉट रीलोड के साथ) — सभी प्लेटफ़ॉर्म:
npm run dev
यह बैकएंड सर्वर (पोर्ट 3000) और फ्रंटएंड डेव सर्वर (पोर्ट 5173) दोनों शुरू करता है।
प्रोडक्शन मोड — सभी प्लेटफ़ॉर्म:
# क्लाइंट बनाएँ
npm run build

# सर्वर प्रारंभ करें
npm start
अपना ब्राउज़र खोलें और नेविगेट करें:
http://localhost:5173http://localhost:3000पहली बार चलाने पर, एक डिफ़ॉल्ट व्यवस्थापक खाता बनाया जाता है:
adminAdmin123!पहले लॉगिन पर आपको यह पासवर्ड बदलने के लिए कहा जाएगा।
exploit-mapper/
├── client/                 # React फ्रंटएंड
│   ├── src/
│   │   ├── components/     # पुन: प्रयोज्य UI घटक
│   │   ├── pages/          # पेज घटक
│   │   └── App.jsx         # मुख्य ऐप घटक
│   ├── package.json
│   └── vite.config.js
├── server/                 # Express बैकएंड
│   ├── src/
│   │   ├── db/             # डेटाबेस स्कीमा और कनेक्शन
│   │   ├── middleware/     # प्रमाणीकरण मिडलवेयर
│   │   ├── routes/         # API रूट्स
│   │   └── services/       # व्यावसायिक तर्क
│   ├── data/               # SQLite डेटाबेस (gitignored)
│   ├── uploads/            # अस्थायी अपलोड भंडारण (gitignored)
│   └── package.json
├── package.json            # स्क्रिप्ट्स के साथ रूट पैकेज
├── .gitignore
├── LICENSE
├── CONTRIBUTING.md
└── README.md
| विधि | एंडपॉइंट | विवरण |
|---|---|---|
POST | /api/auth/login | उपयोगकर्ता लॉगिन |
POST | /api/auth/logout | उपयोगकर्ता लॉगआउट |
GET | /api/auth/me | वर्तमान उपयोगकर्ता प्राप्त करें |
POST | /api/auth/change-password | पासवर्ड बदलें |
| विधि | एंडपॉइंट | विवरण |
|---|---|---|
GET | /api/dashboard/summary | डैशबोर्ड मीट्रिक्स |
GET | /api/dashboard/risk | जोखिम विभाजन |
GET | /api/dashboard/trends | ऐतिहासिक प्रवृत्तियाँ |
GET | /api/dashboard/executive-summary | कार्यकारी सारांश |
