 jrexploit/blackash-cve-2025-61884
CVE-2025-61884 के लिए विस्तृत सारांश और पहचान मार्गदर्शन प्रदान करता है, जो Oracle E-Business Suite Configurator में एक अनप्रमाणित डेटा प्रकटीकरण भेद्यता है, जिसमें स्कैनिंग टेम्पलेट और शमन चरण शामिल हैं।

| फ़ील्ड | विवरण |
|---|
| पहचानकर्ता | CVE-2025-61884 |
| उत्पाद | Oracle E-Business Suite — Oracle Configurator (Runtime UI) |
| प्रभावित संस्करण | 12.2.3 → 12.2.14 |
| हमला वेक्टर | नेटवर्क (HTTP) — बिना प्रमाणीकरण पहुंच |
| प्रभाव | गोपनीयता (अनधिकृत डेटा प्रकटीकरण) |
| CVSSv3.1 आधार स्कोर | 7.5 (उच्च) — AV:N/AC:L/PR:N/UI:N/C:H/I:N/A:N |
| शोषण जटिलता | निम्न / आसानी से शोषण योग्य (कोई प्रमाणीकरण आवश्यक नहीं) |
| विक्रेता स्थिति | सुरक्षा अलर्ट प्रकाशित; विक्रेता पैच/अपडेट उपलब्ध |
| सार्वजनिक शोषण स्थिति | डिटेक्शन टेम्पलेट और स्कैनिंग नियम प्रकाशित; व्यापक रूप से सुलभ हथियारबद्ध शोषण कोड की पुष्टि नहीं हुई (लेकिन नो-ऑथ प्रकृति के कारण जोखिम उच्च है) |
एक बिना प्रमाणीकरण वाला दूरस्थ हमलावर जो HTTP के माध्यम से Oracle Configurator Runtime UI तक पहुंच सकता है, ऐसे अनुरोध तैयार कर सकता है जो UI को कॉन्फ़िगरेशन और व्यावसायिक डेटा लौटाने के लिए मजबूर करते हैं जो संरक्षित होना चाहिए। प्रकटीकरण को ट्रिगर करने के लिए कोई उपयोगकर्ता क्रेडेंशियल आवश्यक नहीं हैं, इसलिए कमजोर घटक का कोई भी नेटवर्क-सुलभ उदाहरण जांचा जा सकता है और संभावित रूप से डेटा निकाला जा सकता है।
नोट: सार्वजनिक विवरण प्राथमिक प्रभाव को गोपनीयता/डेटा प्रकटीकरण के रूप में वर्गीकृत करते हैं। इस सारांश के समय इस CVE से विशेष रूप से जुड़े रिमोट कोड निष्पादन (RCE) या डेटा संशोधन की कोई पुष्टि सार्वजनिक रिपोर्ट नहीं है, लेकिन अकेले डेटा एक्सपोज़र गंभीर है।
| प्रकार | क्या देखना है |
|---|---|
| नेटवर्क | बाहरी IP से Configurator Runtime UI एंडपॉइंट पर अप्रत्याशित बिना प्रमाणीकरण HTTP अनुरोध |
| सर्वर लॉग | पूर्व प्रमाणीकरण टोकन के बिना कॉन्फ़िगरेशन पेज या कॉन्फ़िगरेशन डेटा के बड़े डंप लौटाने वाले अनुरोध |
| स्कैनिंग साक्ष्य | स्वचालित स्कैनर के विशिष्ट दोहराए गए प्रोबिंग पैटर्न (UI पेजों के लिए अनुक्रमिक अनुरोध, समान उपयोगकर्ता एजेंट, तेज़ स्कैनिंग) |
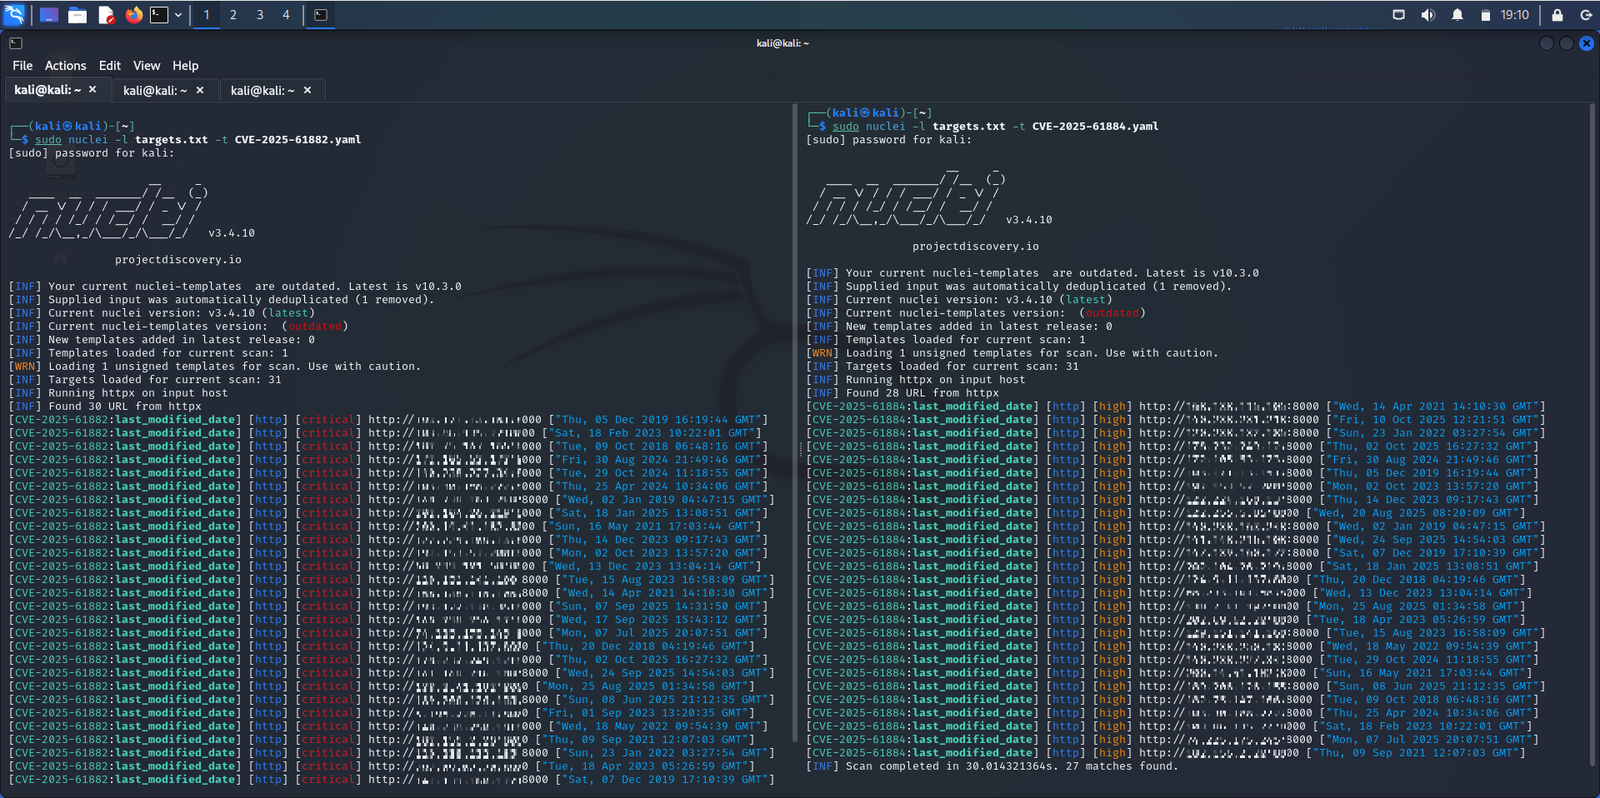
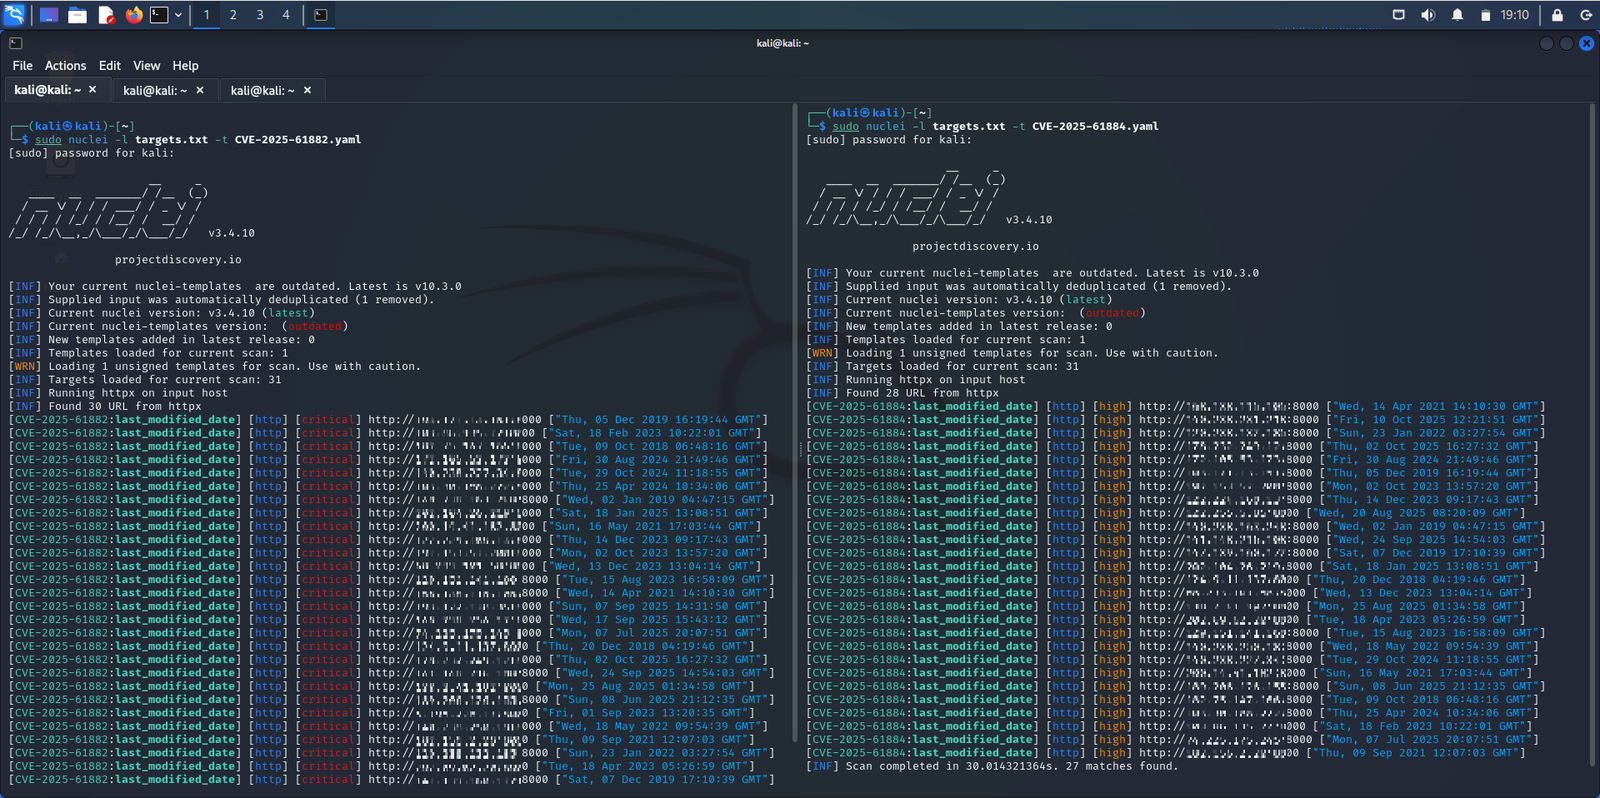
| स्कैनर आउटपुट | Nuclei / अन्य डिटेक्शन टूल परिणाम जो EBS Configurator UI प्रतिक्रियाओं की उपस्थिति को ध्वजांकित करते हैं |
तत्काल (उच्चतम प्राथमिकता)
यदि आप तुरंत पैच नहीं कर सकते 2. नेटवर्क एक्सेस ब्लॉक करें अविश्वसनीय नेटवर्क से Oracle Configurator Runtime UI तक — फ़ायरवॉल, ACL, या नेटवर्क सेगमेंटेशन का उपयोग करके विश्वसनीय एडमिन IP या केवल VPN तक पहुंच प्रतिबंधित करें। 3. एंडपॉइंट को WAF के पीछे रखें और Configurator UI पथों पर संदिग्ध बिना प्रमाणीकरण अनुरोधों को छोड़ने या चुनौती देने के लिए नियम जोड़ें। 4. Runtime UI अक्षम करें यदि आपके वातावरण में इसकी आवश्यकता नहीं है, या जहां संभव हो Configurator घटक को हटाएं/अनइंस्टॉल करें।
निगरानी और सत्यापन 5. स्कैन करें अपने परिधि और DMZ को अद्यतन डिटेक्शन टेम्पलेट के साथ उजागर एंडपॉइंट की पहचान करने के लिए। 6. लॉगिंग और अलर्टिंग बढ़ाएं EBS वेब एंडपॉइंट पर; पिछले बिना प्रमाणीकरण एक्सेस और बड़े डेटा प्रतिक्रियाओं की खोज करें। 7. पैचिंग के बाद पुनः स्कैन करें उपचार को मान्य करने के लिए और कमजोर विंडो में गतिविधि के लिए लॉग की समीक्षा करें।
घटना के बाद की सावधानियां 8. किसी भी क्रेडेंशियल या रहस्य को घुमाएं जो उजागर कॉन्फ़िगरेशन आइटम में संग्रहीत हो सकते हैं, अत्यधिक सावधानी के रूप में। 9. निष्कर्ष दस्तावेज करें और अपनी घटना प्रतिक्रिया प्लेबुक का पालन करें यदि कोई डेटा एक्सपोज़र पुष्टि होती है।
आप कौन सा चाहेंगे? ✨
