
 jovanbulck/sgx-step
एन्क्लेव निष्पादन पर सटीक नियंत्रण के लिए एक व्यावहारिक हमला ढांचा


SGX-Step एक ओपन-सोर्स फ्रेमवर्क है जो सामान्य रूप से Intel x86 प्रोसेसरों पर और विशेष रूप से Intel SGX प्लेटफ़ॉर्म पर साइड-चैनल आक्रमण अनुसंधान को सुविधाजनक बनाने के लिए है। SGX-Step में एक विरोधी Linux कर्नेल ड्राइवर और एक छोटी यूज़र-स्पेस ऑपरेटिंग सिस्टम लाइब्रेरी शामिल है जो उपयोगकर्ता स्थान से पूरी तरह से अविश्वसनीय पेज टेबल प्रविष्टियों और/या x86 APIC टाइमर इंटरप्ट्स को कॉन्फ़िगर करने की अनुमति देती है। SGX-Step का उपयोग हमारे स्वयं के अनुसंधान में, साथ ही स्वतंत्र शोधकर्ताओं द्वारा, कई नए और बेहतर एन्क्लेव्ड निष्पादन आक्रमणों को सक्षम करने के लिए किया गया है जो अधिकतम अस्थायी रिज़ॉल्यूशन पर साइड-चैनल अवलोकन एकत्र करते हैं (अर्थात, शिकार एन्क्लेव को प्रत्येक एकल निर्देश के बाद बाधित करके)।
लाइसेंस। SGX-Step मुक्त सॉफ़्टवेयर है, जो GPLv3 के अंतर्गत लाइसेंस प्राप्त है। SGX-Step लोगो Eadweard Muybridge की प्रतिष्ठित सार्वजनिक डोमेन "Sallie Gardner at a Gallop" फोटो श्रृंखला से व्युत्पन्न है, जो हमारे एन्क्लेव सिंगल-स्टेपिंग लक्ष्य की तरह, सरपट दौड़ते घोड़े की गतिशीलता को व्यक्तिगत फोटो फ्रेमों की एक श्रृंखला में तोड़कर समग्र घोड़े की चाल के गुणों को प्रकट करती है।
| SGX-Step रिलीज़ | चेंजलॉग विशेषताएँ |
|---|---|
| v1.5.0 | स्थिरीकरण सुधार (KPTI, कर्नेल ISR मैपिंग); (प्रयोगात्मक) Gramine पोर्ट; IPI समर्थन। |
| v1.4.0 | विशेषाधिकार प्राप्त इंटरप्ट/कॉल गेट्स (Plundervolt)। |
| v1.3.0 | क्षणिक-निष्पादन समर्थन (Foreshadow)। |
| v1.2.0 | यूज़र-स्पेस इंटरप्ट हैंडलिंग और नियतात्मक ज़ीरो-स्टेप फ़िल्टरिंग (Nemesis)। |
| v1.1.0 | IA32 समर्थन। |
| v1.0.0 | यूज़र-स्पेस पेज टेबल हेरफेर और APIC टाइमर सिंगल-स्टेपिंग। |
प्रकाशन। SGX-Step का उपयोग कई स्वतंत्र अनुसंधान समूहों द्वारा किया गया है और इसने उच्च-रिज़ॉल्यूशन SGX आक्रमणों की एक नई श्रृंखला को सक्षम किया है। SGX-Step का उपयोग करने वाली ज्ञात परियोजनाओं की पूरी अद्यतित सूची इस README के नीचे शामिल है। मूल पेपर की एक प्रति यहाँ उपलब्ध है।
@inproceedings{vanbulck2017sgxstep,
    title     = {{SGX-Step}: A Practical Attack Framework for Precise Enclave Execution Control},
    author    = {Van Bulck, Jo and Piessens, Frank and Strackx, Raoul},
    booktitle = {2nd Workshop on System Software for Trusted Execution {(SysTEX)}},
    publisher = {{ACM}},
    pages     = {4:1--4:6},
    month     = Oct,
    year      = 2017,
}
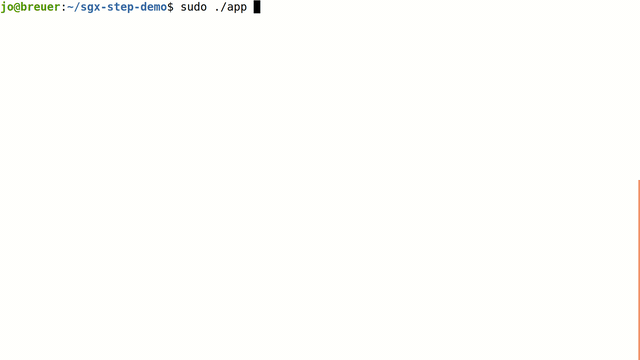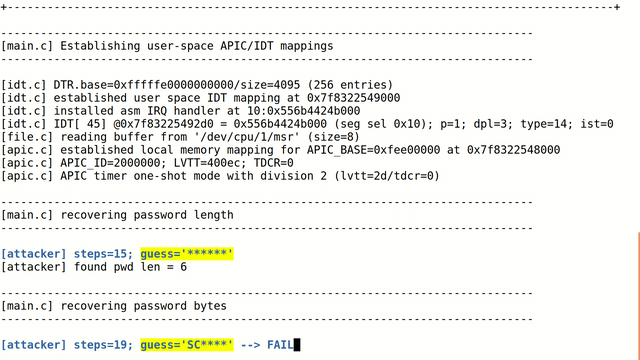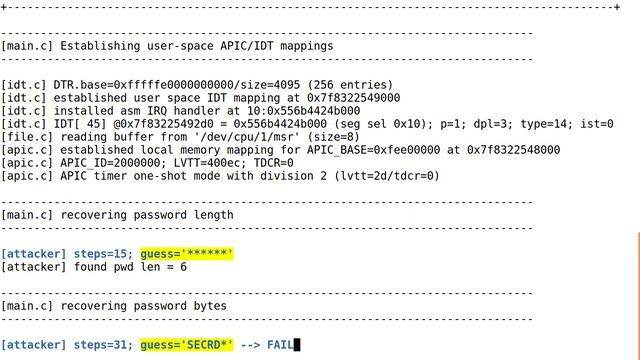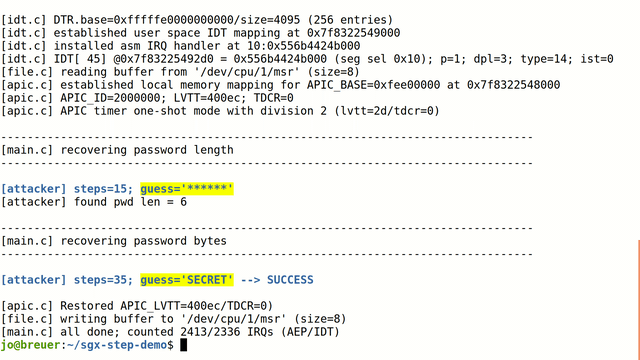
डेमो। app/memcmp निर्देशिका में एक छोटा डेमो एप्लिकेशन है जो
एक नमूना एन्क्लेव को सिंगल-स्टेप करके SGX-Step हमलों की शक्ति को दर्शाता है,
जिसमें सूक्ष्म, गैर-स्थिर-समय memcmp पासवर्ड तुलना तर्क शामिल है।
पारंपरिक, कुख्यात रूप से शोरगुल वाले टाइमिंग हमलों के विपरीत, SGX-Step
पासवर्ड को रैखिक समय में नियतात्मक रूप से अक्षर-दर-अक्षर ब्रूट-फोर्स कर सकता है:
SGX-Step के डिज़ाइन के लिए महत्वपूर्ण, पिछले एन्क्लेव प्रीएम्प्शन प्रस्तावों के विपरीत, पेज टेबल प्रविष्टियों को धारण करने वाले भौतिक मेमोरी स्थानों के लिए उपयोगकर्ता-स्थान वर्चुअल मेमोरी मैपिंग का निर्माण है, साथ ही स्थानीय APIC मेमोरी-मैप्ड I/O कॉन्फ़िगरेशन रजिस्टर और x86 इंटरप्ट डिस्क्रिप्टर टेबल (IDT) के लिए भी। यह एक अविश्वसनीय, हमलावर-नियंत्रित होस्ट प्रक्रिया को आसानी से (i) एन्क्लेव पेज टेबल प्रविष्टियों को ट्रैक या संशोधित करने, (ii) APIC टाइमर वन-शॉट/आवधिक इंटरप्ट स्रोत को कॉन्फ़िगर करने, (iii) इंटर-प्रोसेसर इंटरप्ट्स को ट्रिगर करने, और (iv) कस्टम इंटरप्ट हैंडलर को पूरी तरह से उपयोगकर्ता स्थान के भीतर पंजीकृत करने की अनुमति देता है।
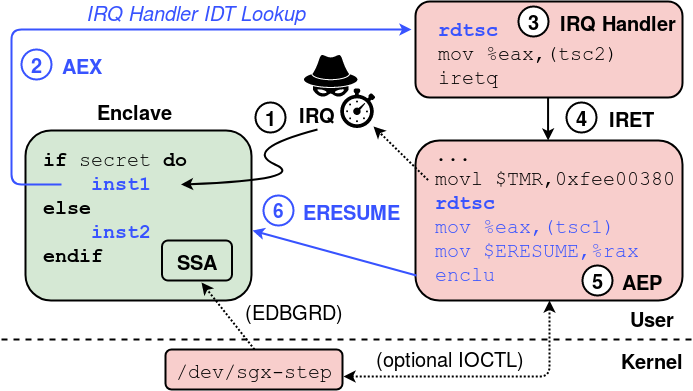
उपरोक्त चित्र हमारे फ्रेमवर्क के माध्यम से SGX एन्क्लेव को बाधित करने और फिर से शुरू करने के दौरान हार्डवेयर और सॉफ़्टवेयर चरणों के अनुक्रम को सारांशित करता है।
/proc/self/mem इंटरफ़ेस और EDBGRD निर्देश का उपयोग करके)।ERESUME निष्पादित करने से ठीक पहले, प्रारंभिक-गणना मेमोरी-मैप्ड I/O रजिस्टर में लिखकर
अगले इंटरप्ट के लिए स्थानीय APIC टाइमर को कॉन्फ़िगर करते हैं।यह रिपॉज़िटरी निम्नानुसार व्यवस्थित है:
.
├── app        -- Collection of sample client applications using SGX-Step to
│                 attack different victim enclave scenarios.
├── doc        -- Papers and reference material.
├── kernel     -- Minimal dynamically loadable Linux kernel driver to export
│                 physical memory to user space and bootstrap `libsgxstep`.
├── libsgxstep -- Small user-space operating system library that implements the
│                 actual SGX-Step functionality, including x86 page-table and
│                 APIC timer manipulations.
└── sdk        -- Bindings to use SGX-Step with different SGX SDKs and libOSs.
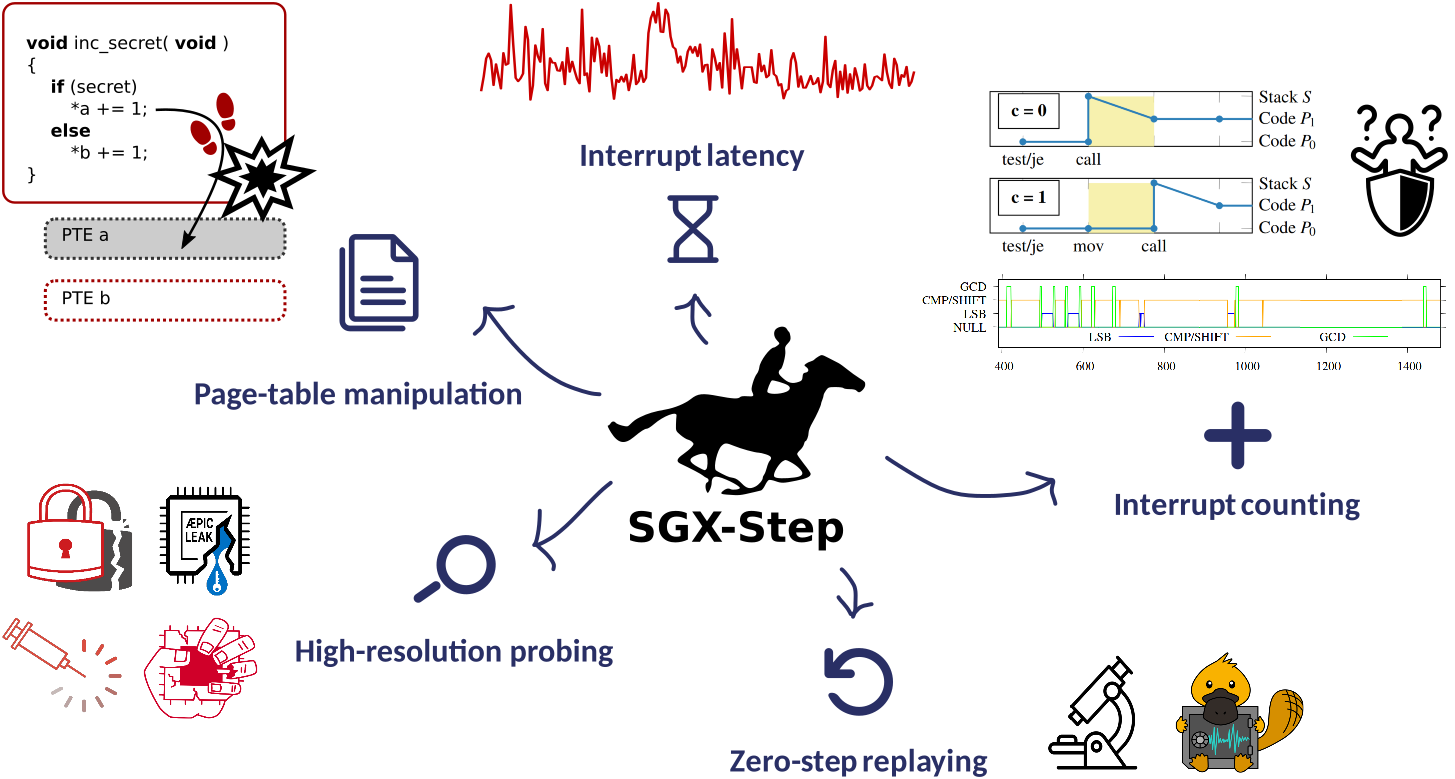
SGX-Step एक सार्वभौमिक निष्पादन नियंत्रण फ्रेमवर्क है जो विक्टिम एन्क्लेव निर्देशों को मनमाने हमलावर कोड के साथ सटीक रूप से इंटरलीव करने में सक्षम बनाता है। SGX-Step फ्रेमवर्क के कुछ मुख्य उपयोग के मामलों को नीचे दिए गए चित्र में संक्षेपित किया गया है (SGX-Step का उपयोग करने वाले प्रकाशनों की अद्यतन सूची के लिए इस README के नीचे भी देखें)।
SGX-Step के लिए एक SGX-सक्षम Intel प्रोसेसर, और एक ऑफ-द-शेल्फ Linux कर्नेल आवश्यक है। हमारा मूल मूल्यांकन i7-6500U/6700 CPUs पर किया गया था, जो Ubuntu 18.04 के साथ स्टॉक Linux 4.15.0 कर्नेल पर चल रहा था। अधिक हाल के Linux कर्नेल और डिस्ट्रीब्यूशन भी समर्थित हैं। हम नीचे Linux कर्नेल पैरामीटर का सारांश देते हैं।






