joelgmsec/invoke-dnsteal
DNS डेटा निकासी उपकरण जो UDP/TCP पर पेलोड भेजता है, जिसमें कॉन्फ़िगरेबल क्वेरी आकार, रैंडम विलंब और रैंडम डोमेन होते हैं ताकि रेड टीम ऑपरेशन के दौरान पहचान से बचा जा सके।

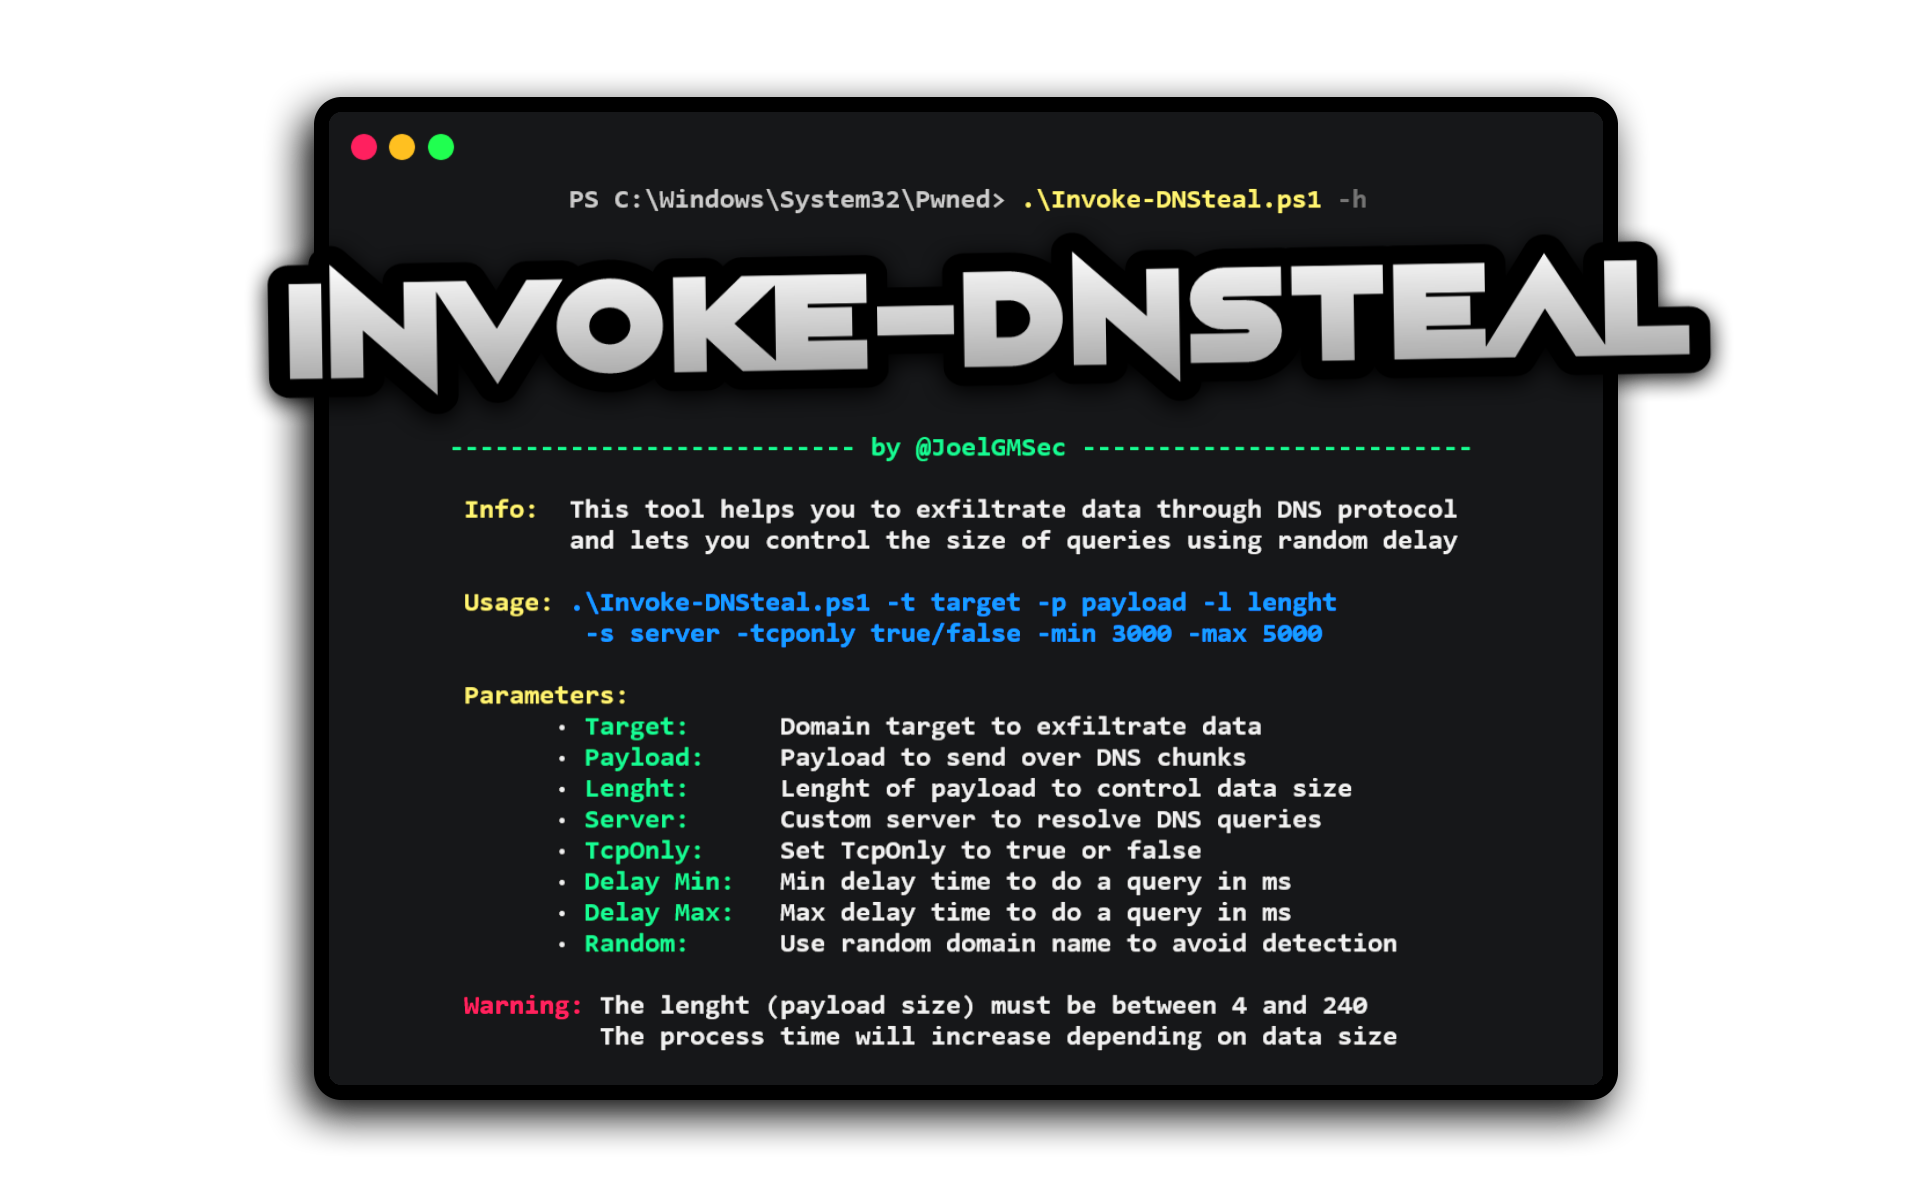
Invoke-DNSteal एक सरल और अनुकूलन योग्य DNS डेटा एक्सफ़िल्ट्रेटर है।
यह उपकरण आपको UDP और TCP पर DNS प्रोटोकॉल के माध्यम से डेटा एक्सफ़िल्ट्रेट करने में मदद करता है, और आपको रैंडम विलंब का उपयोग करके क्वेरी के आकार को नियंत्रित करने देता है। इसके अलावा, यह आपको आपकी प्रत्येक क्वेरी में रैंडम डोमेन का उपयोग करके डिटेक्शन से बचने की अनुमति देता है और आप इसका उपयोग जानकारी को स्थानीय और दूरस्थ रूप से स्थानांतरित करने के लिए कर सकते हैं।
पूर्ण रिपॉजिटरी को क्लोन करने या ज़िप फ़ाइल डाउनलोड करने की अनुशंसा की जाती है। आप निम्न कमांड चलाकर ऐसा कर सकते हैं:
git clone https://github.com/JoelGMSec/Invoke-DNSteal.git
.\Invoke-DNSteal.ps1 -h

  ___                 _              ____  _   _ ____  _             _
 |_ _|_ __ _   __ __ | | __ __      |  _ \| \ | / ___|| |__ __  __ _| |
  | || '_ \ \ / / _ \| |/ / _ \_____| | | |  \| \___ \| __/ _ \/ _' | |
  | || | | \ V / (_) |   <  __/_____| |_| | |\  |___) | ||  __/ (_| | |
 |___|_| |_|\_/ \___/|_|\_\___|     |____/|_| \_|____/ \__\___|\__,_|_|

  --------------------------- by @JoelGMSec --------------------------

 Info:  This tool helps you to exfiltrate data through DNS protocol
        and lets you control the size of queries using random delay

 Usage: .\Invoke-DNSteal.ps1 -t target -p payload -l length
         -s server -tcponly true/false -min 3000 -max 5000

 Parameters:
       · Target:      Domain target to exfiltrate data
       · Payload:     Payload to send over DNS chunks
       · Length:      Length of payload to control data size
       · Server:      Custom server to resolve DNS queries
       · TcpOnly:     Set TcpOnly to true or false
       · Delay Min:   Min delay time to do a query in ms
       · Delay Max:   Max delay time to do a query in ms
       · Random:      Use random domain name to avoid detection

 Warning: The length (payload size) must be between 4 and 240
          The process time will increase depending on data size
https://darkbyte.net/exfiltrando-informacion-por-dns-con-invoke-dnsteal
यह प्रोजेक्ट GNU 3.0 लाइसेंस के तहत लाइसेंस प्राप्त है - अधिक जानकारी के लिए LICENSE फ़ाइल देखें।
यह स्क्रिप्ट Joel Gámez Molina // @JoelGMSec द्वारा शुरू से बनाई और डिज़ाइन की गई है।
DNS over TCP कार्यान्वयन और कुछ सामान्य Python कोड के लिए @3v4si0n का विशेष धन्यवाद।
यह सॉफ़्टवेयर किसी भी प्रकार की गारंटी प्रदान नहीं करता है। इसका उपयोग विशेष रूप से शैक्षिक वातावरण और/या ग्राहक की संगत सहमति के साथ सुरक्षा ऑडिट के लिए है। मैं इसके दुरुपयोग या इसके कारण होने वाली किसी भी संभावित क्षति के लिए जिम्मेदार नहीं हूँ।
अधिक जानकारी के लिए, आप मुझे Twitter पर @JoelGMSec और मेरे ब्लॉग darkbyte.net पर पा सकते हैं।
आप मेरे काम का समर्थन कर सकते हैं मुझे एक कॉफी खरीदकर: