
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Awesome-MoAI-Security — मोबाइल ऑन-डिवाइस AI सिस्टम के लिए आक्रमण और रक्षा अनुसंधान की सुव्यवस्थित पठन सूची और वर्गीकरण, जिसमें एडवर्सेरियल, बैकडोर, मॉडल चोरी, और ऊर्जा-विलंबता आक्रमण शामिल हैं, साथ ही अस्पष्टीकरण, TEE, और वॉटरमार्किंग रक्षा तकनीकें शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/jinxhy/awesome-moai-security
एंड्रॉइड सुरक्षाआईओएस सुरक्षारिवर्स इंजीनियरिंगस्टेग्नोग्राफीमोबाइल सुरक्षाहार्डवेयर सुरक्षामशीन लर्निंगपेपर और शोधलर्निंग और शिक्षा

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
चयनित संसाधन
AI सुरक्षा
प्रतिकूल हमला
GitHubjinxhy/awesome-moai-security

Awesome-MoAI-Security

मोबाइल ऑन-डिवाइस AI सिस्टम के लिए आक्रमण और रक्षा अनुसंधान की सुव्यवस्थित पठन सूची और वर्गीकरण, जिसमें एडवर्सेरियल, बैकडोर, मॉडल चोरी, और ऊर्जा-विलंबता आक्रमण शामिल हैं, साथ ही अस्पष्टीकरण, TEE, और वॉटरमार्किंग रक्षा तकनीकें शामिल हैं।

रिपॉजिटरी देखें
2371 महीना पहलेअभी तक समीक्षित नहीं

Awesome Mobile On-Device AI Security

SoK: Attack and Defense Landscape of Mobile On-device AI Systems

मोबाइल ऑन-डिवाइस AI सिस्टम LiteRT/TFLite, Core ML, ExecuTorch, ONNX जैसे ML फ्रेमवर्क और हार्डवेयर-समर्थित एक्सेलेरेटर के माध्यम से AI मॉडल को स्थानीय रूप से निष्पादित करते हैं। यह रिपॉजिटरी ऐसी प्रणालियों को समझने और सुरक्षित करने के लिए आवश्यक सुरक्षा अनुसंधान को ट्रैक करती है, क्योंकि ऑन-डिवाइस मॉडल का स्थानीय भंडारण नए सुरक्षा जोखिम पैदा करता है।
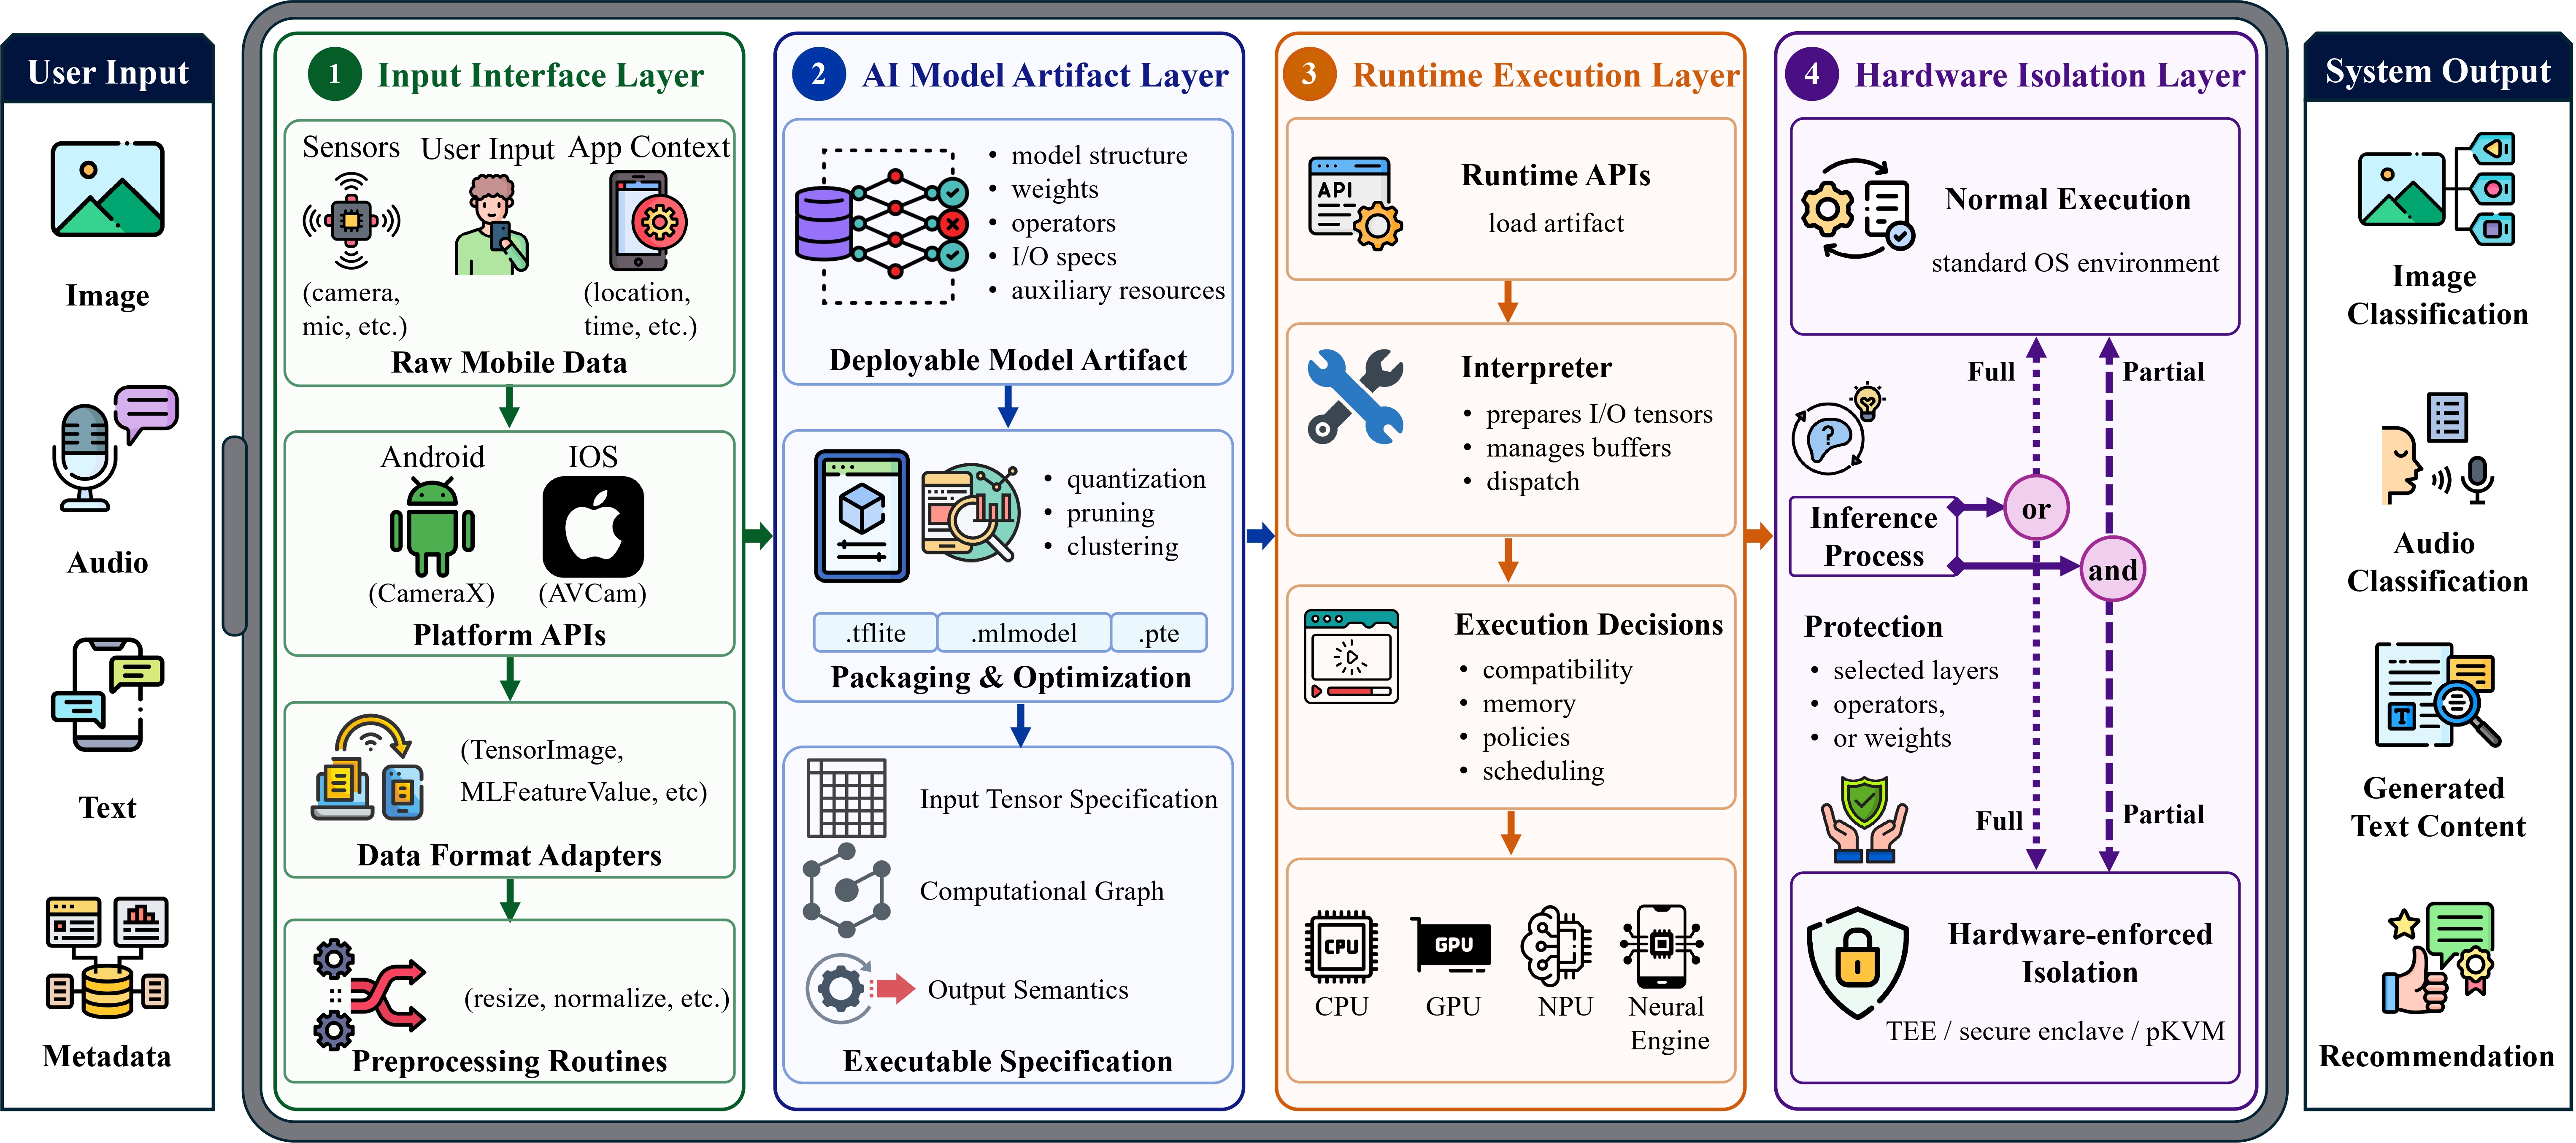
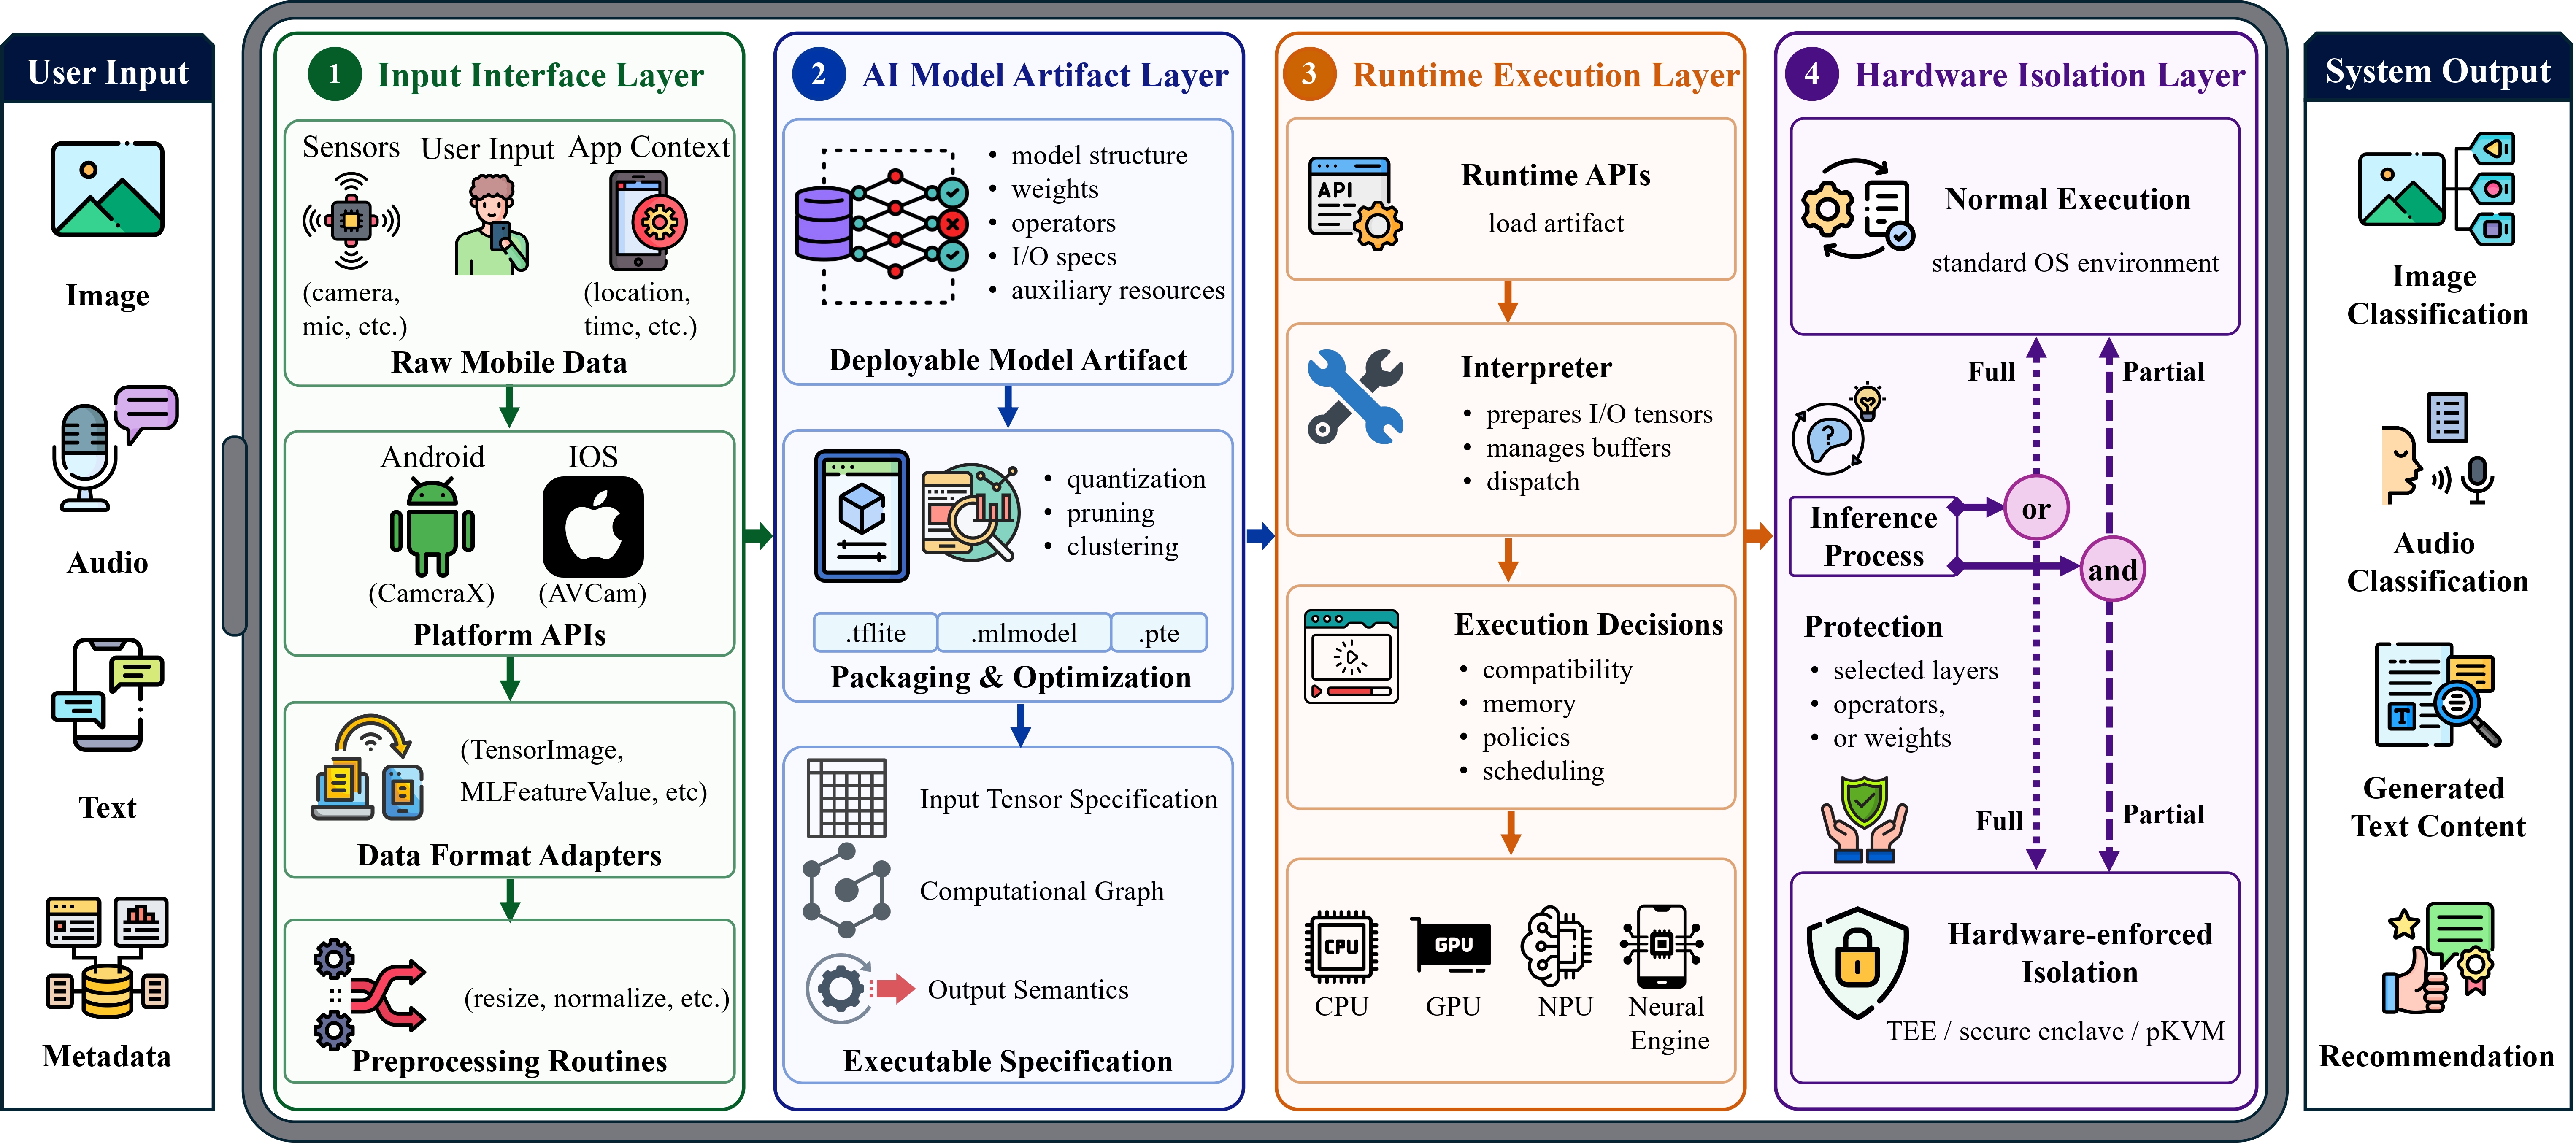
Overview of a Mobile On-Device AI system

Overview of a Mobile On-Device AI system

सामग्री

  • रीडिंग रोडमैप
  • एक नज़र में वर्गीकरण
  • क्रॉस-पिलर सुरक्षा विश्लेषण
  • MoAI सिस्टम पर हमले
    • एडवर्सेरियल हमले
      • मॉडल समानता का शोषण
      • ग्रेडिएंट पुनर्निर्माण
      • प्रीप्रोसेसिंग हेरफेर
    • बैकडोर हमले
      • पेलोड इंजेक्शन
      • मॉडल क्वांटाइज़ेशन
      • इमेज स्टेग्नोग्राफी
    • एडवर्सेरियल वेट हमले
    • मॉडल चोरी के हमले
      • स्टैटिक विश्लेषण
      • डायनामिक विश्लेषण
      • साइड चैनल
    • ऊर्जा-विलंबता हमले
  • MoAI सिस्टम के लिए सुरक्षा उपाय
    • मॉडल अस्पष्टीकरण
      • सॉफ्टवेयर-स्तरीय छुपाव
      • हार्डवेयर-स्तरीय छुपाव
    • मॉडल प्राधिकरण
    • विश्वसनीय निष्पादन वातावरण
      • मोनोलिथिक निष्पादन
      • विभाजित निष्पादन
      • अस्पष्ट ऑफलोडिंग
    • मॉडल वॉटरमार्किंग
  • खुली समस्याएँ
  • उभरती दिशाएँ

रीडिंग रोडमैप

MoAI सुरक्षा में नए हैं? यहाँ से शुरू करें:

  1. पारिस्थितिकी तंत्र को समझें। Android/iOS ऐप्स में डीप लर्निंग ऐप्स और ऑन-डिवाइस मॉडल पर अनुभवजन्य अध्ययन पढ़ें।
  2. मुख्य जोखिम सीखें। मॉडल निष्कर्षण और मॉडल सुरक्षा पेपर का अध्ययन करें, क्योंकि स्थानीय मॉडल निवास MoAI सिस्टम में केंद्रीय सुरक्षा बदलाव है।
  3. हमले की सतहों को समझें। अध्ययन करें कि MoAI हमले इनपुट इंटरफेस, मॉडल आर्टिफैक्ट्स, रनटाइम निष्पादन और हार्डवेयर-समर्थित वातावरण में कैसे उत्पन्न होते हैं।
  4. सुरक्षा उपायों को सतहों से जोड़ें। जांचें कि MoAI सुरक्षा उपाय इन सतहों को पूर्व-तैनाती, रनटाइम निष्पादन और पोस्ट-तैनाती चरणों में कैसे सुरक्षित करते हैं।
  5. आगे देखें। ऑन-डिवाइस प्रशिक्षण, ऑन-डिवाइस GenAI और एजेंटिक MoAI सिस्टम में नई सुरक्षा चुनौतियों का अन्वेषण करें।
A minimal first-week reading path for newcomers to MOAI security.


•  A First Look at Deep Learning Apps on Smartphones
•  A First Look at On-device Models in iOS Apps


•  Mind Your Weight(s): A Large-scale Study on Insufficient ML Model Protection in Mobile Apps


•  Robustness of On-device Models: Adversarial Attack to Deep Learning Models on Android Apps
•  DeepPayload: Black-box Backdoor Attack on Deep Learning Models through Neural Payload Injection
•  Typhon Unleashed: Practical Adversarial Weight Attacks Against On-Device Deep Learning Models
•  Energy-Latency Attacks to On-Device Neural Networks via Sponge Poisoning


•  ModelObfuscator: Obfuscating Model Information to Protect Deployed ML-based Systems
•  ShadowNet: A Secure and Efficient On-device Model Inference System
•  THEMIS: Towards Practical IP Protection for Post-Deployment On-Device DL Models

एक नज़र में वर्गीकरण

MoAI सुरक्षा स्तंभयह क्या सुरक्षित करता हैप्रतिनिधि हमलेप्रतिनिधि सुरक्षा उपाय
उपयोगकर्ता-नियंत्रित इनपुट अखंडताउपयोगकर्ता इनपुट की एंड-टू-एंड अखंडता, मोबाइल डेटा अधिग्रहण से मॉडल-इनपुट हैंडऑफ तकएडवर्सेरियल हमले, बैकडोर हमले, ऊर्जा-विलंबता हमले-
डिवाइस-निवासी मॉडल सुरक्षातैनात मॉडल आर्टिफैक्ट्स और सभी पोस्ट-तैनाती रूप जिनमें मॉडल डिवाइस पर संग्रहीत, लोड, रूपांतरित या भौतिक रूप से प्रस्तुत किए जाते हैंएडवर्सेरियल हमले, बैकडोर हमले, एडवर्सेरियल वेट हमले, मॉडल चोरी के हमले, ऊर्जा-विलंबता हमलेमॉडल अस्पष्टीकरण, मॉडल प्राधिकरण, TEE, मॉडल वॉटरमार्किंग
डिवाइस-मूल वातावरण संयममोबाइल OS, AI रनटाइम, मेमोरी सबसिस्टम और हार्डवेयर-समर्थित निष्पादन वातावरण में संवेदनशील अनुमान गणना और रनटाइम अवस्थाएँमॉडल चोरी के हमले, ऊर्जा-विलंबता हमलेमॉडल अस्पष्टीकरण, TEE

क्रॉस-पिलर सुरक्षा विश्लेषण

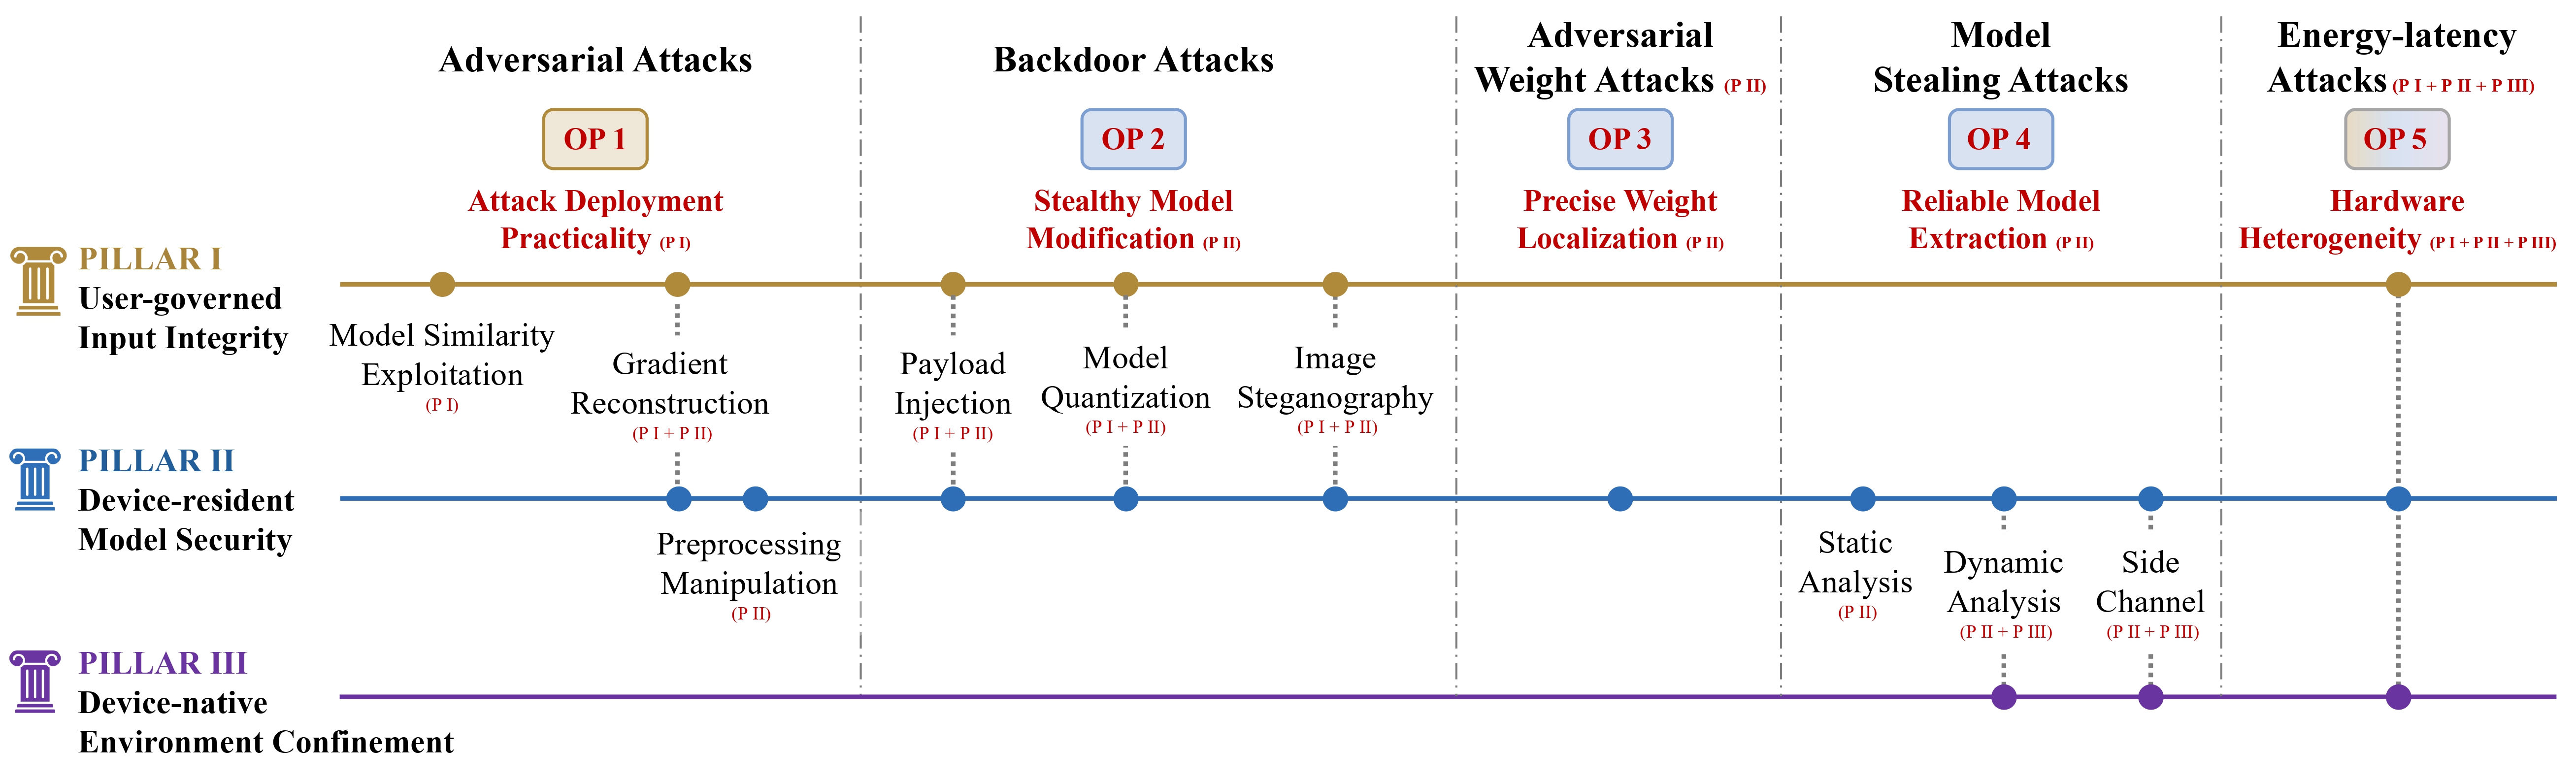
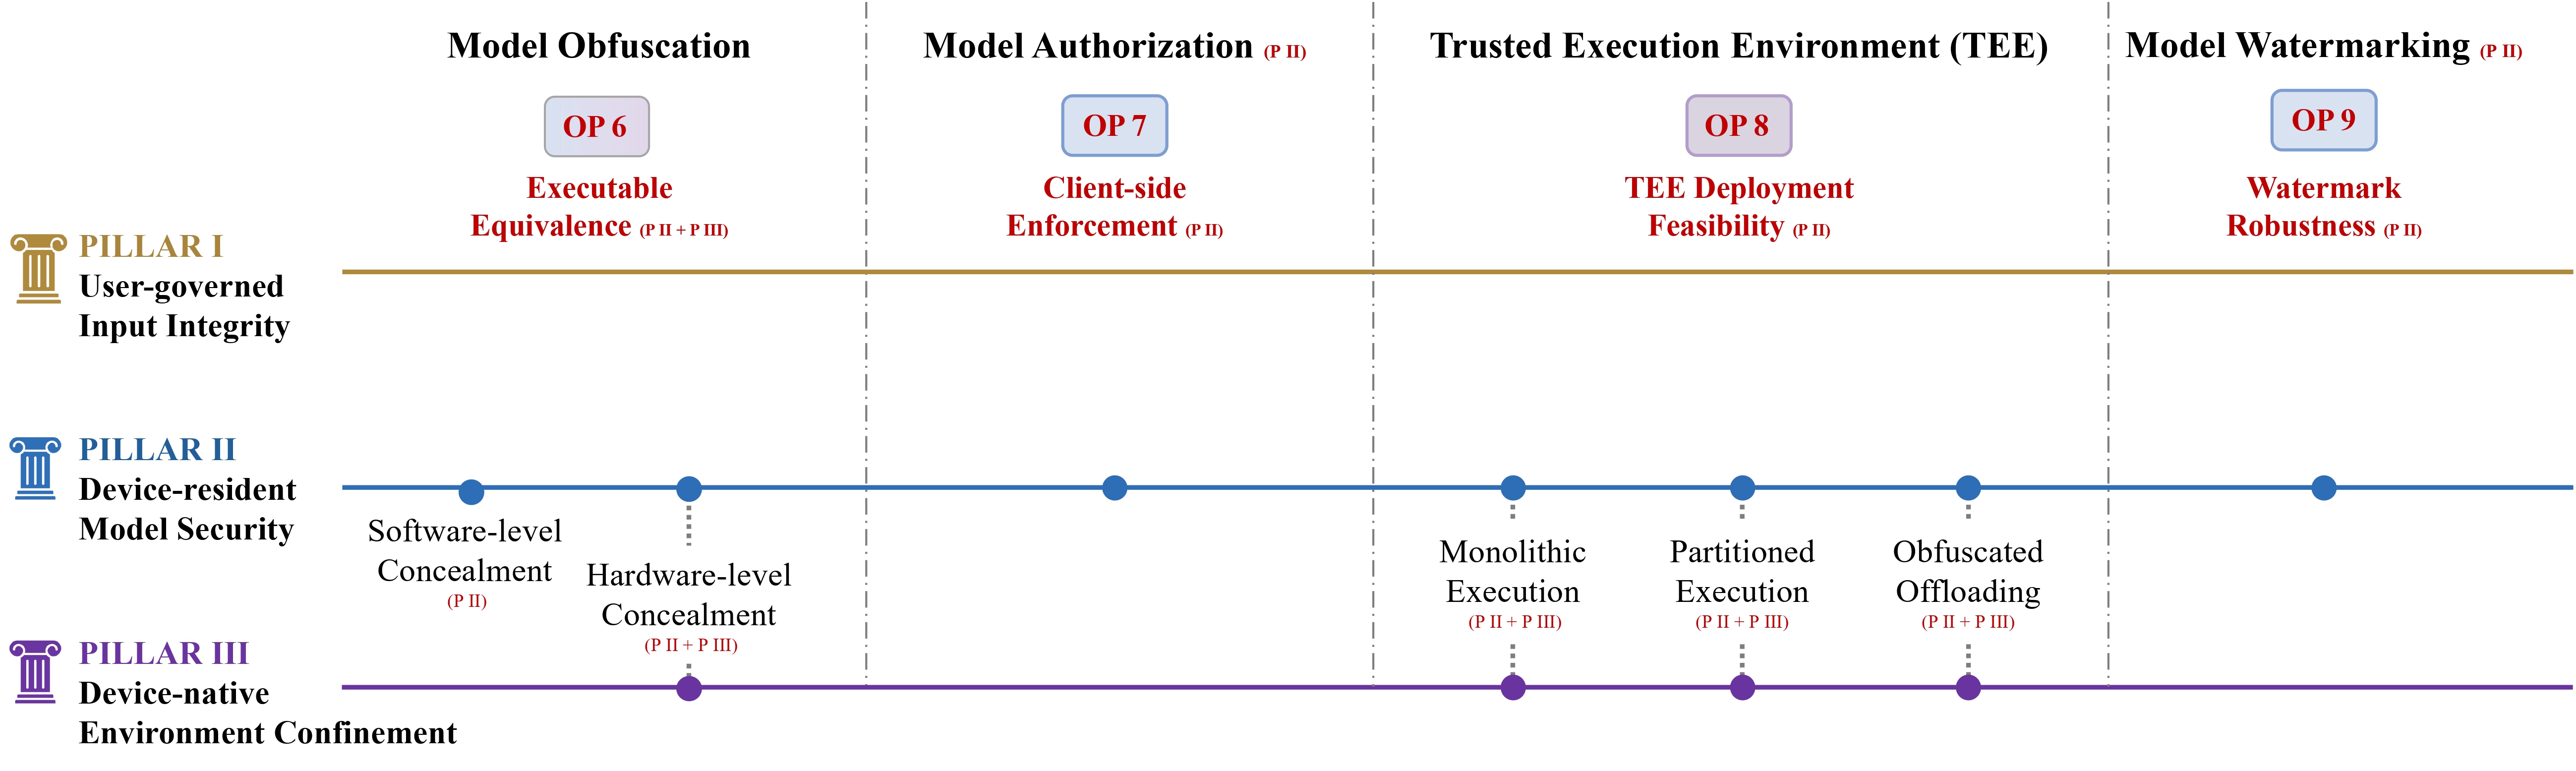
Cross-pillar security analysis of attacks and open problems in MoAI systems. Cross-pillar security analysis of defenses and open problems in MoAI systems.

MoAI सिस्टम पर हमले

मॉडल समानता का शोषण

टूल डाउनलोड करें