
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Horn3t — माउस के एक क्लिक पर शक्तिशाली विज़ुअल सबडोमेन एनुमरेशन | Kitploit

उपकरण/GitHubGitHub/janniskirschner/horn3t
टोहीजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंगसबडोमेन एनुमरेशन
GitHubjanniskirschner/horn3t

Horn3t

माउस के एक क्लिक पर शक्तिशाली विज़ुअल सबडोमेन एनुमरेशन

रिपॉजिटरी देखें
13826367 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Horn3t 🐝 - बेहतर सबडोमेन रिकॉनिसेंस

logo
  • रिकॉन करें अपने लक्ष्यों को तेज़ गति से
  • बढ़ाएँ अपनी उत्पादकता दिलचस्प दिखने वाली साइटों पर ध्यान केंद्रित करके
  • गणना करें महत्वपूर्ण साइटों की तुरंत
  • डंक मारें अपने लक्ष्य को

Horn3t आपका नंबर 1 टूल है जो सबडोमेन को दृश्य रूप से खोजने के लिए है।
महान Sublist3r फ्रेमवर्क (या आपके पसंदीदा फ्रेमवर्क के साथ विस्तार योग्य) पर निर्मित, यह सबडोमेन खोजता है और शानदार चित्र पूर्वावलोकन उत्पन्न करता है। http स्थिति कोड के साथ अपने लक्ष्य का त्वरित अवलोकन प्राप्त करें, कस्टम पाए गए सबडोमेन जोड़ें और एक क्लिक से मिले URL तक सीधे पहुँचें।
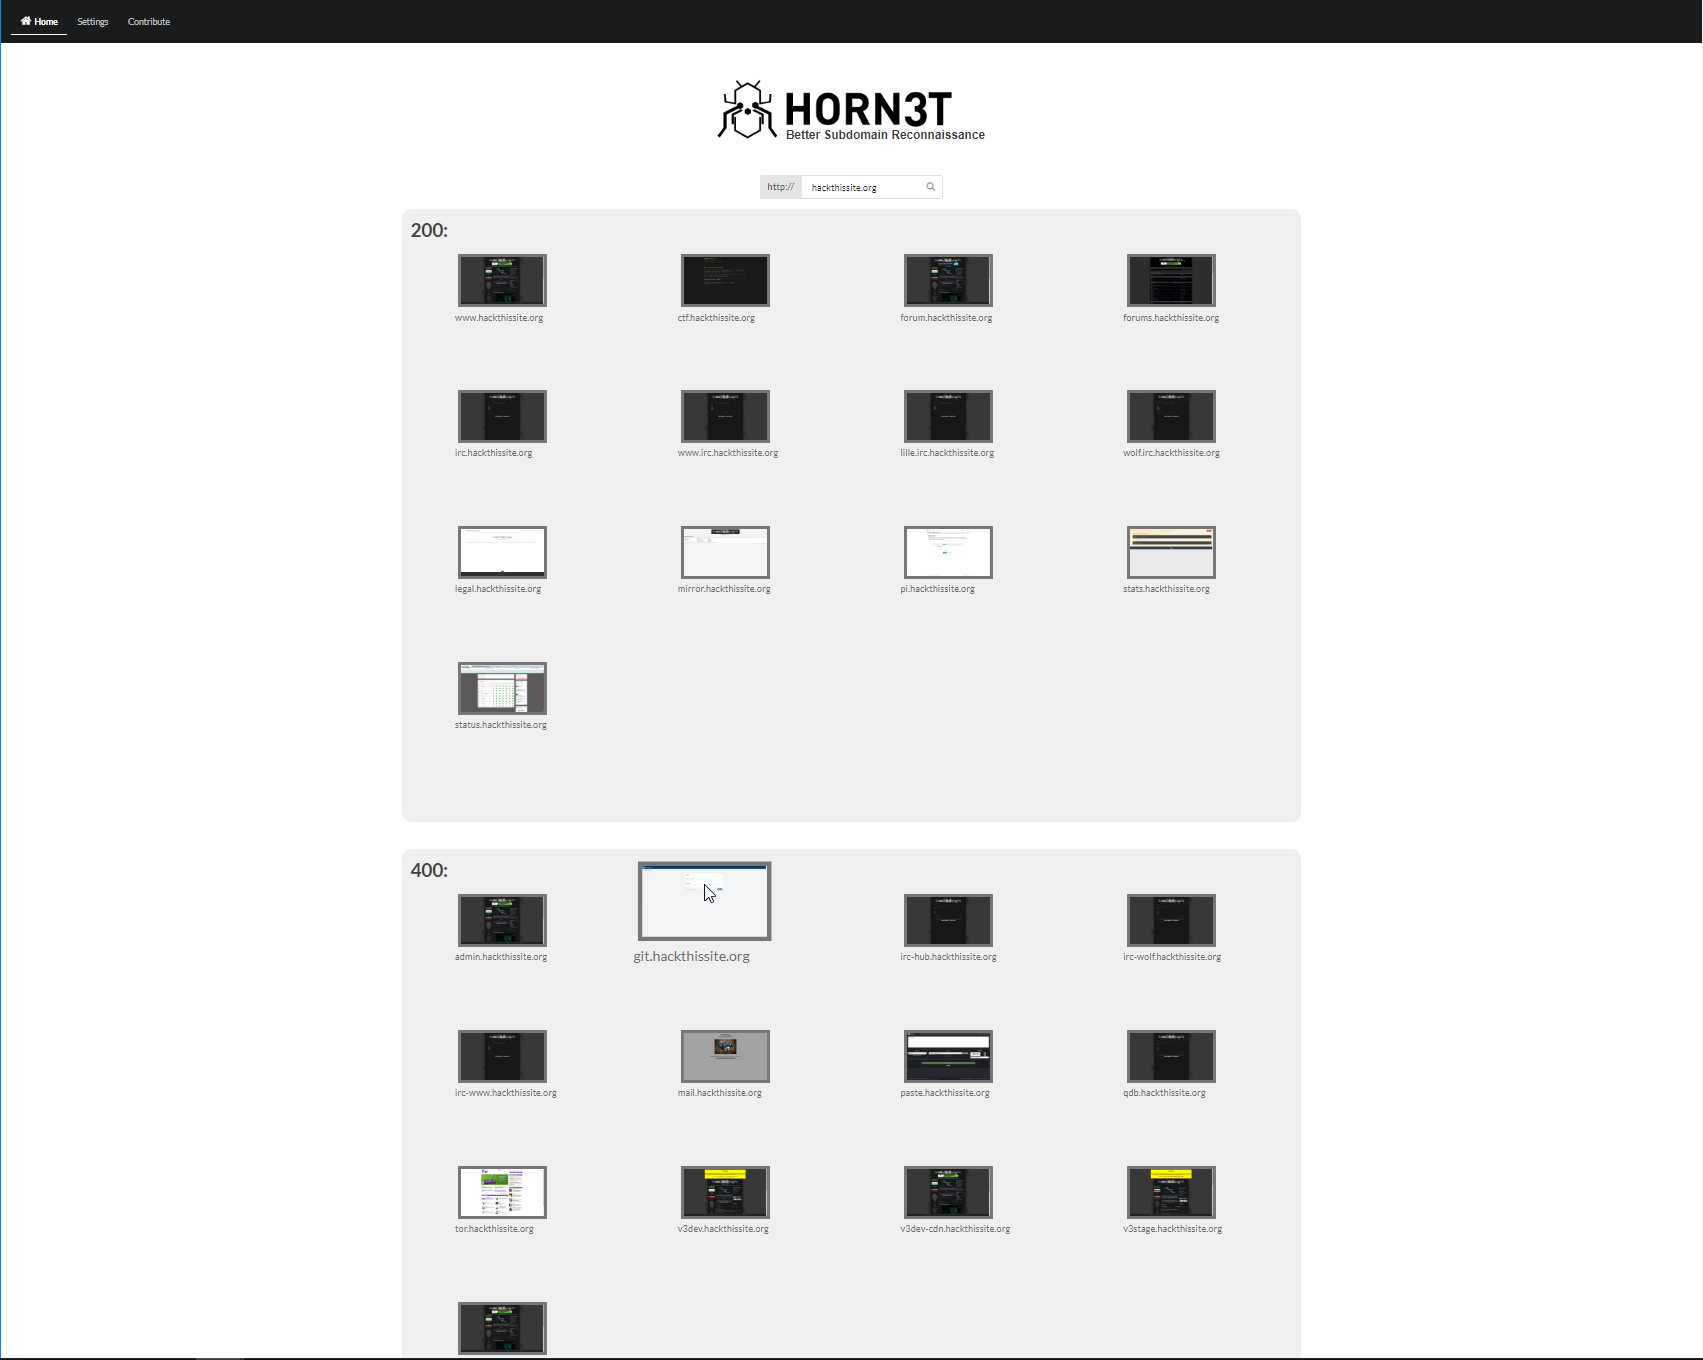
demo preview

स्थापना

  • Google Chrome इंस्टॉल करें
  • pip3 के साथ requirements.txt इंस्टॉल करें
  • pip3 के साथ sublist3r का requirements.txt इंस्टॉल करें
  • निर्देशिका को अपनी पसंद के वेब सर्वर में रखें
  • सही अनुमतियाँ सुनिश्चित करें
  • horn3t.py चलाएँ

या वैकल्पिक रूप से docker के साथ install.sh फ़ाइल का उपयोग करें।
बाद में आप http://localhost:1337 पर वेब पोर्टल तक पहुँच सकते हैं।

बाकी कार्य

  • Firefox पर बेहतर स्केलिंग
  • विंडोज Dockerfile जोड़ें
  • एक सबडोमेन पर क्लिक करने पर सीधे Nmap समर्थन
  • एक सबडोमेन पर क्लिक करने पर सीधे Dirb समर्थन
  • मिले सबडोमेन की PDF रिपोर्ट उत्पन्न करें
  • सबडोमेन टेकओवर में सहायता करें

लाइसेंस

Horn3t GNU GPL लाइसेंस के अंतर्गत लाइसेंस प्राप्त है। अधिक जानकारी के लिए LICENSE देखें।

कानूनी प्रतिबंधों का सम्मान करें और केवल उस बुनियादी ढाँचे के विरुद्ध परीक्षण करें जिसे लक्षित करने की आपको अनुमति है।

श्रेय

  • aboul3la - Sublist3r के निर्माता; turbolist3r कुछ सुविधाएँ जोड़ता है लेकिन अन्यथा sublist3r का लगभग क्लोन है।
  • TheRook - ब्रूटफोर्स मॉड्यूल उनकी स्क्रिप्ट subbrute पर आधारित था।
  • bitquark - Subbrute की वर्डलिस्ट उनके शोध dnspop पर आधारित थी।

Windows 10 और Debian पर Google Chrome/Chromium 73 के साथ परीक्षण किया गया

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    439
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





