 ixsly/cve-2022-41401
CVE-2022-41401 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, OpenRefine <= v3.5.2 में एक सर्वर-साइड अनुरोध जालसाजी (SSRF) भेद्यता, अनधिकृत आंतरिक संसाधन पहुंच और संवेदनशील फ़ाइल प्रकटीकरण सक्षम करता है।

OpenRefine v<=3.5.2 में सर्वर-साइड रिक्वेस्ट फोर्जरी (SSRF) भेद्यता मौजूद है, जो अनधिकृत उपयोगकर्ताओं को सिस्टम का दोहन करने की अनुमति देती है, जिससे संभावित रूप से आंतरिक संसाधनों तक अनधिकृत पहुंच और संवेदनशील फ़ाइलों का खुलासा हो सकता है।
इस भेद्यता का मूल कारण OpenRefine द्वारा प्रदान किए गए URL की अपर्याप्त सर्वर-साइड मान्यता है। जहाँ क्लाइंट-साइड मान्यता मौजूद है, वहीं सर्वर-साइड समान स्तर की जांच करने में विफल रहती है। परिणामस्वरूप, यदि कोई उपयोगकर्ता पहले एक वैध URI प्रदान करता है और बाद में उसे एक दुर्भावनापूर्ण URI से बदल देता है, तो सर्वर-साइड सिस्टम इस परिवर्तन का पता लगाने में विफल रहता है।
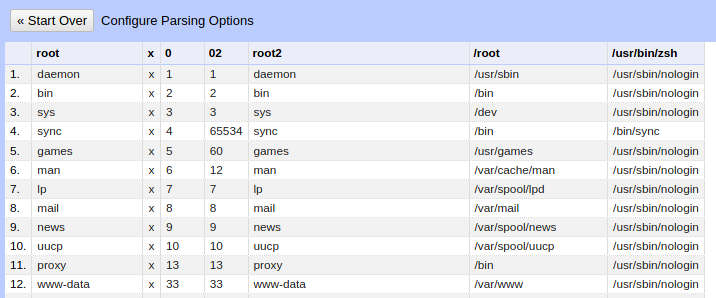
इस भेद्यता का उपयोग OpenRefine में एक नया प्रोजेक्ट बनाने की प्रक्रिया के दौरान किया जा सकता है। विशेष रूप से, वेब पते (URLs) से प्रोजेक्ट आयात करने का विकल्प चुनकर, एक दुर्भावनापूर्ण अभिनेता एक पेलोड डाल सकता है जो उन्हें आंतरिक संसाधनों तक पहुंचने या संवेदनशील फ़ाइलों को पढ़ने में सक्षम बनाता है।

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
