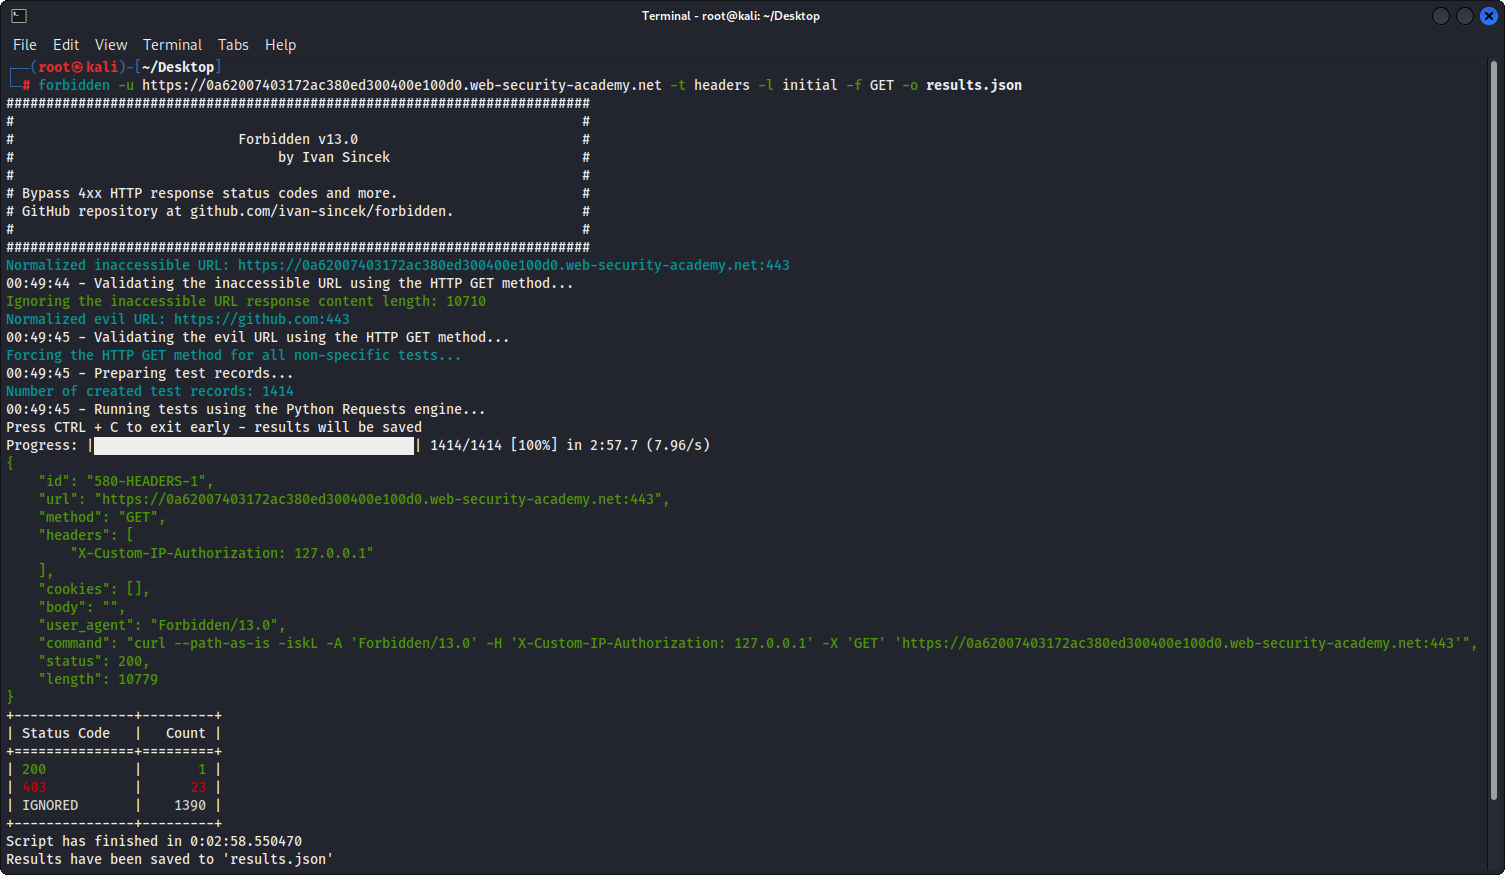
 ivan-sincek/forbidden
4xx HTTP प्रतिक्रिया स्थिति कोड और अधिक को बायपास करें। यह उपकरण Python Requests, PycURL, और HTTP Client पर आधारित है।

4xx HTTP प्रतिक्रिया स्थिति कोड और अधिक को बायपास करें।
यह टूल Python Requests, PycURL, और HTTP Client पर आधारित है।
Kali Linux v2024.2 (64-bit) पर परीक्षण किया गया।
शैक्षिक उद्देश्यों के लिए बनाया गया। आशा है कि यह मदद करेगा!
भविष्य की योजनाएँ:
silent विकल्प जोड़ें।no color विकल्प जोड़ें।hop-by-hop HTTP अनुरोध हेडर के लिए परीक्षण जोड़ें।User-Agent HTTP अनुरोध हेडर के लिए परीक्षण जोड़ें।Kali Linux पर, यह बिना किसी समस्या के काम करना चाहिए; अन्यथा, चलाएँ:
apt-get -y install libcurl4-gnutls-dev librtmp-dev

pip3 install --upgrade pycurl
Windows OS पर PycURL समर्थित नहीं है।
macOS पर, चलाएँ:
brew uninstall curl
brew uninstall openssl

brew install curl
brew install openssl

echo 'export PATH="/opt/homebrew/opt/curl/bin:$PATH"' >> ~/.zshrc
echo 'export PATH="/opt/homebrew/opt/openssl@3/bin:$PATH"' >> ~/.zshrc
source ~/.zshrc

export LDFLAGS="-L/opt/homebrew/opt/curl/lib"
export CPPFLAGS="-I/opt/homebrew/opt/curl/include"
export PYCURL_SSL_LIBRARY=openssl

pip3 install --no-cache-dir --compile --ignore-installed --config-setting="--with-openssl=" --config-setting="--openssl-dir=/opt/homebrew/opt/openssl@3" pycurl
वैकल्पिक रूप से, Homebrew का उपयोग करके स्थापित करें (मेरे द्वारा रखरखाव नहीं किया गया):
brew install forbidden
pip3 install --upgrade forbidden
git clone https://github.com/ivan-sincek/forbidden && cd forbidden

python3 -m pip install --upgrade build

python3 -m build

python3 -m pip install dist/forbidden-13.4-py3-none-any.whl
403 Forbidden HTTP प्रतिक्रिया स्थिति कोड को बायपास करें:
forbidden -u https://example.com/admin -t protocols,methods,uploads,overrides,headers,paths-ram,encodings -f GET -l initial,path -o forbidden_403_results.json
403 Forbidden HTTP प्रतिक्रिया स्थिति कोड को स्ट्रेस टेस्टिंग के साथ बायपास करें:
mkdir stresser_403_results

stresser -u https://example.com/admin -r 1000 -th 200 -f GET -l initial -dir stresser_403_results -o stresser_403_results.json
401 Unauthorized HTTP प्रतिक्रिया स्थिति कोड को बायपास करें:
forbidden -u https://example.com/admin -t auths -f GET -l initial -o forbidden_401_results.json
खुले रीडायरेक्ट और टूटे हुए URL पार्सर के लिए परीक्षण करें, अर्थात, आउट-ऑफ-बैंड (OOB) इंटरैक्शन के लिए परीक्षण करें:
forbidden -u https://example.com/admin -t redirects,parsers -f GET -l initial -e xyz.interact.sh -o forbidden_oob_results.json
protocols
Host HTTP अनुरोध हेडर के बिना, IP पते और डोमेन नाम का उपयोग करके HTTP/1.0 प्रोटोकॉल डाउनग्रेड का परीक्षण करें।methods
Content-Length: 0 HTTP अनुरोध हेडर का उपयोग करके भी।uploads
overrides
Host HTTP अनुरोध हेडर का उपयोग करके भी।headers
values
paths
encodings
auths
redirects
parsers
यदि आप अधिक विवरण में रुचि रखते हैं, तो देखें:
टिप्पणियाँ:
अद्वितीय फ़िल्टर लागू किया जाता है।Forbidden और Stresser दोनों Python Requests इंजन का उपयोग करते हैं।Host HTTP अनुरोध हेडर के बिना HTTP/1.0 प्रोटोकॉल डाउनग्रेड का परीक्षण HTTP Client इंजन तक सीमित है। इसके अतिरिक्त, प्रदान किया गया cURL कमांड ठीक से काम नहीं करेगा क्योंकि cURL Host HTTP अनुरोध हेडर को हटाने की अनुमति नहीं देता है।Host HTTP अनुरोध हेडर का उपयोग करके HTTP होस्ट ओवरराइड का परीक्षण Python Requests इंजन तक सीमित है। इसके अतिरिक्त, प्रदान किया गया cURL कमांड ठीक से काम नहीं करेगा क्योंकि cURL दो Host HTTP अनुरोध हेडर का उपयोग करने की अनुमति नहीं देता है।PycURL इंजन तक सीमित है।सामान्यीकृत कर सकते हैं (उदाहरण के लिए, encodings का परीक्षण करते समय), HTTP अनुरोधों को संशोधित कर सकते हैं, या HTTP अनुरोधों को पूरी तरह से छोड़ सकते हैं।User-Agent HTTP अनुरोध हेडर की आवश्यकता हो सकती है।दर सीमा और अन्य समान एंटी-बॉट सुरक्षाओं से सावधान रहें; उसी डोमेन पर टूल को फिर से चलाने से पहले कुछ समय लें।यह केवल एक त्वरित अवलोकन है कि क्या उपयोग किया जाता है, लेकिन इसका उपयोग कैसे किया जाता है, नहीं।
ACL
ARBITRARY
BASELINE-CONTROL
BIND
CHECKIN
CHECKOUT
CONNECT
COPY
DELETE
GET
HEAD
INDEX
LABEL
LINK
LOCK
MERGE
MKACTIVITY
MKCALENDAR
MKCOL
MKREDIRECTREF
MKWORKSPACE
MOVE
OPTIONS
ORDERPATCH
PATCH
POST
PRI
PROPFIND
PROPPATCH
PUT
REBIND
REPORT
SEARCH
SHOWMETHOD
SPACEJUMP
TEXTSEARCH
TRACE
TRACK
UNBIND
UNCHECKOUT
UNLINK
UNLOCK
UPDATE
UPDATEREDIRECTREF
VERSION-CONTROL
यह केवल एक त्वरित अवलोकन है कि क्या उपयोग किया जाता है, लेकिन इसका उपयोग कैसे किया जाता है, नहीं।
