
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
PichichiH0ll0wer — Nim-आधारित प्रक्रिया हॉलोइंग लोडर PE निष्पादनयोग्य के लिए, कॉन्फ़िगरेबल इंजेक्शन विधियों, प्रत्यक्ष/अप्रत्यक्ष सिस्कॉल, एंटी-डीबग, पेलोड एन्क्रिप्शन और एकाधिक प्रक्रियाओं में विभाजित इंजेक्शन सहित। | Kitploit
उपकरण/GitHubGitHub/itaymigdal/pichichih0ll0wer
पेलोड जनरेशनशोषणशेलकोडपेनिट्रेशन टेस्टिंगरेड टीमिंगबाइनरी शोषण
GitHubitaymigdal/pichichih0ll0wer

PichichiH0ll0wer

Nim-आधारित प्रक्रिया हॉलोइंग लोडर PE निष्पादनयोग्य के लिए, कॉन्फ़िगरेबल इंजेक्शन विधियों, प्रत्यक्ष/अप्रत्यक्ष सिस्कॉल, एंटी-डीबग, पेलोड एन्क्रिप्शन और एकाधिक प्रक्रियाओं में विभाजित इंजेक्शन सहित।

रिपॉजिटरी देखें
6514141 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

PichichiH0ll0wer

Pichichi

  • PichichiH0ll0wer
  • परिचय
  • विशेषताएँ
  • इंजेक्शन विधियाँ
  • स्थापना
  • उपयोग
  • क्रेडिट्स

परिचय

--== प्रोसेस होलोइंग लोडर जो केवल PEs के लिए Nim में लिखा गया है ==--

मैंने PichichiH0ll0wer को सीखने और योगदान देने के लिए बनाया, हाँ। लेकिन इसलिए भी क्योंकि मैं हर जगह शेलकोड से काफी थक गया हूँ। PEs को लोड करना कम चुपके से हो सकता है, मुझे पता है, लेकिन यह अभी भी कुशल है और हर बार अपने PE पेलोड को शेलकोड में बदलने की लड़ाई से अधिक सुविधाजनक है (जो हमेशा सहजता से काम नहीं करता)। साथ ही, PichichiH0ll0wer में आपके पेलोड की सुरक्षा के लिए कुछ विशेषताएँ हैं। केवल x64 EXEs का समर्थन करता है।

विशेषताएँ

  • कॉन्फ़िगरेबल बिल्डर
  • पेलोड एन्क्रिप्टेड और कंप्रेस्ड है (और वैकल्पिक रूप से विभाजित) होलो लोडर में
  • एकाधिक प्रक्रियाओं का उपयोग करके स्प्लिट इंजेक्शन का समर्थन करता है
  • प्रत्यक्ष और अप्रत्यक्ष सिस्टम कॉल का समर्थन करता है
  • होलोअर बहुत संदिग्ध कॉल Nt/ZwUnmapViewOfSection का उपयोग नहीं करता है
  • EXE / DLL होलो लोडर बना सकता है
  • होलो की गई प्रक्रिया में अहस्ताक्षरित माइक्रोसॉफ्ट DLLs को लोड होने से रोक सकता है
  • एंटी-डिबग तकनीकों का समर्थन करता है जिसमें मरने या बेकार गणना करने की क्षमता है ('troll' मोड)
  • बेकार गणनाओं का उपयोग करके अस्पष्ट नींद (obfuscated sleep)
  • VEH के भीतर निष्पादन का समर्थन करता है
  • पेलोड को डिक्रिप्ट करने के लिए कमांड लाइन Rc4 कुंजी का समर्थन करता है

इंजेक्शन विधियाँ

  1. सरल होलोइंग: बस सामान्य चीज़ें: VirtualAlloc -> WriteProcessMemory -> GetThreadContext -> SetThreadContext -> ResumeThread.
  2. डायरेक्ट सिस्कॉल होलोइंग: शानदार NimlineWhispers2 का उपयोग करके।
  3. इनडायरेक्ट सिस्कॉल होलोइंग: शानदार NimlineWhispers3 का उपयोग करके।
  4. स्प्लिट होलोइंग: विधि (1) का प्रत्येक चरण इनहेरिटेड हैंडल के साथ एक अलग प्रक्रिया में होता है।
  5. स्प्लिट होलोइंग: विधि (2) का प्रत्येक चरण इनहेरिटेड हैंडल के साथ एक अलग प्रक्रिया में होता है।
  6. स्प्लिट होलोइंग: विधि (3) का प्रत्येक चरण इनहेरिटेड हैंडल के साथ एक अलग प्रक्रिया में होता है।

स्प्लिट होलोइंग का उदाहरण: cscript.exe को cmd.exe के साथ जो whoami.exe को स्पॉन करता है:

स्थापना

Nim 1.6.12 के साथ बनाया गया, केवल विंडोज़ पर चलना चाहिए।

nimble install winim ptr_math nimprotect supersnappy argparse

उपयोग

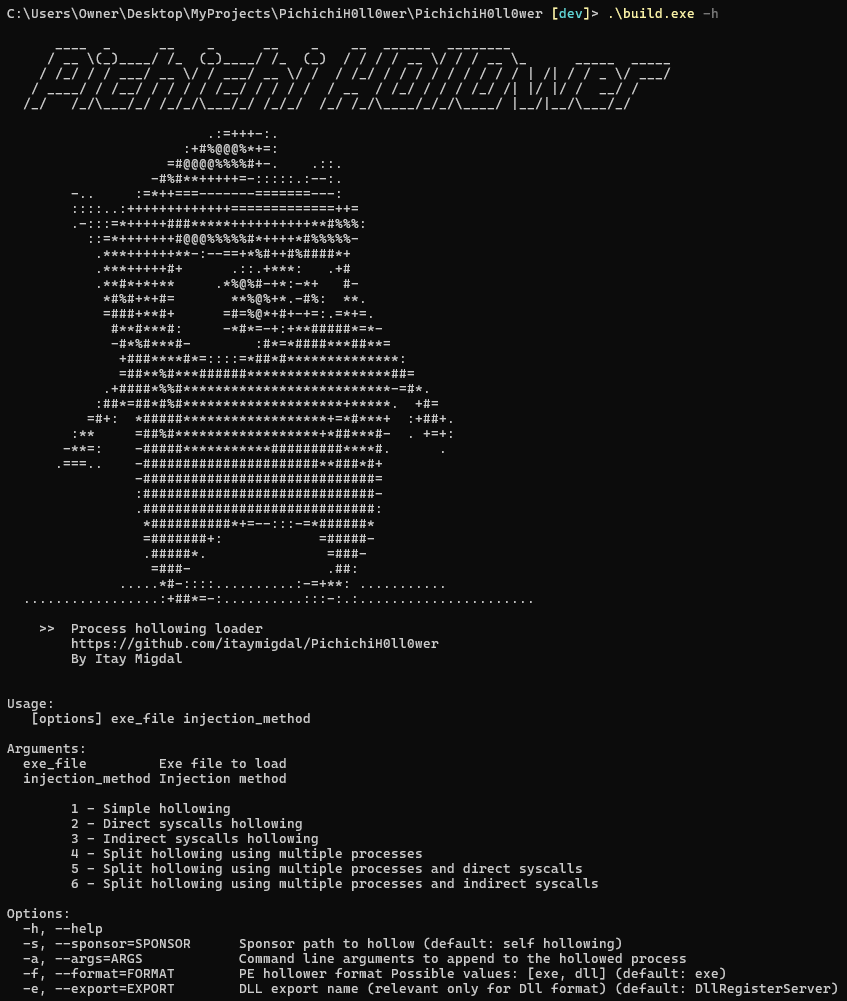
Usage:
   [options] exe_file injection_method

Arguments:
  exe_file         Exe file to load
  injection_method Injection method

        1 - Simple hollowing
        2 - Direct syscalls hollowing
        3 - Indirect syscalls hollowing
        4 - Split hollowing using multiple processes
        5 - Split hollowing using multiple processes and direct syscalls
        6 - Split hollowing using multiple processes and indirect syscalls

Options:
  -h, --help
  -s, --sponsor=SPONSOR      Sponsor path to hollow (default: self hollowing)
  -a, --args=ARGS            Command line arguments to append to the hollowed process
  -f, --format=FORMAT        PE hollower format Possible values: [exe, dll] (default: exe)
  -e, --export=EXPORT        DLL export name (relevant only for Dll format) (default: DllRegisterServer)
  -b, --block                Block unsigned Microsoft Dlls in the hollowed process
  -p, --split                Split and hide the payload blob in hollower (takes long to compile!)
  -t, --sleep=SLEEP          Number of seconds to sleep before hollowing (default: 0)
  -g, --anti-debug=ANTI_DEBUG
                             Action to perform upon debugger detection Possible values: [none, die, troll] (default: none)
  -k, --key=KEY              RC4 key to [en/de]crypt the payload (supplied as a command line argument to the hollower)
  -v, --veh                  Hollow will occur within VEH
  -d, --debug                Compile as debug instead of release (loader is verbose)

साथ ही, उदाहरण देखें।

क्रेडिट्स

  • OffensiveNim
  • NimlineWhispers2
  • NimlineWhispers3
  • Nim-RunPE
  • Hasherezade code and notes
टूल डाउनलोड करें