यह रिपॉजिटरी YSoNet (YSoSerial.NET) के साथ ASP.NET ViewState का परीक्षण करने की कार्यशाला के लिए है।

यह रिपॉजिटरी ASP.NET ViewState का YSoNet (YSoSerial.NET) के साथ परीक्षण कार्यशाला के लिए है।
अनुशंसित पठन: ViewState के माध्यम से ASP.NET में Deserialisation का शोषण
लैब्स को हल करने के लिए अनुशंसित उपकरण (जब लैब सेट हो चुकी हो):
कार्यशाला स्लाइड्स: EXPLOITING_KNOWN_MACHINE_WORKSHOP_v1.0_NahamCon2025_slides.pdf
यह विशेष रूप से असुरक्षित लैब वातावरण है जो केवल सुरक्षा परीक्षण और शैक्षिक उद्देश्यों के लिए है।
यह लैब सुरक्षा पेशेवरों को ASP.NET ViewState कमजोरियों के लिए उनकी परीक्षण क्षमताओं को बेहतर बनाने में मदद करने के लिए डिज़ाइन की गई है। जिम्मेदारी से और केवल नियंत्रित वातावरण में उपयोग करें।
अपने पृथक Windows Server पर लैब वातावरण तैयार करने के लिए ये चरण चलाएं। एक उन्नत (elevated) PowerShell टर्मिनल (Run as Administrator) खोलें और निम्नलिखित कमांड निष्पादित करें:
# Clone the repository (or download and extract the ZIP)
git clone https://github.com/irsdl/viewstate-security-workshop.git
cd viewstate-security-workshop
.\tools\Install-IISAndDotNet.ps1
यह ASP.NET समर्थन के साथ IIS और सभी आवश्यक .NET Framework संस्करण स्थापित करता है।
.\tools\Disable-DefenderProtection.ps1
Defender को अक्षम क्यों करें? इस लैब के लिए, हम Windows Defender को अक्षम करते हैं ताकि ViewState शोषण के माध्यम से कमांड निष्पादन अवरुद्ध न हो। यह आपको endpoint सुरक्षा के हस्तक्षेप के बिना सफल शोषण को स्पष्ट रूप से देखने की अनुमति देता है।
महत्वपूर्ण: वास्तविक दुनिया की परीक्षण लैब या उत्पादन वातावरण में, आपको सुरक्षाएँ सक्षम रखनी चाहिए। इस कार्यशाला का लक्ष्य कमजोरियों की कार्यप्रणाली को समझना है—एक बार जब आप तकनीक सीख लें, तो Defender को सक्षम रखते हुए इन हमलों का पता लगाने और उन्हें अवरुद्ध करने का अभ्यास करें।
.\import-workshopiis.ps1
यह इंटरैक्टिव स्क्रिप्ट IIS में संवेदनशील कार्यशाला साइट स्थापित करती है। यह निम्नलिखित डिफ़ॉल्ट मानों के साथ कॉन्फ़िगरेशन विकल्पों के लिए संकेत देगी:
| सेटिंग | डिफ़ॉल्ट मान |
|---|---|
| कॉन्फ़िग फ़ाइल | .\workshop-iis-config.json |
| साइट का नाम | workshop |
| रूट पथ | C:\workshop\websites\wwwdata |
| HTTP पोर्ट | 80 |
स्क्रिप्ट निम्नलिखित करेगी:
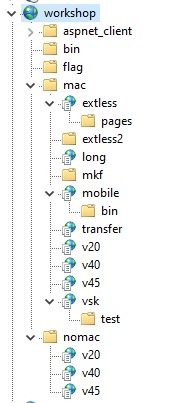
content फ़ोल्डर को साइट रूट पथ पर कॉपी करनासेटअप के बाद, आपका IIS Manager इस तरह दिखना चाहिए:
केवल जिज्ञासु पाठकों के लिए:
IIS और .NET Framework घटकों को स्थापित करके लैब के लिए Windows Server तैयार करता है।
स्थान: tools/Install-IISAndDotNet.ps1
उपयोग:
# Run as Administrator
.\tools\Install-IISAndDotNet.ps1
यह क्या स्थापित करता है:
नोट: पृथक सर्वरों पर .NET Framework 3.5 स्थापना के लिए, आपको Windows Server ISO माउंट करने और स्क्रिप्ट में source-आधारित स्थापना विकल्प को अनकमेंट (uncomment) करने की आवश्यकता हो सकती है।
लैब वातावरण में शोषण उपकरणों को चलाने की अनुमति देने के लिए Windows Defender सुरक्षाओं को अक्षम करता है।
स्थान: tools/Disable-DefenderProtection.ps1
उपयोग:
# Run as Administrator
.\tools\Disable-DefenderProtection.ps1
यह क्या अक्षम करता है:
लैब उपयोग के बाद Windows Defender सुरक्षाओं को पुनः सक्षम करता है।
स्थान: tools/Enable-DefenderProtection.ps1
उपयोग:
# Run as Administrator
.\tools\Enable-DefenderProtection.ps1
यह क्या सक्षम करता है:
इंटरैक्टिव स्क्रिप्ट जो कार्यशाला IIS साइट कॉन्फ़िगरेशन आयात करती है और संवेदनशील वेब सामग्री तैनात करती है।
स्थान: import-workshopiis.ps1
उपयोग:
# Run as Administrator
.\import-workshopiis.ps1
यह क्या करती है:
content फ़ोल्डर को निर्दिष्ट रूट पथ पर कॉपी करती है.NET v2.0 pool सहित)JSON कॉन्फ़िगरेशन फ़ाइल जो एक संदर्भ लैब सर्वर से निर्यात की गई IIS साइट संरचना को परिभाषित करती है।
स्थान: workshop-iis-config.json
इसमें शामिल है:
/mac/* - MAC सत्यापन सक्षम एप्लिकेशन/nomac/* - MAC सत्यापन के बिना एप्लिकेशनv20, v40, v45)यह सॉफ़्टवेयर पूर्ण रूप से शैक्षिक अनुसंधान और प्रभावी रक्षात्मक तकनीकों के विकास के उद्देश्यों के लिए बनाया गया है, और इसे स्पष्ट रूप से अधिकृत स्थानों को छोड़कर सिस्टम पर हमला करने के लिए उपयोग करने का इरादा नहीं है। परियोजना अनुरक्षक सॉफ़्टवेयर के दुरुपयोग के लिए ज़िम्मेदार या उत्तरदायी नहीं हैं। जिम्मेदारी से उपयोग करें।
यह सॉफ़्टवेयर एक व्यक्तिगत प्रोजेक्ट है और यह किसी भी कंपनी से संबंधित नहीं है, जिसमें प्रोजेक्ट स्वामी और योगदानकर्ताओं के नियोक्ता शामिल हैं।